Cloudflare تطلق لوحة تحكم جديدة لكشف إساءة استخدام الحسابات
مع تزايد استخدام المحتالين للذكاء الاصطناعي لتجاوز فحوصات الهوية، تتيح Cloudflare أداة جديدة تعتمد على تتبع السلوك التراكمي للحسابات بدلاً من الاعتماد على نقاط التحقق اللحظية.
 رضوان عبدالهاديمحرر وكاتب تقني
تطور أساليب الاحتيال الرقمي
تقليدياً، اعتمدت أنظمة منع الاحتيال الرقمي على إثبات الهوية في لحظة زمنية محددة، مثل إدخال كلمة المرور الصحيحة أو إتمام التحقق البيومتري. كانت هذه الإجراءات فعالة لأن المحتالين كانوا بحاجة لسرقة بيانات هوية حقيقية، وهو أمر صعب التوسع فيه. اليوم، تغيّرت المعادلة جذرياً مع انتشار أدوات الذكاء الاصطناعي التي تتيح للمحتالين إنشاء هويات مزيفة أو تقليد هويات حقيقية باستخدام وسائط اصطناعية تتجاوز فحوصات التحقق. ويمكن الرجوع إلى Cloudflare Blog للاطلاع على التفاصيل الأصلية للمصدر.
أصبح الاعتماد على الفحوصات اللحظية غير كافٍ، لأن تجاوز فحص واحد لا يعني بالضرورة أن الحساب موثوق. تشير البيانات إلى أن تفاعل واحداً يمكن تزويره بسهولة، لكن نمطاً متسقاً من السلوك المشروع يصعب انتحاله. لهذا السبب، يجب أن تتحول أنظمة منع الاحتيال الحديثة من اتخاذ قرارات غير ذاتية (Stateless) إلى نموذج ثقة ذاتي (Stateful) يراعي السياق التاريخي.
نموذج الثقة التراكمية في Cloudflare
تتبنى Cloudflare نهجاً جديداً في إدارة الثقة، حيث تُكتسب الثقة باستمرار وتُعاد تقييمها في كل تفاعل بناءً على الأنماط السلوكية والشبكية والأجهزة التاريخية. بدلاً من السؤال عن "هل يمكن لهذا الشخص تجاوز الفحص الآن؟"، يسأل النموذج الجديد: "هل يتوافق هذا النشاط مع ما نعرفه عن هذا الحساب وسلوكه المألوف؟". هذا التحول يسمح بتحديد الانحرافات المعنوية عن السلوك الطبيعي بسهولة أكبر.
يعمل نظام حماية إساءة استخدام الحسابات (Account Abuse Protection) من خلال إنشاء ملخصات ذاتية للحسابات تساعد مالكي المواقع على اكتشاف الإساءة عبر أنشطة تسجيل الدخول والتسجيل. يقوم العملاء بإعداد معرّف من تدفق تسجيل الدخول الحالي، مثل البريد الإلكتروني أو اسم المستخدم، ثم يقوم النظام بتشفير هذا القيمة لتوليد معرّف مستخدم مشفّر (Hashed User ID) يحافظ على الخصوصية.
آلية عمل لوحة التحكم الجديدة
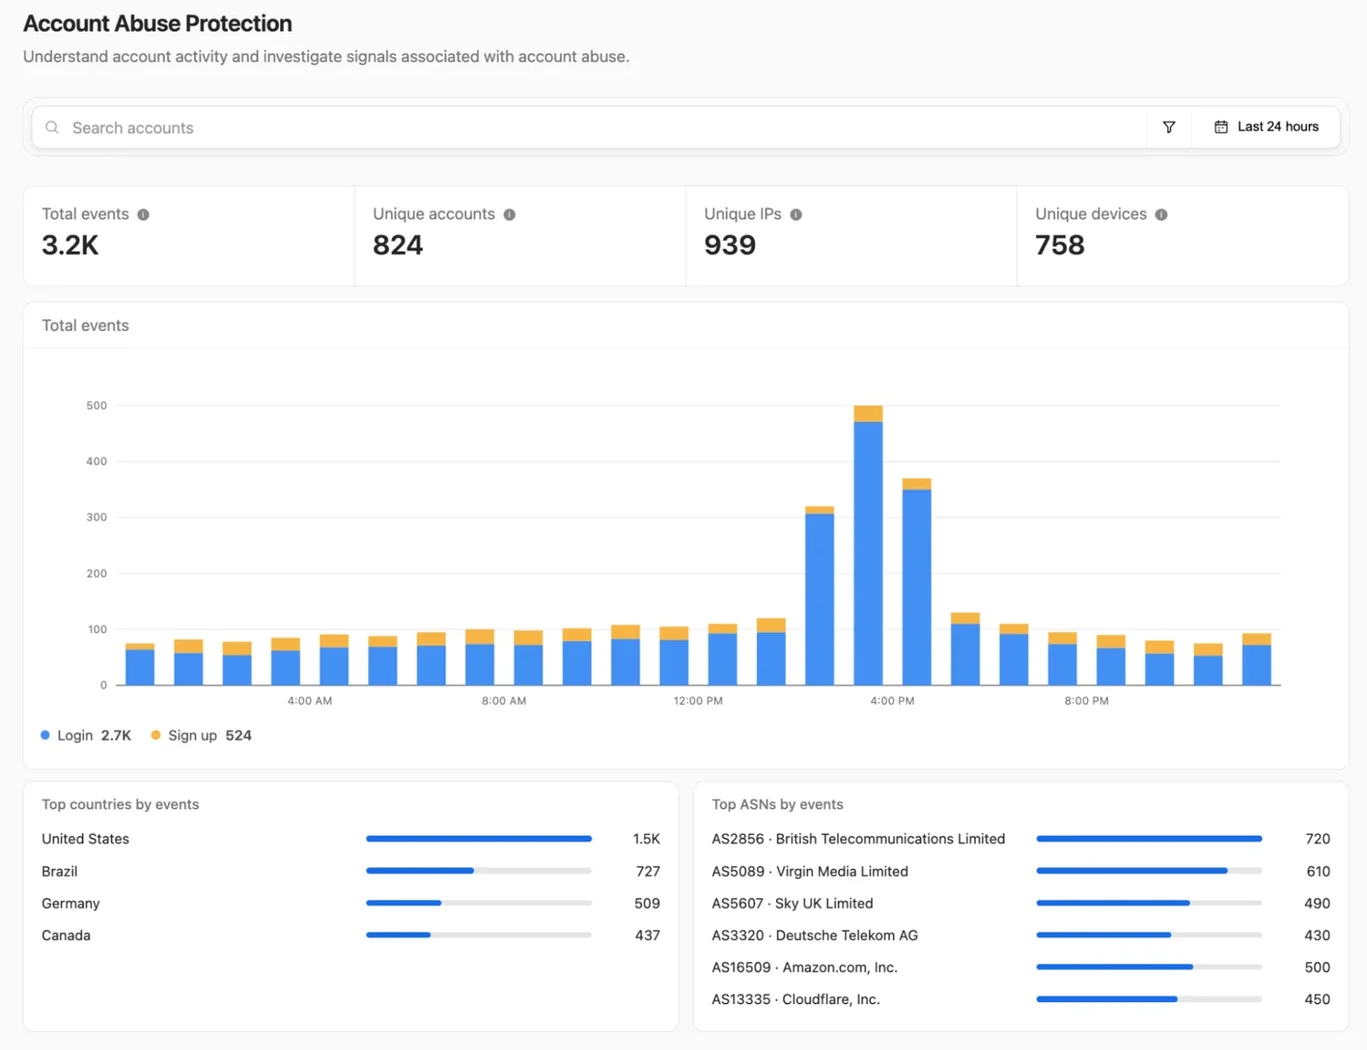
أعلنت Cloudflare اليوم عن إطلاق لوحة تحكم جديدة ضمن نظام حماية إساءة استخدام الحسابات، متاحة أولاً لعملاء الوصول المبكر. تجمع هذه اللوحة بين ملخصات الحسابات المبنية على النشاطات المرصودة عبر تدفقات تسجيل الدخول والتسجيل المهيأة في الموقع. تتيح هذه الأداة لمحللي الاحتيال عرض قاعدة المستخدمين الكاملة، وتحديد الاتجاهات المشبوهة، والانتقال من الأنماط المجمعة إلى التحقيق في حسابات محددة.
صُممت اللوحة لتكون قمعاً تحقيقياً (Investigative Funnel). عند تحديد حدث مشبوه، يمكن للفرق الأمنية مراجعة ملخص السكان لفهم نطاق وشكل الأنماط المشبوهة دون الحاجة للتحقيق في كل حساب على حدة. توفر اللوحة إحصائيات حول حجم تسجيل الدخول والتسجيل، وعدد الحسابات التي ولّدت هذه الأحداث، والعناوين IP والأجهزة الفريدة المرصودة.
تحليل هجمات إدخال البيانات
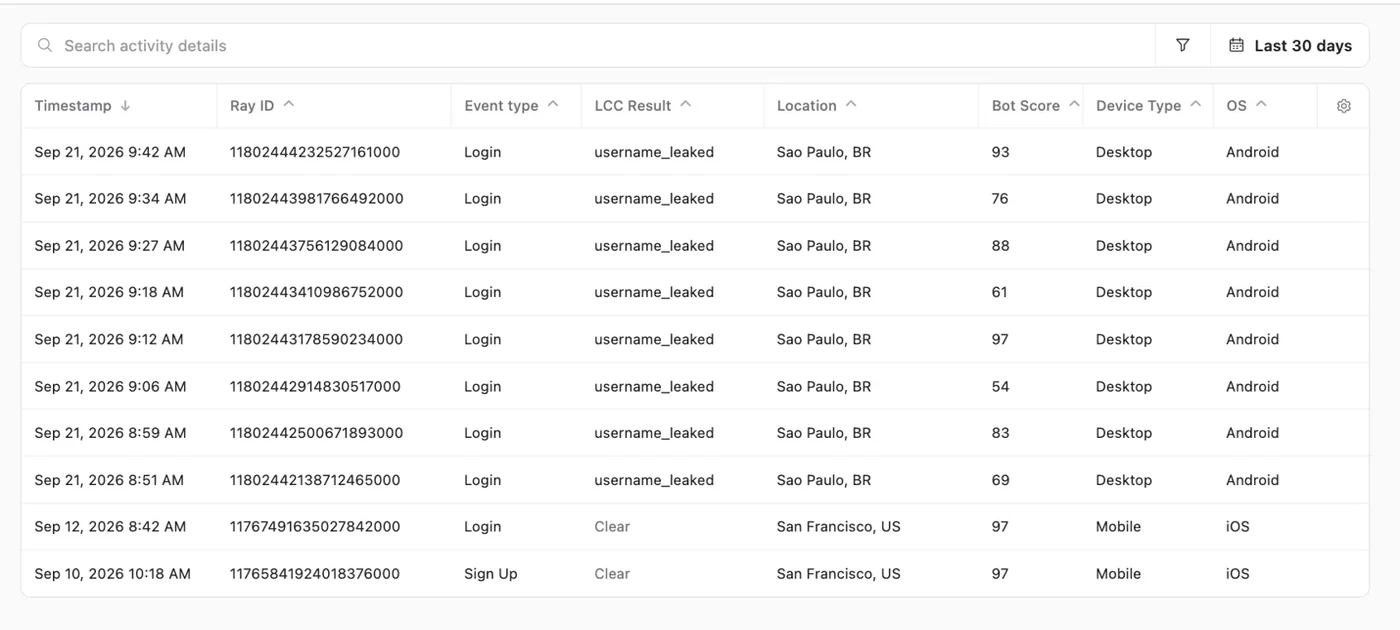
توضح Cloudflare كيفية استخدام اللوحة في التحقيق في هجمات إدخال البيانات (Credential Stuffing). يبدأ التحقيق بملاحظة زيادة غير طبيعية في محاولات تسجيل الدخول الفاشلة. في مثال عملي، قد يكشف ملخص البيانات المسربة عن وجود آلاف الأحداث التي تطابق بيانات اعتماد مسربة مقارنة بأحداث أخرى نظيفة. هذا النمط يوفر خيطاً للتحقيق، وليس تأكيداً بأن كل الحسابات المتأثرة قد تم اختراقها.
بعد تحديد الحسابات المرتبطة ببيانات مسربة، يمكن للفرق الأمنية تحليل العلاقات بين هذه الحسابات والعناوين IP أو نطاقات النظام المستقل (ASNs). تساعد هذه العلاقات في تحديد نطاق الحملة المحتملة وتحديد الحسابات التي تستحق الأولوية للمراجعة اليدوية. كما يمكن للتحليلات كشف تركيز النشاطات في مواقع جغرافية أو أجهزة محددة.
من التحديد إلى الاستجابة
توفر اللوحة فلاتر متقدمة لتضييق نطاق التحقيق. يمكن للمحللين ضبط الفلاتر لعرض الحسابات التي لديها على الأقل ثلاث محاولات دخول فاشلة، وثلاث تطابقات لبيانات مسربة، ومرصودة من خمسة عناوين IP فريدة. من هذه المجموعة المصفاة، يمكن اختيار المعرّفات المشفرة (Hashed User IDs) التي تتطلب انتباهاً عاجلاً بناءً على نشاطها الأخير.
يتيح عرض الحساب الفردي للمحللين مراجعة محاولات تسجيل الدخول، وتحديد الأجهزة أو المواقع الجديدة، وإعادة بناء كيفية تطور النشاط. باستخدام جدول الأحداث، يمكن مقارنة الأحداث الواضحة السابقة بالنشاط المشبوه اللاحق لتحديد بداية النمط. يتضمن كل حدث معرّف Ray ID يمكن استخدامه للبحث عن المعلومات المرتبطة به في أحداث الأمان.
إجراءات الاستجابة والوقاية
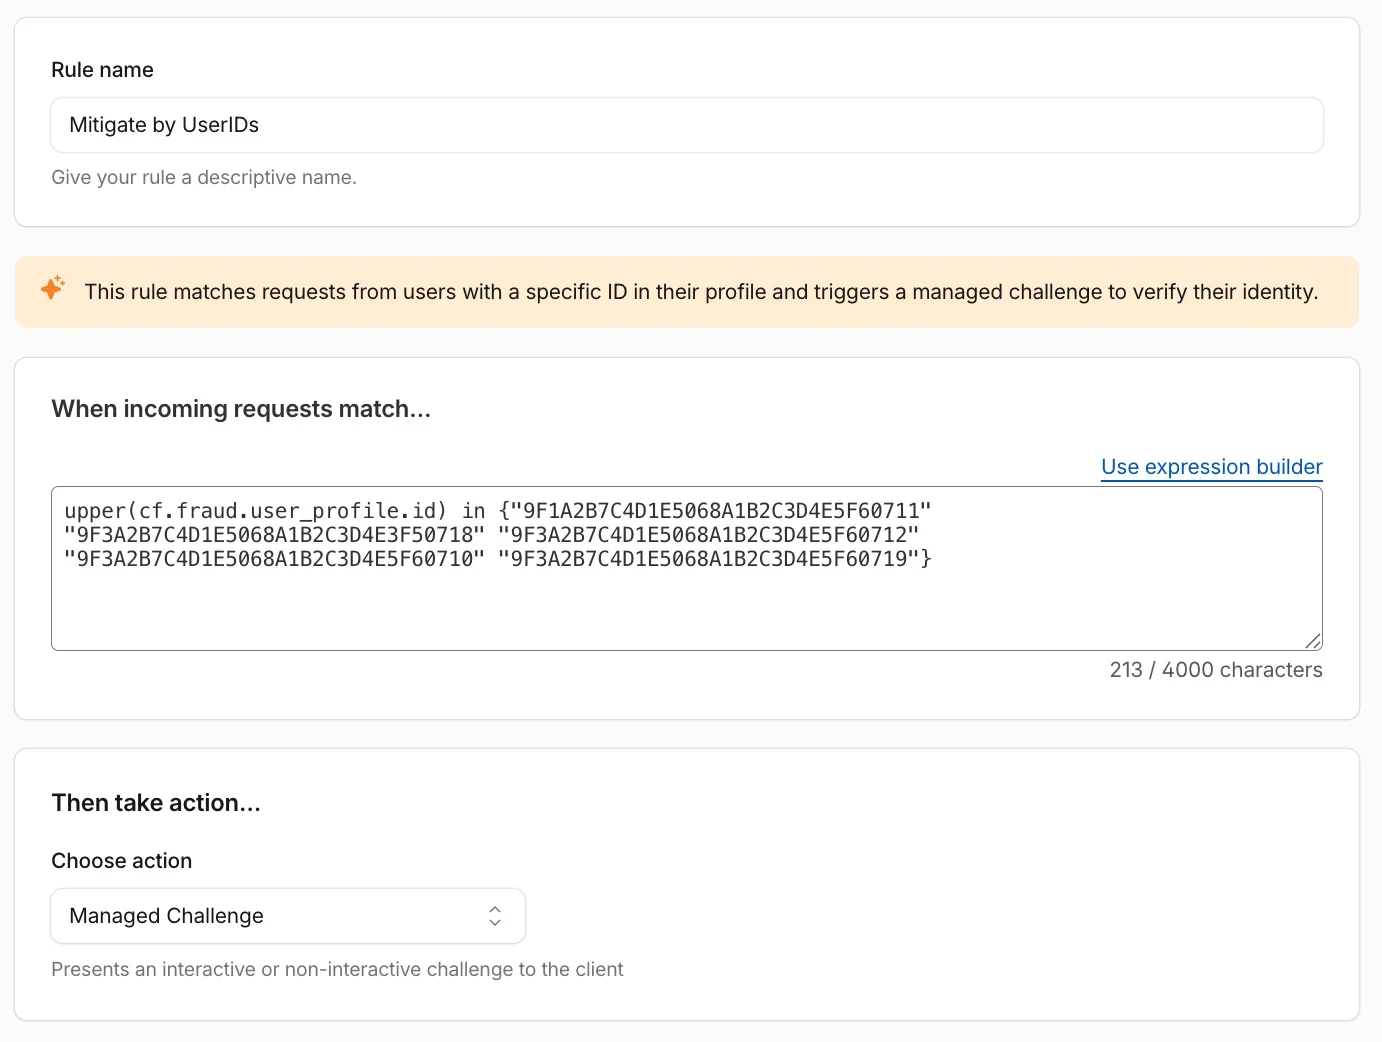
إذا أكدت المراجعة أن حساباً ما تم اختراقه، يمكن للمحللين بدء عملية الاسترداد المعتمدة. بالإضافة إلى ذلك، يمكن استخدام المعرّف المشفر للمستخدم (Hashed User ID) في قواعد جدار الحماية (WAF) لتحدي أو حظر الطلبات المستقبلية المرتبطة به. يوفر هذا العرض الفردي طبقة إضافية من العمق للتحقيق، حيث يلخص نشاط تسجيل الدخول والتسجيل المرصود للحساب، بما في ذلك معدل نجاح تسجيل الدخول، وتطابقات البيانات المسربة، والشبكات والمواقع والأجهزة الأكثر ارتباطاً.
تهدف هذه الأداة إلى تمكين فرق الأمن من الانتقال من ردود الفعل المتأخرة إلى الاستباقية، من خلال توفير سياق شامل لسلوك الحسابات. من خلال دمج البيانات الشبكية والسلوكية، تتيح Cloudflare للمؤسسات تحديد الهجمات المعقدة التي تتجاوزها الفحوصات التقليدية، مما يعزز أمان التطبيقات ويبني ثقة مستدامة في أنظمة المصادقة.
المصادر
- Cloudflare BlogFollow the thread: a new dashboard to investigate account abuse
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
Cloudflare تدفع نحو سيادة الذكاء الاصطناعي عبر نماذج مفتوحة
تطلق Cloudflare نماذج EuroLLM وApertus على منصتها لتعزيز خيارات الدول، مع أدوات أمان مستقلة عن الموردين لمواجهة تحديات السيادة الرقمية.
Cloudflare تعزز حماية IPsec ضد هجمات التدهور الكمومية
تعاونت Cloudflare مع IETF لتطوير امتداد أمني يمنع المهاجمين من خفض مستوى تشفير IPsec إلى خوارزميات كلاسيكية ضعيفة أمام الحواسيب الكمومية.
Cloudflare تطلق واجهة برمجية للبحث في الويب عبر بوابة الذكاء الاصطناعي
أعلنت Cloudflare عن دمج البحث في الويب مباشرةً في AI Gateway بالتعاون مع Exa وCeramic.ai وLinkup، مما يتيح للوكلاء الوصول إلى معلومات حية وموثوقة.
Cloudflare تطلق K2: خدمة تدفق أحداث سحابية بلا خادم
أعلنت Cloudflare عن K2، خدمة تدفق أحداث خفيفة الوزن مبنية على R2، تتيح تخزيناً دائماً وترتيباً دقيقاً للبيانات دون تعقيد أنظمة الوساطة التقليدية.