
Cloudflare تعزز حماية IPsec ضد هجمات التدهور الكمومية
كشفت Cloudflare عن ثغرة تصميمية في بروتوكول IPsec تتيح لمهاجم يملك حاسوباً كمومياً إجبار الأطراف على استخدام تشفير ضعيف، وقد طورت مع IETF آلية حماية جديدة.
 رضوان عبدالهاديمحرر وكاتب تقني
تصميم ثغرة جديدة في بروتوكول IPsec
أعلنت شركة Cloudflare عن مشاركتها في تطوير آلية دفاعية جديدة لحماية بروتوكول IPsec من هجمات التدهور الكمومية المتقدمة. تعمل الشركة مع فريق العمل المعني بأمان IPsec في IETF لتطوير امتداد مصادقة يمنع المهاجمين من إجبار الأطراف المتصلة على استخدام تشفير كلاسيكي ضعيف بدلاً من الخوارزميات الكمومية الآمنة. هذه المبادرة تأتي في إطار سعي Cloudflare لحماية عملائها وشبكة الإنترنت بأكملها من التهديدات الناشئة التي قد تفرضها الحواسيب الكمومية على البنية التحتية الحالية.
تحديات الانتقال إلى التشفير الكمومي
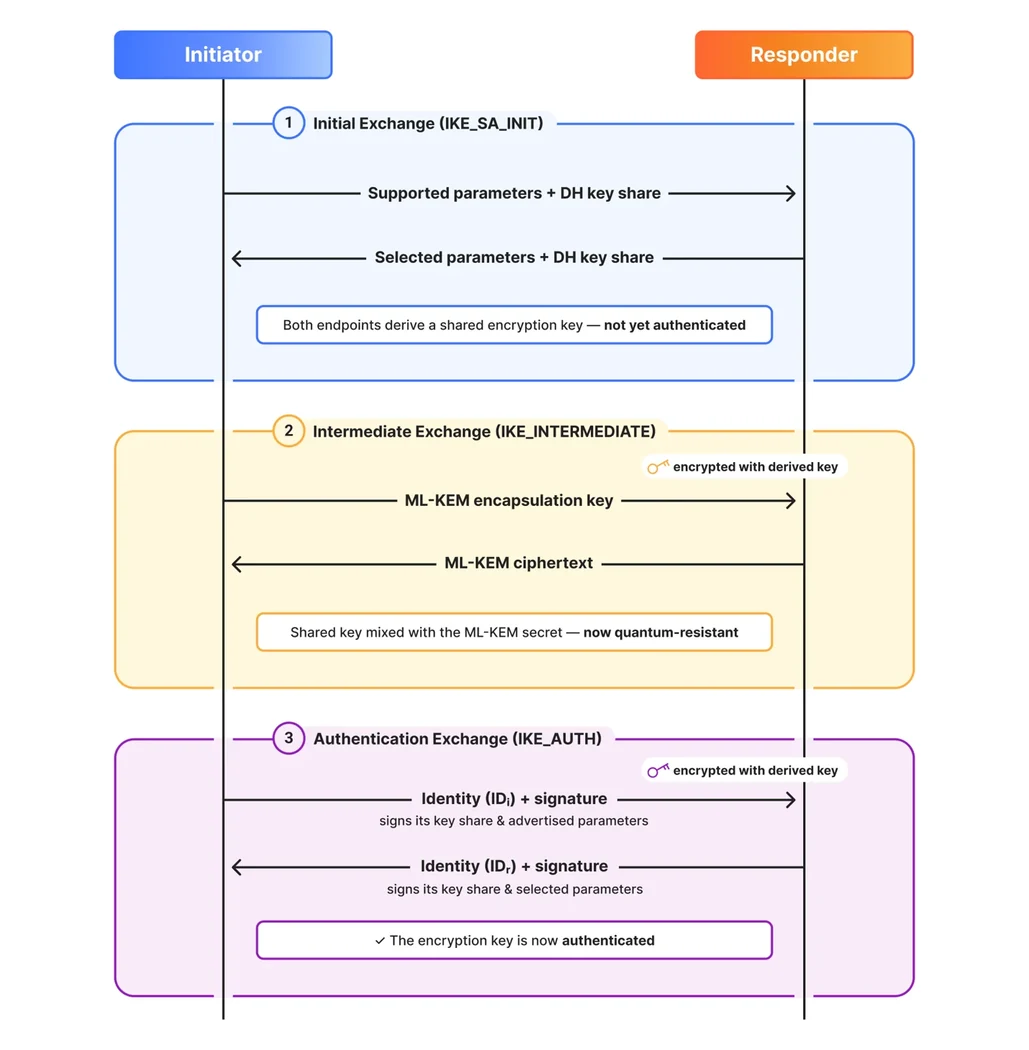
يشهد العالم سباقاً محموماً لبناء الجيل الأول من الحواسيب الكمومية، وهي أجهزة تحمل وعوداً تقنية كبيرة لكنها تخلق في الوقت نفسه تهديداً وجودياً للأمان الرقمي. فحتى الحواسيب الكمومية المبكرة ستكون قادرة على كسر الخوارزميات التي نعتمد عليها حالياً للتواصل الآمن، مما يستدعي الانتقال العاجل إلى ما يُعرف بالتشفير الكمومي (Post-Quantum). هذا الانتقال يتطلب استبدال آليات التوافق المفتاحي التقليدية مثل Diffie-Hellman بخوارزميات جديدة مثل ML-KEM، واستبدال أنظمة التوقيع الكلاسيكية مثل RSA وECDSA بخيارات كمومية مثل ML-DSA.
خطر التوافق الرجعي وهجمات التدهور
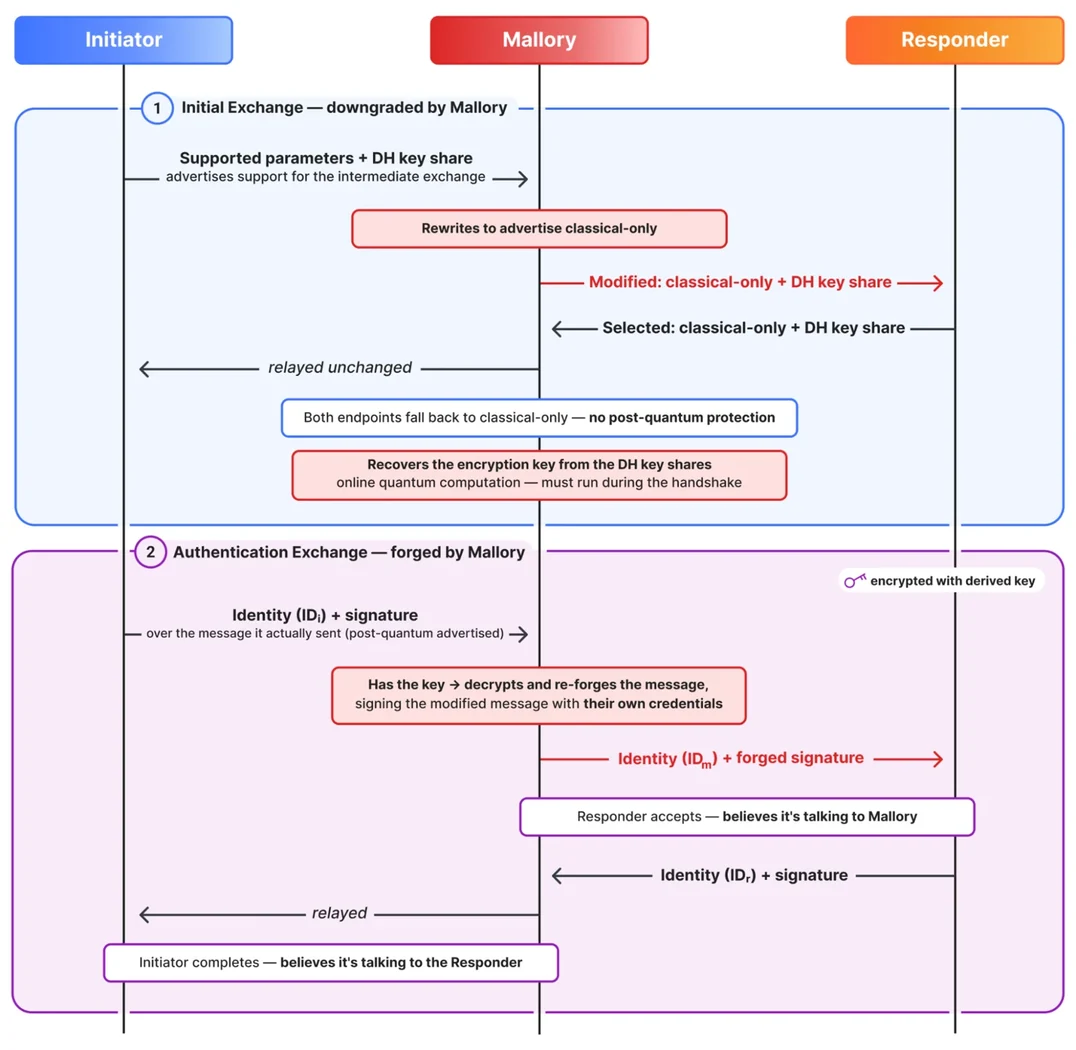
على الرغم من تقدم عملية الانتقال، سيستغرق الأمر سنوات قبل أن يتم ترقية جميع العملاء والخوادم على الإنترنت لدعم التشفير الكمومي. في هذه الأثناء، يجب على الأجهزة الحديثة الحفاظ على دعم الخوارزميات الكلاسيكية لضمان الاتصال مع الأجهزة القديمة. هذا التوافق الرجعي يفتح الباب أمام ما يُعرف بهجمات التدهور (Downgrade Attacks)، حيث يستغل المهاجم الموجود في مسار الاتصال بين العميل والخادم لإقناع الطرفين باستخدام تشفير أضعف مما يدعمانه فعلياً. من خلال التلاعب بالرسائل، يجعل المهاجم أحد الأطراف يعتقد أن الطرف الآخر لا يدعم التشفير الكمومي، مما يلغي الحماية الإضافية ويجعل الاتصال عرضة لهجمات الحواسيب الكمومية.
آلية عمل الثغرة في IPsec
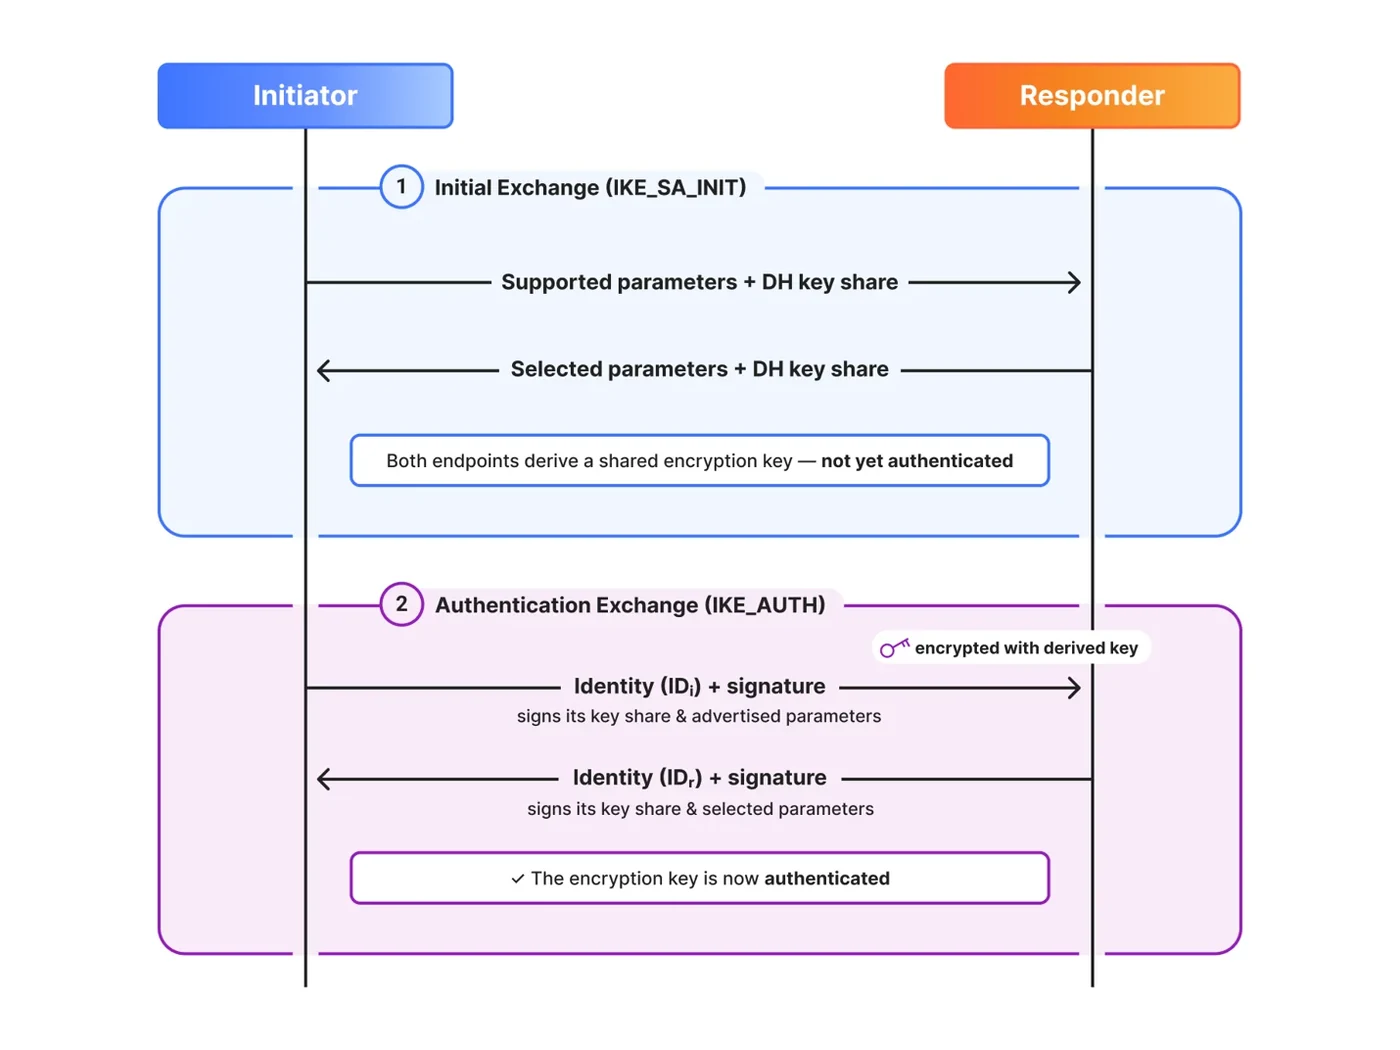
ركزت Cloudflare في تحليلها على بروتوكول IPsec، وهو مكوّن أساسي في منتجات مثل Cloudflare IPsec وWAN وMagic Transit. على غرار بروتوكولات TLS وQUIC، يعاني IPsec من قابلية استغلال هجمات التدهور البسيطة طالما يدعم كلا النوعين من المصادقة. لكن الفريق اكتشف ثغرة تصميمية أكثر تعقيداً تتيح لمهاجم يملك قدرة كمومية فك تشفير جميع الحركة بين الأطراف القادرة على دعم التشفير الكمومي. تتطلب هذه الهجمات إجراء حوسبة كمومية في الوقت الفعلي أثناء عملية المصافحة (Handshake)، وهي صعوبة تقنية تجعلها مختلفة عن هجمات "الحصاد الآن وفك التشفير لاحقاً" التي تتم بشكل غير متصل.
تسارع وتيرة التهديدات الكمومية
لا يزال من غير المعروف متى ستصبح هذه الهجمات قابلة للتنفيذ عملياً على نطاق واسع، لكن الاتجاهات الحديثة توفر أسباباً كافية للتحذير. فقد انخفضت التقديرات المطلوبة للموارد اللازمة لتنفيذ هجمات كمومية على التشفير بالمفتاح العام بشكل دراماتيكي في السنوات الأخيرة. استجابةً لهذا التسارع، قامت Cloudflare بتعديل خطتها الزمنية للانتقال إلى التشفير الكمومي، حيث قررت تقديم موعد انتهاء صلاحية الدعم الكامل للخوارزميات الكلاسيكية إلى عام 2029. هذا التغيير يعكس إدراكاً متزايداً بأن نافذة الأمان الحالية تضيق أسرع مما كان متوقعاً.
حلول عملية ودعم تجريبي
للقضاء على هذه الثغرة، ساعدت Cloudflare فريق IETF في تطوير امتداد جديد يضيف آلية حماية من التدهور إلى بروتوكول IPsec. لكي تكون هذه الحماية فعالة، يجب أن يدعمها كلا الطرفين في الاتصال. من جانبها، أطلقت Cloudflare دعمًا تجريبيًا لهذه الميزة في منتجات Cloudflare WAN وMagic Transit، حيث يمكن للعملاء الآن تفعيلها من خلال طلب تفعيل علم ipsec_downgrade_protection في حساباتهم. تأمل الشركة في أن يتبع بقية النظام البيئي لبروتوكول IPsec هذا النهج في أقرب وقت ممكن لضمان أمان شامل.
مستقبل بروتوكول IPsec
يُعد بروتوكول IPsec جزءاً جوهرياً من البنية التحتية للشبكة الحديثة، حيث يعمل على مستوى IP أدنى من مستوى النقل الذي يعمل عليه TLS وQUIC. على الرغم من جذوره العميقة، لا يزال البروتوكول يتطور باستمرار، وقد شهد تحسينات مهمة في السنوات الأخيرة، بما في ذلك إضافة آليات توافق مفاتيح كمومية. تشير هذه التطورات إلى أن نظام IPsec البيئي قادر على التكيف مع التهديدات المتغيرة، شريطة أن يتم تبني حلول الحماية الجديدة بسرعة كافية لمواجهة التحديات القادمة.
المصادر
- Cloudflare BlogPreventing quantum downgrade attacks against IPsec