Cloudflare تطلق مدير مفاتيح جغرافي مقاوم للحوسبة الكمومية
تعيد Cloudflare تصميم بنيتها التشفيرية لدعم متطلبات السيادة الجغرافية والحماية من الحوسبة الكمومية عبر نظام إدارة مفاتيح جديد.
 رضوان عبدالهاديمحرر وكاتب تقني
إطلاق نظام إدارة المفاتيح الكمومي
أعلنت شركة Cloudflare اليوم عن إطلاق مدير مفاتيح جغرافي مقيد مقاوم للحوسبة الكمومية (PQ GeoKey Manager) في إطار بيتا مغلقة. يندرج هذا النظام ضمن حزمة تحديد الموقع الجغرافي للبيانات (DLS)، ويهدف إلى ضمان أن مفاتيح فك التشفير الخاصة بالعملاء لا يمكن الوصول إليها إلا من داخل المنطقة الجغرافية التي يختارونها. يعتمد النظام على تغليف كل مفتاح فك تشفير بحيث لا يمكن فك ترميزه إلا بواسطة خوادم Cloudflare الموجودة حصرياً في الجغرافيا المسموح بها.
تعتبر هذه الخطوة حجر أساس في حلول السيادة الجغرافية التي تقدمها Cloudflare. ورغم أن الإطلاق الحالي هو بيتا مغلقة، إلا أن الشركة تخطط لتوفير النظام بشكل عام (GA) في الربع الأول من عام 2027. يمثل هذا الإطلاق محطة مهمة في رحلة الشركة لدعم أهداف عملائها المتعلقة بسيادة البيانات، بالتوازي مع عملية الانتقال الشامل لجميع منتجات Cloudflare إلى تشفير ما بعد الكم.
مواجهة تهديدات الحصاد الكمومي
تعامل الحكومات والمؤسسات المالية ومزودي الرعاية الصحية والجهات الدفاعية مع بيانات شديدة الحساسية قد تظل سرية لعقود. عند استخدام تشفير المفاتيح العامة الكلاسيكية، لا يحتاج المهاجمون إلى حواسيب كمومية فورية لتهديد هذه البيانات؛ بل يمكنهم تخزين البيانات المشفرة (ciphertext) والاحتفاظ بها حتى تصبح الحواسيب الكمومية قادرة على كسر التشفير. تُعرف هذه الاستراتيجية بهجوم "الحصاد الآن، فك التشفير لاحقاً".
بالنسبة للمؤسسات ذات المتطلبات الجغرافية، فإن مقاومة هذا التهديد لا تكفي وحدها. تتطلب متطلبات التوفر العالي في Cloudflare تكرار بيانات العملاء عبر خوادم متعددة في الشبكة العالمية. ومع ذلك، تفرض لوائح السيادة الجغرافية معالجة أنواع معينة من البيانات داخل مناطق محددة فقط. لذا، يجب ضمان تشفير البيانات من طرف إلى طرف بحيث تملك الخوادم داخل المنطقة فقط صلاحية الوصول إلى النص الصريح.
تطور مفهوم GeoKey Manager
رائدت Cloudflare مفهوم مفاتيح TLS المقيدة جغرافياً في عام 2017 من خلال GeoKey Manager. منح هذا النظام العملاء سيطرة على المواقع التي يمكن فيها فك ترميز مفاتيحهم الخاصة على شبكة anycast الخاصة بالشركة، مما يوفر ضمانات تقنية أقوى حول المنطقة التي يتم فيها فك تشفير الطلبات. على سبيل المثال، يمكن للعميل اختيار فك ترميز مفاتيحه الخاصة في الهند فقط، بدلاً من السماح بذلك عبر الشبكة العالمية بأكملها.
تطور النظام مرة أخرى في عام 2022 مع إدخال تشفير السمة القائم على سياسة النص المشفر (ABE). بدلاً من ربط المفاتيح المشفرة بمجموعة ثابتة من مراكز البيانات، استخدم ABE السمات مثل الدولة أو المنطقة (مثل "المنطقة = الاتحاد الأوروبي") للتعبير عن المتطلبات الجغرافية. سمح هذا للخوادم الجديدة المصرح لها بالحصول على قدرات فك التشفير المطابقة دون الحاجة إلى إعادة تغليف كل مفتاح عميل.
التصميم الهجين الجديد
أوجدت مرونة ABE تحدياً وفرصة للانتقال إلى ما بعد الكم. نظراً لعدم توفر مخطط ABE جاهز للإنتاج مقاوم للكم حالياً، وعدم حاجة العملاء لعدد كبير من المناطق، اختارت Cloudflare تصميماً أبسط وأسهل في الصيانة والتشغيل. يستخدم النظام حماية هجينة تجمع بين ML-KEM-768 و X25519، مع نوعين من المفاتيح. يُعد ML-KEM-768 معياراً من NIST، مما يفتح الباب أمام عملاء شديدي الحساسية.
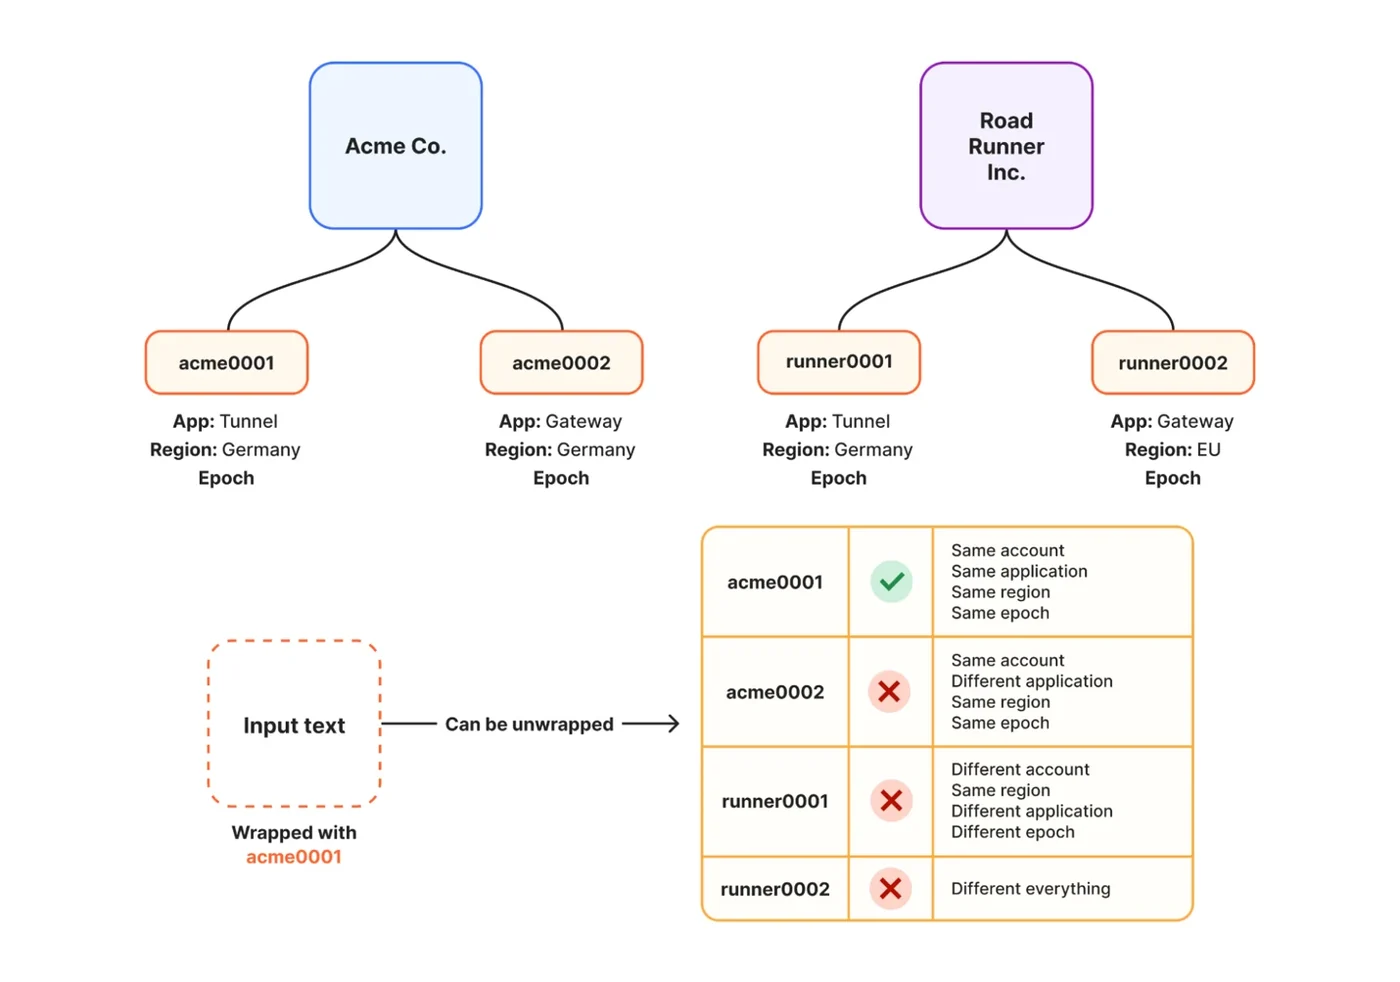
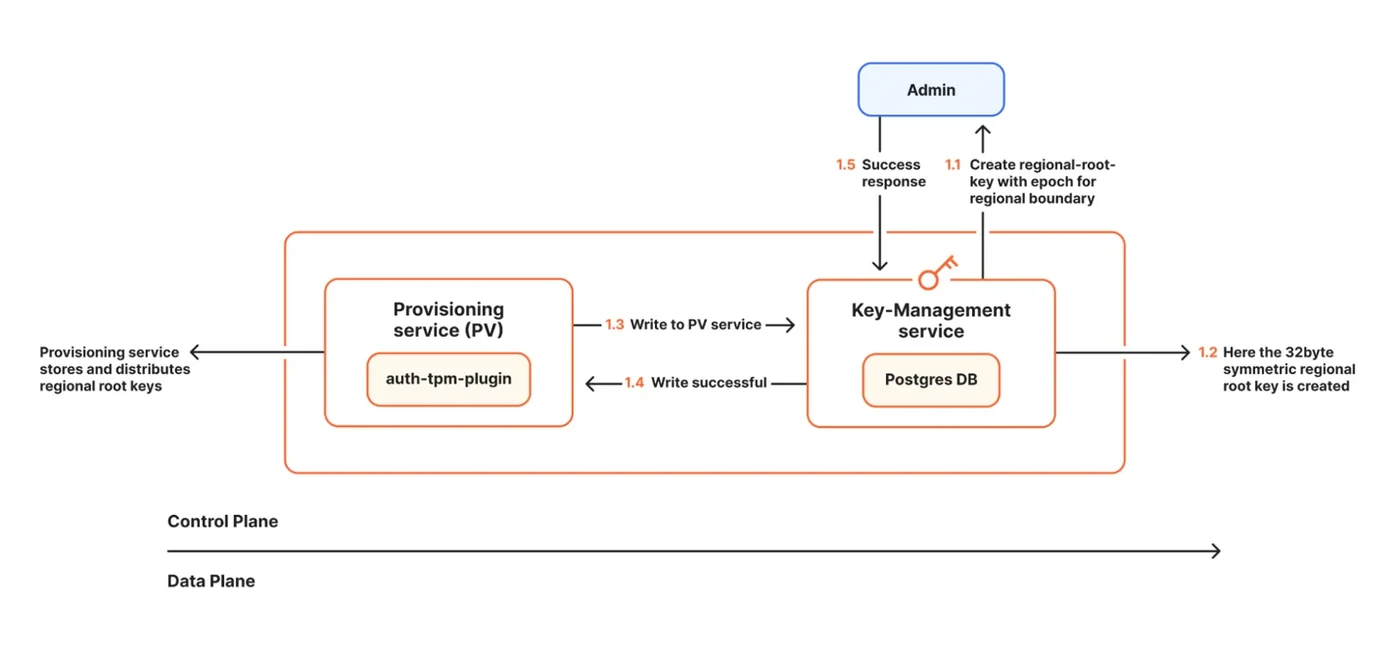
يتكون التصميم من مفتاح جذري إقليمي (regional root key) وهو سر متماثل مرتبط بمنطقة واحدة، ومفتاح محدد للتطبيق مشتق منه لخدمة واحدة مثل Gateway أو Tunnel. يحمي هذا التصميم مواد المفاتيح الخاصة من هجمات "الحصاد الآن، فك التشفير لاحقاً" مع الحفاظ على حدود استخدام المفاتيح الإقليمية.
آلية ضمان العزل الجغرافي
يعمل GeoKey Manager كطبقة أساسية لحلول السيادة الجغرافية، حيث يتحكم في المنطقة التي يمكن استخدام مفاتيح فك التشفير المحمية منها ومتى. تعتمد مسارات العمل الأخرى، مثل تحديد أماكن إنهاء الأنفاق أو فحص الحركة، على المنطقة التي يمكن فيها فك ترميز مفتاح العميل الخاص، لأن حركة TLS يمكن فك تشفيرها فقط حيث يتوفر المفتاح.
أثناء التهيئة، يتحقق خدمة المفاتيح الحافة (edge key service) من تحميل جميع المفاتيح الجذرية الإقليمية المطلوبة. إذا كان المفتاح مفقوداً أو معيباً، لا تبدأ الخدمة. بعد التهيئة، يفشل الطلب بشكل آمن (يرفضه النظام) إذا حددت بياناته الوصفية مفتاحاً جذرياً إقليمياً غير متوفر محلياً. على سبيل المثال، إذا حاول طلب مخصص لألمانيا فك التشفير في إسبانيا أو فرنسا، سيفشل لأن هاتين الدولتين لا تملكان المفتاح الجذري الإقليمي لألمانيا. يضمن هذا أن المفتاح الجذري الإقليمي لا يغادر منطقته أبداً.
فصل توزيع المفاتيح عن البيانات
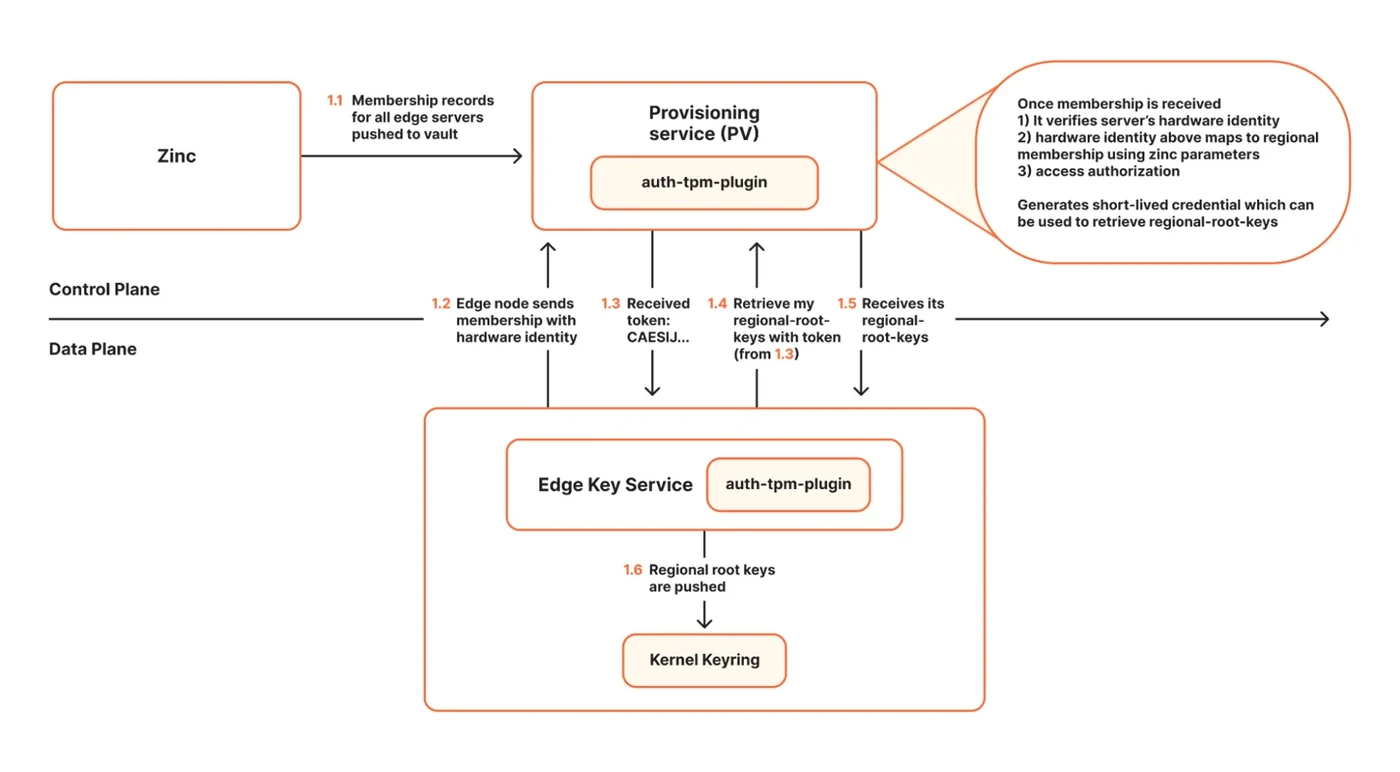
يفصل GeoKey Manager بين المفاتيح الخاصة المغلفة الموزعة عالمياً والمفتاح الجذري الإقليمي المطلوب لفك ترميزها. يقوم نظام Quicksilver، وهو نظام توزيع الإعدادات العالمي، بتوزيع المفاتيح المغلفة وبياناتها الوصفية عبر الشبكة، لكنه لا يوزع المفاتيح الجذرية الإقليمية. تحدث هذه العملية عبر خدمة تهيئة منفصلة تخزن المفاتيح الجذرية الإقليمية وتسلمها فقط للخوادم الحافة المصرح لها بكل منطقة.
تتبع المفاتيح الجذرية الإقليمية مساراً منفصلاً ومنضبطاً. في مستوى البيانات، يحدد تكوين المنطقة الخاص بالعقدة (أي المنطقة التي تنتمي إليها العقدة) أي العقد يمكنها استلام أي مفاتيح جذرية إقليمية. يحمل كل مفتاح عميل مغلف بيانات وصفية تحدد سياق الخدمة (مثل Tunnel أو Gateway)، والحدود الإقليمية (مجموعة مراكز البيانات المعتمدة)، والعصر (epoch) الذي يحدد الجيل من المفتاح الجذري الإقليمي الذي ينتمي إليه المفتاح.
المصادر
- Cloudflare BlogBringing post-quantum cryptography to geographically fenced key management
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
Cloudflare تطلق KV Instant بتقنية Quicksilver
تقدّم Cloudflare وضعاً جديداً لخدمة Workers KV يوفّر زمن استجابة قراءات أقل من 2 مللي ثانية، مع تكرار فوري للبيانات عبر 300 موقع حافة حول العالم.
كلودفلير تطلق أدوات جديدة لمراقبة التشفير ما بعد الكمي
أعلنت شركة كلودفلير عن توفير أدوات رؤية متقدمة لتشفير ما بعد الكم في بروتوكول TLS 1.3 عبر لوحة تحليلات حركة المرور ومنظومة السجلات.
كلاودفلير تقلص زمن بناء DNS وتخفض استهلاك الذاكرة بنسبة 85%
أطلقت كلاودفلير مخططاً ذكياً لبناء نطاقات DNS يستهدف التغييرات الدقيقة فقط، مما قلص زمن الاستجابة للنصف وخفّض ذروة استهلاك الذاكرة بنسبة 85%، مع الحفاظ على أمان البيانات.
Cloudflare تخطط لإصدار شهادات TLS آمنة ضد الحواسيب الكمومية
تعتزم Cloudflare إطلاق شهادات تشفير هجينة تعتمد على أشجار ميركل لحماية بنية الويب من هجمات الحواسيب الكمومية، مع بدء الإصدار في الربع الأول من 2027.