
كلودفلير تطلق أدوات جديدة لمراقبة التشفير ما بعد الكمي
تتيح الميزات الجديدة للمستخدمين تتبع اعتماد التشفير المحصن ضد الحواسيب الكمية على مستوى النطاقات الفردية بدقة فائقة.
 رضوان عبدالهاديمحرر وكاتب تقني
أدوات متطورة لمراقبة تشفير ما بعد الكم
أعلنت شركة Cloudflare عن إطلاق مجموعة من أدوات الرؤية والتحليل المخصصة لتشفير ما بعد الكم (PQ) ضمن منتجات الأمان والسجلات الخاصة بها. وبات بإمكان العملاء والمشرفين فحص ورسم بياني لاعتماد تشفير TLS 1.3 المعتمد على خوارزميات ما بعد الكم مباشرة من خلال واجهات الاستعلام والتحليل المتاحة. تهدف هذه الخطوة إلى تمكين المؤسسات والشركات من تقييم جاهزيتها الأمنية بدقة عالية ومعرفة مدى التزام نطاقاتها بالمعايير التشفيرية الحديثة. ويمكن الرجوع إلى Cloudflare Blog للاطلاع على التفاصيل الأصلية للمصدر.
من خلال إبراز خوارزمية تبادل المفاتيح التي يتم التفاوض عليها مع كل طلب وارد، تمنح الشركة مستخدميها بيانات تلعيمية مفصلة لكل اتصال على حدة. تساعد هذه البيانات التقنية في مراجعة وضع حماية النطاقات، واكتشاف أي ثغرات أو فجوات تشفيرية محتملة، وضمان التوافق مع الأطر التنظيمية المعاصرة والمستقبلية التي تواجه التهديدات الأمنية المتقدمة.
خريطة طريق أمنية نحو عام 2029
تضع شركة Cloudflare هدفاً استراتيجياً يتمثل في الوصول إلى أمان كامل وموثوق لما بعد الكم بحلول عام 2029. ولتحقيق هذا التحول الجذري على نطاق واسع، تدرك الشركة الحاجة الماسة لجمع بيانات تلعيمية تفصيلية ومستمرة. وقد قامت الشركة بالفعل بنشر التشفير المحصن ضد الكم عبر العديد من خدماتها ومنتجاتها الأساسية، بما في ذلك منصة الوكيل السحابي ومختلف نقاط الاتصال ضمن بنية SASE الخاصة بها لضمان حماية شاملة للبيانات المنقولة.
وفي ظل مساعي العملاء الحثيثة للوفاء بالمواعيد النهائية المتعلقة بالجاهزية الكمية بحلول عام 2030، تعمل الشركة على تسهيل هذا الانتقال المعقد. ويتم ذلك عبر جعل التشفير المقاوم للكم خياراً افتراضياً في العديد من المنتجات، إلى جانب مشاركة الدروس المستفادة من أدوات الاكتشاف الداخلي وإطلاق ميزات رؤية جديدة مخصصة لبروتوكول الاتصال الآمن تساهم في تبسيط عملية المراقبة والتدقيق التقني.
مؤشرات تبني التشفير على نطاق الإنترنت
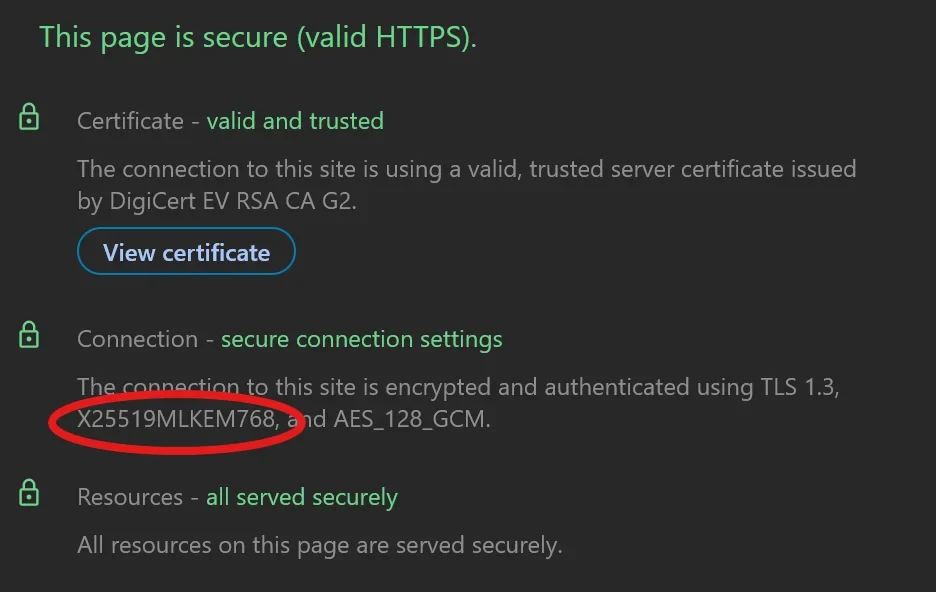
على مستوى شبكة الإنترنت ككل، توفر الشركة رؤية شاملة لمدى تبني تشفير ما بعد الكم باستخدام منصتها العامة للتحليلات والإحصاءات. تتيح هذه الأدوات تتبع إحصاءات التشفير العالمية سواء في الاتصالات القادمة من الزوار نحو شبكة الشركة أو في الاتصالات الصادرة نحو الخوادم الأصلية للعملاء. وتُظهر هذه البيانات الواسعة النطاق تفاوتاً ملحوظاً في معدلات الاعتماد بين مختلف طبقات البنية التحتية للويب.
تشير البيانات والإحصاءات المتاحة إلى أن حوالي 70% من إجمالي حركة المرور المولدة بواسطة المتصفحات والتي تصل إلى شبكة الشركة أصبحت محمية حالياً عبر تشفير ما بعد الكم باستخدام خوارزمية الهجين المعيارية. في المقابل، فإن النسبة الخاصة بالخوادم الأصلية التي تتصل بها المنصة تظل أقل نسبياً، مما يبرز الحاجة المستمرة لوجود أدوات دقيقة تتيح للمديرين تتبع وفحص السلوك الفعلي لكل نطاق على حدة.
الانتقال نحو المستوى الفردي للنطاقات
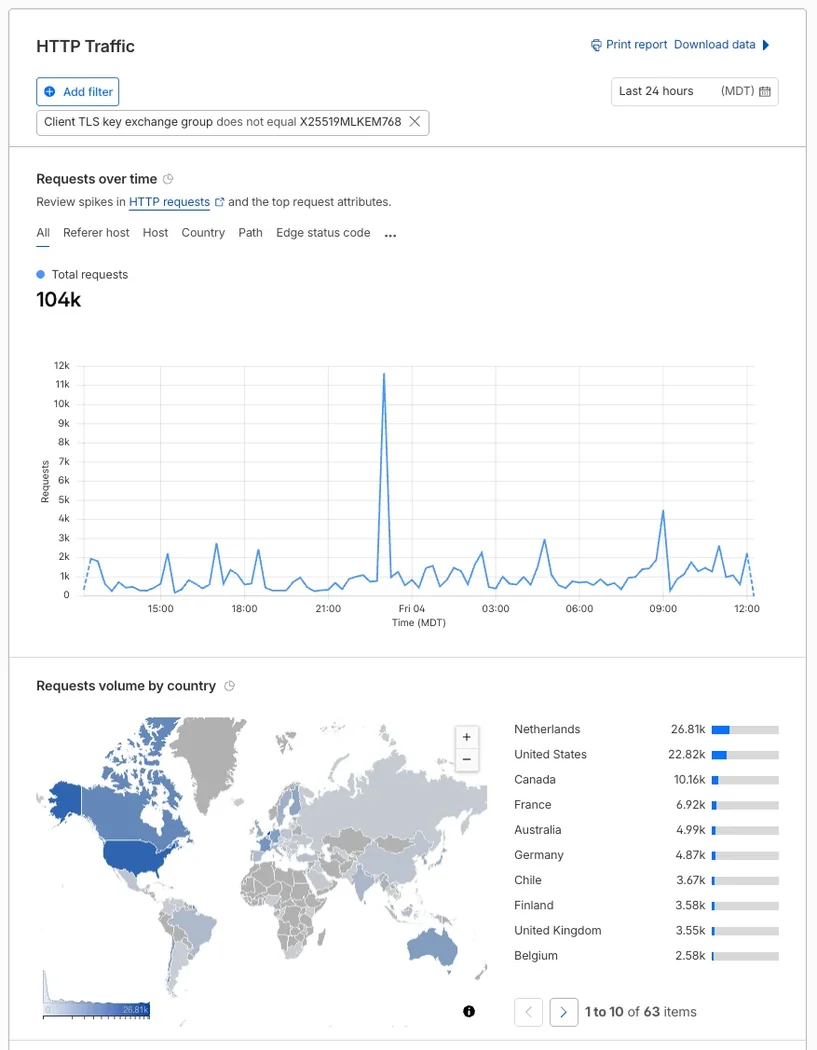
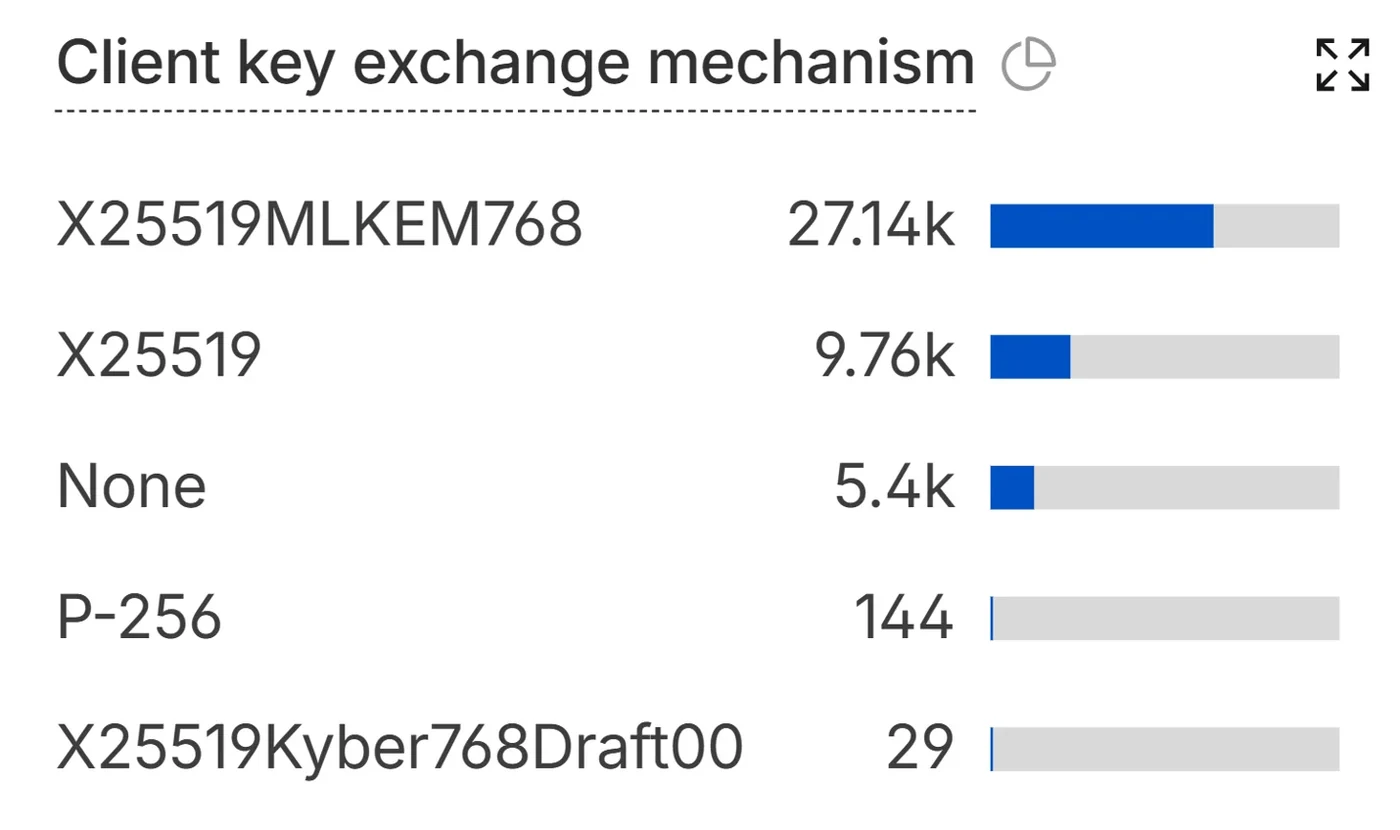
بينما تقدم أدوات المراقبة العامة وميزات تبادل المفاتيح التلقائية نظرة شاملة على مستوى الإنترنت بأكمله، فقد طالب عملاء الشركة مراراً بتوفير قدرة تفصيلية تتجاوز الأرقام الإجمالية لتشمل سلوك النطاقات الفردية. ونتيجة لذلك، أصبح بإمكان المسؤولين معرفة نسب حركة المرور التي تستخدم تشفير ما بعد الكم بدقة لكل موقع أو تطبيق خاص بهم.
تساعد هذه المعلومات التفصيلية الجديدة في الإجابة عن تساؤلات حرجة تتعلق بنسب الزيارات المحمية فعلياً، وتسهل بشكل كبير عملية الامتثال التنظيمي للأطر الأمنية الحديثة. كما تساهم في تشخيص أخطاء عمليات الترحيل إلى المعايير التشفيرية الجديدة، وفهم مدى تعرض البيانات لخطر الهجمات المستقبلية التي تعتمد على الحواسيب الكمية القوية القادمة.
خلفية تقنية حول خوارزميات الحماية والهجمات
تأتي هذه التطورات في أعقاب توصيات المعهد الوطني للمعايير والتكنولوجيا الصادرة في عام 2024، والتي دعت إلى التخلي عن خوارزميات التشفير التقليدية مثل RSA وتشفير المنحنيات الإهليلجية بحلول عام 2030. وتستهدف هذه الاحترازات الوقاية الفورية من هجمات تجميع البيانات اليوم لفك شفرتها لاحقاً فور نضج الحواسيب الكمية، وهو ما يهدد قطاعات حيوية كالمال والأعمال والاتصالات والصحة والدفاع.
يعتمد بروتوكول TLS 1.3 في خوارزميات التشفير المعاصرة هذه على نهج هجين يدمج بين تبادل المفاتيح التقليدي وتقنيات التغليف الشبكي المتقدمة، مثل معيار FIPS 203. يضمن هذا النهج المزدوج بقاء الاتصالات آمنة طالما أن إحدى طريقتي تبادل المفاتيح على الأقل صامدة أمام الهجمات، مما يوفر طبقة حماية إضافية ضد الاختراق الكمي المستقبلي.
المصادر
- Cloudflare BlogIs your domain using post-quantum encryption? Now you can see for yourself