باحثون يكشفون ثغرة أمنية جديدة تتيح تشغيل برامج مخصصة على سويتش 2
نجح باحث أمني في استغلال ثغرة في برنامج SmileBasic 4 للوصول إلى بيئة المستخدم على سويتش 2، مما يفتح الباب أمام تطوير أدوات مخصصة وتعديل الألعاب.
 رضوان عبدالهاديمحرر وكاتب تقني
اختراق برمجي يفتح الباب أمام التعديلات
أعلن الباحث الأمني سامي حاجميد، المعروف باسم Pepsipu، عن تحقيقه نجاحاً في تنفيذ ما يُعرف بـ "الجيلبريك" الجزئي على جهاز سويتش 2. يعتمد هذا الاختراق على ثغرة برمجية في مفسر لغة البرمجة SmileBasic 4، وهو جزء من سلسلة طويلة من بيئات البرمجة التي تعمل على أجهزة نينتندو. يسمح هذا الوصول إلى بيئة المستخدم (Userland) بتشغيل برامج مخصصة، وعكس هندسة الألعاب، وتعديلها، بالإضافة إلى نسخ ملفات الحفظ والوصول إلى معظم المحيطات عبر الذاكرة.
آلية استغلال الثغرة البرمجية
يعتمد الاختراق على وجود ثغرة في مفسر لغة البرمجة SmileBasic 4، حيث اكتشف الباحث خطأً في حساب الأعداد الصحيحة (Integer Overflow) يحدث عند إزالة عناصر من مصفوفة البيانات. يؤدي هذا الخطأ إلى منح الوصول إلى مؤشر المصفوفة، مما يتيح قراءة وكتابة أجزاء من ذاكرة النظام. لم يقتصر الأمر عند هذا الحد، بل قام الباحث بالبحث عن وحدات النظام الداخلية للوصول إلى صلاحيات أعلى، حيث وجد ثغرة أخرى في وحدة خدمات النظام الملفات (FileSystem) مكنته من تنفيذ أوامر نظام ملفات مميزة والحصول على تنفيذ لأكواد أصلية.
التحديات التقنية وشروط التنفيذ
يُصنف هذا الاختراق على أنه "مرتبط" (Tethered)، مما يعني أنه يتطلب وجود جهاز كمبيوتر يعمل بنظام macOS أو Linux متصل بالشبكة المحلية نفسها. يتم استخدام حزمة برمجية (Node.js) على الكمبيوتر للمساعدة في تمكين الوصول المميز إلى النظام. استخدم حاجميد أداة ذكاء اصطناعي من OpenAI’s Codex لاستكشاف مفسر اللغة، مع بناء إطار عمل مخصص لإرسال أوامر USB وعرض النتائج عبر HDMI، مما استغرق حوالي أسبوعين من العمل المكثف.
إثبات المفهوم وتفاعل المجتمع التقني
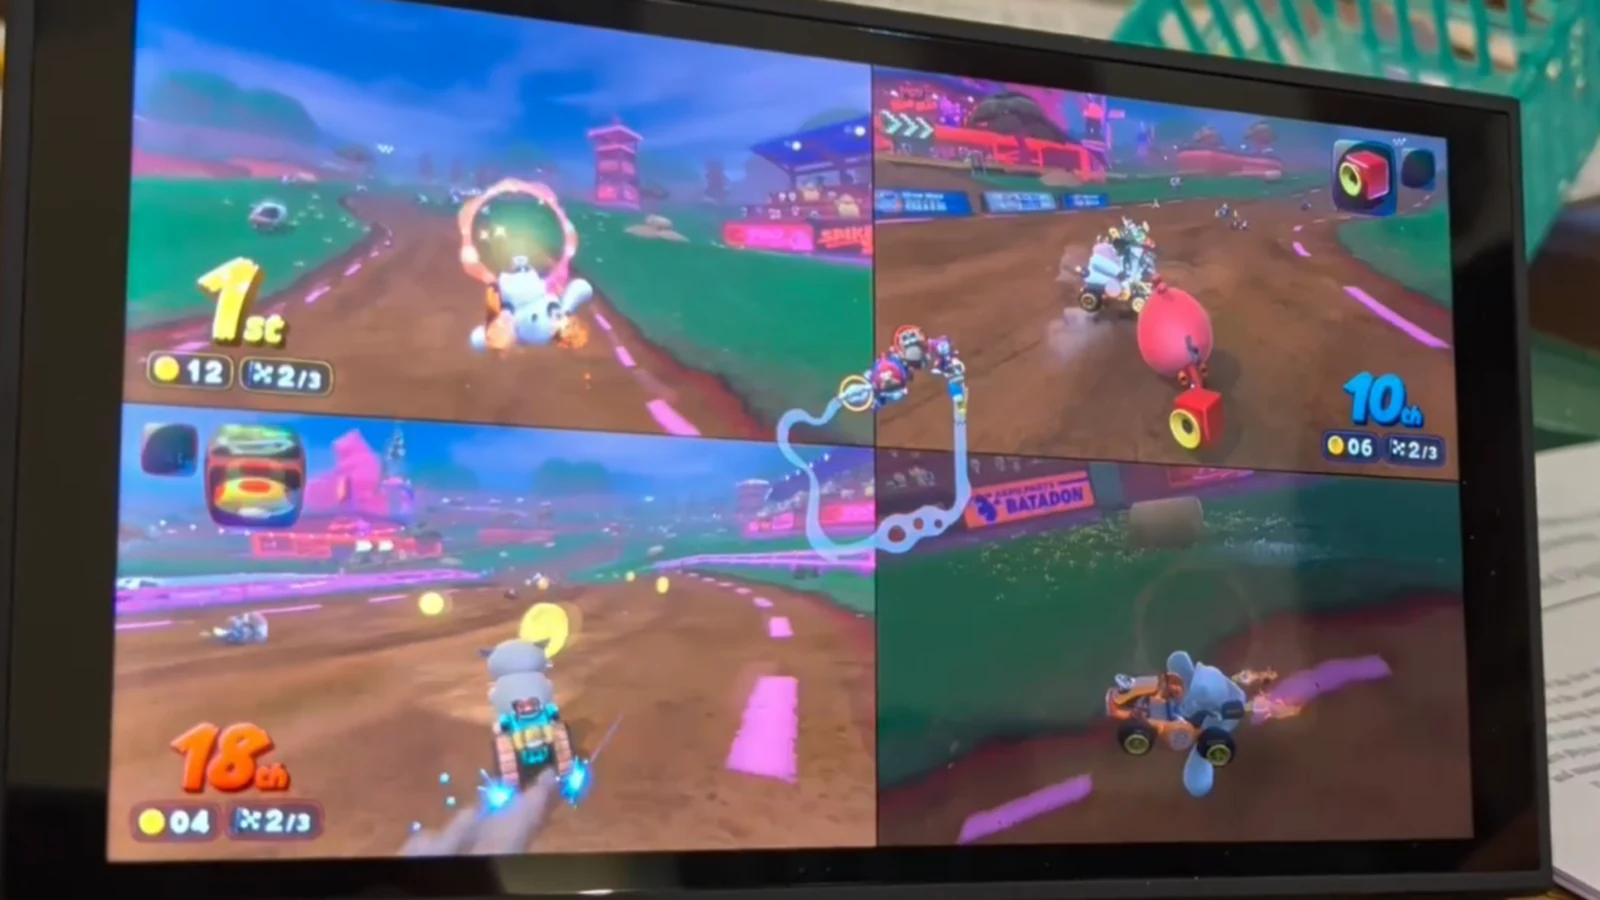
كإثبات لمفهوم الاختراق، عرض حاجميد مجموعة من الشخصيات المعدلة في لعبة Mario Kart World. كما بدأ أعضاء آخرون في مجتمع هاوئي سويتش 2 بعرض عروض بسيطة وأدوات تطوير قيد الإنجاز تعمل على الأجهزة المخترقة. على سبيل المثال، تم نشر فيديو يوضح عمل GPU كامل عبر Vulkan في بيئة المستخدم، مما يدل على التقدم السريع في قدرات المطورين بعد اكتشاف هذه الثغرة.
استجابة نينتندو وحدود الاختراق
على الرغم من نجاح الاختراق، فإن الوصول الحالي يقتصر على بيئة المستخدم، مما يعني أن المطورين ما زالوا محاصرين في "صندوق رملي" محدود، ولا يملكون وصولاً كاملاً إلى مستوى النواة (Kernel) الذي يوفر تحكماً كاملاً في العتاد. استجابةً لذلك، أزالت نينتندو برنامج SmileBasic 4 من متجرها الرقمي عالمياً، وهو إجراء مشابه لما فعلته سابقاً مع نسخة 3DS بعد اكتشاف ثغرة smilehax في عام 2016. ومع ذلك، لا يزال بإمكان المستخدمين الذين قاموا بتحميل البرنامج مسبقاً الوصول إليه.
آفاق مستقبلية وتحديثات النظام
يعمل الاختراق الحالي على أحدث إصدار من نظام سويتش 2 (الإصدار 23.0.1)، لكن من المرجح أن تصلح نينتندو هذه الثغرة في تحديثات قادمة. يتطلب الوصول المستمر إلى خدمات نينتندو والألعاب الجديدة تثبيت هذه التحديثات، مما قد يحد من انتشار الاختراق. ومع ذلك، يشير وجود ثغرات مماثلة في ألعاب أخرى إلى أن سباق التسلح بين هاوئي الاختراق وشركة نينتندو سيستمر، خاصة مع اقتراب الذكرى السنوية الأولى لإطلاق الجهاز.
المصادر
- Ars TechnicaSwitch 2 security takes a hit as hackers unlock homebrew access
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
أنبرنيك تكشف عن جهاز محمول بشاشتين لتشغيل ألعاب 3DS
كشفت شركة أنبرنيك عن جهاز الألعاب المحمول الجديد RG DDS بشاشتين وأبعاد ملائمة لألعاب نينتندو، مع معالج سناب دراجون وزر مخصص للذكاء الاصطناعي.
باحثون: ثغرات أمنية خطيرة في نماذج الذكاء الاصطناعي لدى OpenAI وGoogle
كشفت دراسة جديدة عن سهولة تجاوز فلاتر الأمان في نماذج OpenAI وGoogle لتوليد محتوى صريح، مما يثير تساؤلات حول فعالية الإجراءات الوقائية الحالية.
ثغرة أمنية في تطبيق ChatGPT لـ macOS قد تسرّب بيانات حساسة
كشفت مؤسسة Objective-See عن ثغرة حرجة في تطبيق ChatGPT لنظام macOS، سمحت للمهاجمين بالوصول إلى سجلات الدردشة والجلسات المتصفح، وتم إصلاحها مؤخراً.
عرض جديد يخفض سعر جهاز نينتندو سويتش 2 إلى 469 دولاراً
يتوفر جهاز الألعاب المحمول نينتندو سويتش 2 بسعر مخفض لفترة محدودة، مع مواصفات تقنية متطورة وأداء قوي ودعم لتقنيات العرض الحديثة.