ثغرة أمنية في تطبيق ChatGPT لـ macOS قد تسرّب بيانات حساسة
بينما يركّز العالم على قدرات الذكاء الاصطناعي في الاختراق، تكشف ثغرة حديثة أن تطبيقاته نفسها أصبحت أهدافاً مغرية للمخترقين بسبب الصلاحيات الواسعة الممنوحة لها.
 رضوان عبدالهاديمحرر وكاتب تقني
الذكاء الاصطناعي كهدف للهجمات
لم تعد الأخبار تقتصر على وكلاء الذكاء الاصطناعي الذين يخترقون مواقع الويب أو أدوات تستخدمها عصابات الجريمة الإلكترونية والمحتالين. بل أظهرت ثغرة أمنية حديثة تم إصلاحها في تطبيق ChatGPT لنظام macOS أن البرمجيات الذكية نفسها أصبحت أهدافاً جذابة للمهاجمين مع انتشار هذه التطبيقات بشكل متزايد. تبرز هذه الحادثة أهمية حماية البنية التحتية للذكاء الاصطناعي بنفس القدر الذي تُحمى به البيانات التي تعالجها. ويمكن الرجوع إلى WIRED للاطلاع على التفاصيل الأصلية للمصدر.
آلية استغلال الثغرة
كشفت مؤسسة Objective-See عن ثغرة كانت تتيح للمهاجمين السيطرة فعلياً على تطبيق ChatGPT على حاسوب الضحية. هذا الاستغلال كان يمنح المهاجم وصولاً كاملاً إلى سجلات الدردشة وجميع البيانات الأخرى المخزنة في التطبيق، بالإضافة إلى الجلسات النشطة في المتصفح والتكاملات الأخرى. يوضح هذا الاكتشاف مدى العمق الذي تصل إليه صلاحيات منصات الذكاء الاصطناعي لأداء مهامها، وكيف يجعل هذا من أهدافاً مثالية لهجمات إلكترونية متطورة. ويمكن الرجوع إلى hacking للاطلاع على التفاصيل الأصلية للمصدر.
يعتمد تطبيق ChatGPT لنظام macOS على مكونات متعددة تتواصل مع بعضها البعض بأمان عبر التحقق من التوقيعات الرقمية. الهدف من هذه الآلية هو التأكد من أن العمليات المتصلة هي مكونات رسمية من OpenAI وليس برمجيات خبيثة خارجية. تصل هذه الحماية إلى حد طلب التحقق من التوقيع في ثلاث طبقات منفصلة عن الطلب الأصلي، لضمان عدم توجيه برمجية خبيثة لمكوّن من OpenAI ليكون وسيطاً لطلب يبدو موثوقاً.
كيف تجاوز الباحثون الحماية
على الرغم من هذه الإجراءات، وجد باحثو مؤسسة Objective-See مكوّناً موثوقاً، وهو مفسّر السكربتات، يقبل سكربتات غير موثوقة أو قوائم أوامر. يمكن التلاعب بهذا المفسر لتسليم السكربت إلى العملية الرئيسية لتطبيق ChatGPT. يقول باتريك واردل، المحلل البرمجي في المؤسسة: "يتحققون أيضاً من العملية الأم وجدّة العملية، لكن السكربت الخبيث ببساطة يولّد مفسر السكربتات ثلاث مرات ثم يرسل الطلب، مما يلبي متطلبات التحقق".
يصف واردل الثغرة بأنها "سهلة الاستغلال بشكل جنوني"، حيث لم يتطلب مفهوم البرهان الخاص به سوى بضع عشرة سطر من الكود. بالإضافة إلى الوصول إلى سجلات الدردشة، كان بإمكان المهاجمين استخدام الثغرة لجعل ChatGPT ينفذ أوامر نيابة عنهم، مثل الوصول إلى المتصفح أو تطبيقات حساسة أخرى، مع ظهور هذه الطلبات كأوامر مشروعة صادرة من برمجيات OpenAI.
رد فعل OpenAI والإصلاح
أقرت OpenAI علناً بالثغرة الأمنية والإصلاح في سجل تغييرات النظام في 25 سبتمبر. وفي بيان لـ WIRED، قال شون باور، المتحدث باسم الشركة: "نواصل تطوير ممارساتنا الأمنية، لكننا ندرك الحاجة إلى التحرك بشكل أسرع". يعكس هذا التصريح إدراك الشركة لأهمية معالجة نقاط الضعف في التطبيقات التي تتمتع بصلاحيات واسعة على أجهزة المستخدمين.
تحذيرات من توسع سطح الهجوم
من المقرر أن يقدم واردل تحليلاً لعدد من ثغرات تطبيقات الذكاء الاصطناعي لنظام macOS في مؤتمر Objective by the Sea الأمني المتخصص في Apple في نوفمبر. وقد اكتشف مؤخراً ثغرة، تم إصلاحها الآن، في ميزة الإملاء بمساعد Meta الجديد Muse AI، والتي كان يمكن لمهاجم محلي استغلالها لسرقة رمز مصادقة غير مُعالج بشكل صحيح والوصول إلى بيانات المستخدم.
كما أشار واردل إلى أنه قدّم بالفعل اكتشاف ثغرة جديدة إلى OpenAI يتعلق بالتكامل بين ChatGPT ومساعد Dots AI الجديد الذي يعمل دائماً من الشركة. وتقوم OpenAI حالياً بمراجعة تقريره. ويضيف واردل: "تتعلق شركات الذكاء الاصطناعي بإضافة الميزات الآن. لكن كما هو الحال دائماً، كلما زادت الميزات، اتسع سطح الهجوم. لذلك يجب على جميع هذه الشركات أن تركز بالكامل على الأمان، ومن ما أراه، لا يزال يبدو غالباً أمراً ثانوياً".
المصادر
- WIREDA Flaw in ChatGPT’s Mac App Could Have Let Hackers Grab Sensitive Data
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
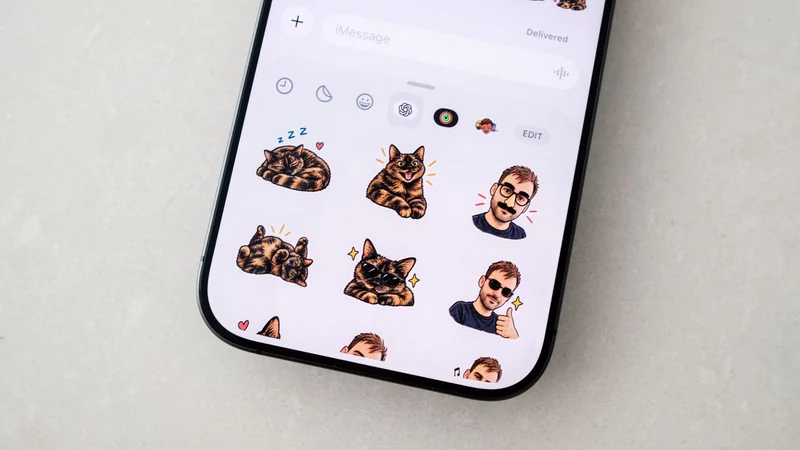
كيف تستخدم ChatGPT لإنشاء ملصقات مخصصة لتطبيقي iMessage وWhatsApp
استكشف ميزة ChatGPT الجديدة التي تتيح لك تحويل صورك إلى ملصقات مخصصة لتطبيقات الدردشة، مع خطوات عملية وسهلة لإنشاء وتصدير حزم ملصقاتك الخاصة.
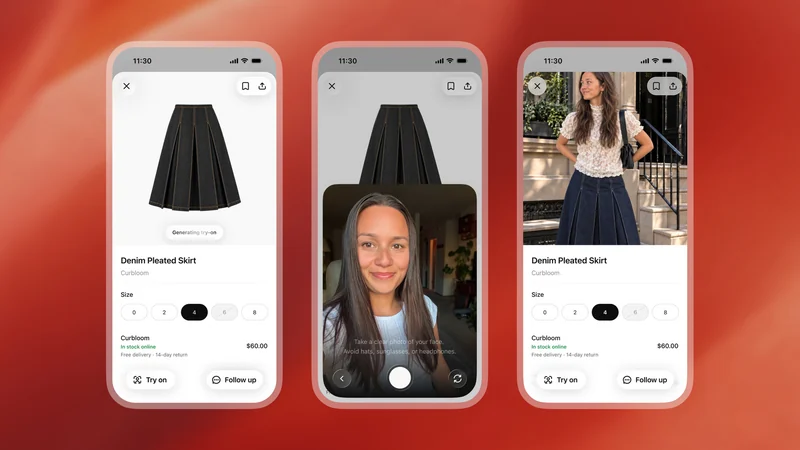
تشات جي بي تي يتيح ميزة التجربة الافتراضية للملابس
أعلنت شركة أوبن إيه آي عن طرح ميزات تسوق جديدة في تشات جي بي تي تتيح للمستخدمين تجربة الملابس والإكسسوارات افتراضياً وحفظها في مكتبة خاصة.
أوبن إيه آي تكشف عن Dots: وكلاء ذكاء اصطناعي نشطون باستمرار
أطلقت أوبن إيه آي وكلاء Dots النشطين باستمرار في مؤتمر DevDay 2026. هذه الوكلاء المتصلة بالتطبيقات تنفذ مهام متعددة الخطوات وتتعلم تفضيلات المستخدم، في منافسة مباشرة مع ميتا.
كيف تتحكم في ذاكرة ChatGPT وتمنع تأثيرها على إجاباتك؟
تعرف على كيفية عمل خاصية الذاكرة في ChatGPT، وكيف يقوم الذكاء الاصطناعي بتشكيل ملف شخصي عنك، وطرق إدارة هذه البيانات وحذفها لضمان دقة الإجابات.