ثغرات بروتوكولات الاتصال تكشف هاتفك للاختراق
تتيح الثغرات الكامنة في بروتوكولات إشارات الاتصال للمهاجمين تتبع مواقع الهواتف، واعتراض المكالمات ورموز التحقق، وانتحال صفة المشتركين من داخل شبكات الاتصالات نفسها ودون الحاجة لتثبيت برمجيات خبيثة على أجهزة الضحايا.
 رضوان عبدالهاديمحرر وكاتب تقني
كيف تعمل هجمات إشارات الاتصال
تواجه الهواتف الذكية مخاطر أمنية متقدمة تتمثل في إمكانية تتبع مواقعها، واعتراض رموز المصادقة الثنائية المرسلة عبر الرسائل القصيرة، وحتى انتحال أرقام الهواتف، وذلك بالكامل دون الحاجة إلى برمجيات خبيثة، أو روابط تصيد، أو الوصول المباشر إلى الجهاز المستهدف.
تحدث هذه الهجمات في عمق شبكات الاتصالات، وتحديدا ضمن بروتوكولات التحكم بين شركات الاتصالات المعروفة باسم الإشارات، والتي تعد الامتداد الميكانيكي والمؤتمت للوحة تحويل الهواتف القديمة. وغالباً لا يلاحظ المستخدمون العاديون هذه الأنشطة، بينما تعجز غالبية شركات الاتصالات عن التصدي لها بشكل موثوق، كما ورد في تقارير نشرتها BleepingComputer.
تاريخ طويل من الاستغلال والتهديدات الأمنية
لا تُعد هجمات إشارات الاتصال ظاهرة جديدة، إذ تعود الثغرات المستغلة فيها إلى عقود مضت. وقد ظهرت مؤخراً في عناوين الأخبار عندما استغلت جهات مرتبطة بإيران تقنيات شبكية قديمة لتحديد مواقع هواتف أفراد عسكريين أمريكيين في الشرق الأوسط أثناء الحرب.
تم استخدام هذه الثغرات في جرائم يومية، مثل اعتراض رموز المرور لمرة واحدة الخاصة بالحسابات المصرفية، وهو ما وثقته تقارير صحفية سابقة حول استهداف حسابات البنوك، فضلاً عن العروض التوضيحية التي قدمها مؤثرون تقنيون مثل Veritasium.
كما كشفت أبحاث أجرها مركز Citizen Lab عن حملات مراقبة تجارية طويلة الأمد استغلت بروتوكولي SS7 وDiameter لتنفيذ آلاف الهجمات ضد أهداف في عشرات الدول، بالتوازي مع حوادث شهيرة شملت اختراق هواتف شخصيات سياسية على الهواء مباشرة.
بروتوكولات الاتصال وأوجه القصور الهيكلية
يتطلب كل اتصال، أو رسالة نصية، أو جلسة بيانات محمولة من شركة الاتصالات التحقق من كون المستخدم عميلاً مشتركاً وتوجيه حركة البيانات إلى الوجهة الصحيحة. وتعتمد الشركات في ذلك على رسائل الإشارات الخلفية لتحديد الموقع وتحويل البيانات.
يعتمد النظام على بروتوكولين رئيسيين هما SS7 (الذي يعود تاريخه إلى حقبة السبعينيات ويُستخدم في شبكات الجيل الثاني والثالث) وبروتوكول Diameter (الخلف الحديث المُستخدم في شبكات الجيل الرابع ومعظم شبكات الجيل الخامس). وقد صُمم هذان البروتوكولان في وقت كانت فيه شبكات المشغلين محدودة وموثوقة فيما بينها، مما جعلها تفترض أن أي حركة مرور قادمة من مشغل آخر هي حركة شرعية تماماً، حيث يفتقر نظام SS7 إلى آليات مصادقة قوية للطلب، بينما يعاني Diameter من قصور في التطبيق العملي للتشفير والاعتماد على نموذج ثقة متبادل.
قدرات المهاجمين عبر شبكات الإشارات
يمكن للمهاجم القادر على الوصول إلى عمود إشارات الاتصالات العالمي، سواء عبر ترتيبات تجارية أو من خلال مشغل مخترق، إرسال رسائل تتعامل معها الشركات عالمياً بثقة. وتتيح هذه الرسائل للمهاجمين تنفيذ عدة ممارسات خطيرة، مثل جمع معرّفات المشتركين الدوليين (IMSI)، وتحديد مواقع الأفراد في الوقت الفعلي عبر استعلامات مخصصة، واعتراض الاتصالات والرسائل النصية التي تتضمن رموز التحقق الثنائي المستخدمة في حماية الحسابات المصرفية.
بالإضافة إلى ذلك، يمكن للمهاجمين انتحار شخصية المستخدمين أو حظر خدماتهم، فضلاً عن إحداث اضطرابات في البنى التحتية لشبكات الاتصالات عبر رسائل تم تكوينها بشكل متعمد لإرباك أنظمة المزودين.
تحديات جدران الحماية وجهود الحماية المتقدمة
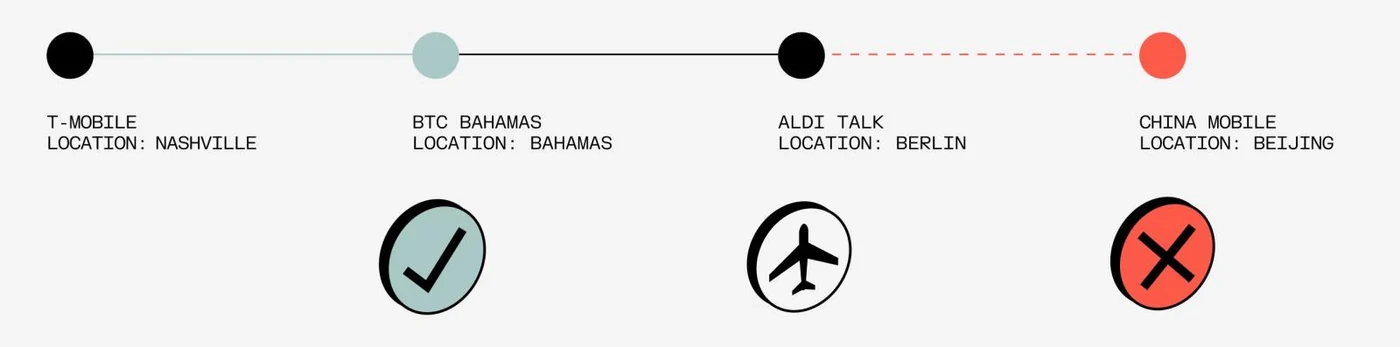
تحاول جدران حماية المشغلين التصدي لهذه الرسائل عبر فحص سرعة تنقل المستخدم الجغرافي والتحقق من منطقية المسافة المقطوعة بين الاتصالات. ومع ذلك، تشير الأبحاث الحديثة التي عُرضت في مؤتمر أمن اللاسلكي إلى أن بيانات الموقع التي تعتمد عليها جدران الحماية قد تكون قديمة في كثير من الأحيان، وتتأخر لفترات تتراوح بين ساعتين وعشر ساعات، مما يمنح المهاجمين فرصة للعثور على هويات شبكية بديلة تبدو مقنعة للمزود الأصلي.
في ظل هذه التحديات المستمرة، تتجه الشركات والخدمات المتخصصة نحو توفير حلول اتصالات محمولة تركز على الخصوصية والأمن للحد من هذه المخاطر الكامنة في البنية التحتية لقطاع الاتصالات.
المصادر
- BleepingComputerSS7 and Diameter Attacks: How Signaling Flaws Expose Your Phone
تابع التسلسل الزمني
أخبار مرتبطة
مخاطر احتفاظ شركات الاتصالات بسجلات المكالمات لسنوات طويلة
تكشف تقارير تقنية عن مخاطر احتفاظ شركات الاتصالات بسجلات المكالمات والرسائل لسنوات، مما يعرض خصوصية المستخدمين للخطر في حال اختراق البيانات.
استغلال ثغرة أطلسيان الخطيرة بعد نشر تفاصيلها التقنية
تعرضت منتجات أطلسيان لهجمات استغلال فوري بعد نشر تقرير تقني عن ثغرة قراءة الملفات الخطيرة CVE-2026-21589 التي تهدد خوادم الشركات المستضافة ذاتياً.
إعلانات مستهدفة تنشر برمجيات تجسس صفرية النقر
كشفت دراسة عن حملة إعلانات خبيثة استهدفت صحفيين ومنظمات إعلامية باستخدام ثغرات صفرية النقر، مما يسلط الضوء على ثغرات أمنية خطيرة في أنظمة الإعلانات الرقمية العالمية.
اختراق شبكة DIVD عبر ثغرات زاماد بفضل وكيل ذكاء اصطناعي
أعلن المعهد الهولندي للكشف عن الثغرات أن اختراق شبكته تم عبر استغلال ثغرتي يوم صفري في نظام زاماد بمساعدة وكيل ذكاء اصطناعي مستقل ومتطور.