إف بي آي يحجز نطاق Virtualine لاستضافته خدمات قرصنة غير قانونية
كشفت وثائق قضائية عن دور مزود الاستضافة الروسي Virtualine في تسهيل عمليات احتيال واختراق واسعة النطاق، رغم تلقيه طلبات إزالة متكررة من أجهزة إنفاذ القانون.
 رضوان عبدالهاديمحرر وكاتب تقني
حجز النطاق وتفاصيل العملية
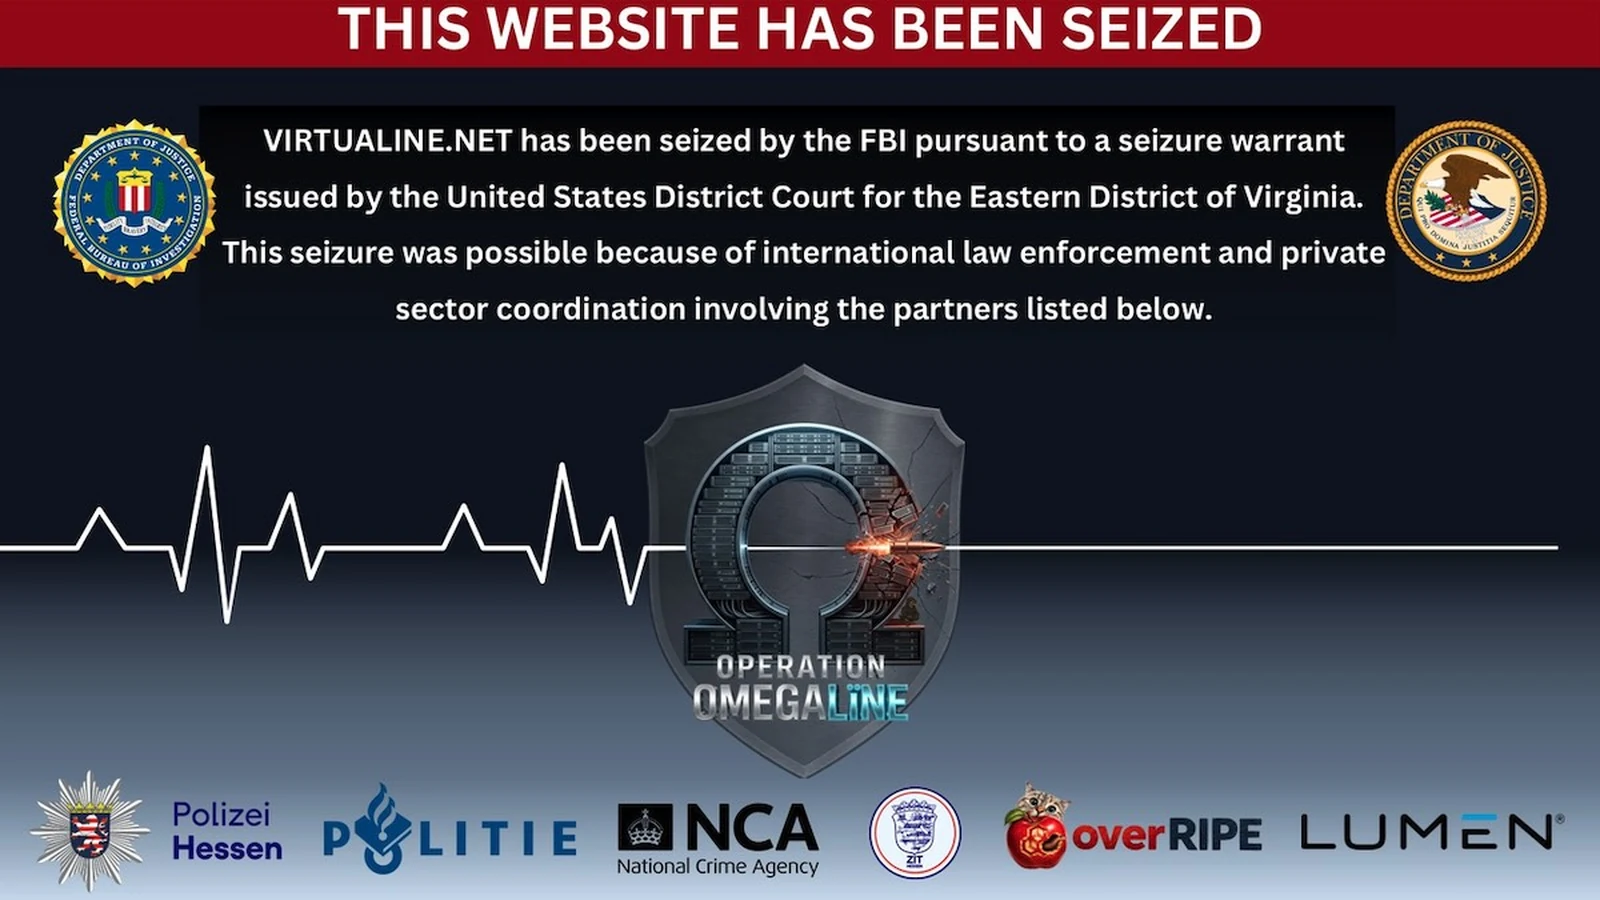
أعلنت الشرطة الفيدرالية الأمريكية (FBI) عن حجز النطاق virtualine.net، الذي يملكه مزود خدمات استضافة محصّنة ضد الاختراق (Bulletproof Hosting) يتحدث الروسية. تشير الوثائق القضائية إلى أن الكيان، المعروف أيضاً بأسماء مثل Secury وMassgod وSpamhouse وLanedo وOmegatech، كان يستضيف خدمات غير قانونية لعملائه ويساعدهم على التهرب من محاولات الإزالة من قبل أجهزة إنفاذ القانون. وقد نشرت تفاصيل هذه العملية عبر موقع SecurityWeek الذي غطى التطورات الأمنية الأخيرة.
ترويج الأنشطة الإجرامية
كشفت المنشورات على منتديات الجريمة الإلكترونية عن ترويج Virtualine صراحةً لدعم أنواع متعددة من النشاط الإجرامي، بما في ذلك التصيد الاحتيالي، البريد المزعج، والاحتيال باستخدام البطاقات (Carding). كما دعا المزود إلى قدرته على نقل خدمات العملاء إلى بنية تحتية غير تابعة له، مدعياً أنه يتجاهل بشكل متعمد بلاغات إساءة الاستخدام. ولم تقتصر خدماته على البرمجيات الخبيثة، بل سمح للمستخدمين بنشر وبيع صور وفيديوهات صريحة للقاصرين والبالغين، ودعم عميلاً واحداً على الأقل يقدم خدمة اختراق مقابل أجر تهدف إلى سرقة المحتوى الجنسي من الحسابات الإلكترونية.
تجاهل طلبات الإزالة القانونية
رغم تلقي Virtualine لعدد كبير من طلبات الإزالة من أجهزة إنفاذ القانون في عدة دول، استمر في مساعدة عملائه. بل ساعد أحد العملاء في إنشاء موقع جديد لرفع المحتوى غير القانوني، ولا يزال المزود يستضيف هذا الموقع الجديد حتى الآن. هذا السلوك يعكس استخفافاً واضحاً بالمطالبات القانونية الدولية، مما جعله هدفاً رئيسياً للجهود الأمريكية لقمع البنية التحتية للجريمة الإلكترونية.
تحليل تدفقات العملات المشفرة
وفقاً لشركة الاستخبارات السلاسلات TRM Labs، استُخدمت خدمات Virtualine من قبل مجموعات الفدية ومشغلي برامج سرقة المعلومات (Infostealers). وأشارت الشركة إلى أن Virtualine استقبلت أكثر من أي مزود استضافة محصّن آخر مصنّف من قبل TRM من العملات المشفرة المرتبطة بأنشطة غير مشروعة، رغم أن القيمة الإجمالية المستلمة كانت أقل من بعض المنافسين. ويوضح هذا التحليل دور Virtualine كحاضنة مالية رئيسية للعمليات السيبرانية الخطرة.
مصادر التمويل الرئيسية
أظهرت البيانات المالية أن معظم المدفوعات التي استلمتها عناوين البيتكوين المرتبطة بـ Virtualine جاءت من سوق مخدرات روسي (44%) ومخطط ابتزاز جنسي كبير (17%). كما شكل مزيج العملات المشفرة (Cryptocurrency Mixer) 13% من المدفوعات، بينما كانت حصة الفدية 5%. وفي عام 2026، استقبل المزود أيضاً مدفوعات من مشغلي برنامج StealC لسرقة المعلومات، مما يؤكد اتساع نطاق شبكته الإجرامية عبر الزمن.
التاريخ والادعاءات التشغيلية
ظهر مزود الاستضافة لأول مرة على منتدى الجريمة الإلكترونية Exploit في عام 2024، لكنه يدّعي أنه يعمل منذ عام 2019. وفي عام 2025، زعم Virtualine أنه يمتلك أكبر مجموعة من أرقام الأنظمة المستقلة (ASNs) لاستضافة البرمجيات الخبيثة والشبكات البوتية. هذه الادعاءات تشير إلى بنية تحتية واسعة النطاق مصممة خصيصاً لتوفير الحماية من الاكتشاف والإزالة.
تأثير حجز النطاق
تؤكد TRM Labs أن حجز النطاق يعطل طريقة اكتشاف العملاء للخدمة والوصول إليها، لكنه لا يثبت بحد ذاته توقف المشغل عن العمل أو فقدان العملاء للوصول إلى جميع البنى التحتية الأساسية. وهذا يعني أن التهديد قد ينتقل إلى نطاقات أو خوادم أخرى، مما يستدعي مراقبة مستمرة من قبل فرق الأمن السيبراني.
المصادر
- SecurityWeekBulletproof Host Virtualine Loses Its Domain to FBI Seizure
تابع التسلسل الزمني
أخبار مرتبطة
هجمات FortiBleed تحجب المستخدمين عن أجهزة Fortinet
تحذيرات أمنية رسمية من هجمات حملة FortiBleed المستمرة التي تستهدف أجهزة Fortinet وتمنع المسؤولين من الوصول إليها عبر تغيير كلمات المرور.
CISA: عصابة SafePay اختراق أكثر من 600 منظمة بنية تحتية
كشفت CISA في تقرير مشترك مع FBI عن اختراق عصابة SafePay لأكثر من 600 منظمة بنية تحتية حرجة منذ 2024، مستخدمة تقنيات جديدة للابتزاز.
اعتقال التنفيذي إدوارد دوبروفسكي بقضية مرتبطة بـ ShinyHunters
اعتقال التنفيذي الأمني إدوارد دوبروفسكي في بنسلفانيا وسط تقارير تربط قضيته بحملة الـ FBI ضد مجموعة الابتزاز الإلكتروني ShinyHunters.
بينانس تستأنف عمليات السحب بعد اختراق بقيمة 6.3 مليار دولار
أعلنت منصة بينانس استئناف عمليات سحب العملات الرقمية تدريجياً بعد اختراق ضخم. الشركة أكدت تغطية 95% من الأصول المسروقة، مع استمرار التحقيقات الأمنية.