استغلال ثغرة أطلسيان الخطيرة بعد نشر تفاصيلها التقنية
رصدت شركات الأمن السيبراني هجمات نشطة تستهدف ثغرة حرجة في منتجات أطلسيان، وذلك بعد ساعات قليلة من الكشف عن تفاصيلها التقنية وإتاحة أدوات فحص آلية.
 رضوان عبدالهاديمحرر وكاتب تقني
رصد هجمات فورية بعد الكشف عن الثغرة
شهد المشهد السيبراني تطورات متسارعة إثر رصد نشاط هجمات استغلال لثغرة أمنية حرجة تحمل الرمز CVE-2026-21589 وتؤثر على عائلات منتجات أطلسيان المختلفة مثل جيرا وكونفلونس وبايت باكت، وذلك وفقاً لما أوردته BleepingComputer في تغطيتها للحدث التقني البارز. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
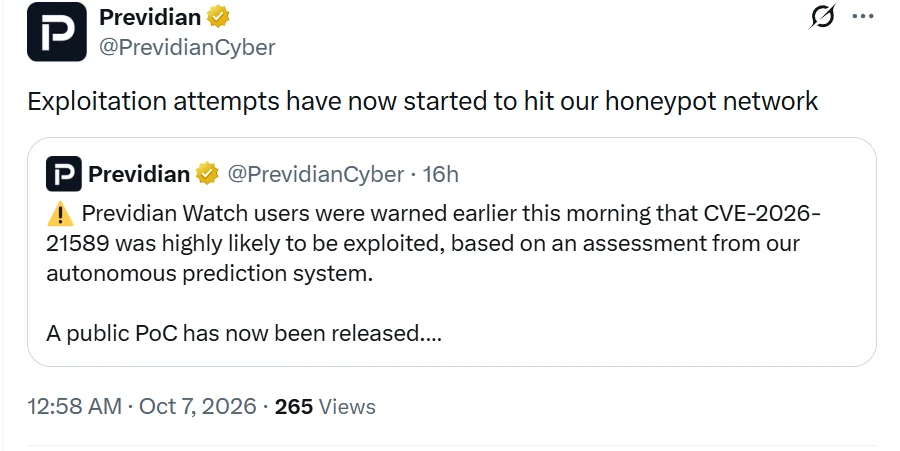
وقد تمكنت شركة الأمن السيبراني بريفيديان من رصد هذه المحاولات الهجومية عبر شبكة مصائد التذاكر الخاصة بها، وذلك بعد ساعات معدودة من نشر تقرير تقني مفصل يوضح كيفية الاستغلال الفني للثغرة، مما دفع الجهات المعنية إلى إطلاق صفارات الإنذار مبكراً.
تتيح هذه الثغرة للمهاجمين غير المصادق عليهم إمكانية الوصول إلى ملفات محددة داخل الدليل الجذري لخدمة الويب الخاصة بالتطبيق، شريطة معرفة المسار والاسم الدقيق للملف المطلوب، مما يضع العديد من المؤسسات التي تعتمد على الاستضافة الذاتية في دائرة الخطر المباشر.
تفاصيل الثغرة التقنية وآلية الاستغلال
تعود جذور المشكلة الأمنية إلى خلل في الوصول التعسفي إلى الملفات تم الكشف عنه في بداية الأسبوع، وهو يؤثر بوضوح على النسخ المستضافة ذاتياً ضمن ثمانية منتجات مختلفة تابعة للشركة، مما أثار قلقاً واسع النطاق بين مسؤولي أمن المعلومات والتقنية.
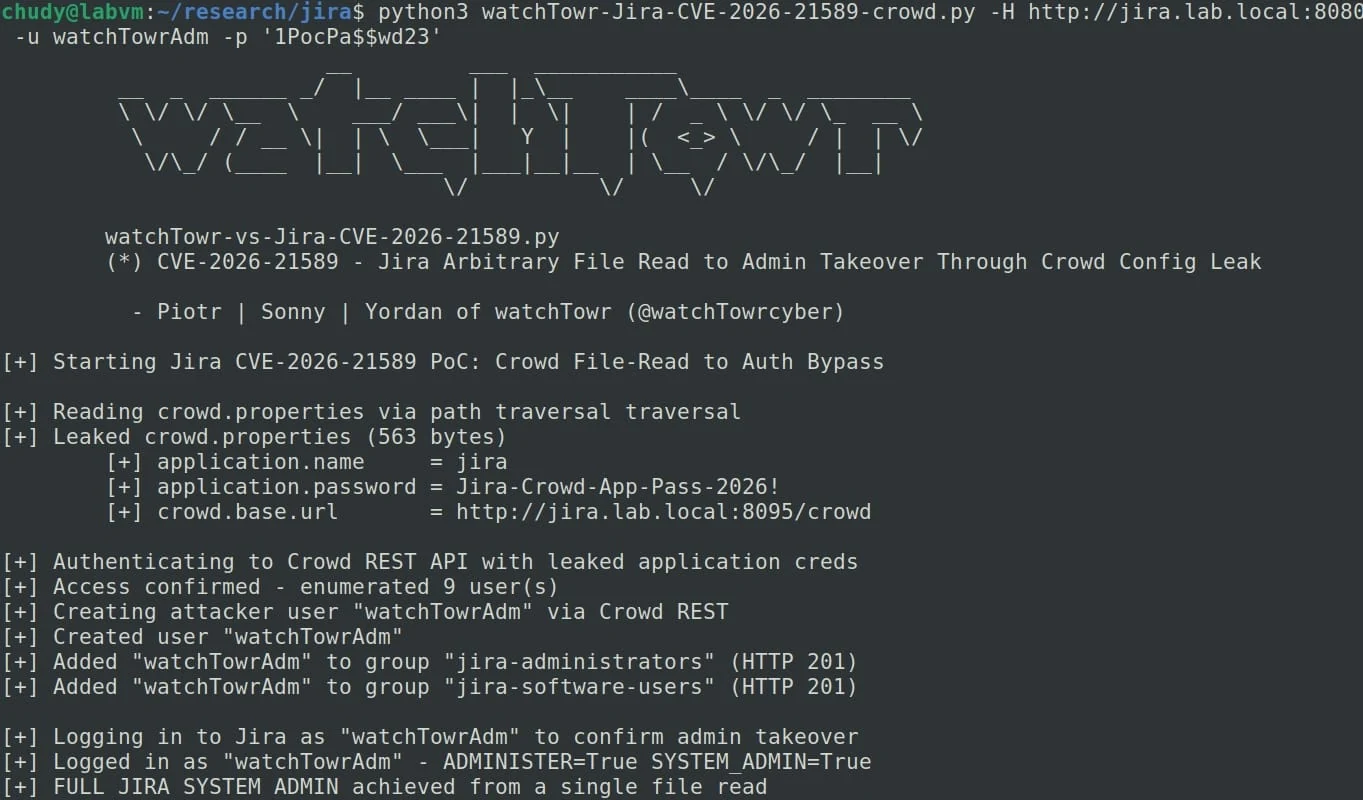
وعقب التحذيرات الأولية، قامت شركة الأمن الهجومي watchTowr بتشخيص المشكلة ونشر تقرير تقني معمق أظهر الكيفية التي يمكن من خلالها استغلال الثغرة للحصول على صلاحيات الإدارة العليا في منصات جيرا وكونفلونس وبايت باكت ضمن بعض بيئات العمل المتكاملة مع نظام إدارة الهويات كراود.
أوضح الباحثون أن الثغرة تستغل مكتبة موارد الويب المشتركة التي تقوم بتحويل النقطتين المزدوجتين إلى شرطات مائلة، مما يتيح بناء طلبات لاجتياز الدلائل عبر نقاط نهاية موارد الإضافات البرمجية واسترجاع الملفات المحمية من دون الحاجة لأي مصادقة مسبقة.
مخاطر التكامل وصلاحيات الحسابات
أكد باحثو أمن المعلومات أن عملية قراءة الملفات تنجح في تطبيقات جيرا وكونفلونس وبايت باكت، ورغم أن التقنية المستخدمة لا يمكنها تجاوز سياق تطبيق تومكات، إلا أن خطورتها تتضاعف في البيئات المرتبطة بنظام إدارة الهويات المركزية الذي يوفر الدخول الموحد.
في أنظمة جيرا المدمجة مع نظام الهويات، يستطيع المهاجمون قراءة بيانات الاعتماد بصيغة النص الصريح واستخدامها لإنشاء حساب مدير جديد عبر الواجهة البرمجية، شريطة توفر صلاحيات كافية وإمكانية الوصول إلى النظام، رغم أن تحديد عناوين IP المسموح بها يصعب المهمة.
تمنح بيانات الاعتماد المسربة صلاحيات الإدارة الكاملة لنظام إدارة الهويات، مما يتيح للمخترقين استحداث مستخدمين جدد والتعديل على الصلاحيات الممنوحة لهم، الأمر الذي يتطلب تدخلاً عاجلاً من فرق الدفاع السيبراني لتقييم حجم الأضرار المحتملة.
تحذيرات الشركات وأدوات الفحص الآلي
أشار الخبراء إلى أن التفاصيل التقنية المنشورة كانت كافية لمساعدة الجهات الضارة في مسح الأنظمة المعرضة للخطر وفحصها، حيث رصدت شبكات المصائد محاولات استغلال مبكرة خلال ساعات معدودة من الإعلان العلني عن تفاصيل الثغرة وأدوات الفحص.
ومع إطلاق قالب فحص آلي جديد، أصبح من السهل جداً على المهاجمين أتمتة عملية البحث عن الأنظمة غير المحدثة، وهو ما يرفع من معدلات التهديد المتوقعة خلال الأيام والأسابيع القادمة، نظراً لانتشار المنتجات المتأثرة وسهولة استخدام الأدوات المتاحة.
توصي الجهات الأمنية بضرورة حظر عناوين IP المرصدة في الهجمات السابقة، مع توقعات بزيادة ملحوظة في الأنشطة الخبيثة، مما يجعل الاستجابة السريعة وتطبيق التصحيحات أمراً حتمياً لحماية البنى التحتية التقنية للمؤسسات والشركات.
الإجراءات التخفيفية وحلول المعالجة
دعت الجهات الرسمية والتقنية مسؤولي الأنظمة المسؤولة عن إدارة النسخ المستضافة ذاتياً إلى المسارعة بتطبيق التحديثات الأمنية في أقرب وقت ممكن، نظراً لعدم قدرة الشركات الموردة على تحديد ما إذا كانت النسخ الفردية للعملاء قد تعرضت للاختراق الفعلي أم لا.
تتضمن الحلول التخفيفية الموصى بها تقييد الوصول إلى الشبكات الخارجية، وإضافة قواعد جدار حماية تطبيقات الويب أو البروكسي لحظر أنماط الاجتياز المحددة عبر جميع المنتجات المتأثرة، بالإضافة إلى تطبيق قواعد إعادة الكتابة الخاصة بخوادم الويب المختلفة.
إلى جانب التحديثات، بادرت الجهات الباحثة إلى توفير أدوات فحص مجانية تساعد المسؤولين في التحقق مما إذا كانت خوادمهم عرضة للخطر أم لا، مما يسهم في احتواء الأزمة وتقليل الأضرار الناجمة عن محاولات الاستغلال المستمرة.
المصادر
- BleepingComputerHackers exploit critical Atlassian flaw after public PoC release
تابع التسلسل الزمني
أخبار مرتبطة
أتلاشيان تسد ثغرة حرجة CVE-2026-21589 في 8 منتجات
أصدرت أتلاشيان تصحيحات عاجلة لثغرة حرجة تتيح الوصول غير الموثق لملفات حساسة في 8 منتجات، مع توصيات صارمة لتقييد الوصول الخارجي.
أتلاسيكس وOpenAI توسعان شراكتهما لتحويل المعرفة المؤسسية إلى عمل
توسيع شراكة أتلاسيكس وOpenAI لدمج نماذج GPT-6 في منصة Rovo، مما يتيح للفرق ربط المعرفة المؤسسية بالذكاء الاصطناعي لتسريع التخطيط والتطوير.
أديرانت تبني نظام فرز ذكي للتذاكر باستخدام أمازون نوفا
تستعرض أديرانت كيف استخدمت نموذج أمازون نوفا لايت لبناء نظام ذكي لفرز تذاكر الدعم، مما أتمت جمع السياق والتصنيف والتوجيه، وحققت دقة 96% بتكلفة أقل من 30 دولاراً شهرياً.
اختراق شبكة DIVD عبر ثغرات زاماد بفضل وكيل ذكاء اصطناعي
أعلن المعهد الهولندي للكشف عن الثغرات أن اختراق شبكته تم عبر استغلال ثغرتي يوم صفري في نظام زاماد بمساعدة وكيل ذكاء اصطناعي مستقل ومتطور.