
استغلال ثغرة SonicWall SMA1000 الحرجة في هجمات نشطة
رصد باحثون أمن سيبراني محاولات استغلال نشطة لثغرة SonicWall SMA1000 الحرجة، التي تم تصحيحها مؤخراً، مستهدفةً واجهة WorkPlace عبر تقنيات SSRF متقدمة.
 رضوان عبدالهاديمحرر وكاتب تقني
رصد استغلال نشط لثغرة حرجة
أفادت تقارير أمنية بأن المهاجمين بدأوا باستغلال ثغرة بأقصى درجة خطورة في أجهزة SonicWall SMA1000، وتحديداً الثغرة المعروفة برقم CVE-2026-102255. وقد أصدرت الشركة تصحيحاً لهذه الثغرة يوم الثلاثاء الماضي، أي قبل ثلاثة أيام فقط من رصد النشاط العدواني. وتشير الأدلة الأولية إلى أن هذه الهجمات ليست عشوائية، بل تستهدف بنية تحتية محددة تعتمد على هذه البوابات للوصول الآمن إلى الشبكات الداخلية. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
آلية الاستغلال عبر واجهة WorkPlace
تؤثر الثغرة على واجهة Appliance WorkPlace في نماذج SMA1000 6210 و7210 و8200v، بينما أكدت SonicWall أنها لا تؤثر على سلسلة منتجات SMA 100 أو على خدمات SSL-VPN التي تعمل على جدران الحماية الخاصة بها. ووفقاً لشرح SonicWall، يمكن لمهاجم عنيد غير مصادق استغلال هذه الثغرة لإجبار الجهاز على إرسال طلبات نيابة عنه، مما يتيح له الوصول إلى وظائف داخلية وتنفيذ عمليات غير مصرح بها. هذا النوع من الثغرات يُصنف عادةً كطلب خادم جانبي (SSRF)، حيث يتحول الجهاز المستهدف إلى وسيط ينفذ أوامر المهاجم.
تفاصيل تقنية من شبكة العسل
على الرغم من أن SonicWall لم تشر بعد إلى أن الثغرة مستغلة بنشاط في نشرة التصحيح الخاصة بها يوم الثلاثاء، إلا أن Ryan Dewhurst، مؤسس شركة Previdian وباحث أمني، أبلغ BleepingComputer يوم الجمعة عن رصد محاولات استغلال متوافقة مع CVE-2026-102255 عبر شبكة أجهزة العسل الخاصة بالشركة. وأوضح Dewhurst أن الطلبات المستهدفة كانت تركز على واجهة WorkPlace Extraweb، مستخدمةً طلب OPTIONS مصمماً بعناية للوصول إلى خدمة CouchDB الداخلية الموجودة على العنوان 127.0.0.1:5984.
أضاف Dewhurst أن الحمولة الهجومية حاولت التنقل داخل مستند تصميم CouchDB لاستدعاء دالة _rewrite الخاصة به، مع تزويد الطلب بترويسة HTTP Basic Authorization تحتوي على بيانات اعتماد admin:admin. وأشار إلى أن هذه الثغرة تؤثر على نفس واجهة WorkPlace التي استهدفتها ثغرات SSRF السابقة التي تم الكشف عنها في يوليو وسبتمبر 2026، لكن تقنية الاستغلال المستخدمة في ثغرة أكتوبر مختلفة. ومع ذلك، شدد الباحث على أن Previdian لم تحدد بعد ما إذا كانت هذه المحاولات قد نجحت في اختراق أي أنظمة فعلية.
حجم الهجوم السطحي المكشوف
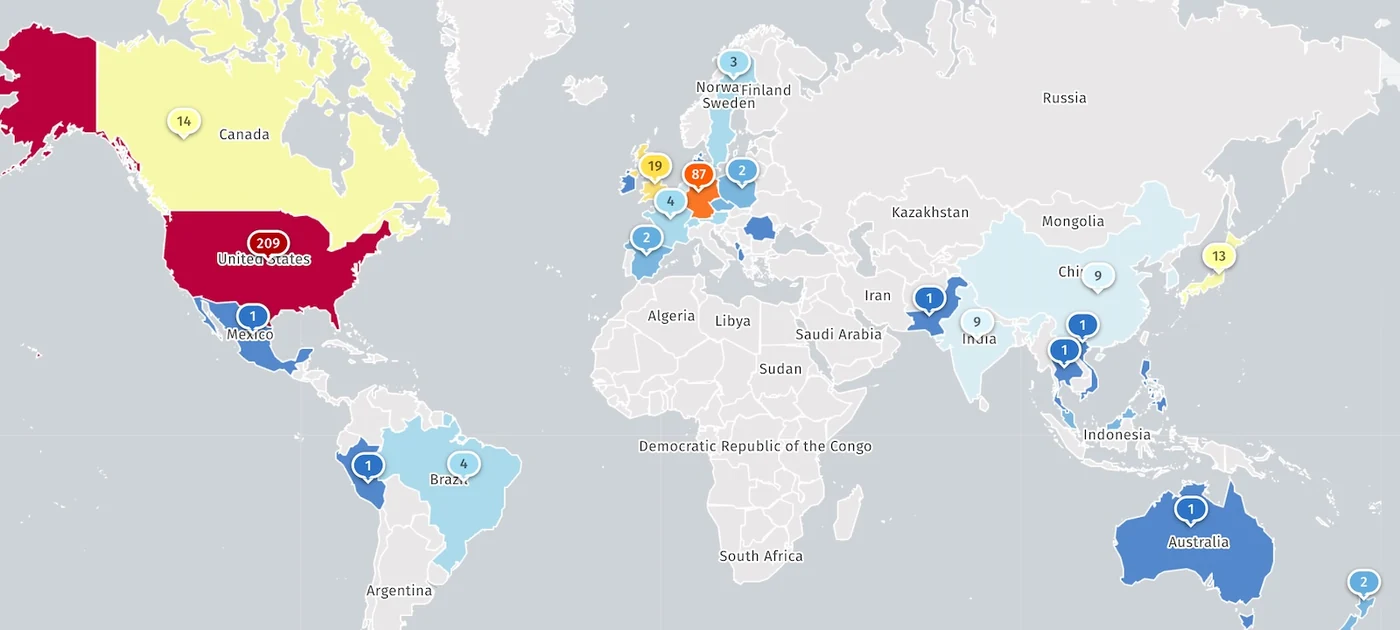
تتتبع منظمة Shadowserver، وهي حارس تهديدات إنترنت، حالياً أكثر من 400 جهاز SMA1000 مكشوف على الإنترنت. ولا تتوفر معلومات دقيقة حول عدد الأجهزة التي تعمل كأجهزة عسل أو التي تم تطبيق التصحيح عليها بالفعل ضد هجمات CVE-2026-102255. هذا العدد الكبير من الأجهزة المكشوفة يوسع نطاق الهجوم السطحي، مما يجعلها أهدافاً جذابة للمهاجمين الذين يبحثون عن نقاط دخول سهلة إلى شبكات المؤسسات.
استهداف مزودي الخدمات الحكومية
تُعد بوابات الوصول الآمن من فئة SMA1000 المستهدفة بشكل متكرر لأنها تُستخدم من قبل مزودي خدمات الإدارة (MSSPs)، والعديد من الشركات الكبرى، والوكالات الحكومية للوصول عبر VPN إلى التطبيقات الداخلية والشبكات المؤسسية. هذا الاستخدام الواسع يجعل اختراق هذه الأجهزة ذا تأثير كبير، حيث يمكن للمهاجمين الوصول إلى بيانات حساسة أو التحرك أفقياً داخل الشبكة المستهدفة.
سجل هجمات سابقة على SMA1000
شهدت أجهزة SMA1000 موجات من الهجمات في الأشهر الأخيرة. ففي يوليو، استغل الفاعلون التهديد ثغرتين صفرية (CVE-2026-15409 وCVE-2026-15410) لعدة أسابيع لتثبيت برمجيات خبيثة مخصصة مثل Sou5 وOrangeTail وRootRun على أجهزة VPN الضعيفة. لاحقاً، ربطت وكالة الأمن السيبراني والأمن البنية التحتية الأمريكية (CISA) بعض هذه الهجمات بعصابات الفدية. كما حذرت SonicWall الشهر الماضي عملاءها من أن المهاجمين كانوا يسلسلون ثغرتين صفرية جديدتين (CVE-2026-83548 وCVE-2026-83549) في العالم الحقيقي لتنفيذ أكواد عن بُعد على بوابات SMA1000 الضعيفة.
إضافة CISA للثغرات المستغلة
على مدى السنوات الأربع الماضية، أضافت CISA 19 ثغرة في SonicWall إلى كتالوجها للثغرات المستغلة بنشاط، مشيرةً إلى أن 13 منها تم استخدامها من قبل عصابات الفدية. هذا السجل يؤكد أن أجهزة SonicWall، وخاصة سلسلة SMA1000، تبقى أهدافاً رئيسية للمهاجمين المتطورين. وتبقى التوصية الأساسية للمؤسسات هي التأكد من تطبيق التصحيحات فور إصدارها، ومراقبة سجلات الوصول إلى واجهات الإدارة، وتقييد الوصول إلى هذه الواجهات من الشبكات العامة.
المصادر
- BleepingComputerMax severity SonicWall SMA1000 flaw now exploited in attacks
تابع التسلسل الزمني
أخبار مرتبطة
استغلال ثغرة حرجة في أجهزة SonicWall بعد أيام من الكشف عنها
رصد هجمات استغلال لثغرة أمنية حرجة في أجهزة SonicWall SMA1000 تحمل الرمز CVE-2026-102255 بعد أيام فقط من كشفها رسمياً وتصنيفها كخطيرة جداً.
CISA تؤكد استغلال ثغرات PHP2Shell في هجمات نشطة
أدرجت وكالة الأمن السيبراني الأمريكية ثغرتي PHP2Shell في قائمة الاستغلال النشط، وأمرت الوكالات الفيدرالية بتطبيق التحديثات العاجلة قبل الخميس.

مايكروسوفت تؤكد استغلال ثغرة SharePoint الحرجة CVE-2026-65660
أدرجت CISA ثغرة SharePoint الحرجة CVE-2026-65660 في كتالوج KEV بعد رصد استغلالها النشط، مع منح الوكالات الفيدرالية مهلة حتى 28 سبتمبر لتطبيق التصحيحات.
استغلال ثغرة حرجة في منصة GitLab بهجمات فعلية بالشبكات
أعلنت وكالة CISA الأمريكية عن استغلال هجمات فعلية لثغرة أمنية حرجة جداً في منصة GitLab، مما يهدد الخوادم المستهدفة بتنفيذ تعليمة برمجية عشوائية.
