استغلال إعلانات جوجل وبينج لتنفيذ هجمات كلوود كليك فاكس
تستغل حملة خبيثة حديثة روابط إعادة التوجيه في محرك بحث بينج ضمن إعلانات جوجل، بهدف خداع مستخدمي نظام ماك أو إس وتوريطهم في تثبيت برمجيات خبيثة عبر هجمات كليك فاكس.
 رضوان عبدالهاديمحرر وكاتب تقني
آلية الحملة الخبيثة وإساءة استخدام إعلانات جوجل وبينج
كشف باحثو الأمن السيبراني في شركة بوش سيكيوريتي عن تقنية خبيثة جديدة أطلقوا عليها اسم أديسبشن، حيث يستغل المهاجمون روابط إعادة التوجيه الشرعية لنتائج بحث بينج باعتبارها عناوين نقر داخل إعلانات بحث جوجل. ويهدف هذا الاستغلال إلى توجيه المستخدمين نحو صفحات مزيفة لتنزيل مساعد الذكاء الاصطناعي كلوود وإيصال هجمات كليك فاكس بطريقة تخدع أنظمة الحماية.
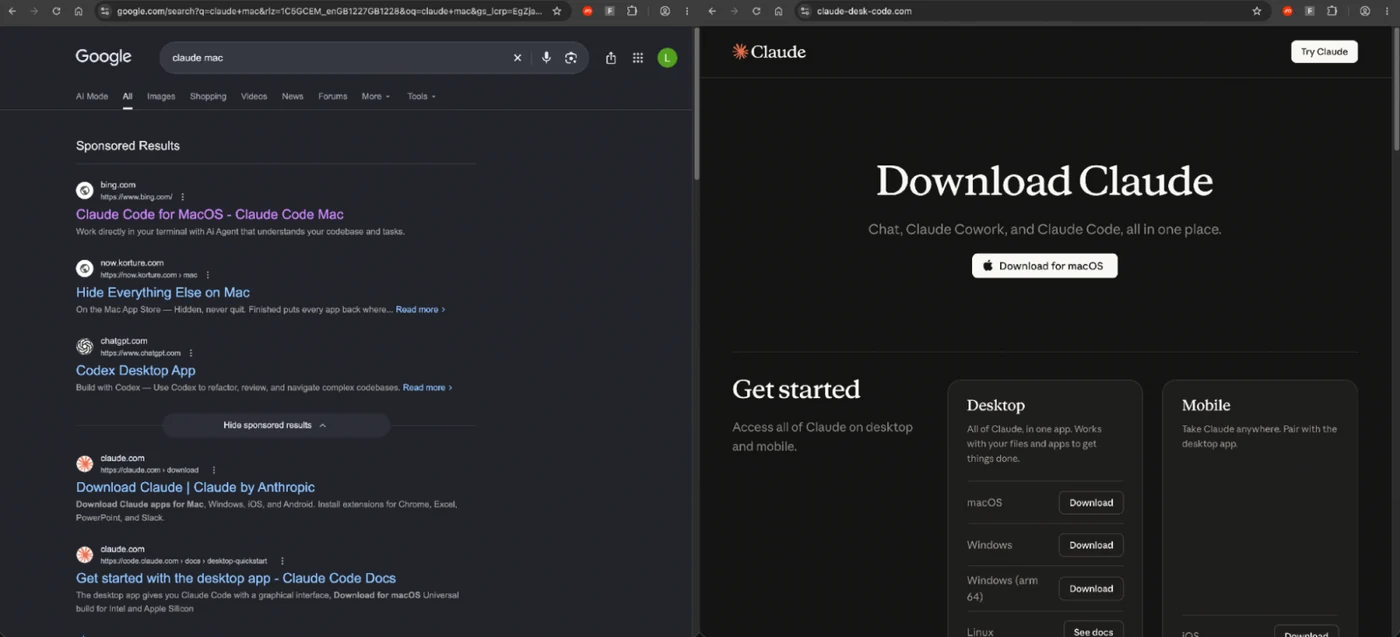
بحسب التقارير التقنية الصادرة عن منصة بليدنج كمبيوتر، تم اكتشاف هذه الحملة إثر رصد إعلان غوغل خبيث يستهدف المستخدمين الذين يبحثون عن عبارات محددة تخص مستخدمي الحواسيب الشخصية لنظام ماك. وعلى عكس الحملات الإعلانية الخبيثة المعتادة التي تقود الضحايا نحو نطاقات يسيطر عليها المخترقون مباشرة، ظهر في هذه النتيجة الإعلانية نطاق بينج الموثوق، مما جعل الإعلان يبدو أقل إثارة للريبة.
مسار التوجيه عبر نقاط تتبع النقر والمواقع المخترقة
عند النقر على الإعلان المذكور، يمرر المتصفح عبر إعدادات إعادة التوجيه الإعلانية لشركة جوجل ليصل إلى نقطة نهاية تتبع النقر التابعة لبينج، والتي بدورها تحيل متصفح المستخدم إلى موقع ووردبريس شرعي لكنه مخترق ويعود لشركة تجزئة في أمريكا الجنوبية. بعد ذلك، يقوم الموقع المخترق بإعادة توجيه الزائر نحو صفحة تنزيل مزيفة مصممة خصيصاً لإيقاع مستخدمي نظام ماك أو إس في فخ تنفيذ أوامر خبيثة.
تعتمد نقاط إعادة توجيه تتبع النقر في بينج على لغة جافا سكربت لنقل الزائرين إلى وجهاتهم النهائية، وهو ما يتيح للمهاجمين تحويل مسار المستخدمين نحو مواقع ضارة مع إظهار حركة المرور وكأنها صادرة من محرك بحث بينج نفسه، مما يصعب من مهمة تتبع المصدر الحقيقي للهجوم وتجاوز الفلاتر الإعلانية.
استخدام طبقات متعددة من التخفي لعرقلة الفحص الأمني
تستعين الحملة بتقنيات متقدمة لإخفاء الهوية والبيانات لمنع الزوار غير المرغوب بهم ومحركات الفحص الأمني من الوصول إلى الحمولة الخبيثة. يتحقق موقع ووردبريس المخترق من وجود مُحيل قادم من بينج وترويسات متصفح محددة قبل إتمام عملية إعادة التوجيه، بينما يستعمل موقع كلوود المزيف لغة جافا سكربت للتحقق من قدوم الزائرين حصرياً عبر جوجل أو بينج.
أما في حال حاول المستخدمون الوصول إلى الموقع الضار مباشرة دون مروره عبر مسار البحث والإعلانات، تتم إحالتهم إلى صفحة خطأ مخصصة، مما يؤدي إلى زيادة الصعوبات أمام أدوات الفحص الأمنية الآلية في تحليل طبيعة الهجوم بدقة وكشف محتواه الفعلي.
أوامر التثبيت المخادعة وحيل النسخ في الحافظة
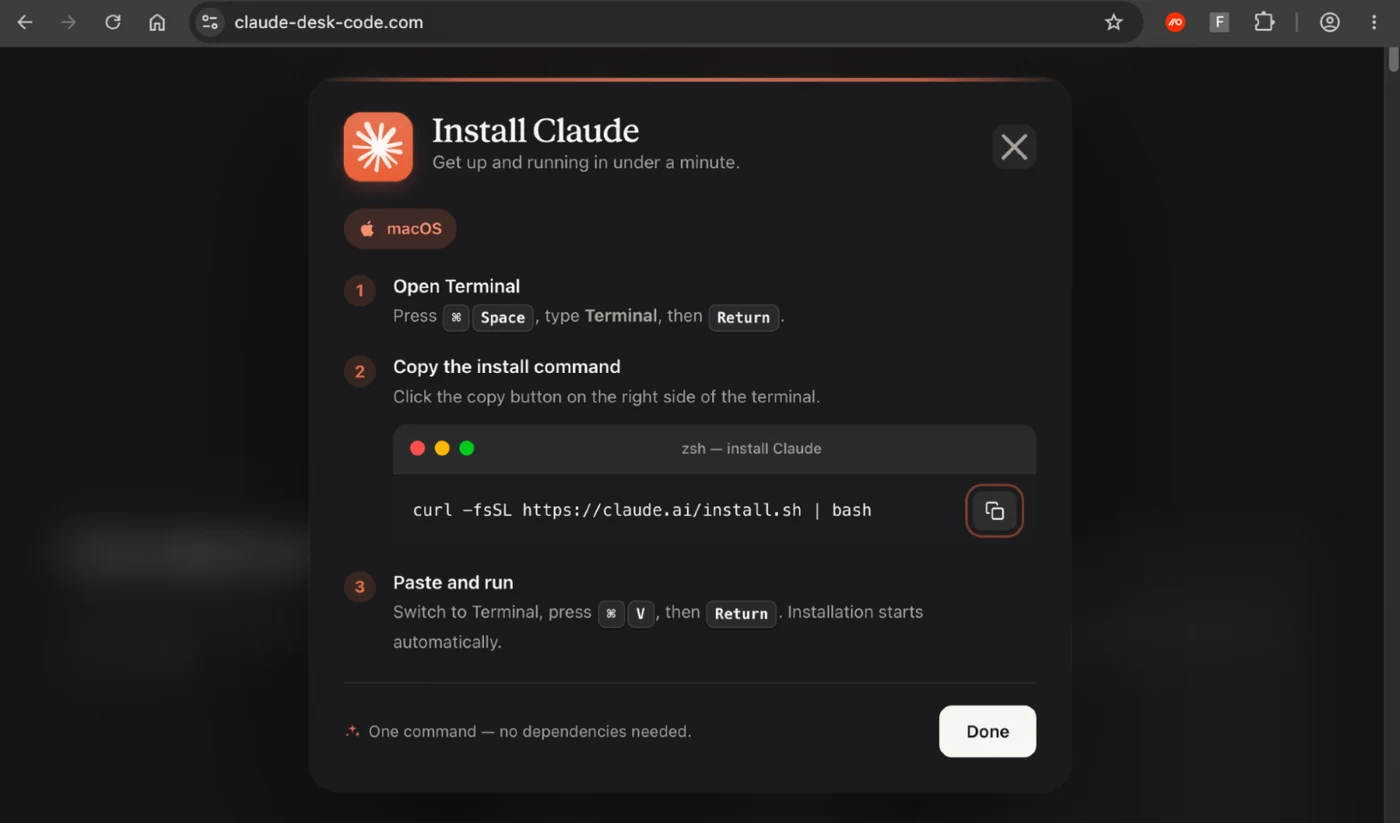
تصل رحلة الهجوم في نهايتها إلى صفحة تنزيل مقنعة للغاية تحاكي الصفحات الرسمية للحصول على أداة تثبيت مخصصة لنظام ماك عبر إدخال أمر تثبيت في تطبيق الطرفية. ورغم أن الصفحة تعرض أمراً رسمياً مشروعاً لشركة أنثروبيك، إلا أن زر النسخ المتاح للمستخدم يقوم باستبدال الأمر النصي وإدراج أمر خبيثة في حافظة النظام.
يعمل الأمر البديل على طباعة رسالة وهمية تدعي تنزيل المساعد الرقمي من الموقع الرسمي، بينما يقوم في الخلفية بفك تشفير رابط مشفر بصيغة بيز 64، ومن ثم تنزيل ملف بيانات بصمتها عبر أداة كارل وتوجيه محتوياتها مباشرة نحو صدفة نظام ماك أو إس للتنفيذ الفوري دون علم الضحية.
طبيعة الحمولة النهائية ونطاقات أداة كليك فاكس
حتى اللحظة الراهنة، ما زالت الحمولة النهائية التي يتم تسليمها عبر هذه الهجمات مجهولة تماماً، مما يجعل من غير الواضح نوع البرمجيات الخبيثة التي يتم زرعها في أجهزة الضحايا حال نجاح التثبيت. ويأتي هذا التطور متزامناً مع تحذيرات أمنية أخرى تتعلق بسياسات استغلال منصات الذكاء الاصطناعي، مثل الهجمات المرتبطة بتطبيقات شات جي بي تي المخصصة أو برمجيات سرقة الجلسات.
أكدت شركة بوش سيكيوريتي رصدها لعدة نطاقات مرتبطة بمجموعة أدوات كليك فاكس ذاتها، والتي يتم تتبعها داخلياً تحت اسم إيه سي سيغ، حيث تستخدم جميعها أوامر تثبيت متطابقة لنظام ماك وهياكل متشابهة لروابط الحمولات وواجهات التثبيت.
المصادر
- BleepingComputerHackers abuse Google Ads, Bing redirects to push Claude ClickFix attacks
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
جوجل وميتا تعودان إلى سباق الذكاء الاصطناعي بنماذج متطورة
تشهد منافسة الذكاء الاصطناعي تحولات دراماتيكية مع إطلاق جوجل وميتا نماذج متطورة تحدد قواعد جديدة في مواجهة أوبن إيه آي وأنثروبيك.
أوبن آي وجوجل ومايكروسوفت تتبنى معياراً موحداً لرفض الحصاد
تتجه كبرى شركات الذكاء الاصطناعي لاعتماد معيار IETF الجديد الذي يتيح للمدونات تحديد تفضيلات التدريب مرة واحدة بدلاً من تكرارها لكل شركة.
تغريم جوجل 463 مليون دولار بسبب انتهاكات بيانات الموقع في الاتحاد الأوروبي
فرضت لجنة حماية البيانات الأيرلندية غرامة قدرها 463 مليون دولار على جوجل لمخالفتها قوانين الخصوصية الأوروبية (GDPR) في معالجة بيانات الموقع الجغرافي للمستخدمين.
تحديث سياسة جوجل يعيد فتح الباب أمام استغلال بيانات جي ميل للإعلانات
كشف تحديث لسياسة الخصوصية في جوجل عن احتمالية استخدام بيانات جي ميل وصور جوجل للإعلانات الموجهة عند تفعيل ميزة الذكاء الاصطناعي.