هجوم نشط يستغل ثغرة حرجة في Collabora لتخريب خوادم Nextcloud
كشفت تقارير أمنية عن استغلال نشط لثغرة حرجة في تطبيق Collabora Online المدمج مع Nextcloud، مما سمح للمهاجمين بتثبيت أدوات خبيثة على أنظمة متعددة.
 رضوان عبدالهاديمحرر وكاتب تقني
استغلال ثغرة التنفيذ عن بُعد
أفادت تقارير أمنية بأن جهات تهديد نشطة تستغل ثغرة حرجة في تنفيذ الأوامر، والتي تم تتبعها مؤخراً تحت المعرّف CVE-2026-110447. هذه الثغرة موجودة في تطبيق Collabora Online - Built-in CODE Server (richdocumentscode) المخصص لمنصة Nextcloud. تشير تقارير متعددة من مسؤولي الأنظمة إلى أن الهجمات بدأت في منتصف سبتمبر الماضي، أي قبل شهر تقريباً من صدور نشرة الأمان الرسمية والإعلان عن المعرّف الخاص بالثغرة. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
تؤثر الثغرة على إصدارات richdocumentscode الأقدم من 26.4.303، وتكمن في آلية بدء تشغيل خادم Collabora المدمج. تؤكد شركة Collabora أن الثغرة لا تؤثر إلا على تطبيق خادم CODE الاختياري المدمج، بينما تبقى خوادم Collabora Online المستقلة، وتثبيتات Docker وRPM/DEB، ونشر Nextcloud All-in-One غير متأثرة بالمشكلة. ويمكن الرجوع إلى Bill Toulas للاطلاع على التفاصيل الأصلية للمصدر.
آلية الهجوم والمتطلبات
تتضمن الهجمات إرسال طلب خبيث إلى نقطة نهاية proxy.php الخاصة بالتطبيق، مما يؤدي إلى حقن أوامر نظام تشغيل. الشرط الأساسي لنجاح الاستغلال هو أن يكون خادم CODE المدمج متوقفاً، مثلاً بعد إعادة تشغيل النظام أو الترقية أو حدوث عطل. لا يتطلب الهجوم مصادقة المستخدم أو أي تفاعل من جانبه، مما يجعله خطيراً بشكل خاص على الخوادم المكشوفة.
أبلغ مسؤولو الأنظمة المتأثرون عن هجمات استهدفت نقاط نهاية متعددة تعود إلى 10 سبتمبر. وفقاً للتقارير، قام المهاجمون بغرس أصداف ويب (Webshells) بلغة PHP، واستخدموها للبحث عن قواعد بيانات كلمات المرور، وبقايا برامج إدارة كلمات المرور، والمحافظ الرقمية للعملات المشفرة.
أنشطة خبيثة محتملة
أبلغ بعض المستخدمين أيضاً عن استغلال مشغلي برامج الفدية للثغرة، لكن لم تتمكن BleepingComputer من تأكيد هذا الادعاء بشكل مستقل. ينصح المسؤولون بالترقية الفورية إلى الإصدار 26.4.303 أو الأحدث، أو إزالة تطبيق الخادم إذا لم يكن مطلوباً. حذرت الشركة المصنعة من أن تعطيل التطبيق وحده غير كافٍ لحماية النظام.
بالإضافة إلى تحذيرات المطورين في منتصف سبتمبر، نُشر تحذير مجتمعي في 3 أكتوبر يحث المسؤولين على التحديث الفوري بسبب استمرار الاستغلال. ومع ذلك، جعل غياب معرّف CVE في البداية من الصعب على المسؤولين تحديد المشكلة بدقة وتنفيذ دفاعات فعالة.
الفجوة بين الإصلاح والإعلان
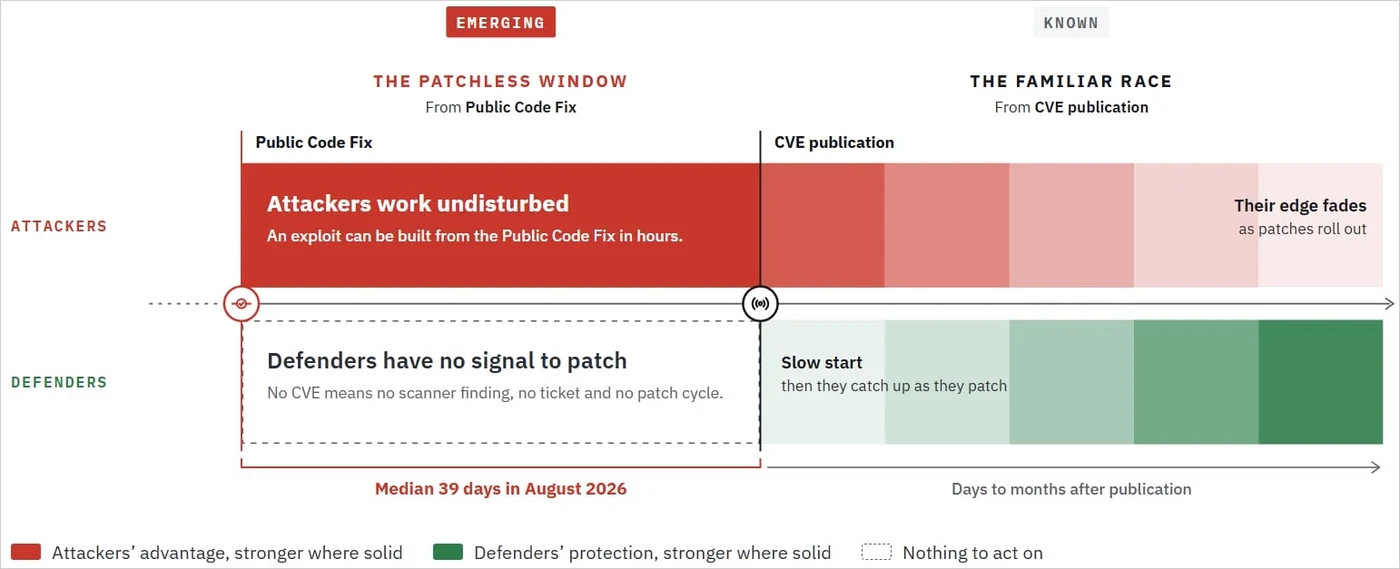
توضح دراسة من شركة Second Security للأمن السيبراني الفجوة المتزايدة بين إصلاحات الأمان والإشعارات الرسمية بالثغرات. حللت الشركة أمثلة واقعية من ثغرات مفتوحة المصدر، ووجدت أن الفترة الوسطى بين الإصلاحات العامة ونشر CVE كانت 39 يوماً في أغسطس، مقارنة بـ 5.1 أيام فقط في يناير.
يقترح الباحثون أن الكميات المتزايدة من اكتشافات الثغرات بمساعدة الذكاء الاصطناعي تمارس ضغطاً على معالجة CVE وتساهم في تأخر النشر. في العديد من الحالات، وجد الباحثون أن أكواد الاستغلال العامة ظهرت على الإنترنت خلال ساعات من إصلاح الأمان، وقبل أيام من نشر CVE المقابل. تشير Second Security إلى أن استخدام أدوات الذكاء الاصطناعي يسهل على المهاجمين توليد استغلالات عاملة للإصلاحات المنشورة.
توقيتات Collabora وNextcloud
في حالة Collabora، تم الالتزام بالإصلاح في 9 سبتمبر، وتم إصدار الإصدار 26.4.303 في 11 سبتمبر. تم نشر النشرة التحذيرية وCVE في 14 أكتوبر، مما يمثل فجوة تزيد عن أربعة أسابيع. تواصلت BleepingComputer مع Nextcloud بخصوص استجابتها لتقارير النشاط الخبيث وتفاصيل الهجمات وعدد الأنظمة المتأثرة.
أخبرت Nextcloud BleepingComputer بأن Collabora أبلغت عن الثغرة في منتصف سبتمبر، وأصبح التحديث متاحاً عبر متجر التطبيقات. بررت الشركة تأخر الكشف بالقول إنها منحت المستخدمين وقتاً للتحديث، ولم تلاحظ استغلالاً واسع النطاق. في منشور مدونة سابق اليوم حول النشاط، نسبت Collabora التأخير في الإعلان بشكل أساسي إلى أعباء معالجة CVE على GitHub، والتي قالت إنها تحت ضغط بسبب زيادة التقارير الأمنية المدفوعة بالذكاء الاصطناعي.
المصادر
- BleepingComputerHackers exploit Collabora RCE flaw to backdoor Nextcloud servers
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
تجربة الدنمارك في استبدال Microsoft Office بـ Collabora تنهار خلال 6 أشهر
أعلنت الدنمارك فشل تجربتها في استبدال حزمة Microsoft Office بحلول Collabora مفتوحة المصدر، حيث واجه الموظفون تحديات تقنية كبيرة في التنسيق وتتبع التعديلات.
مخاطر احتفاظ شركات الاتصالات بسجلات المكالمات لسنوات طويلة
تكشف تقارير تقنية عن مخاطر احتفاظ شركات الاتصالات بسجلات المكالمات والرسائل لسنوات، مما يعرض خصوصية المستخدمين للخطر في حال اختراق البيانات.
ثغرة SMS of Death تهدد هواتف أندرويد غير المحدثة
باحث أمني يكشف استغلالاً عملياً لثغرة CVE-2026-58882 التي تسمح بإسقاط هواتف أندرويد عن بُعد عبر رسالة نصية، مع تفاصيل تقنية حول آلية الهجوم والحل.
استغلال ثغرة في تحكمات Cisco SD-WAN لنشر برمجيات KeyDrift
رصد مجموعة التهديد السيبراني UAT-11473 وهي تستغل ثغرة خطيرة في تحكمات Cisco Catalyst SD-WAN لنشر برمجيات KeyDrift الخبيثة واستخراج مفاتيح التشفير.