BeyondTrust تسد ثغرة صفرية استُغلت منذ أغسطس 2026
أصدرت BeyondTrust تصحيحاً عاجلاً لثغرة حرجة في نظام الدعم عن بُعد، بعد اكتشاف استغلال نشط لها في هجمات تجسس مرتبطة بالصين منذ أسابيع.
 رضوان عبدالهاديمحرر وكاتب تقني
تحذير عاجل من ثغرة حرجة في Remote Support
أصدرت شركة BeyondTrust تحذيراً رسمياً لعملائها يوم الخميس، داعيةً إلى تصحيح ثغرة أمنية حرجة في منتجها Remote Support (RS). هذه الثغرة، المسجلة برقم CVE-2026-102764، هي ثغرة تجاوز للمصادقة (Authentication Bypass) تسمح للمهاجمين عن بُعد غير المصرح لهم بتنفيذ عمليات ملفات على الأجهزة التي لم يتم تحديثها. تؤثر الثغرة على الإصدارات 26.2.3 وما قبلها من نظام الدعم عن بُعد.
قامت BeyondTrust بتصحيح المشكلة الأمنية لجميع عملاء SaaS في خدمات Remote Support وPrivileged Remote Access في 8 أكتوبر. ومع ذلك، حذرت الشركة من أن التثبيتات الذاتية (Self-hosted) تتطلب تحديثاً يدوياً إذا لم تكن التحديثات التلقائية مفعلة، مما يجعل هذه الفئة من المستخدمين في وضع حرج حالياً.
مجموعة Armory Castle في الخطوط الأمامية
على الرغم من التفاصيل المحدودة التي شاركتها الشركة حول آلية الثغرة، أكدت أن الاستغلال في العالم الحقيقي (In-the-wild) نفذه فاعل تجسس مشتبه بارتباطه بالصين. تتتبع باحثو الأمن في Mandiant ووحدة Google Threat Intelligence Group (GTIG) هذه المجموعة تحت اسم "Armory Castle"، بينما تصنفها شركة CrowdStrike الأمنية باسم "Warp Panda". كانت المجموعة معروفة سابقاً باسم UNC5221.
بدأت الهجمات الأولية في أواخر أغسطس 2026، حيث استغل المهاجمون الثغرة للحصول على وصول أولي إلى شبكات الضحايا. تشير التقارير إلى أن هذه المجموعة لديها سجل طويل في استهداف ثغرات الصفر يوم في أجهزة حواف الشبكة، مما يجعل هذا الحادث جزءاً من نمط هجومي متكرر.
آلية الهجوم: من الوصول الجذري إلى التجول الجانبي
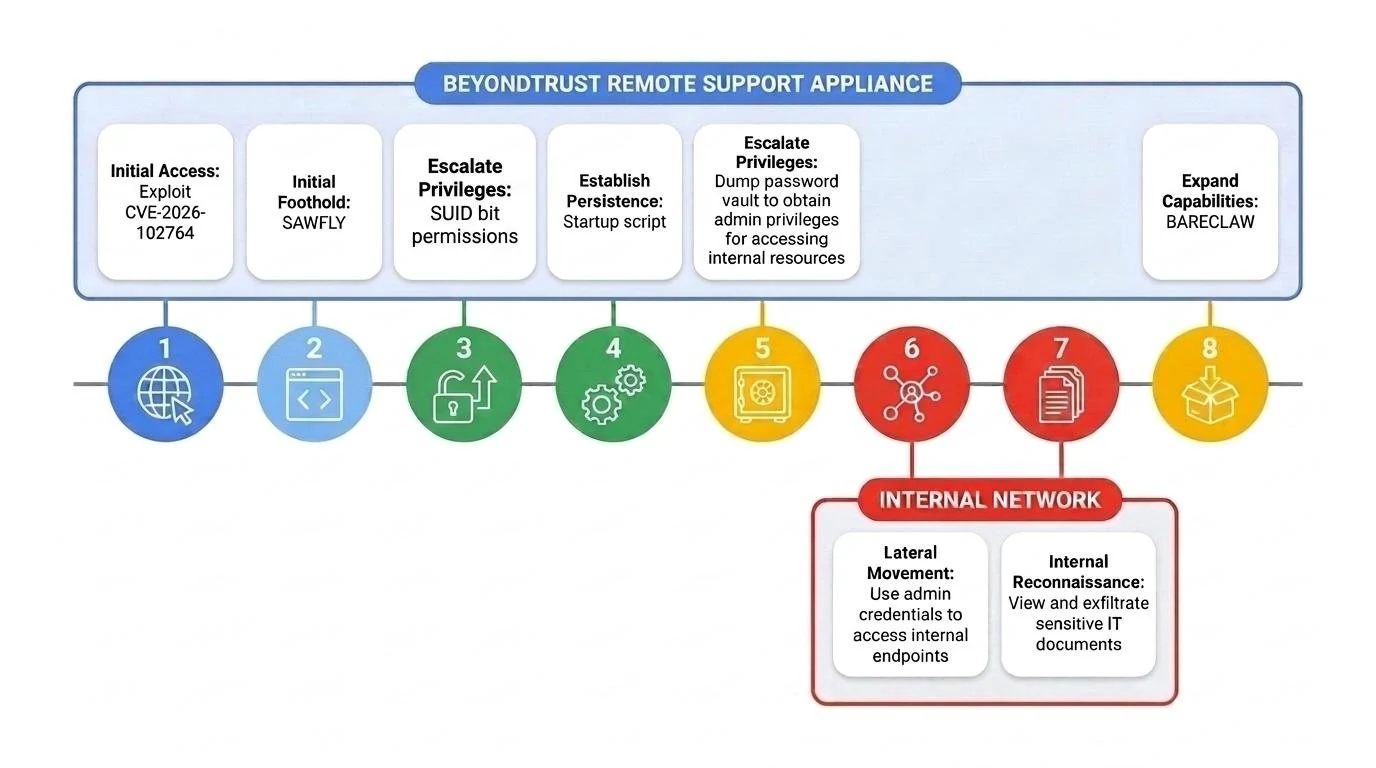
وفقاً للباحثين في Mandiant، الذين رصدوا الهجمات الأولى، قام مهاجمو Armory Castle بترقية صلاحياتهم للوصول الجذري (Root) على الأجهزة المصابة من خلال تفعيل صلاحيات Set User ID (SUID). بعد تأمين هذا المستوى من التحكم، قام المهاجمون بنشر برمجيات خبيثة جديدة، بما في ذلك Web Shell باسم Sawfly وبرمجية نفق (Tunneler) تسمى Bareclaw.
لم يكتفِ المهاجمون بالوصول الأولي، بل قاموا بمسح السجلات (Logs) لتجنب الكشف، ثم انتقلوا جانبياً عبر شبكة الضحية باستخدام بيانات اعتماد Administrator مسروقة. هذا سمح لهم بفتح جلسات عن بُعد على أنظمة أخرى، مما وسع نطاق اختراقهم داخل المؤسسة المستهدفة.
توصيات أمنية عاجلة للمؤسسات
حذرت Mandiant من أن أي جهاز كان مكشوفاً للإنترنت على إصدار معرض للثغرة خلال نافذة الاستغلال يجب اعتباره محتمل الاختراق حتى يتم مراجعته بدقة. ونقلت الشركة عن الباحثين قولهم إن الوصول إلى مستوى الجذر منح المهاجمين إمكانية الوصول إلى كل البيانات التي خزنتها أو توسطت فيها الأداة، بالإضافة إلى القدرة على تعديل الملفات التي تبقى بعد إعادة التشغيل أو إعادة الضبط.
تتتبع منظمة Shadowserver، وهي حارس تهديدات إنترنت، أكثر من 1,400 حالة من أجهزة BeyondTrust Remote Support المكشوفة على الإنترنت. ومع ذلك، لا توفر المنظمة معلومات دقيقة حول عدد الأجهزة التي تم تأمينها بالفعل أو تلك التي تعمل كخدع (Honeypots)، مما يزيد من تعقيد تقييم المخاطر الحالية.
سجل هجومي طويل يستهدف أجهزة الشبكة
تشتهر مجموعة Armory Castle باستهداف ثغرات الصفر يوم في أجهزة حواف الشبكة منذ أكتوبر 2023 على الأقل. ومن بين الأهداف السابقة التي استغلها المهاجمون ثغرات في أجهزة Citrix NetScaler (CVE-2023-4966) وأجهزة Ivanti Connect Secure (CVE-2023-46805 و CVE-2024-21887، ثم CVE-2025-0282). الهدف من هذه الهجمات هو اختراق شبكات المؤسسات وإسقاط برمجيات خبيثة مخصصة.
في يناير 2024، ذكرت شركة الاستخبارات الأمنية Volexity أن المجموعة (والمعروفة آنذاك بـ UNC5221) قامت بزرع أبواب خلفية في أكثر من 2,100 جهاز Ivanti باستخدام Web Shell تسمى GiftedVisitor، وذلك من خلال ربط ثغرتي CVE-2023-46805 و CVE-2024-21887.
نمط استغلال واسع بعد الكشف العام
أضافت Mandiant ملاحظة مهمة حول سلوك المجموعة، مشيرةً إلى أن Armory Castle قامت في حملات سابقة باستغلال واسع وفرصي بعد الكشف العام عن ثغرات كانت تستغلها بشكل انتقائي كصفر يوم. ويهدف هذا السلوك إلى التسابق في التسلل إلى المنظمات المستهدفة قبل نشر التصحيحات. وأضافت الشركة أنه من الممكن ملاحظة محاولات استغلال واسعة مشابهة مرتبطة بـ CVE-2026-102764.
تُعد ثغرة CVE-2026-102764 الأحدث في سلسلة من الثغرات في منتجات BeyondTrust التي استغلها فاعلو التهديد في السنوات الأخيرة. على سبيل المثال، استغل المهاجمون مؤخراً ثغرة تنفيذ عن بُعد حرجة أخرى (CVE-2026-1731) في أجهزة Remote Support وPrivileged Remote Access لإنشاء قنوات WebSocket ونشر برمجيات فدية.
سياق أوسع: استهداف المؤسسات الحكومية
يأتي هذا الحادث في وقت حساس، حيث يُعتقد أيضاً أن مجموعة Silk Typhoon المدعومة من الدولة الصينية استغلت ثغرتي صفر يوم (CVE-2024-12356 و CVE-2024-12686) لاختراق أنظمة BeyondTrust. استخدمت المجموعة مفتاح API مسروقاً لاختراق 17 حالة من خدمات Remote Support SaaS، بما في ذلك حالة تابعة لوزارة الخزانة الأمريكية.
في نفس الحملة، استهدفت Silk Typhoon مكتب مراقبة الأصول الأجنبية (OFAC)، الذي يدير برامج العقوبات الأمريكية، ولجنة الاستثمار الأجنبي في الولايات المتحدة (CFIUS)، التي تراجع الاستثمارات الأجنبية من منظور الأمن القومي. توفر BeyondTrust خدمات أمان الهوية لأكثر من 20,000 عميل حول العالم، بما في ذلك وكالات حكومية و75% من شركات فورتشن 100.
المصادر
- BleepingComputerBeyondTrust patches zero-day exploited in attacks since August
تابع التسلسل الزمني
أخبار مرتبطة
مجموعة صينية تستغل ثغرة BeyondTrust كـ Zero-Day منذ أغسطس
كشفت تقارير أمنية عن استغلال مجموعة Armory Castle الصينية لثغرة CVE-2026-102764 في أجهزة BeyondTrust Remote Support منذ أغسطس، مما أتاح لها الوصول الأولي والتجسس على البيانات الحساسة.
ثغرات برمجية وهجمات AI: حصاد أمني تقني لأبرز مستجدات الأسبوع
استعراض لأهم التطورات الأمنية، بدءاً من الحكم على مطور برمجيات فدية، وصولاً إلى ثغرات في SAP وهجمات ذكاء اصطناعي تستهدف بيئات التطوير.
هجمات صفرية تستهدف NetScaler في حكومات ومؤسسات مالية
كشفت تقارير أمنية عن استغلال ثغرات صفرية في Citrix NetScaler منذ أيلول، مما أدى إلى اختراق عشرات المنظمات الحكومية والمالية في أمريكا الشمالية وأوروبا.
إيفانتي تسد ثغرتي صفر يوم جديدتين في بوابة Connect Secure
أصدرت شركة إيفانتي تحديثات أمنية لسد ثغرتي صفر يوم جديدتين في نظام Connect Secure، استُغلّت مع ثغرة سابقة في هجمات متسلسلة منذ أكتوبر الماضي.