سيسكو تسد ثغرة صفرية جديدة في Secure Email Gateway
كشفت شركة سيسكو عن سدّها لثغرة أمنية حرجة في نظام Secure Email Gateway، استُغلت فعلياً في هجمات تسمح للمهاجمين بالتحكم الكامل في الأجهزة.
 رضوان عبدالهاديمحرر وكاتب تقني
تصحيح عاجل لثغرة استُغلت فعلياً
أعلنت شركة سيسكو عن إصدار تصحيح أمني عاجل لثغرة صفرية جديدة في نظام Secure Email Gateway (SEG)، وهي ثغرة استُغلت بنشاط في هجمات حقيقية. تتيح هذه الثغرة، المسجلة تحت المعرف CVE-2026-76519، للمهاجمين عن بُعد دون الحاجة إلى مصادقة تنفيذ أوامر بصلاحيات الجذر (root) على نظام التشغيل الأساسي. جاء هذا الإعلان في بيان أمني أصدرته الشركة يوم الأربعاء، مؤكدةً أن فريق الاستجابة للحوادث الأمنية لديها (PSIRT) أصبح على دراية بالاستغلال النشط للثغرة في أكتوبر 2026. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
آلية الاستغلال عبر مرفقات البريد
تعود جذور الثغرة إلى ضعف في معالجة المسارات النسبية (Relative Path Traversal) ضمن ميزة حماية البرامج الضارة المتقدمة (AMP) في نظام SEG. يحدث هذا الضعف بسبب المعالجة غير السليمة لمرفقات البريد الإلكتروني. يمكن للمهاجمين استغلال هذه المشكلة عن طريق إرسال بريد إلكتروني يحتوي على مرفق مصمم خصيصاً لاختراق الأجهزة التي لم يتم تحديثها. وفقاً لسيسكو، قد يؤدي الاستغلال الناجح إلى كتابة ملفات عشوائية وتنفيذ أوامر بصلاحيات الجذر على نظام التشغيل، مما يمنح المهاجمين تحكماً كاملاً في الجهاز. ويمكن الرجوع إلى Sergiu Gatlan للاطلاع على التفاصيل الأصلية للمصدر.
تحديد الأجهزة المتأثرة والإجراءات المطلوبة
تؤثر هذه الثغرة على أجهزة SEG التي تم فيها تفعيل خدمة File Reputation وتعيينها لسياسة بريدية، مع وجود إصدار من أدوات Content Scanner Tools أقدم من الإصدار 25.3.0.5525. لتحديد ما إذا كان جهاز معين معرضاً للخطر، يجب على مسؤولي النظام استخدام أمر contentscannerstatus في واجهة سطر الأوامر (CLI) للتحقق من الإصدار الحالي، وفحص خيار "Enable File Reputation" في واجهة الإدارة عبر الويب تحت سياسات البريد الواردة أو الصادرة. كما حذرت الشركة من أن المهاجمين قد يحذفون أدلة الاستغلال بعد الحصول على صلاحيات الجذر، لذا يُنصح بمراجعة سجلات الجدران النارية والشبكة بحثاً عن نشاط مشبوه، بما في ذلك عمليات التحميل والصعود إلى عناوين IP خارجية.
إجراءات استجابة وتدابير وقائية
أوضحت سيسكو أنها قامت بالفعل بنشر تدابير تخفيفية على النسخ السحابية من النظام، وتواصلت مع مالكي أجهزة Secure Email Cloud الذين وجدت لديهم أدلة على اختراق محتمل. ونصحت الشركة بشدة العملاء الذين تم التواصل معهم بإعادة الجهاز إلى تكوين آمن من خلال تجديد البيانات المصادقة والمواد التشفيرية المثبتة على الجهاز، متى كان ذلك ممكناً. بالإضافة إلى ذلك، دعت سيسكو إلى تقييد الوصول إلى الأجهزة وتنفيذ آليات تحكم وصول قوية لحماية البنية التحتية البريدية.
حجم التعرض الأمني على الإنترنت
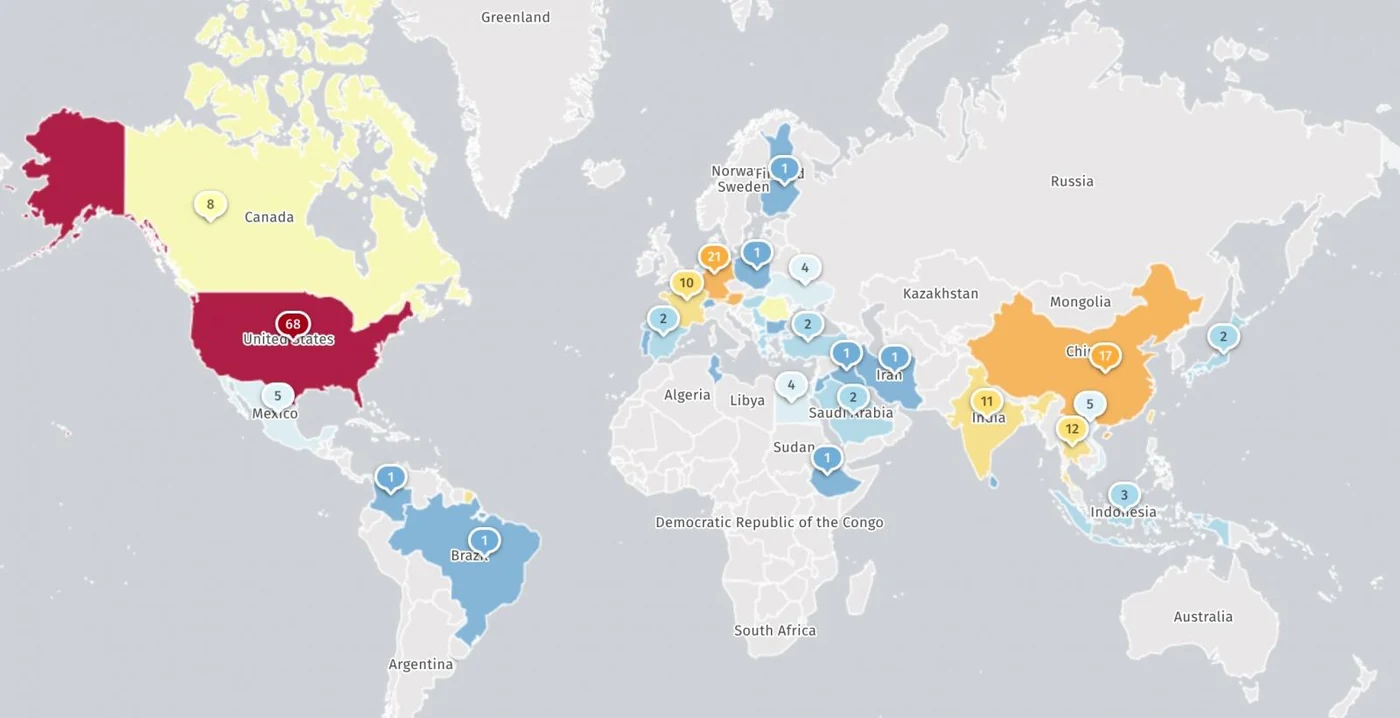
وفقاً لبيانات منظمة Shadowserver، وهي جهة رقابية أمان إنترنت، فإن هناك نحو 300 جهاز سيسكو Secure Email Gateway مكشوف على الإنترنت. ومع ذلك، لم تقدم المنظمة معلومات دقيقة حول عدد الأجهزة التي تعمل كطُعم (Honeypots) أو تلك التي تم تأمينها بالفعل. وتُسلط هذه الإحصائيات الضوء على حجم السطح الهجومي الكبير الذي تواجهه المؤسسات التي تعتمد على هذه التقنية دون تطبيق التحديثات الأمنية بانتظام.
سجل أمني متكرر لمنتجات سيسكو
تأتي هذه الثغرة في سياق سلسلة من الثغرات الحرجة التي طالتها منتجات سيسكو مؤخراً. ففي يوليو 2024، عالجت الشركة ثغرة حرجة أخرى في SEG (CVE-2024-20401) سمحت للمهاجمين بإضافة مستخدمين جذريين أو تعطيل الأجهزة بشكل دائم. وفي يناير من هذا العام، تم تصحيح ثغرة بأقصى درجة خطورة في نظام AsyncOS (CVE-2025-20393) استُغلت في هجمات صفرية منذ نوفمبر 2025. كما حذرت سيسكو الشهر الماضي من ثغرة صفرية نشطة أخرى (CVE-2026-76461) في تحليل البريد الإلكتروني، مما يعكس نمطاً متكرراً من الثغرات التي تستهدف أنظمة بريد الشركة.
سياق أوسع في سجلات الاستغلال
منذ نوفمبر 2021، أضافت وكالة الأمن السيبراني وأمن البنية التحتية (CISA) 100 ثغرة في منتجات سيسكو إلى كتالوجها للثغرات المستغلة بنشاط، سبعة منها استُخدمت في هجمات برامج الفدية. هذا السجل الطويل يبرز أهمية المراقبة المستمرة والتحديث السريع للأجهزة الحرجة، خاصة تلك المكشوفة على الإنترنت والتي تشكل أهدافاً سهلة للمهاجمين الذين يبحثون عن نقاط ضعف معروفة.
المصادر
- BleepingComputerCisco patches new Secure Email Gateway zero-day exploited in attacks
تابع التسلسل الزمني
أخبار مرتبطة
ثغرة صفرية جديدة في جدران حماية سيسكو تستهدف تعطيل شبكات VPN
أصدرت سيسكو تحديثات أمنية عاجلة لمعالجة ثغرة خطيرة من نوع يوم الصفر تستغلها أطراف خبيثة لإعطاء أوامر تعطيل عن بُعد لأجهزة جدار الحماية.
سيسكو تحذر من ثغرة صفرية حرجة في SD-WAN تُستغل لرفع الصلاحيات
أصدرت سيسكو تحديثات أمنية عاجلة لسد ثغرة صفرية حرجة في Catalyst SD-WAN Manager تُستغل نشطاً لرفع الصلاحيات إلى مستوى المسؤول دون مصادقة.
تحذير أمني من سيسكو بشأن ثغرة في بوابات البريد الإلكتروني
أصدرت شركة سيسكو تحذيراً تقنياً بشأن استغلال ثغرة أمنية حرجة في بوابات البريد الإلكتروني الآمنة Secure Email Gateway تتيح تنفيذ أوامر بصلاحيات الجذر.
CISA تحذر من ثغرة Ivanti Connect Secure المستغلة كصفر يوم
تدعو CISA فرق الأمن إلى تصحيح ثغرة CVE-2026-104935 في Ivanti Connect Secure فوراً، بعد رصد استغلالها في هجمات صفر يوم منذ أكتوبر الماضي.