ثغرة صفرية جديدة في جدران حماية سيسكو تستهدف تعطيل شبكات VPN
أعلنت شركة سيسكو عن إصدار تحديثات أمنية طارئة لمعالجة ثغرة أمنية حرجة من نوع يوم الصفر تُستغل بنشاط في الهجمات السيبرانية لإحداث حالة حرمان من الخدمة وتعطيل أجهزة جدار الحماية عن بُعد.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل الثغرة الأمنية واستغلالها في الهجمات
أصدرت شركة سيسكو تحذيرات أمنية وتحديثات عاجلة لمعالجة ثغرة أمنية خطيرة من نوع يوم الصفر (Zero-day) تؤثر على برمجيات إدارة الأجهزة وأنظمة الدفاع التابعة لها. وقد أوضحت [Cisco said] أن هذه الثغرة تُستغل بالفعل من قبل مهاجمين لإحداث أعطال مفاجئة وتعطيل عمل الأجهزة المتضررة عن بُعد.
تحمل هذه الثغرة التصنيف [CVE-2026-76418] وتؤثر بشكل مباشر على الأجهزة التي تشغل برمجيات الأمان المخصصة للتحكم في حركة المرور. وتنشأ المشكلة نتيجة وجود أخطاء منطقية عند تفعيل إعدادات المصادقة الثانوية، مما يتيح للمهاجمين إرسال طلبات مصممة خصيصاً لإسقاط الأجهزة المتضررة.
طبيعة التأثير والأنظمة المتأثرة بالخلل التقني
تستهدف الثغرة المكتشفة أجهزة جدار الحماية التي تعمل ببرمجيات Adaptive Security Appliance (ASA) وبرمجيات Threat Defense (FTD) عندما تكون مهيأة ومضبوطة بكلمات مفتاحية خاصة بخدمات الوصول عن بُعد عبر شبكات الآمنة. ويؤدي الاستغلال الناجح لهذه الثغرة إلى تفعيل حالة من حرمان الخدمة (DoS)، مما يجبر الأجهزة على إعادة التشغيل بشكل غير متوقع ودون إنذار مسبق.
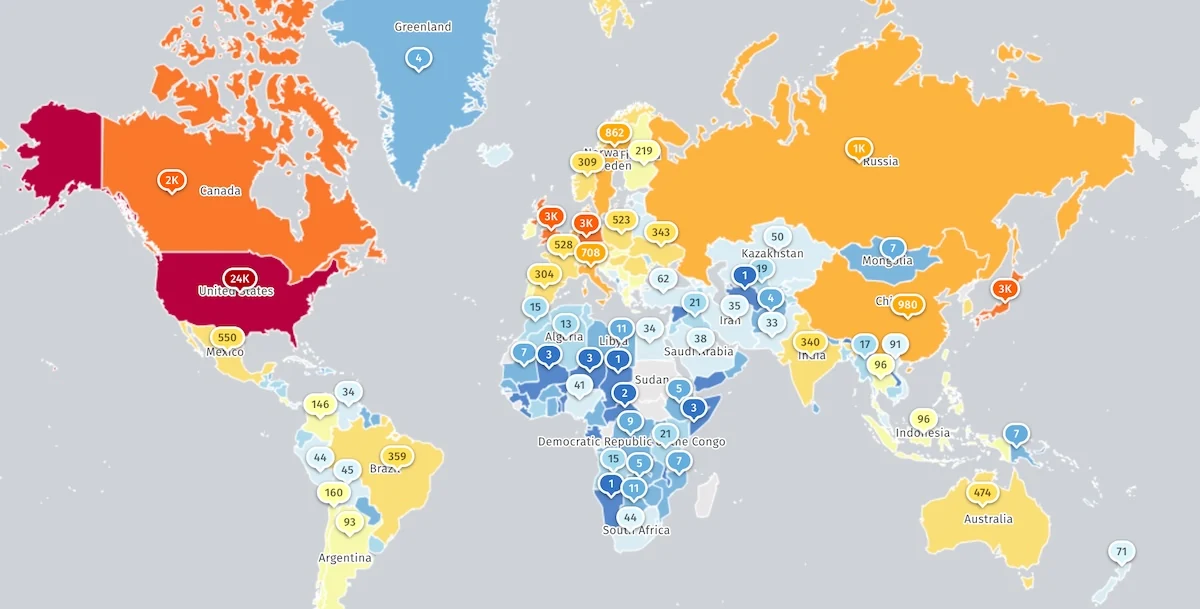
تتابع منصات رصد الإنترنت العالمية، مثل منصة Shadowserver، أعداداً هائلة من الأجهزة المتأثرة؛ حيث يُظهر الإحصاء وجود [more than 51,000 Cisco ASA SSL VPN devices] مكشوفة ومتاحة للوصول عبر شبكة الإنترنت العامة، مما يضع العديد من المؤسسات والشركات في دائرة الخطر المستمر.
استجابة شركة سيسكو والتدابير المؤقتة المقترحة
في ظل غياب مؤشرات واضحة عن الهجمات أو تحديد الجهات المسؤولة عنها من قِبل الشركة، نصحت سيسكو عملاءها ومسؤولي الأنظمة بسرعة الترقية إلى النسخ البرمجية الآمنة الخالية من الثغرة. ومع ذلك، لم تقدم الشركة معلومات تفصيلية حول الهيئات المستهدفة أو هويات المخترقين حتى الآن.
ولأجل مساعدة المسؤولين الذين لا يستطيعون تطبيق التصحيحات البرمجية بشكل فوري، وفرت الشركة حلولاً مؤقتة تتمثل في تعطيل المصادقة الثانوية على مجموعات الأنفاق الافتراضية، ريثما يتم الانتهاء من التحديثات الجذرية الشاملة لحماية البنى التحتية للمؤسسات.
سجل الهجمات السابقة والتحركات الحكومية والرقابية
لا تعد هذه الحادثة الأولى من نوعها التي تتعرض فيها بنى سيسكو لهجمات استغلال يوم الصفر؛ فقد شهد العام الماضي أحداثاً مشابهة عندما [patched two other flaws] تتعلق بنقاط ضعف سابقة أثرت على جدران الحماية واستغلتها أطراف خبيثة في اختراق شبكات حساسة.
على الصعيد الرسمي والحكومي، دفعت خطورة هذه الثغرات وكالات الأمن السيبراني إلى التحرك العاجل، حيث [issued Emergency Directive 25-03] لإلزام الجهات الفيدرالية بتأمين وتحديث أجهزتها ضمن أطر زمنية ضيقة للغاية لتفادي أي خروقات أمنية محتملة.
حملات التخريب المرتبطة وثغرات البرمجيات الأخرى
ربطت التحقيقات التقنية جانباً من هذه الهجمات السابقة بحملات التخريب المعروفة باسم [ArcaneDoor campaign] والتي استهدفت في فترات سابقة شبكات حكومية حساسة عبر استغلال ثغرات متعددة في أنظمة الحماية والاتصالات.
تأتي هذه التطورات الأمنية المتسارعة لتعكس حجم التحديات التي تواجهها المؤسسات الكبرى في تأمين أجهزتها ومنصاتها البرمجية ضد الهجمات المتقدمة، وسط استمرار الجهات التنظيمية في رصد وتتبع مئات الثغرات المستغلة في البرمجيات التقنية المختلفة.
المصادر
- BleepingComputerNew Cisco firewall zero-day exploited to crash SSL VPN devices
تابع التسلسل الزمني
أخبار مرتبطة
سيسكو تسد ثغرة صفرية جديدة في Secure Email Gateway
أصدرت سيسكو تصحيحاً عاجلاً لثغرة صفرية نشطة في بوابة البريد الآمن تتيح للمهاجمين تنفيذ أوامر جذرية عن بُعد دون مصادقة، مع تحذيرات من استغلالها في هجمات حقيقية.
سيسكو تصدر تحديثات عاجلة لمعالجة ثغرة صفرية في Catalyst SD-WAN
أصدرت شركة سيسكو تحديثات عاجلة لمعالجة ثغرة أمنية حرجة من نوع يوم الصفر تستغل في الهجمات، تتيح تجاوز المصادقة والوصول بصلاحيات المسؤول.
استغلال ثغرة حرجة في منصة GitLab بهجمات فعلية بالشبكات
أعلنت وكالة CISA الأمريكية عن استغلال هجمات فعلية لثغرة أمنية حرجة جداً في منصة GitLab، مما يهدد الخوادم المستهدفة بتنفيذ تعليمة برمجية عشوائية.

سيسكو تحذر من ثغرة صفرية حرجة في SD-WAN تُستغل لرفع الصلاحيات
أصدرت سيسكو تحديثات أمنية عاجلة لسد ثغرة صفرية حرجة في Catalyst SD-WAN Manager تُستغل نشطاً لرفع الصلاحيات إلى مستوى المسؤول دون مصادقة.