الولايات المتحدة تعطل أدوات قرصنة صينية تستهدف البنية التحتية
اتخذت السلطات الأمريكية خطوات حاسمة لتعطيل أداتي قرصنة متطورتين استخدمتهما مجموعات مدعومة من الدولة في الصين لاستهداف البنى التحتية الحيوية حول العالم.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل عملية التعطيل والإجراءات الأمريكية
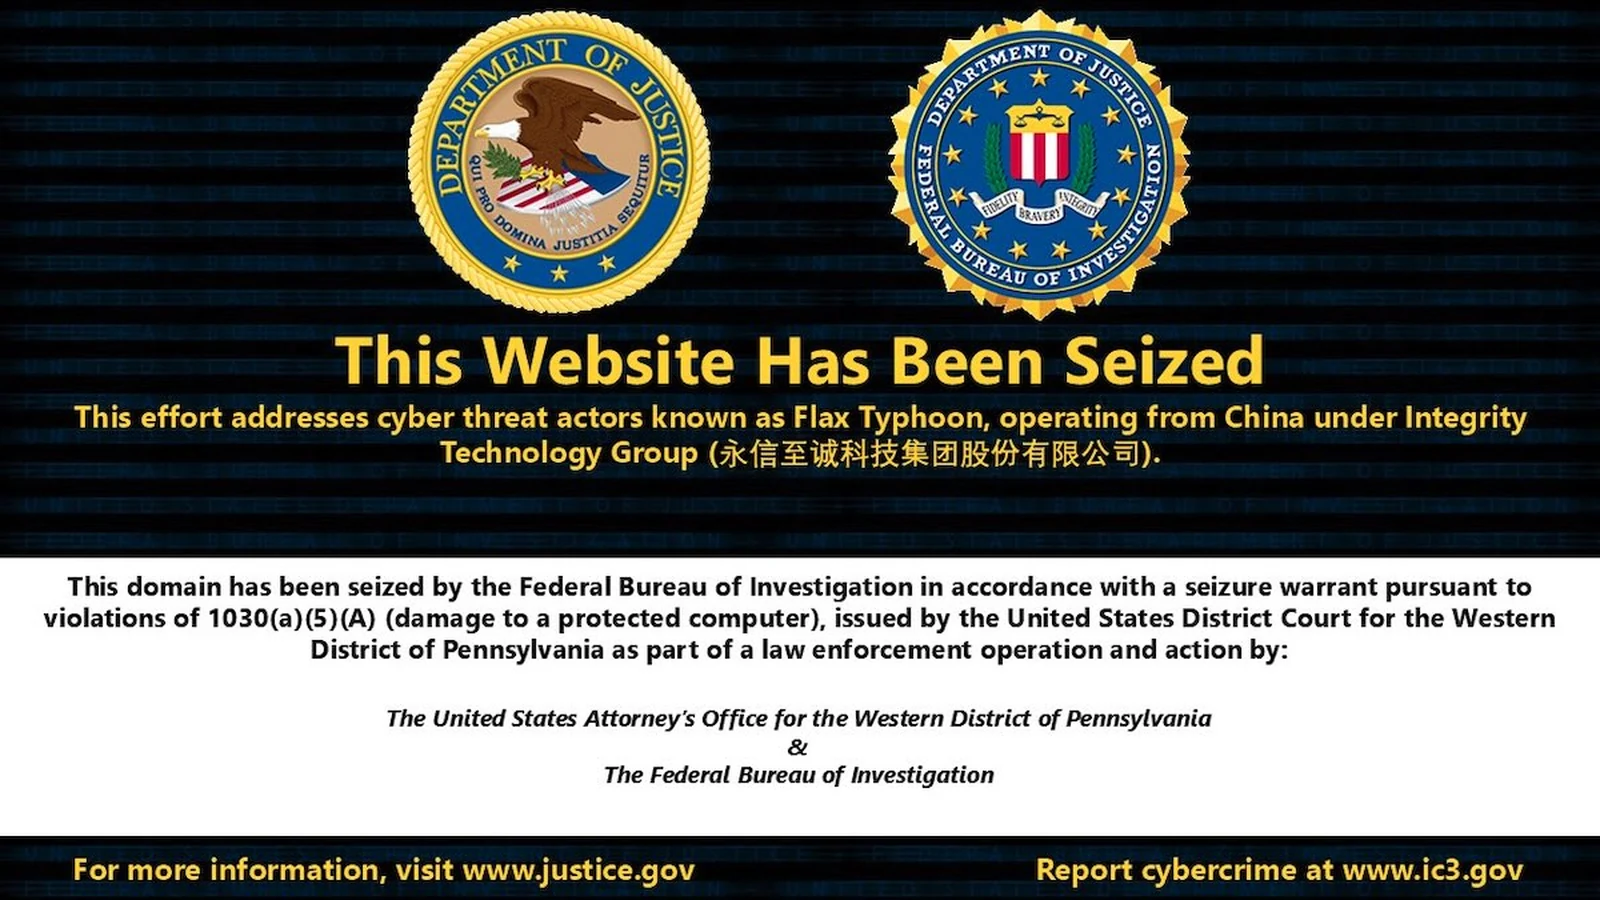
أعلنت الولايات المتحدة الأمريكية يوم الخميس عن تعطيل أداتين رئيسيتين للقرصنة الإلكترونية استخدمتهما جهات تهديد مدعومة من الحكومة الصينية في هجمات استهدفت البنية التحتية الحرجة داخل الولايات المتحدة وخارجها. وذكرت الجهات الرسمية أن الأداتين اللتين تم استهدافهما هما MicroScan المخصصة لفحص الثغرات الأمنية، وFishHub التي تسهل عمليات الاختراق الشبكي عبر التصيد الاحتيالي الموجه. وقد قامت السلطات الأمريكية بمصادرة النطاقات التي استخدمتها جهات التهديد للوصول إلى هاتين الأдаتين، ومن ضمنها نطاقات شهيرة استغلتها تلك المجموعات.
تأتي هذه الخطوة استمراراً للإجراءات القانونية والتنظيمية السابقة التي اتخذتها واشنطن ضد الجهات المرتبطة بالأنشطة السيبرانية الخبيثة. ففي عام 2024، قامت السلطات بتعطيل شبكة روبوتات الاختراق والمعروفة باسم Raptor Train botnet، قبل أن يتم فرض عقوبات رسمية على الشركة المطورة في العام التالي بسبب تقديم منتجات أمنية لمجموعات التهديد المتقدمة مثل مجموعة Flax Typhoon. كما امتدت العقوبات لتشمل الساحة الدولية عندما قامت الجهات المعنية بالاتحاد الأوروبي باتخاذ خطوات مماثلة ضد الشركة في مارس 2026.
دور شركة Integrity Technology Group والأدوات المستخدمة
تشير التقديرات والتحقيقات التقنية إلى أن الأداتين تم تطويرهما بواسطة شركة تسمى Integrity Technology Group وتعرف اختصاراً باسم Integrity Tech. وقد استخدمت هذه الشركة سلالة من برمجيات الميراي الخبيثة لبناء شبكة روبوتات إنترنت الأشياء، والتي مكنت بدورها أداة MicroScan من إجراء عمليات استطلاع واسعة النطاق على شبكات الضحايا. وشملت قائمة الكيانات المتضررة شركات طاقة أمريكية، ومنظمات غير حكومية، ومطارات في كل من اليابان وباريس، بالإضافة إلى جامعات ومؤسسات بنية تحتية حيوية في تايوان.
إلى جانب ذلك، مكنت أداة FishHub عملاء الشركة من الوصول إلى شبكات الضحايا عن بعد، والبحث عن ملفات محددة واستخراجها خارج الشبكة بشكل غير قانوني. وقد تم توظيف هذه الأداة بشكل ملحوظ في هجمات استهدفت ما لا يقل عن عشرين جامعة في تايوان. وفي ذات السياق، تجدر الإشارة إلى أن الاتحاد الأوروبي قام في وقت سابق بفرض عقوبات على تلك الجهات، حيث تمثلت الخطوة في أن الاتحاد sanctioned the company ضمن مساعيه للحد من العمليات السيبرانية الضارة.
طبيعة عمل أداة MicroScan ونطاق استهدافها
كشف تقرير تحذيري مشترك صدر عن وكالات حكومية في دول متعددة تضم الولايات المتحدة والمملكة المتحدة وأستراليا وكندا اليابان نيوزيلندا وإسبانيا، أن أداة MicroScan كانت نشطة منذ عام 2017 على الأقل. ووفقاً لما ورد في التقرير، فإن هذه الأداة المعتمدة على لغة بايثون لتطبيقات الويب تضم أكثر من 1300 نص برمجي لاختبار الاختراق صُممت خيصيصاً لفحص مواقع الويب بحثاً عن ثغرات محددة ومعروفة مسبقاً.
استهدفت الأداة خدمات وبرمجيات متعددة مثل Apache Struts وJuniper ScreenOS وJenkins وOpenSSL وOracle وRejetto HFS وWebLogic Server وWordPress وغيرها من الخدمات التقنية. وعلى الرغم من ارتباط هذه الأداة بشكل أساسي بأنشطة مجموعة Flax Typhoon، المعروفة بأسماء بديلة مثل Ethereal Panda وRed Juliett وStorm-0919 وUNC5007، إلا أن التقارير تفيد بأن الشركة المطورة كانت تتعاون مع مجموعات قرصنة صينية أخرى متقدمة ومستهدفة للأنظمة الحساسة عالمياً.
أساليب الاختراق وسرقة البيانات المكتشفة
أظهر التحليل الفني لعمليات المجموعات المرتبطة بالهجمات استخدام ترسانة واسعة من الأدوات والبرمجيات المساعدة للاستطلاع الأولي والحفاظ على استمرارية الوصول إلى الأنظمة المستهدفة. فقد استخدمت مجموعة Flax Typhoon أدوات مسح وفحص شبكي معروفة مثل BBScan وdirsearch وFscan وksubdomain وmasscan وNmap وOneForAll وShuiZe وWPScan، إلى جانب مرافق استغلال تعمل عبر سطر الأوامر وأداة رش كلمات المرور EBurst خصيصاً لأنظمة Microsoft Exchange.
للحفاظ على التواجد داخل الشبكات المخترقة، لجأت عناصر التهديد إلى نشر أدوات شبكات خاصة افتراضية مثل SoftEther لتثبيت أقدامهم، مع تحميل قواعد البيانات أو استخراج بيانات البريد الإلكتروني للضحايا يدوياً. كما استخدم المهاجمون نصوصاً برمجية بلغة PHP مثل Curlc4.txt وأداة office-cli عبر سطر الأوامر لعمليات استخراج البيانات البريدية، بالإضافة إلى أداة DC.ex لجمع المعلومات الحساسة من خدمات Active Directory.
تداعيات سرقة بيانات البريد الإلكتروني والجهات المتضررة
أشار التقرير المشترك إلى أن المجموعات الضالعة في هذه الهجمات عمدت إلى جمع بيانات الاعتماد للحسابات وسرقة بيانات البريد الإلكتروني من الأنظمة المحلية والخدمات السحابية على حد سواء. وشملت قائمة الضحايا المتضررين من سرقة بيانات البريد الإلكتروني مؤسسات حكومية، وهيئات إنفاذ قانون، وأنظمة رعاية صحية، ومؤسسات دينية تقع في منطقة جنوب شرق آسيا.
وفي بعض الأحيان، قامت جهات التهديد بفرض قيود صارمة على الوصول إلى البيانات المستخرجة والمسروقة بحيث تقتصر على عناوين بروتوكول شبكي محددة تنتمي إلى مدينة شيامن الصينية فقط. وتعكس هذه الممارسات مدى التطور والتعقيد الذي تتبعه الجهات السيبرانية المدعومة من الدول في إخفاء آثار عملياتها وحماية قواعد بياناتها المسروقة من التحليلات الأمنية الغربية.
السياق الأمني الأوسع والتطورات المستمرة
تأتي هذه التطورات الميدانية والتشريعية في وقت تكثف فيه الجهات الأمنية الدولية جهودها لملاحقة وكشف الأنشطة السيبرانية الخبيثة الموجهة ضد البنى التحتية الحيوية والقطاعات العسكرية والصناعية. وتسعى وكالات إنفاذ القانون بشكل مستمر إلى قطع دابر الأدوات والمنصات التي تتيح للمخترقين تسهيل هجماتهم الرقمية، سواء عبر تعطيل النطاقات أو فرض عقوبات اقتصادية وقانونية صارمة على الكيانات والشركات الداعمة لهذه الأنشطة في مختلف أنحاء العالم.
تؤكد التحقيقات الحالية أهمية التعاون الدولي المتبادل بين وكالات الأمن السيبراني لمواجهة التهديدات المتقدمة المستمرة، حيث تظل البنى التحتية الحيوية هدفاً رئيسياً لجهات التهديد المدعومة من الدول. ومع استمرار الكشف عن أدوات جديدة مثل MicroScan وFishHub، تتضح خطورة التنسيق بين شركات الواجهة والمجموعات السيبرانية الموجهة، مما يستدعي يقظة تقنية دائمة وتحديثاً مستمراً لآليات الدفاع الرقمي للمؤسسات الحساسة.
المصادر
- SecurityWeekUS Disrupts Chinese State-Sponsored Hacking Tools
تابع التسلسل الزمني
أخبار مرتبطة
تسريب ثغرات حرجة في لغة PHP والتحذير من هجمات واسعة النطاق
تسريب تفاصيل ثغرتين خطيرتين في لغة PHP تسمح بتنفيذ تعليمات برمجية عن بعد ودون مصادقة، مع تحذيرات أمنية من استغلال واسع النطاق فور صدور التحديثات.
أنثروبيك تحذر: نماذج الذكاء الاصطناعي الصغيرة قد تتكاثر ذاتياً
تحذر شركة أنثروبيك من تطور نماذج الذكاء الاصطناعي الصغيرة لتصبح قادرة على التكاثر الذاتي عبر أجهزة إنترنت الأشياء بأساليب تشبه الديدان الحاسوبية.
استخدام الذكاء الاصطناعي ببنوك كوريا واختراق تشرشل
تقرير تقني شامل من منصة مِخبار يستعرض أبرز أحداث الأمن السيبراني، تشمل تحقيقات الهجمات بكوريا الجنوبية وبرمجيات PoeLLM وسجن شريك مؤسس Empire Market.
هجمات FortiBleed تحجب المستخدمين عن أجهزة Fortinet
تحذيرات أمنية رسمية من هجمات حملة FortiBleed المستمرة التي تستهدف أجهزة Fortinet وتمنع المسؤولين من الوصول إليها عبر تغيير كلمات المرور.