
GitHub تفرض إعدادات Advanced Security على المؤسسات
أعلنت GitHub إتاحة خيار جديد لمسؤولي المؤسسات لفرض إعدادات GitHub Advanced Security عبر جميع المنظمات التابعة. ويمنع الخيار مسؤولي المنظمات والمستودعات من تعديل السياسات المحددة مركزياً على مستوى المؤسسة.
 رضوان عبدالهاديمحرر وكاتب تقني
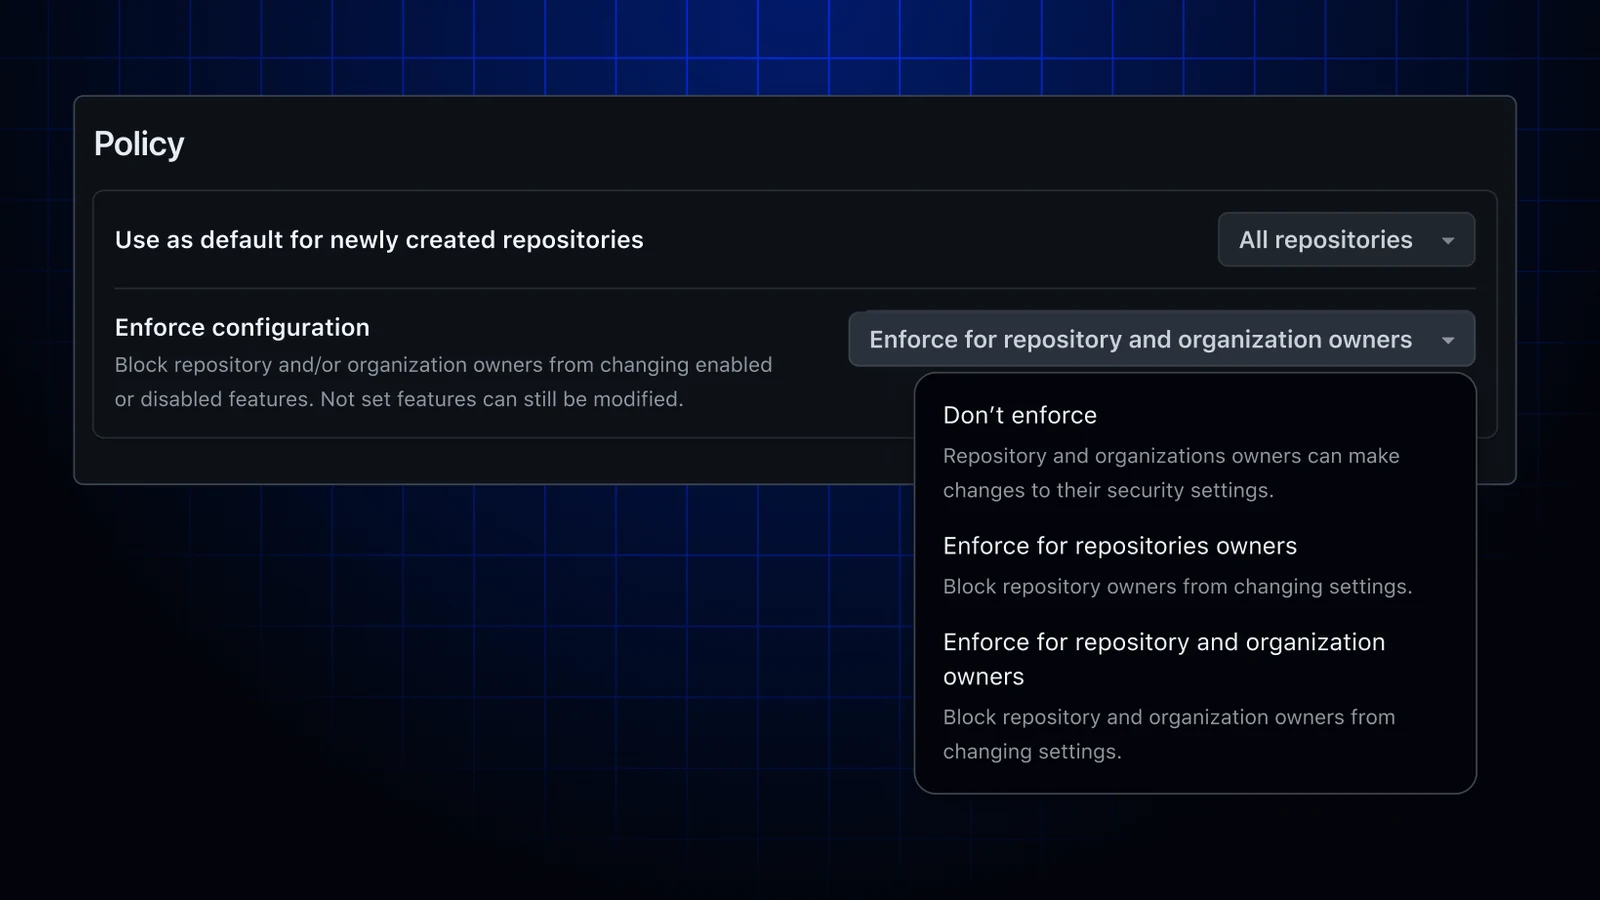
تحكم مركزي في إعدادات GitHub Advanced Security
أعلنت GitHub أن مسؤولي المؤسسات يستطيعون الآن فرض إعدادات GitHub Advanced Security عبر المنظمات التابعة لهم. وتمنح الخطوة الإدارة المركزية قدرة أكبر على تثبيت السياسات الأمنية بدلاً من ترك إعدادات كل منظمة أو مستودع عرضة للتغيير من مسؤوليه المحليين.
وفقاً لإعلان GitHub، يهدف هذا التحديث إلى مساعدة فرق الأمن والامتثال على تطبيق سياسات متسقة على مستوى المؤسسة بأكملها. ويشمل ذلك الإعدادات التي تُعرَّف ضمن تكوين أمني مركزي، بحيث تصبح القواعد المعتمدة من إدارة المؤسسة مرجعاً مشتركاً للمنظمات والمستودعات المشمولة.
منع تجاوز السياسات المحددة على مستوى المؤسسة
قبل هذا التحديث، كان الفرض يمنع ملاك المستودعات من تغيير هذه الإعدادات، بينما ظل مسؤولو المنظمات قادرين على تجاوز ما تحدده الإدارة على مستوى المؤسسة. أما التغيير الجديد فيوسع نطاق المنع ليشمل مسؤولي المنظمات أيضاً، إلى جانب مسؤولي المستودعات.
بذلك لا يقتصر التحكم على حماية إعدادات المستودع الفردي، بل يمتد إلى المستوى التنظيمي الذي يمكن أن يؤثر في مجموعة من المستودعات. وتوضح GitHub أن هذا السلوك يساعد على منع التعديلات المحلية التي قد تتعارض مع السياسة الأمنية المعتمدة مركزياً، من دون أن تنسب إلى التحديث وظائف إضافية خارج نطاق فرض الإعدادات.
ثلاثة خيارات لمستوى الإنفاذ
يُضبط الفرض من داخل تكوين أمني عبر قائمة تحمل اسم Enforcement. وتوفر القائمة ثلاثة مستويات منفصلة يمكن لمسؤولي المؤسسة الاختيار من بينها بحسب النطاق المطلوب لتطبيق الإعدادات.
الخيار الأول هو Don’t enforce، أي عدم فرض الإعدادات. أما الخيار الثاني فهو Enforce for repository owners، ويمنع ملاك المستودعات من تعديل السياسات المحددة. ويقدم الخيار الثالث Enforce for repository and organization owners نطاقاً أوسع، إذ يمنع كلاً من ملاك المستودعات وملاك المنظمات من تجاوز الإعدادات المعتمدة على مستوى المؤسسة.
سياسة موحدة للأمن والامتثال
تربط GitHub الميزة الجديدة بحاجة فرق الأمن والامتثال إلى تطبيق قواعد موحدة عبر المؤسسة. فعندما تُفرض الإعدادات مركزياً، لا تعود كل منظمة أو مستودع قادراً على التعامل معها باعتبارها إعدادات محلية قابلة للتعديل من دون الرجوع إلى المستوى الأعلى.
ولا يذكر الإعلان أن التحديث ينشئ إعدادات أمنية جديدة بحد ذاته؛ بل يضيف آلية لفرض الإعدادات الموجودة ضمن security configurations. لذلك يتركز أثره المعلن في الحوكمة والسيطرة على التغييرات، مع توحيد طريقة تطبيق السياسة بين نطاقات المؤسسة المختلفة.
خطوة الإعداد داخل التكوين الأمني
لتفعيل الإنفاذ، يختار مسؤول المؤسسة مستوى الفرض المطلوب من قائمة Enforcement داخل التكوين الأمني. ويحدد الاختيار ما إذا كانت الإعدادات ستبقى غير مفروضة، أو ستُلزم ملاك المستودعات فقط، أو ستُلزم ملاك المستودعات والمنظمات معاً.
تأتي هذه الإمكانية ضمن إعدادات GitHub Advanced Security، وتقدم GitHub في إعلانها إحالة إلى وثائقها الخاصة بالتكوينات الأمنية لمزيد من التفاصيل. ولا يتضمن المصدر المعطى معلومات عن خطط أو مراحل طرح إضافية، كما لا يحدد إعدادات بعينها خارج الإطار العام الذي يمكن فرضه من خلال هذا الخيار.
المصادر
- GitHub ChangelogEnforce GitHub Advanced Security configurations