
أمازون تيسكت: أتمتة دورة حياة المحوّلات عبر الحسابات السحابية
توفر أمازون ويب سيرفيسز أدوات جديدة لأتمتة إدارة محوّلات الاستعلامات المخصصة، مما يتيح للشركات نقل النماذج المدربة بين البيئات بكفاءة وأمان دون تدخل يدوي مكثف.
 رضوان عبدالهاديمحرر وكاتب تقني
تحديات الانتقال من النموذج التجريبي إلى الإنتاج
يعتمد العديد من المؤسسات على خدمة أمازون تيسكت لاستخراج البيانات من المستندات، لكن الانتقال من مرحلة البرهان على المفهوم (PoC) إلى بيئة الإنتاج يواجه عقبات تقنية. تشمل هذه التحديات صعوبة نقل المحوّلات المدربة بين حسابات AWS المختلفة، حيث تتطلب العملية حالياً تذاكر دعم ولا تنتقل تعريفات الاستعلامات أو بيانات التدريب تلقائياً. كما تواجه الشركات التي تتعامل مع نسخ متعددة من النماذج الورقية صعوبة في توجيه كل مستند إلى المحوّل الصحيح، نظراً لأن API يدعم محوّلاً واحداً لكل مكالمة لكل نوع ميزة. ويمكن الرجوع إلى AWS Machine Learning Blog للاطلاع على التفاصيل الأصلية للمصدر.
بالإضافة إلى ذلك، تفرض الصناعات الخاضعة للتنظيم متطلبات صارمة للأمان تشمل التشفير والعزل الشبكي وسجلات التدقيق الشاملة. بدون آلية أتمتة، تصبح إدارة دورة حياة المحوّلات عنقاً زجاجياً يدوياً يبطئ وتيرة الإصدارات ويهدد استقرار العمليات الحرجة.
بنية تحتية ككود لإدارة المحوّلات
تقدم أمازون حلاً يعتمد على مبدأ البنية التحتية ككود (IaC) باستخدام قوالب AWS CloudFormation وTerraform. يتيح هذا النهج إنشاء بيئات تدريب وإنتاج متسقة وقابلة للتكرار، مما يقلل من الأخطاء البشرية ويسهل التوسع. تشمل القوالب المتاحة في مستودع GitHub الرسمي مكوّنات جاهزة لبناء البنية التحتية اللازمة لدعم دورة حياة المحوّلات الكاملة.
تتيح هذه القوالب للمهندسين تعريف الموارد المطلوبة بدقة، بما في ذلك دلاء S3 للتخزين، وسياسات IAM، ونقاط نهاية PrivateLink. كما يوفر المستودع سكربتات مساعدة مثل create-adapter.sh لتسهيل عمليات الإنشاء الأولية عبر سطر الأوامر، مما يضمن توحيد الإجراءات عبر الفرق المختلفة.
نمط التوجيه المسبق وتصنيف المستندات
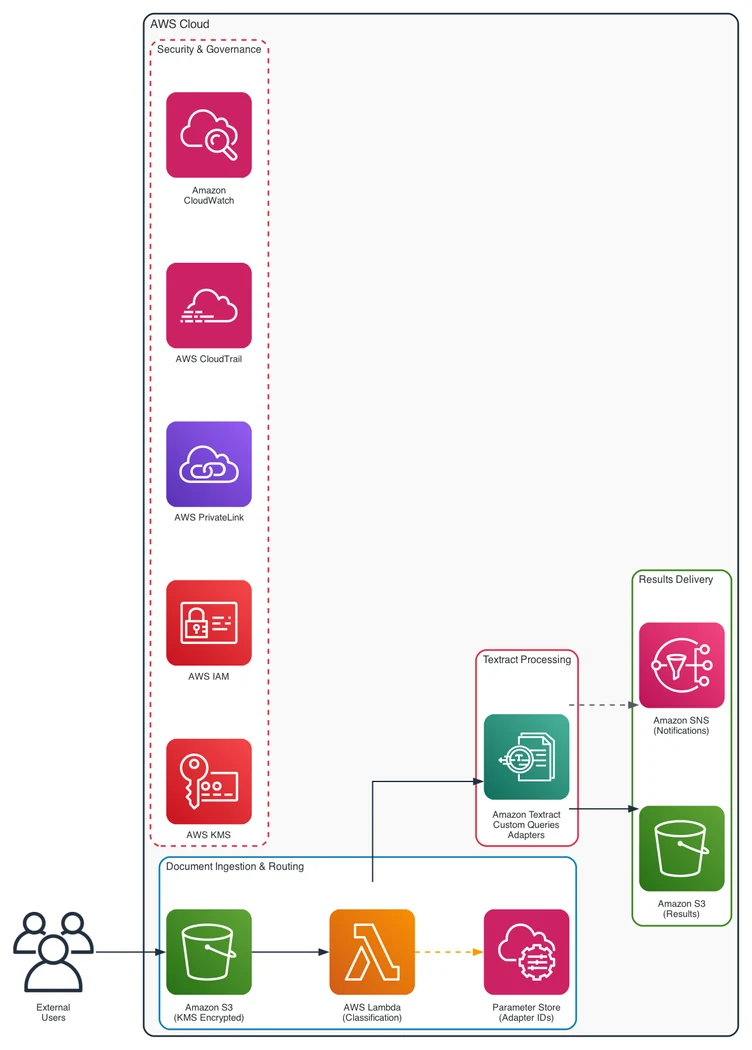
لتحدي التعامل مع نسخ متعددة من النماذج، يقترح الحل نمط التوجيه المسبق (Pre-classification). تبدأ العملية باستقبال المستندات في دلاء S3 مشفرة، ثم يقوم نظام خفيف الوزن باستخراج النص الخام باستخدام DetectDocumentText. يتم بعد ذلك تحديد نسخة المستند من خلال البحث عن علامات نصية مثل عناوين النماذج أو معرّفات الإصدارات.
بناءً على نتيجة التصنيف، يتم استرجاع معرف المحوّل الصحيح من AWS Systems Manager Parameter Store. هذا الفصل بين منطق التصنيف واختيار المحوّل يسمح بمرونة عالية، حيث يمكن تحديث المحوّلات دون الحاجة لتعديل كود التطبيق الأساسي. يدعم النظام صيغ JPEG وPNG وPDF وTIFF، مع معالجة الملفات متعددة الصفحات عبر API غير المتزامن.
إدارة المعرفات وتحديث الإنتاج بدون توقف
من أبرز مزايا هذا الحل هو خارجية معرفات المحوّلات (Adapter IDs) خارج كود التطبيق وتخزينها في Parameter Store. عند ترقية نسخة جديدة من المحوّل أو نقله إلى بيئة إنتاج، يكفي تحديث قيمة المعرف في Parameter Store. هذا الإجراء يتم لحظياً ولا يتطلب إعادة نشر التطبيق أو إيقاف الخدمة، مما يقلل زمن التوقف من ساعات أو أيام إلى ثوانٍ معدودة.
يسمح هذا التصميم بفصل إدارة المحوّلات عن منطق الأعمال، مما يسهل على فرق العمليات تنفيذ التحديثات بشكل مستقل عن فرق التطوير. كما يضمن أن أي تغيير في البنية التحتية أو النماذج المدربة يعكس نفسه في الإنتاج بسلاسة وأمان، مع الحفاظ على استقرار العمليات المستمرة.
استراتيجيات الترقية عبر الحسابات
توفر أمازون نهجين رئيسيين لنقل المحوّلات بين البيئات. النهج الأول هو النسخ عبر الحسابات (Cross-Account Copy)، حيث يتم تدريب المحوّل في حساب مخصص ثم نسخه إلى حسابات الإنتاج عبر تذاكر دعم. هذا النهج مناسب للمؤسسات التي لديها عدد قليل من المحوّلات (أقل من 10) وتقوم بتحديثات نادرة.
النهج الثاني هو استخدام حساب مركزي (Hub Account) لتدريب جميع المحوّلات، مما يسهل الإدارة الموحدة. يمكن للمؤسسات اختيار البنية التي تناسب نضجها التشغيلي، بدءاً من بيئتين في حساب واحد للفريق الصغيرة، وصولاً إلى حسابات مخصصة لكل مرحلة (تدريب، تحقق، ما قبل الإنتاج، إنتاج) للمؤسسات الكبيرة.
تحكمات الأمان والامتثال في الإنتاج
لتلبية متطلبات الصناعات الخاضعة للتنظيم، يدمج الحل عدة طبقات أمنية. يتم توجيه مكالمات API عبر AWS PrivateLink لضمان العزل الشبكي ومنع الوصول العام. كما يتم تطبيق مبدأ أقل امتيازات ممكنة (Least-privilege) في سياسات IAM، مع توثيق كامل للمكالمات عبر AWS CloudTrail ومراقبة العمليات باستخدام Amazon CloudWatch.
يُنصح باستخدام مفاتيح عملاء مُدارة من AWS KMS لتشفير البيانات عند السكون، بدلاً من المفاتيح المُدارة من S3، للحصول على تحكم كامل في تدوير المفاتيح وسياسات الوصول. هذه الإجراءات تضمن أن تكون بيئة الإنتاج جاهزة للتعامل مع بيانات حساسة مع الحفاظ على الامتثال للمعايير التنظيمية.
المصادر
- AWS Machine Learning BlogAutomating Amazon Textract adapter lifecycle management across accounts