مطوّر برنامج Ploutus الخبيث يظهر أمام محكمة أمريكية بعد الاعتقال
أُحيل المشتبه به الرئيسي في سلسلة هجمات اختراق أجهزة الصراف الآلي إلى محكمة في ولاية نبراسكا، بعد إدراجه سابقاً على قائمة المطلوبين الفارين لدى مكتب التحقيقات الفيدرالي.
 رضوان عبدالهاديمحرر وكاتب تقني
الاعتقال والإحالة إلى المحكمة
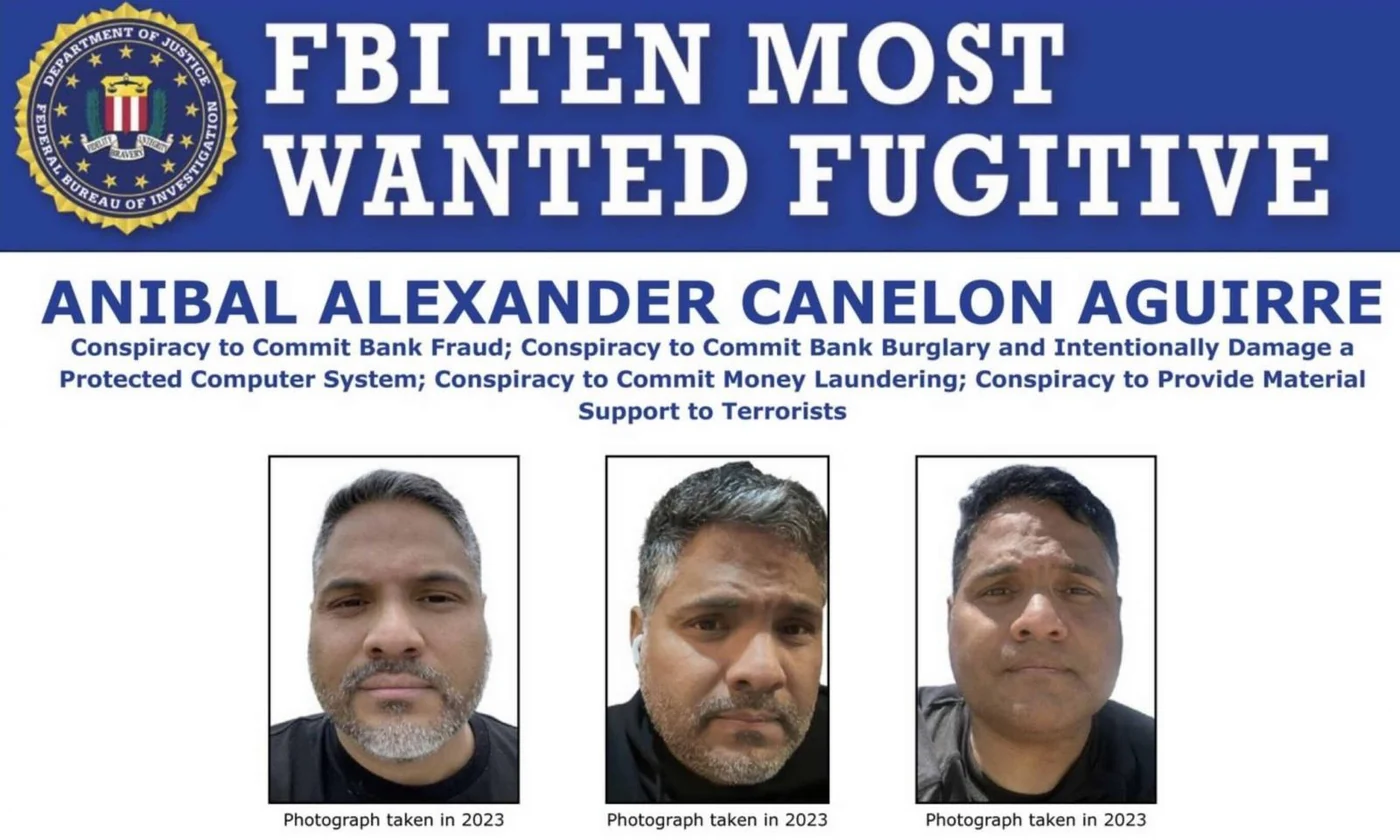
أعلنت وزارة العدل الأمريكية رسمياً عن اعتقال أنيبال ألكسندر كانيلون أغوير، البالغ من العمر 50 عاماً، والذي يُشتبه في كونه المطوّر الرئيسي لبرنامج Ploutus الخبيث. وقد ظهر المشتبه به أمام محكمة في ولاية نبراسكا بعد عملية الاعتقال، في خطوة تعكس تصعيداً في جهود إنفاذ القانون ضد الهجمات السيبرانية المالية. ويُعرف كانيلون أغوير في الأوساط الأمنية بألقاب متعددة، من بينها 'بروميثيوس' و'المهندس'، مما يشير إلى دوره التقني المحوري في الشبكة الإجرامية.
يُعد هذا الاعتقال تطوراً مهماً في سلسلة من الإجراءات القانونية التي اتخذتها الولايات المتحدة لملاحقة مرتكبي هجمات 'جك بوت' (Jackpotting) على أجهزة الصراف الآلي. وكان كانيلون أغوير قد أصبح أول مجرم سيبراني يُدرج على قائمة 'أكثر 10 مطلوبين فارين' لدى مكتب التحقيقات الفيدرالي (FBI) في مارس 2026، مما أبرز خطورة التهديد الذي يمثله هذا النوع من الجرائم المالية المعقدة.
تفاصيل الهجمات والخسائر المالية
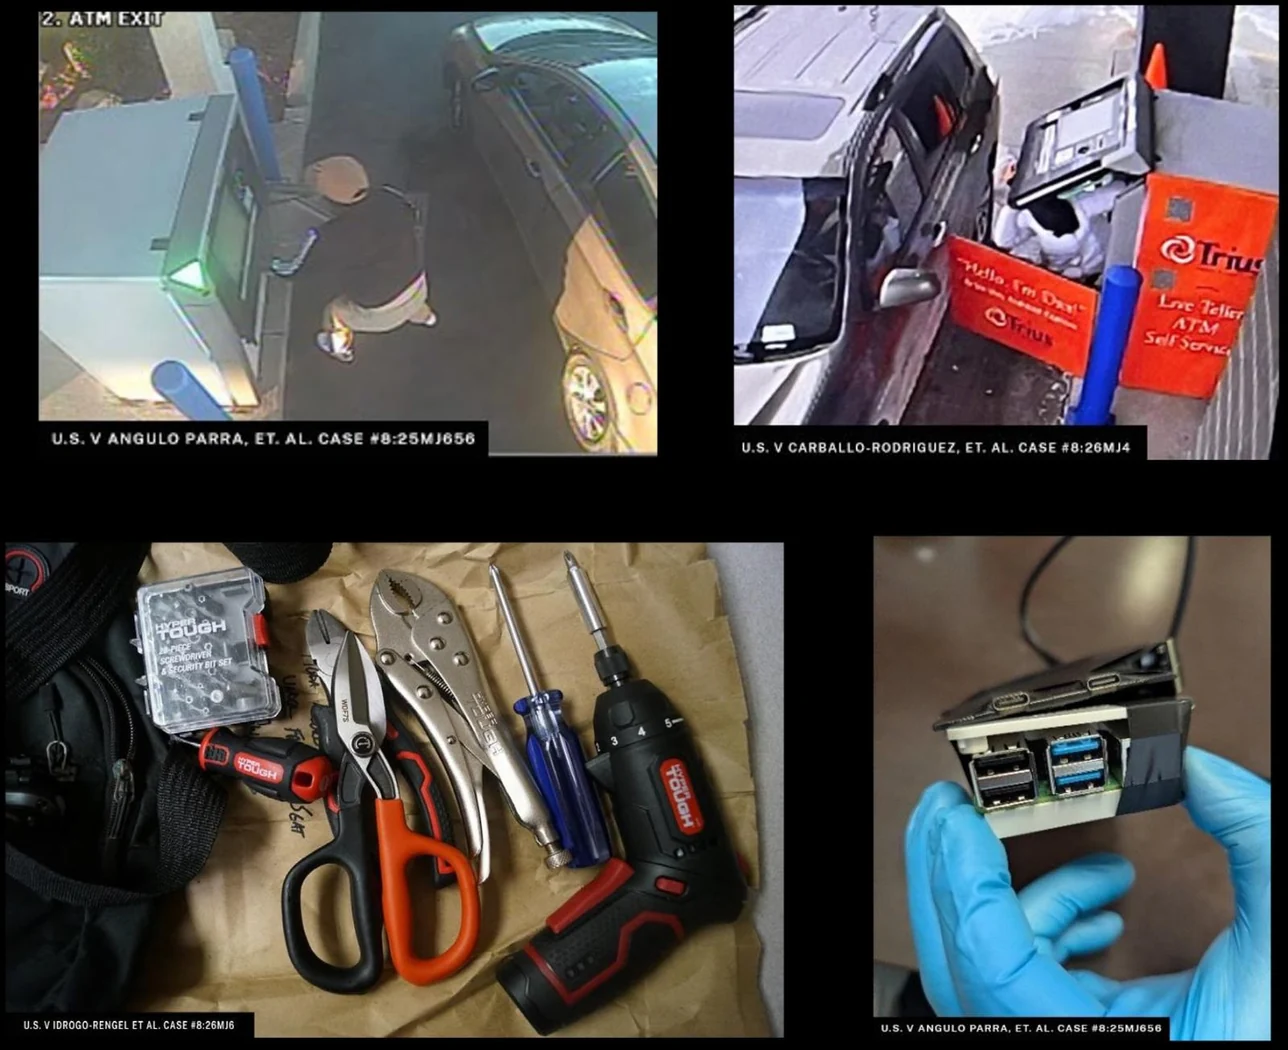
وفقاً لوثائق المحكمة، تورط كانيلون أغوير ومعاونوه في نشر برنامج Ploutus الخبيث لتفريغ أجهزة الصراف الآلي التابعة للبنوك والاتحادات الائتمانية. وقعت هذه الهجمات خلال الفترة الممتدة من فبراير 2024 إلى ديسمبر 2025، وشملت هجمات 'جك بوت' استهدفت 63 بنكاً على الأقل و54 اتحاداً ائتمانياً. كما سُجلت محاولات هجمات إضافية أدت إلى خسائر قدرها 1,429,738 دولاراً.
تجاوزت الخسائر المالية الناجمة عن كل حادثة فرديّة 100,000 دولار، لتصل الخسائر الإجمالية المؤكدة إلى أكثر من 5.4 مليون دولار. وتُظهر هذه الأرقام حجم الضرر الاقتصادي الذي لحق بالقطاع المصرفي الأمريكي، حيث استغل المهاجمون ثغرات أمنية في أجهزة الصراف الآلي لسحب مبالغ ضخمة من النقد مباشرة من الخزائن الداخلية للأجهزة.
طبيعة البرنامج الخبيث وآلية العمل
أوضحت وزارة العدل في بيان صحفي أن برنامج Ploutus الخبيث صُمم بعناية لتعقيد عمليات التحليل الجنائي. تضمن البرنامج ملفات تحتوي على تدابير مضادة للتحليل، وأدوات حماية برمجية تمنع هندسة العكس (Reverse-engineering) والتشخيص (Debugging)، مما جعل من الصعب على خبراء الأمن السيبراني فهم آلية عمله الكاملة أو تتبع مصدره بسهولة.
إضافة إلى ذلك، تضمن البرنامج ملفات مصممة لحذف نفسه من النظام بعد تنفيذ الهجوم، في محاولة لإخفاء الأدلة وتضليل موظفي المؤسسات المالية. تهدف هذه الآلية إلى منع اكتشاف الانتهاك في الوقت المناسب، مما يمنح المهاجمين وقتاً كافياً لسحب الأموال ونقلها قبل أن تتدخل فرق الأمن أو إدارة البنك.
الاتهامات القانونية والعقوبات المحتملة
وُجهت إلى كانيلون أغوير عدة تهم في ولاية نبراسكا في ديسمبر 2025، تشمل التآمر لارتكاب احتيال مصرفي، وهو ما يعرضه لعقوبة تصل إلى 30 عاماً في السجن. كما يواجه تهم التآمر لغسل الأموال (20 عاماً كحد أقصى)، والتآمر لارتكاب سرقة وابتزاز مصرفي مرتبط بالحاسوب (5 سنوات)، بالإضافة إلى تهمة التآمر لتقديم دعم مادي للإرهاب (15 عاماً كحد أقصى).
تعكس هذه التهم الشدة التي تتعامل بها السلطات الأمريكية مع الجرائم السيبرانية المالية، حيث لا تُعامل هذه الهجمات كجرائم حاسوبية بسيطة، بل كجرائم منظمة تهدد الاستقرار المالي الوطني. وتُشير التهم المتعلقة بدعم الإرهاب إلى الربط المباشر بين الأنشطة الإجرامية والعصابات المسلحة.
الارتباط بعصابة Tren de Aragua
ربطت التحقيقات الأمريكية هذه الشبكة الإجرامية بعصابة Tren de Aragua (TdA) الفنزويلية. وقد صنفت وزارة الخزانة الأمريكية العصابة منظمة إجرامية عابرة للحدود في يوليو 2024، بينما صنفتها وزارة الخارجية منظمة إرهابية أجنبية في فبراير 2025. وتُظهر البيانات أن أعضاء العصابة غسلوا الأموال المسروقة ونقلوها إلى حسابات مسيطر عليها في دول مختلفة.
في الأسبوع الماضي، فرض مكتب التحقيقات المالية الأمريكي (OFAC) عقوبات على ثمانية أعضاء من عصابة Tren de Aragua، من بينهم كانيلون أغوير، لدورهم في هجمات تستهدف المؤسسات المالية الأمريكية. وأكد بيان وزارة العدل أن العصابة وسعت شبكتها الإجرامية في نصف الكرة الغربي وأقامت وجوداً في الولايات المتحدة، مع تنوع أنشطتها من تهريب المخدرات والأسلحة إلى الجرائم المالية.
موجة الملاحقات والأثر الأمني
منذ أكتوبر 2025، وجهت وزارة العدل الأمريكية اتهامات إلى 98 متهماً متورطين في مخططات اختراق أجهزة الصراف الآلي المرتبطة بعصابة Tren de Aragua. يواجه هؤلاء المتهمون عقوبات قصوى تتراوح بين 20 و335 عاماً في السجن لكل منهم، مما يعكس حجم الشبكة الإجرامية ومدى انتشارها.
في سياق متصل، حذر مكتب التحقيقات الفيدرالي في فبراير من أن المجرمين سرقتوا أكثر من 20 مليون دولار في عام 2025 نتيجة لارتفاع حاد في هجمات اختراق أجهزة الصراف الآلي. وتُظهر هذه الإحصائيات أن هجمات 'جك بوت' أصبحت شكلاً متزايداً من أشكال الجريمة المنظمة التي تستغل التقنيات الحديثة لانتهاك أمن البنية التحتية المالية.
المصادر
- BleepingComputerAlleged dev of Ploutus ATM malware appears in US court after arrest
تابع التسلسل الزمني
أخبار مرتبطة
الولايات المتحدة تعتقل رئيس شركة تقنية بتهريب 300 مليون دولار من شرائح إنفيديا
أعلنت وزارة العدل الأمريكية عن اعتقال غريغ لوي، رئيس شركة Earthmade Computer، بتهمة تهريب خوادم تحتوي على شرائح إنفيديا الخاضعة للرقابة إلى الصين عبر ماليزيا وسنغافورة.
تسليم إيراني-تركي للولايات المتحدة في قضية اختراق بقيمة 3.4 مليار دولار
سلّمت مونتينيغرو المشتبه به أمير باراتي للولايات المتحدة بعد اتهامه بدور في حملة اختراق مدعومة من الدولة سرقت 31 تيرابايت من بيانات أكاديمية.
مدير FBI: نمو استخدام الذكاء الاصطناعي في المكتب بنسبة 605%
كشف كاش باتيل مدير مكتب التحقيقات الفيدرالي عن قفزة هائلة في تبني الذكاء الاصطناعي، مؤكداً وجود تعاون وثيق مع كبرى شركات التقنية لتعزيز القدرات الأمنية.
إكس بوكس يحجز حقوق بث لعبة GTA 6 الحصرية على سحابة مايكروسوفت
أعلنت مايكروسوفت عن صفقة حصرية تمنح منصة إكس بوكس كلاود غيمنغ حق بث لعبة جراند ثفت أوتو 6 عند إطلاقها، في خطوة استراتيجية تهدف لجذب اللاعبين عبر الحوسبة السحابية.