تطبيق Padre Terminal الوهمي يسرق 23 ألف دولار من محافظ سولانا
رُبط تطبيق Padre Terminal الوهمي الذي كان متاحاً على متجر آبل بسرقة نحو 23,000 دولار من محافظ سولانا، في عملية استهدفت مستخدمين غير متنبهين.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل عملية السرقة
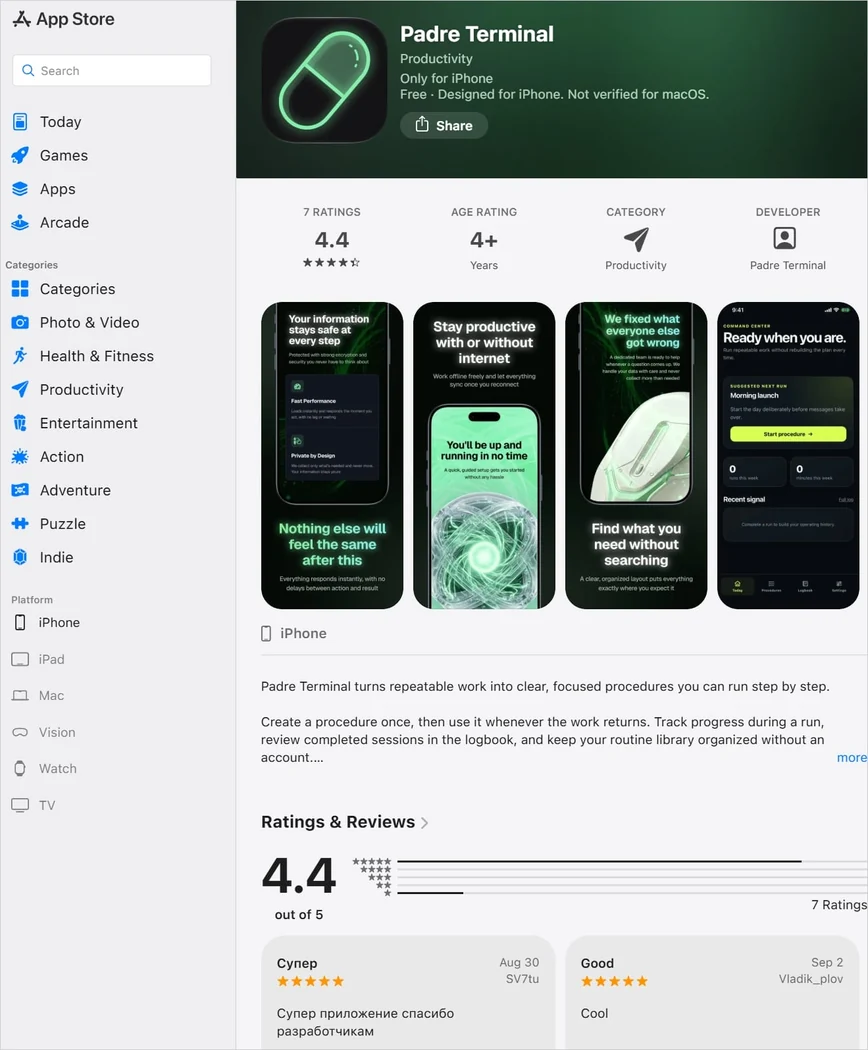
أفاد باحث بلوكتشين معروف باسم Iris بأن تطبيق تداول العملات الرقمية الوهمي Padre Terminal، الذي كان متاحاً سابقاً على متجر Apple App Store لأجهزة iOS، مرتبط بسرقة ما يقارب 23,000 دولار من 27 محفظة على شبكة سولانا. وأوضح الباحث أن التطبيق كان يستهدف مستخدمين يظنون أنهم يتعاملون مع منصة تداول مشروعة، بينما كان في الحقيقة أداة لسحب الأصول الرقمية من محافظهم.
أكد Iris أن إحدى الضحايا تعرضت للاختراق عبر التطبيق الخبيث الموجود في متجر التطبيقات، لكنه لم يحدد بعد كيفية اختراق المحافظ الأخرى المتأثرة. وتشير التفاصيل إلى أن التطبيق كان يستنزف المحافظ بعد أن يقوم المستخدمون غير الواعين باستيراد مفاتيحهم الخاصة (Private Keys) داخله، مما يمنح المهاجمين تحكماً كاملاً في الأصول الرقمية.
منصة Padre الحقيقية مقابل الوهمية
كان Padre منصة لتداول العملات الرقمية، استُخدمت بشكل رئيسي لشراء وبيع عملات الميم (Meme Coins) على سولانا. لاحقاً، أُعيدت تسميتها إلى Terminal من قبل منصة pump.fun، التي تركز على إنشاء وشراء وبيع عملات الميم على سلسلة سولانا. وأوضح Iris أن خدمة التداول المشروعة، المعروفة الآن باسم Terminal by pump.fun، تعمل حصرياً عبر الويب، مما يعني أن أي تطبيقات جوال تدّعي تمثيلها، بما في ذلك التطبيق الذي كان متاحاً سابقاً على متجر آبل، هي تطبيقات خبيثة.
عند إجراء تحقيق أولي، وجد فريق BleepingComputer تطبيقين باسم Padre على متجر التطبيقات. كان التطبيق الأول (المعرف 6802739263) هو التطبيق المسرب الذي أكدته Iris، بينما يُرجح أن التطبيق الثاني (المعرف 6717572591) هو التطبيق الرسمي الخاص بـ pump.fun، والذي كان متاحاً منذ أكتوبر 2024. وقد أزيل التطبيق الخبيث Padre Terminal من متجر التطبيقات منذ ذلك الحين، حيث يعرض الرابط الخاص به الآن خطأ 404.
تتبع الأصول المسروقة
وفقاً لإيريس، قام المهاجمون منذ 25 أكتوبر 2026 بسرقة ما يقرب من 23,000 دولار من العملات الرقمية من 27 محفظة سولانا. وتم تتبع العملات المسروقة إلى عنوان سولانا 3LAgKYoNenWrGWT3U4XWhpgVJWyYkP9wKpiPk8TJT1LN. وفي خطوة تهدف إلى تعقيد عملية تتبع الأموال وتجنب تجميدها، قام المهاجم بتحويل جميع أرصدة USDC المتبقية (4,070 رمزاً) إلى عملة SOL في 29 أكتوبر.
بعد التحويل، قام المهاجم بنقل 192 SOL إلى محفظة جديدة تحمل العنوان H84yazsUVCF8eJ6brh27rURMHjdKEVv2BuLS4iuUUQbu. وأفاد الباحث بأن المحافظتين احتويتا مجتمعتين على 229.66 SOL، دون أن يتم سحب أي أموال نقدية حتى وقت تحديث الباحث الأخير. واستمر نشاط أداة السحب (Drainer) حتى بعد إزالة التطبيق من المتجر، حيث سُجلت أحدث عملية سرقة في الساعة 17:06 بتوقيت UTC في 29 أكتوبر.
تطبيقات أخرى مشبوهة على المتجر
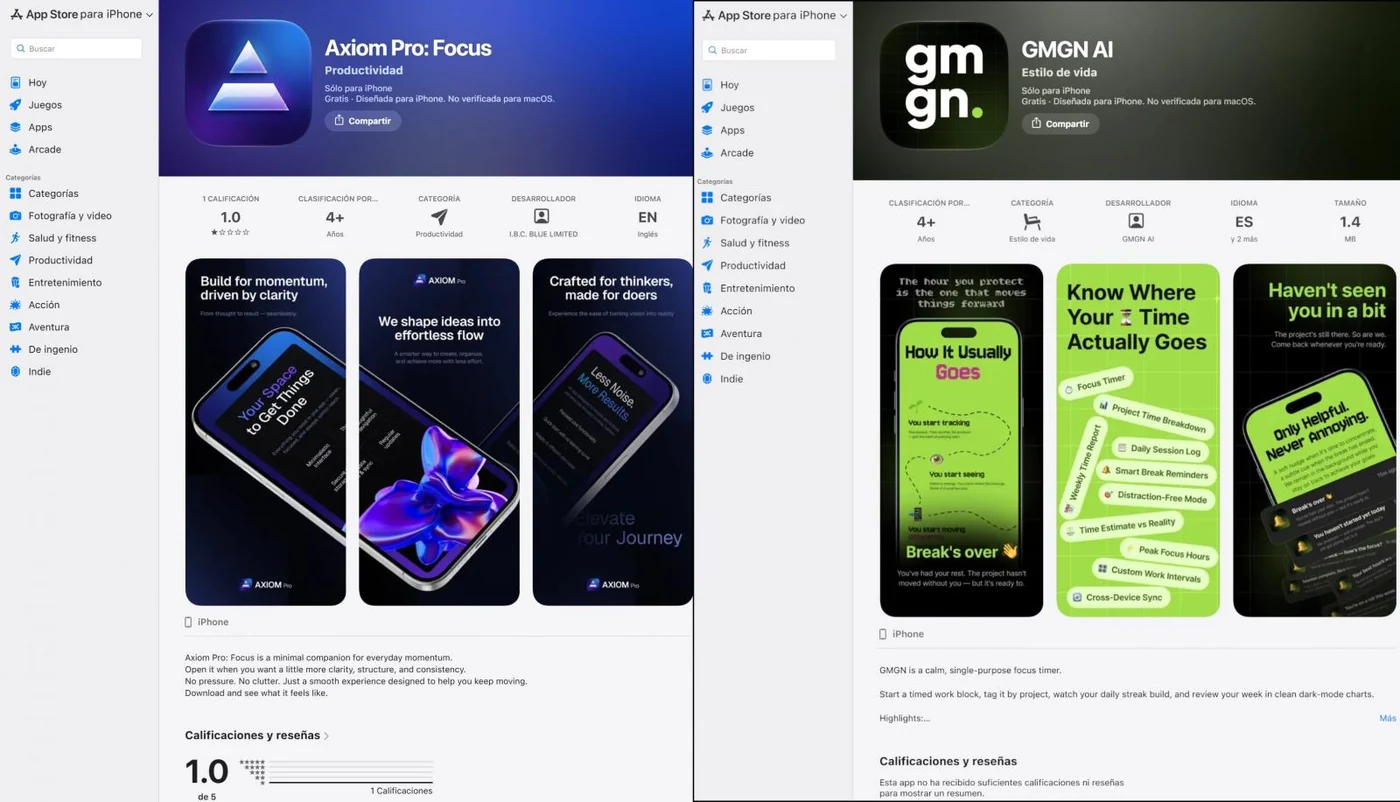
حدد Iris على الأقل خمسة تطبيقات أخرى على متجر آبل يشتبه في أنها تنتحل صيغ علامات تجارية للعملات الرقمية، بما في ذلك Padre Terminal، و Axiom Pro: Focus، و GMGN AI، و HyperTerminal-HyperliquidTools، و Pump Fun Tokens & Analitycs. تتميز هذه التطبيقات بأوصاف تبدو بريئة، لكن المراجعات من المستخدمين تكشف أحياناً طبيعتها الحقيقية، حيث يتهم العديد منها بسرقة المحافظ والاحتيال.
على سبيل المثال، تلقى تطبيق Axiom Pro: Focus حوالي 25 مراجعة من المستخدمين منذ فبراير يتهمونه بسرقة المحافظ. زعم أحد المراجعين أن التطبيق قدم نفسه كمنصة لتداول عملات الميم قبل أن يتحول إلى تطبيق للتركيز. كما ادعت مراجعة لتطبيق GMGN AI أن 2,000 دولار قد سُرقت، بينما أبلغت مراجعة مرتبطة بتطبيق HyperTerminal-HyperliquidTools عن سرقة 2,020 دولاراً. أما تطبيق Pump Fun Tokens & Analitycs، فقد قدم نفسه كتطبيق ملاحظات، لكن مراجعة واحدة اتهمته صراحةً بسرقة العملات الرقمية.
أدلة على عمليات مشتركة
وجد الباحث أيضاً سكربتاً على موقع Axiom الوهمي يحتوي على عناوين خلفية مرتبطة بانتحال صيغ Axiom و Aster و GMGN، مما يشير إلى وجود مشغل مشترك لهذه التطبيقات. ومع ذلك، لم يُربط تطبيق Padre Terminal بهذا التجمع المحدد. كما يحتوي سكربت على موقع GMGN على كود يحظر الزوار من عدة دول في رابطة الدول المستقلة (CIS)، مما قد يدل على محاولة المهاجمين تجنب استهداف المستخدمين في تلك المناطق.
لم يؤكد Iris بشكل مستقل سرقة العملات الرقمية من التطبيقات الأربعة الأخرى المشبوهة. وقد تواصل فريق BleepingComputer مع شركة Apple بشأن تطبيق Padre المسرب والتطبيقات الأربعة الأخرى المتاحة على متجر التطبيقات، لكن لم يتلقوا أي رد حتى وقت نشر الخبر.
إرشادات أمنية للمستخدمين
في مارس 2024، ظهر تطبيق محفظة Leather الوهمي على متجر آبل، وأبلغ عدة مستخدمين عن فقدان أصولهم بعد ربط محافظهم به. أزالت آبل التطبيق بعد أسبوعين ومنعت الناشر من برنامج المطورين. وينصح الخبراء المستخدمين باتباع الروابط المؤدية إلى متجر التطبيقات من المواقع الرسمية للمشاريع، وتجنب تثبيت التطبيقات التي لديها عدد قليل من التحميلات والمراجعات، أو تلك التي تنشرها كيانات بأسماء تبدو غير مرتبطة تماماً بالمشروع.
تؤكد هذه الحوادث على أهمية الحذر عند التعامل مع تطبيقات العملات الرقمية، خاصة تلك التي تطلب مفاتيح خاصة أو صلاحيات غير معتادة. يجب على المستخدمين التحقق الدائم من هوية المطور ومصدر التطبيق قبل التثبيت، والاعتماد على القنوات الرسمية فقط للوصول إلى خدمات التداول أو المحافظ الرقمية.
المصادر
- BleepingComputerFake crypto app on Apple App Store linked to $23K wallet theft
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
مخاطر احتفاظ شركات الاتصالات بسجلات المكالمات لسنوات طويلة
تكشف تقارير تقنية عن مخاطر احتفاظ شركات الاتصالات بسجلات المكالمات والرسائل لسنوات، مما يعرض خصوصية المستخدمين للخطر في حال اختراق البيانات.
بوليماركت توقف التداول إثر اختراق برمجي وسرقة ملايين الدولارات
أوقفت منصة التنبؤات بوليماركت التداول مؤقتاً بعد اختراق مزود خارجي وزع برمجة خبيثة استهدفت المحافظ، مع تعهد الشركة بتعويض المتداولين المتضررين بالكامل.
استغلال ثغرات AhsayCBS غير المُرقّعة لتعدين العملات الرقمية
تستغل جماعات تهديد ثغرتين في منصة AhsayCBS لتثبيت شيفرات ويب ومعدّات عملات رقمية، مع تحذيرات من شركة Huntress حول استمرار الخطر في الإصدار الأخير.
لعبة No Man’s Sky قادمة إلى آيفون وآيباد في أكتوبر الحالي
أعلنت الاستوديوهات المبرمجة عن إطلاق لعبة الاستكشاف الشهيرة No Man’s Sky على أجهزة آيفون وآيباد بدءاً من 28 أكتوبر ضمن احتفالات متجر آبل.