مجموعة جي إم أو اليابانية تحذر عملائها لإغلاق الحواسيب
أصدرت مجموعة جي إم أو (GMO) في اليابان تحذيرات عاجلة لعملائها تطالبهم بإيقاف تشغيل حواسيبهم وفصلها عن شبكة الإنترنت وسط تهديدات بشن هجمات برمجيات فدية.
 رضوان عبدالهاديمحرر وكاتب تقني
خلفيات اختراق سحابة أوناماي
تعرضت منصة أوناماي الشهيرة لتقديم خدمات الخوادم الافتراضية الخاصة في اليابان لحادث أمني كبير، حيث تسبب هجوم إلكتروني استهدف الخدمة في احتمالية تثبيت برمجيات خبيثة على آلاف خوادم العملاء. وقد أعلنت مجموعة جي إم أو (GMO Internet Group)، إحدى أكبر جهات تسجيل النطاقات في اليابان والمالكة للخدمة، عن اكتشاف هذا الاختراق وتداعياته المحتملة على المستخدمين. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
وأوضحت الشركة في تفاصيل الحادث أن الاختراق ربما عرض بيانات اعتماد منصات التداول وتفاصيل حسابات المستخدمين للخطر، بينما أكدت في المقابل أن معلومات الدفع الخاصة بالعملاء لم تتعرض لأي تسريب. وسارعت الشركة إلى إغلاق الخوادم المتضررة وخفض توفر الخدمة فور رصد الاختراق للحد من المخاطر. ويمكن الرجوع إلى Bill Toulas للاطلاع على التفاصيل الأصلية للمصدر.
مطالب الفدية ورفض شركة جي إم أو الدفع
تصاعدت الأزمة عندما طلب المخترقون فدية مالية ضخمة بلغت 8 مليارات ين ياباني (ما يعادل 50 مليون دولار أمريكي مقابل عدم نشر البيانات المسروقة). غير أن مجموعة جي إم أو أعلنت بشكل قاطع رفضها التام لرضوخ لمطابتهم أو دفع أي فدية، مفضلة اتخاذ إجراءات بديلة لدعم عملائها وتخفيف الأضرار الناتجة عن الحادث.
وفي إطار احتوائها للأزمة وتخفيف الأعباء عن المتضررين، أعلنت الشركة عن تقديم تعويض مالي مبدئي لكل عميل متضرر، مشيرة إلى أنها ستدرس إمكانية تقديم تعويضات مالية إضافية للعملاء الذين ثبت تسريب بياناتهم الشخصية أو التجارية نتيجة الهجوم.
تحذيرات عاجلة وإغلاق الحواسيب
مع اقتراب الموعد الذي حدده المخترقون لتفعيل برمجيات الفدية ونشر المعلومات، وجهت الشركة تحذيرات واسعة للجمهور ووسائل الإعلام، مؤكدة أنها ستتخذ إجراءات قانونية صارمة ضد أي جهة تقوم بتداول أو نشر تلك البيانات المسروقة عبر الإنترنت.
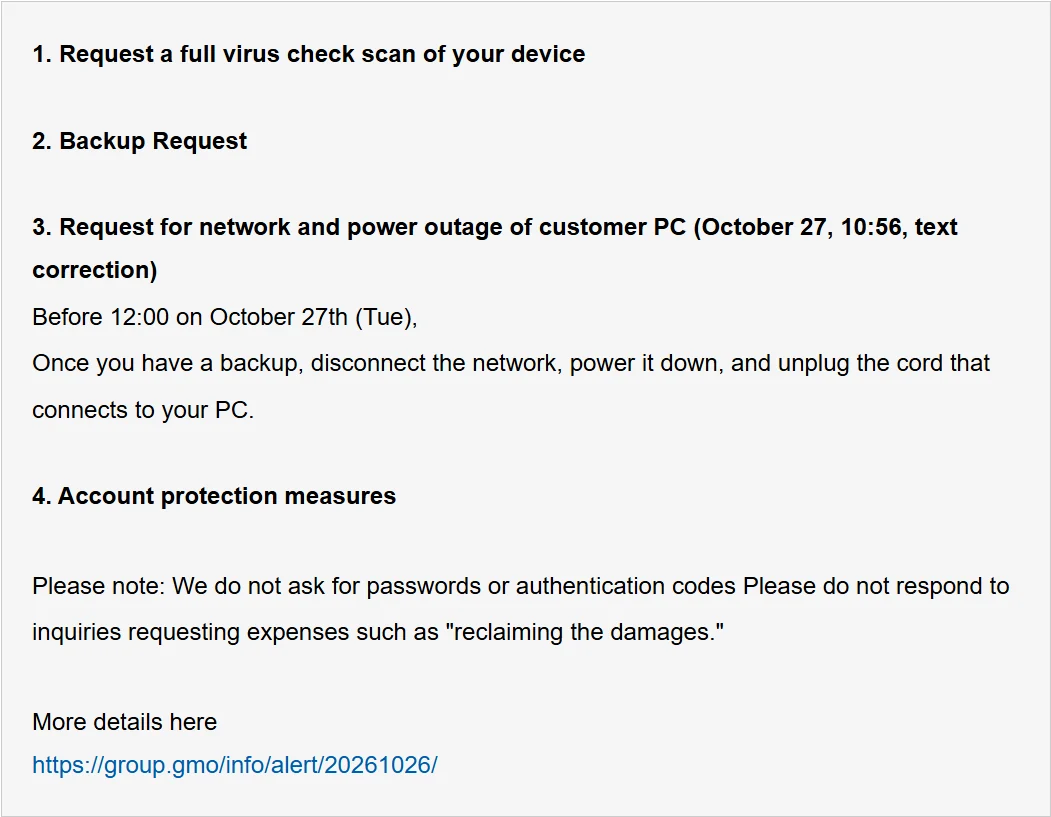
ولحماية الأنظمة الشخصية للعملاء، طلبت الشركة منهم اتخاذ خطوات احترازية فورية تتضمن فصل الحواسيب عن شبكة الإنترنت وإيقاف تشغيلها بالكامل، إضافة إلى فصل جميع الكابلات المرتبطة بالأجهزة قبل حلول ظهر اليوم الموالي، وذلك بالتزامن مع بدء عمليات استعادة الأنظمة بدعم من شركة تريند ميكرو (Trend Micro).
نشر البيانات والتطورات الميدانية
في تقارير لاحق صدرت عن الشركة، تم تأكيد قيام الجهة المهاجمة بنشر أجزاء من بيانات الشركة والعملاء عبر الإنترنت، مما دفع الفرق المختصة إلى البدء الفوري في عمليات التحقق من صحة وموثوقية تلك المعلومات المسربة لتقدير حجم الضرر بدقة.
وعلى الرغم من التهديدات المتكررة، تشير المعطيات الحالية إلى أن المهاجمين لم ينفذوا تهديدهم بشكل كامل، حيث لم يتم تفعيل أي برمجيات فدية فعلية على حواسيب العملاء. وتواصل الشركة إجراء عمليات فحص شاملة لجميع الأنظمة للتحقق من خلوها تماماً من أي برمجيات خبيثة متبقية، مع توفير بدائل متكافئة للحواسيب المتضررة إن وجدت.
المصادر
- BleepingComputerJapan's GMO urges customers to shut down PCs amid ransomware threat
تابع التسلسل الزمني
أخبار مرتبطة
بالو ألتو تحذر من ثغرة خطيرة في أنظمة PAN-OS تستغل بالهجمات
أصدرت شركة بالو ألتو نتوركس تحديثات أمنية عاجلة لمعالجة ثغرة حرجة من نوع الصفر-يوم في أنظمة PAN-OS، والتي تم استغلالها في هجمات استهدفت جدران الحماية.
تحذير طارئ من دروبال بشأن ثغرة حرجة في Commerce Core
أصدر فريق دروبال تحذيراً عاجلاً لمديري المواقع لتصحيح ثغرة تجاوز صلاحيات حرجة في وحدة Commerce Core التي تستخدمها آلاف المواقع وتتعرض لاستغلال نشط.
اختراق نيبون كولومبيا يكشف سجلات 8.6 مليون عميل كاريوكي
أعلنت دايتشي كوشو عن تعرض متعاقدها نيبون كولومبيا لإصابة ببرمجية خبيثة عرضت بيانات ملايين العملاء والموظفين للخطر.
تريزور تحذر من شريحة تجسس مشبوهة في محافظ التشفير
أصدرت شركة تريزور تحذيراً أمنياً بشأن تقارير تفيد بوجود شريحة تجسس وسرقة عملات رقمية في محفظة تريزور سيف 5 بأسواق جنوب شرق آسيا، وتطالب المستخدمين باتخاذ التدابير.