تريزور تحذر من شريحة تجسس مشبوهة في محافظ التشفير
تلقت شركة تريزور تقارير موثوقة تفيد بوجود شريحة تجسس وسرقة للعملات الرقمية في محفظة تريزور سيف 5، مما دفعها للتحرك الفوري وإصدار تحذيرات واسعة للمستخدمين المتضررين المحتملين.
 رضوان عبدالهاديمحرر وكاتب تقني
تقارير عن شريحة تجسس في محفظة تريزور سيف 5
أعلنت شركة تريزور المتخصصة في صناعة محافظ الأجهزة الباردة أنها تلقت تقارير موثوقة بشأن وجود شريحة تجسس وسرقة محتملة للعملات الرقمية داخل جهاز تريزور سيف 5 تم بيعه عبر الموزع كريبتوبيليس في منطقة جنوب شرق آسيا، وفقاً لما ورد في تقارير نشرتها BleepingComputer.
وعلى الرغم من أن الشركة لم تتسلم الجهاز حتى الآن لفحصه والتأكد من وجود شريحة خبيثة داخله بدقة، إلا أنها بادرت إلى اتخاذ إجراءات استباقية صارمة من خلال تحذير المستخدمين المحتملين.
تُعد محافظ تريزور أجهزة مادية مخصصة لتخزين مفاتيح التشفير الخاصة بالعملات الرقمية وتخويل المعاملات المالية بشكل آمن، فيما يُعتبر طراز سيف 5 أحد أحدث النماذج التي تنتجها الشركة وهو متوفر للشراء عبر متجرها الرسمي بشكل مباشر.
تفاصيل الاكتشاف والبلاغ الإندونيسي
تعود تفاصيل هذه المخاوف الأمنية إلى بلاغ تلقته تريزور من مستخدم إندونيسي قام بشراء جهاز تريزور سيف 5 من الموزع كريبتوبيليس عبر منصة توكوبيديا في شهر أغسطس من عام 2026، حيث لاحظ المستخدم عند فتح الجهاز وجود لوحة دوائر إضافية غريبة موضوعة بين لوحة الأم الرئيسية للمحفظة والشاشة.
كانت هذه اللوحة الإضافية مزودة بوحدة خلوية وهيكل هوائي مدمج، وبناءً على المعلومات غير المؤكدة التي قدمها ذلك العميل، يبدو أن الشريحة قادرة على قراءة البيانات التي تظهر على شاشة الجهاز، بما في ذلك عبارة الاسترداد الخاصة بالمحفظة، ونقلها عبر شبكة المحمول فور توصيل الجهاز بالطاقة أو بالشبكات.
ارتباط الحادثة بسلسلة توريد التوزيع في آسيا
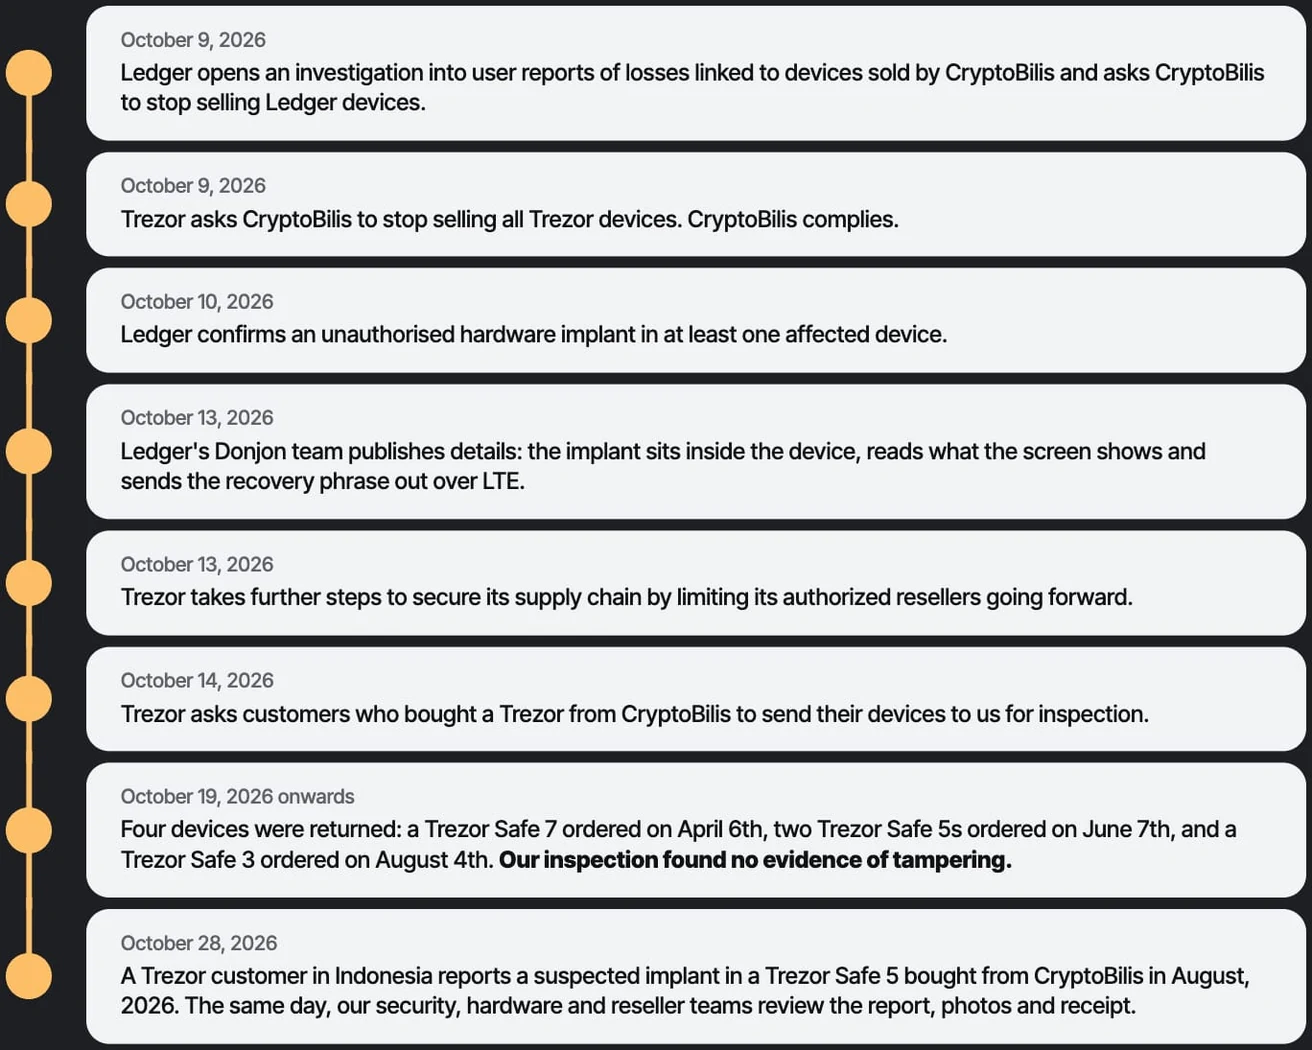
يُذكر أن كريبتوبيليس هو نفس الموزع الذي تورط في حادثة مشابهة تتعلق بجهاز منافس، وهو ما يذكرنا بالحادثة التي جرت في قضية Ledger implant incident في وقت سابق من هذا الشهر، حيث تبدو الشرائح المكتشفة على الجهازين متطابقة تقريباً من حيث الشكل والوظيفة التقنية.
وقد قامت شركة ليدجر في وقت لاحق بتأكيد الاختراق وطلبت من البائعين والموزعين في مناطق آسيا إيقاف المبيعات، وهو التحرك الذي توسع لاحقاً وفقا لما أعلنت عنه منصات ومصادر المتابعة التقنية.
استجابة لهذه الحوادث الأمنية، وقبل أن تتلقى تريزور أي مؤشر دقيق على تأثر منتجاتها، قامت الشركة بوقف مبيعات أجهزتها فوراً عبر الموزع كريبتوبيليس بتاريخ 9 أكتوبر 2026، وأعلنت لاحقاً عن خطط لإعادة هيكلة وتشديد شبكة موزعيها على مستوى العالم لضمان مستويات أمان أعلى.
موقف تريزور وإجراءات الوقاية للمستخدمين
أكدت شركة تريزور أنها لا تعلم حتى الآن بوقوع أي عمليات سرقة للأموال نتيجة لهذا الهجوم الذي استهدف سلسلة التوريد، ووعدت بتقديم تحديثات جديدة للمجتمع التقني فور استلامها الجهاز المشحون إليها حالياً لفحصه مخبرياً.
وفي السياق الأمن العام، ظهرت تقارير متعددة عن خسائر تكبدها مستخدمو محافظ أخرى منذ أوائل هذا الشهر، تضمنت تنبيهات رسمية مثل تحذيرات Singapore police announcement التي أضافت ملايين الدولارات إلى حصيلة الخسائر المسجلة.
توصي تريزور في الوقت الراهن بعدم إعداد أو استخدام أي جهاز تم شراؤه عبر الموزع كريبتوبيليس اعتباراً من شهر مارس 2026 فصاعداً، كما تحث المستخدمين الذين قاموا بالفعل بتفعيل تلك الأجهزة على نقل أموالهم وممتلكاتهم الرقمية إلى محفظة تم إنشاؤها حديثاً باستخدام عبارة استرداد جديدة كلياً.
كما أشارت الشركة إلى أن المشترين الذين يمتلكون إثباتاً صحيحاً للشراء يمكنهم التواصل مع دعم تريزور للحصول على جهاز بديل أو قسيمة شرائية لجهاز جديد، مشددة في الوقت ذاته على أن وزن الأجهزة ليس طريقة موثوقة للتحقق مما إذا كان قد تم التلاعب بها أم لا.
المصادر
- BleepingComputerTrezor warns of suspected crypto-theft implant in hardware wallet
تابع التسلسل الزمني
أخبار مرتبطة
اختراق سلسلة توريد Ledger: 86 مليون دولار مسروقة عبر زرع أجهزة في الموقعين
أجهزة Ledger المباعة عبر موزع CryptoBilis احتوت على زرع خبيث يسرق عبارات الاسترداد ويرسلها عبر LTE، مما أدى لسرقة عملات مشفرة تتجاوز 86 مليون دولار.
اختراق أمني يضرب Chainalysis باستخدام تقنيات الذكاء الاصطناعي
تعرضت شركة Chainalysis لتحليل تقنيات البلوكشين لاختراق أمني استهدف أنظمتها الداخلية عبر تقنيات الذكاء الاصطناعي الوكيلية، مما أدى لتسرب بيانات عملاء.
اختراق محافظ ليدجر: شريحة تجسس تسرق 86 مليون دولار عبر مورد معتمد
ليجر تحقق في اختراق سلسلة التوريد بعد اكتشاف شريحة تجسس في محافظ مباعة عبر كريبتوبيليس، وتدعو المستخدمين للتحقق من أجهزتهم.
مجموعة جي إم أو اليابانية تحذر عملائها لإغلاق الحواسيب
دعت مجموعة جي إم أو اليابانية عملاءها لقطع اتصال الحواسيب بالإنترنت وإغلاقها فوراً، إثر تهديدات بهجمات فدية مرتبطة باختراق سحابة أوناماي.