مزايا جديدة لمعاينة تطبيقات الويب عبر Amazon Bedrock AgentCore
أعلنت منصة أمازون ويب سيرفرز عن تحديثات تتيح معاينة تطبيقات الويب الحية بالتزامن مع قيام وكلاء البرمجة ببنائها وتعديلها ضمن بيئات معزولة.
 رضوان عبدالهاديمحرر وكاتب تقني
مفهوم المعاينة الحية لتطبيقات الويب
تواجه فرق تطوير البرمجيات تحديات مستمرة عند مراجعة ما يبنيه وكلاء البرمجة من لوحات تحكم أو صفحات منتجات أو نماذج أولية، حيث يتطلب الأمر تقليدياً نسخ التطبيق ونشره في بيئة أخرى لمعاينته، مما يبطئ وتيرة العمل ويجعل عملية المراجعة بطيئة ومرتبطة بدورات نشر متعددة. ويمكن الرجوع إلى AWS Machine Learning Blog للاطلاع على التفاصيل الأصلية للمصدر.
لحل هذه المشكلة، توفر منصة Amazon Bedrock AgentCore بيئة متكاملة لبناء وتوصيل وكلاء الذكاء الاصطناعي بمختلف النماذج الأساسية، حيث تشغّل بيئة تشغيل AgentCore كل جلسة وكيل ضمن وحدة افتراضية معزولة تماماً تسمى ميكرو في إم.
تتيح هذه الهندسة المعمارية الجديدة للمطورين متابعة التغييرات البرمجية فور إجرائها في المتصفح، مما يخلق حلقة تغذية راجعة سريعة للغاية تتيح للمستخدمين اختبار التطبيق وطلب التعديلات ورؤية النتائج خلال ثوانٍ معدودة دون الحاجة لعمليات نشر يدوية معقدة ومتكررة.
آلية عمل نقاط نهاية الجلسات
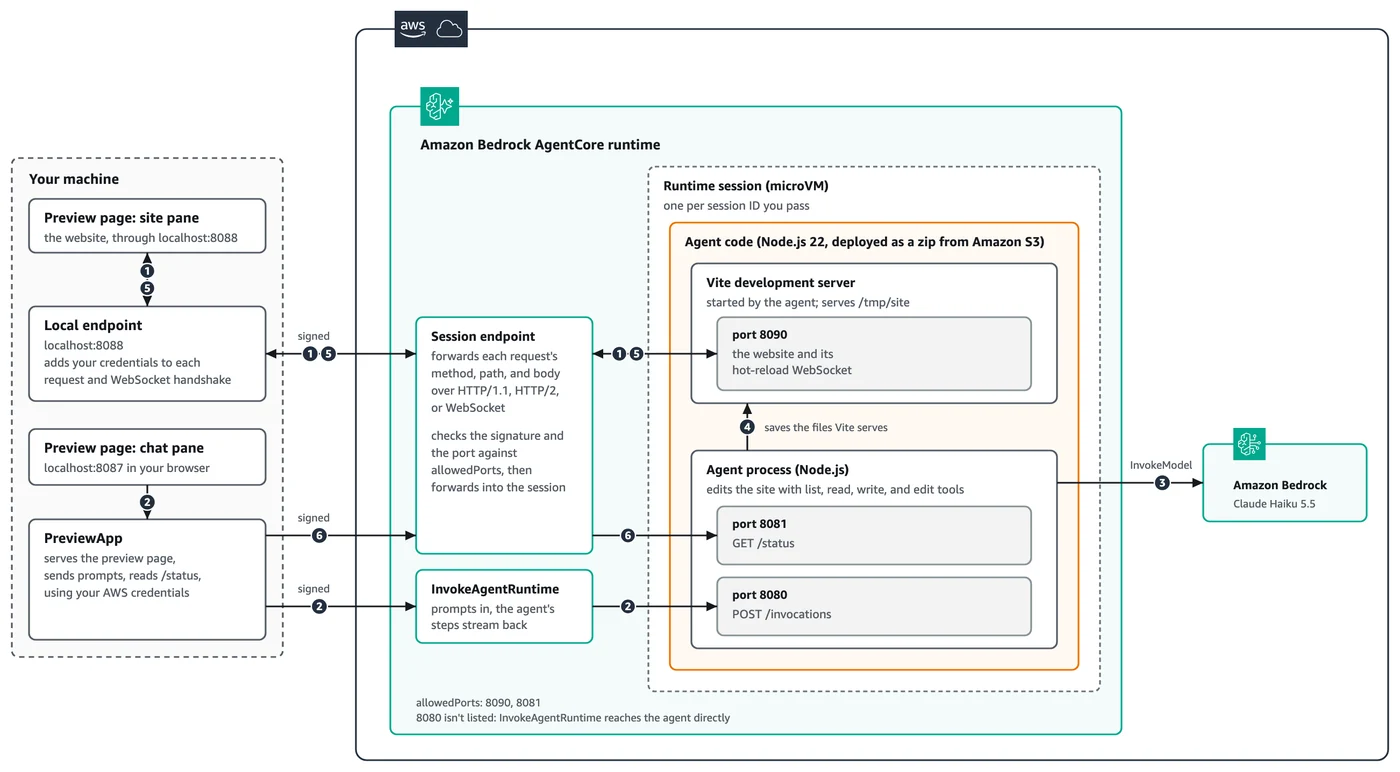
تعتمد هذه التقنية بشكل أساسي على ميزة نقاط نهاية الجلسات المتاحة في المنصة، والتي تمنح كل جلسة تشغيل عنواناً محددأ وموثقاً يمكنه إعادة توجيه طلبات وبروتوكولات الإنترنت المختلفة مثل HTTP وWebSocket إلى المنافذ المحددة التي يختارها المطور.
عند قيام الوكيل البرمجي بتعديل الملفات البرمجية وحفظها داخل الجلسة، تنعكس هذه التحديثات مباشرة على التطبيق الذي يعمل داخل البيئة المعزولة، وتظهر النتيجة للمستخدم في المتصفح لحظياً دون الحاجة لإعادة تحميل الصفحة بالكامل.
يمكن للمطورين استكشاف هذه الإمكانات عبر الأمثلة والتعليمات البرمجية المتاحة ضمن مستودع العينات الخاص بالمنصة، والذي يتضمن شروحات عملية وتطبيقات مصممة خصيصاً لاختبار هذه الميزات المتقدمة وتوظيفها بالشكل الأمثل.
تكوين المنافذ والصلاحيات الأمنية
تمنح المنصة مرونة واسعة في اختيار المنافذ التي يمكن الوصول إليها عبر نقاط نهاية الجلسات؛ حيث يتم تحديد المنافذ المسموح بها عند إنشاء بيئة التشغيل من خلال معاملات مخصصة تدعم نطاقات محددة مع استبعاد منافذ النظام المحجوزة لضمان استقرار التشغيل.
تتطلب كل عملية اتصال مستويات عالية من الأمان والتحقق من الهوية، حيث يتم توفير عنوان URL الخاص بالجلسة ضمن ترويسة استجابة واجهة برمجة التطبيقات، وتخضع كل طلبات HTTP وتدفقات الاتصال لمعايير مصادقة صارمة تضمن عدم وصول جهات غير مصرح لها إلى بيانات الجلسة.
تقتصر هذه الروابط بطبيعتها على فترة حياة الجلسة التشغيلية فقط، وهي مصممة خصيصاً لمراحل البناء والاختبار والمراجعة السريعة، بينما يتم اعتماد خدمات استضافية أخرى لنشر التطبيقات النهائية للعملاء والمستخدمين بعد اكتمال تطويرها واختبارها.
التطبيق العملي وسير العمل
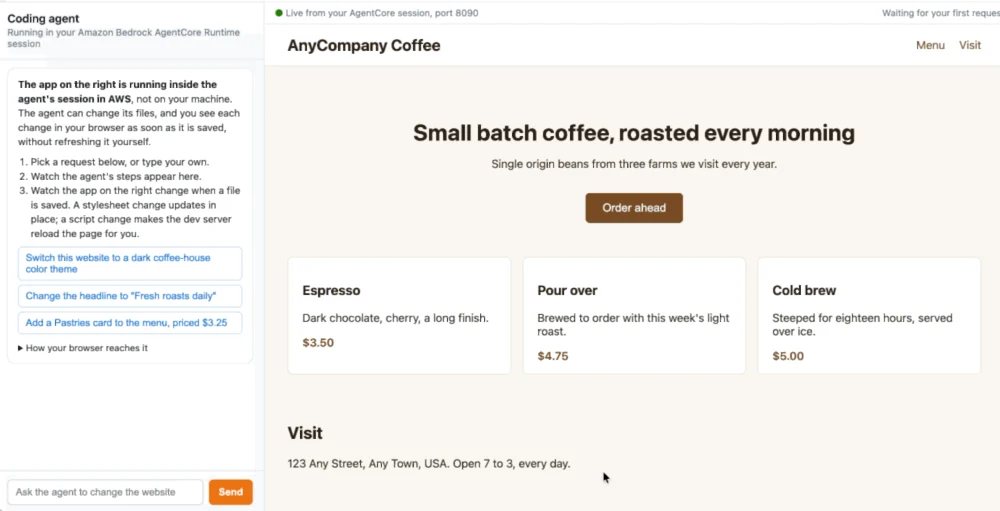
يتضمن نموذج العمل التجريبي تشغيل وكيل برمجي داخل الجلسة على منفذ مخصص، مع استخدام خادم تطوير محلي لتشغيل موقع الويب ودفع التحديثات لحظياً عبر اتصالات ويب سوكيت، بينما تتولى واجهة المعاينة إرسال أوامر المستخدم واستعراض النتائج الحية جنباً إلى جنب مع نافذة المحادثة.
تساعد هذه البيئة المتكاملة وكلاء الذكاء الاصطناعي على فهم طلبات المستخدمين بدقة، وقراءة الملفات البرمجية، وإجراء التعديلات المطلوبة ثم حفظها، ليبادر خادم التطوير فوراً بنشر تلك التعديلات وعرضها في المتصفح بسلاسة تامة ودون تدخل يدوي.
المصادر
- AWS Machine Learning BlogPreview web apps live as your coding agent builds them with Amazon Bedrock AgentCore runtime
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
هجرة وكلاء الذكاء الاصطناعي متعدد النماذج إلى Amazon Bedrock AgentCore
تقدم AWS نمطاً تقنياً لنقل وكلاء الذكاء الاصطناعي متعدد النماذج من بنية ذاتية الإدارة إلى Amazon Bedrock AgentCore runtime مع الحفاظ على تنسيق النماذج وتقليل العبء التشغيلي.
بناء وكلاء ذكاء اصطناعي محيطيين عبر Amazon Bedrock AgentCore
تعرف على كيفية بناء وكلاء ذكاء اصطناعي محيطيين يستجيبون للأحداث وتدفقات العمل التلقائية باستخدام منصة Amazon Bedrock AgentCore.
تقييم أنظمة الوكلاء المتعددين عبر Amazon Bedrock AgentCore
تعرف على كيفية بناء وتقييم أنظمة الوكلاء المتعددين لسلاسل الإمداد باستخدام ميزات الأداء وقدرات التفسير في منصة Amazon Bedrock AgentCore بشكل عملي.
NarrateAI يرفع دقة نماذج الذكاء الاصطناعي إلى 99% على Amazon Bedrock
تفصيل تقني لخمس تقنيات متقدمة تضمن جودة مخرجات نماذج اللغة الكبيرة في الوقت الفعلي، مع تقليل الهلوسة الرقمية وتحسين سرعة الاستجابة عبر بنية تحتية سحابية.