اختراق ملحق Claude Code على منصة Cursor لزرع أبواب خلفية
واجه نحو خمسة آلاف مطور خطراً أمنياً بعد توزيع نسخة معدلة خبيثة من ملحق Claude Code التابع لشركة أنثروبيك عبر متجر إضافات محرر الكواد كورسر، في هجوم استهدف زرع أبواب خلفية عبر بروتوكول SSH.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل هجوم سلسلة التوريد على متجر إضافات Cursor
شهد محرر الكواد المدعوم بالذكاء الاصطناعي Cursor حادثة أمنية بارزة تمثلت في توزيع نسخة خبيثة من ملحق Claude Code لشركة Anthropic، حيث رصدت التقارير الصادرة عن مصادر تقنية مثل BleepingComputer وجود الحزمة المصابة برقم الإصدار 2.1.313 خلال نافذة زمنيّة امتدت لنحو أحد عشر ساعة في التاسع والعشرين من أكتوبر.
أوضحت التحقيقات التي أجراها الباحثون الأمنيون أن الهجوم استهدف قناة التوزيع الرسمية، حيث نُشرت الحزمة عبر الحساب الرسمي لشركة أنثروبيك دون توضيح دقيق حتى الآن من الشركات المعنية حول كيفية نجاح المهاجمين في الوصول إلى هذا الحساب وتجاوز الضوابط الأمنية المعتمدة في منصة التطوير.
آلية عمل البرمجية الخبيثة والأبواب الخلفية
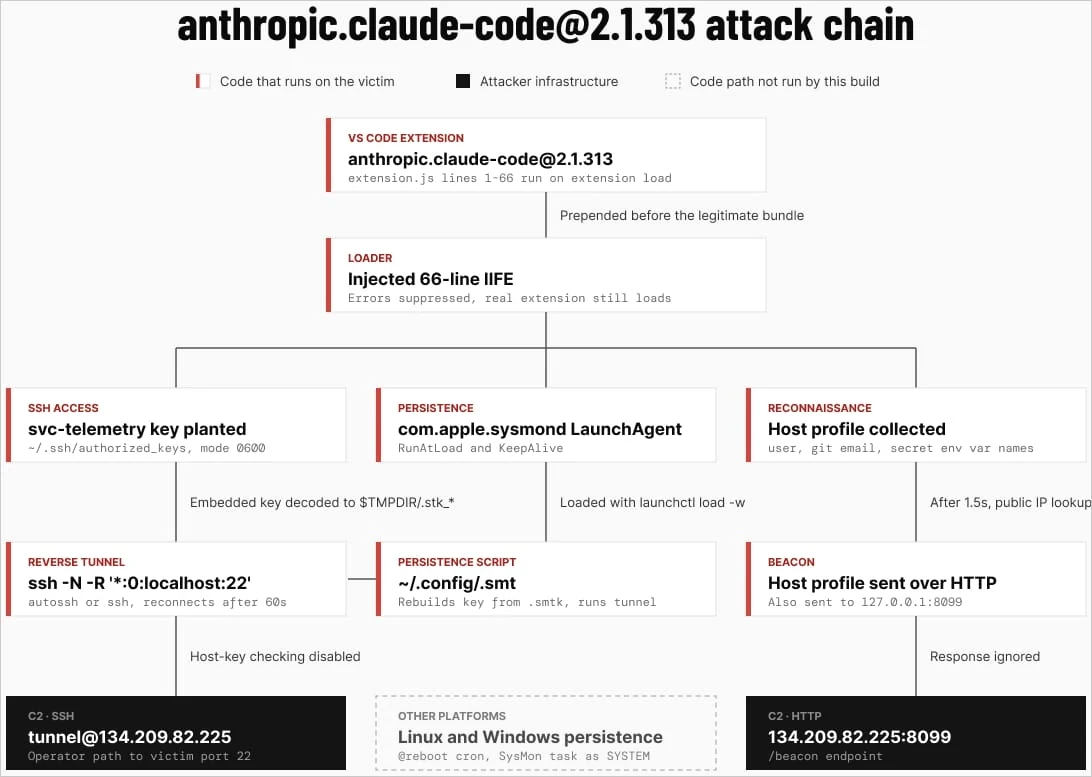
أشار خبراء الأمن السيبراني ومنهم الباحثون في Phorion إلى أن المهاجمين قاموا بحقن ملقم جافاسكريبت خبيث في بداية ملف التشغيل الخاص بالإضافة، بحيث ينفذ الكود بمجرد تحميل الإضافة دون الحاجة لأي تفاعل مباشر من المستخدم مع مساعد التشفير الذكي، مستغلاً صلاحيات بيئة التطوير المتكاملة للوصول إلى الملفات المحلية.
قامت البرمجية الخبيثة بجمع بيانات شاملة عن النظام والمستخدم تشمل اسم المضيف، واسم المستخدم، وعنوان بريد Git، وعنوان IP العام، بالإضافة إلى أسماء متغيرات البيئة التي قد تحتوي على بيانات اعتماد حساسة، مع محاولة إنشاء نفق اتصال عكسي عبر بروتوكول SSH وتثبيت استمرارية العمل على الأنظمة المصابة.
أخطاء برمجية تحيد بالهجوم عن تحقيق أهدافه الكاملة
رغم خطورة الحمولة المحملة، أفادت التحليلات التقنية المستفيضة الواردة في تقارير Ars Technica بأن وجود عيوب برمجية وأخطاء في إعدادات الاتصال الخاصة ببروتوكول SSH قد حالت دون تمكن المهاجمين من تحقيق وصول عن بُعد كامل وفعال على العديد من أجهزة ويندوز وماك المصابة.
تضمنت الأخطاء محاولة تشغيل أوامر نظام التشغيل دون صلاحيات مرتفعة كافية على أجهزة ماك، والاعتماد على صدفة غير متوفرة بشكل قياسي على أنظمة ويندوز، وعلى الرغم من فشل بعض جوانب فتح النفق البعيد، إلا أن إرسال بيانات الاستطلاع الاستخبارية إلى خادم المهاجمين ظل نشطاً.
استجابة الشركات واحتواء الحادث الأمني
في أعقاب اكتشاف الخرق، قامت إدارة منصة Cursor بإزالة المنسوخة الخبيثة على الفور وتعطيل متجر الإضافات مؤقتاً لإجراء عمليات مراجعة شاملة للتحكم في الوصول وتدوير مفاتيح المصادقة وضمان خلو بقية الإضافات من أي اختراق إضافي مشابه.
كما تعاونت الشركة مع مزود الاستضافة المعني لقطع الاتصال عن خادم المهاجمين وتعطيل قنوات الاستطلاع والربط العكسي، موصية المطورين المتأثرين بضرورة فحص أنظمتهم بحثاً عن مفاتيح وصول مشبوهة وعزل الأجهزة وتغيير كلمات السر وبيانات الاعتماد الحساسة.
المصادر
- BleepingComputerMalicious Claude Code extension on Cursor planted SSH backdoors
- Ars TechnicaAnthropic VS code extension on Cursor backdoored for nearly 12 hours
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
اختراق OpenCode يكشف مفاتيح API وسط هجمات تقطير الذكاء الاصطناعي
أعلن مشروع OpenCode عن اختراق أمني كبير كشف مفاتيح API لمستخدمين، ما أدى إلى رسوم غير مصرح بها وتعليق مشاريع في Google Cloud، وسط تحذيرات من هجمات تقطير واسعة النطاق.
OpenAI تروّج لتحسينات الذكاء الاصطناعي في معالجة أزمة كود COBOL
تعلن OpenAI عن تحسينات كبيرة في قدرات نماذجها على تحويل كود COBOL القديم إلى لغات حديثة، وسط تحذيرات خبراء من تعقيدات استبدال الأنظمة الحيوية.
باحثون يكشفون ثغرة خطرة تخترق وكلاء البرمجة عبر ملفات AGENTS.md
اكتشف باحثون في Forever Security هجوماً يستغل ملفات AGENTS.md في مجلد التنزيلات لتضليل وكلاء الذكاء الاصطناعي، مما يؤدي إلى تثبيت حزم خبيثة وسرقة بيانات الاعتماد.
اختراق OpenCode يكشف ثغرات دفاع الذكاء الاصطناعي
أعلن OpenCode عن اختراق لنظامه سرق مفاتيح API لـ 1.4% من المستخدمين، مما أدى إلى رسوم غير مصرح بها. واجه الفريق تحديات في استخدام أدوات الذكاء الاصطناعي للدفاع بسبب فلاتر الأمان.