خيارات فوترة وتحكم جديدة لخدمة مراجعة الكود من Copilot
أطلقت منصة جيت هب تحديثاً جديداً يمنح مسؤولي المؤسسات أدوات تحكم متقدمة في الفوترة وتراخيص مراجعة الكود البرمجي عبر كوبايلوت.
 رضوان عبدالهاديمحرر وكاتب تقني
تحديثات جوهرية في إدارة التراخيص والفوترة
أعلنت منصة تطوير البرمجيات الشهيرة عن إطلاق تحديث جديد يتيح لمسؤولي مراجعة الكود البرمجي عبر أداة الذكاء الاصطناعي التحكم بشكل أدق في خيارات الفوترة وتراخيص الاستخدام. ووفقاً لما نشرته مدونة [GitHub Changelog](https://github.blog/changelog/2026-10-08-copilot-code-review-new-organization-billing-options-and-controls/) الرسمية، يستهدف هذا التحديث تسهيل إدارة التكاليف وتجنب استنزاف الحصص الفردية للمطورين داخل فرق العمل الكبيرة.
ويأتي هذا الإصدار ضمن سلسلة من التحسينات المستمرة التي تطورها المنصة لتعزيز كفاءة أدوات المساعدة الذكية وتوفير مرونة أكبر للشركات والمؤسسات التي تعتمد على تقنيات الذكاء الاصطناعي في دورة حياة تطوير البرمجيات وتأمين الشيفرات المصدرية.
خيارات مرنة لفوترة حصص مراجعة الكود
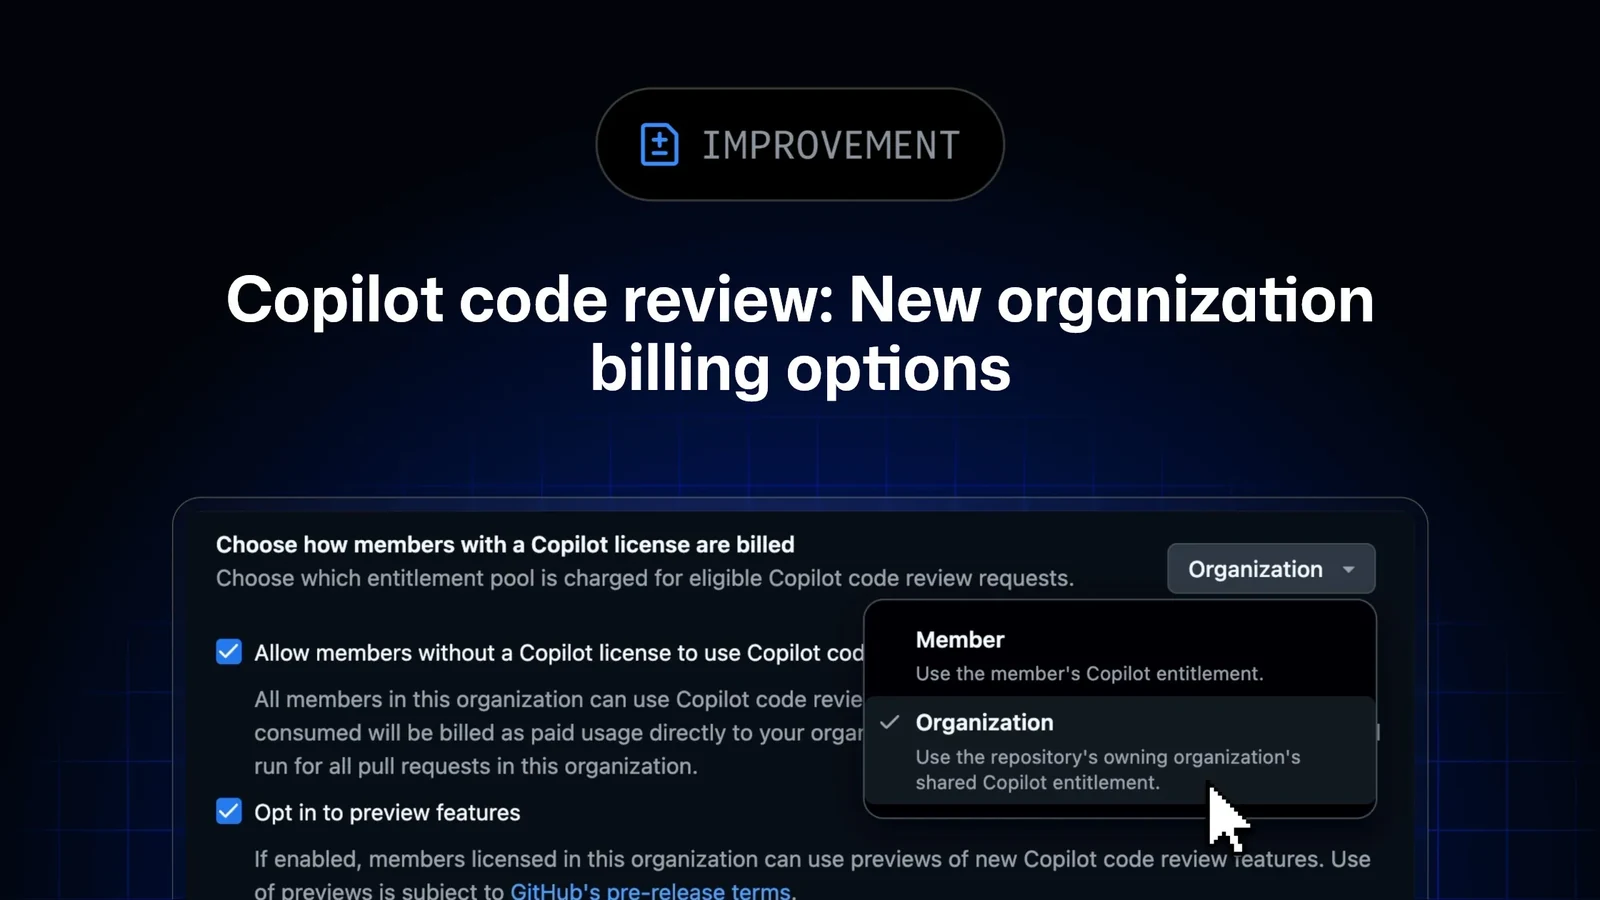
حتى الآن، كانت طلبات المراجعة المرتبطة بالأعضاء الحاصلين على رخصة Copilot تُخصم تلقائياً من الحصص الشخصية لأولئك الأعضاء. ومع التحديث الجديد، أصبح بإمكان مالكي المؤسسات اختيار تحويل هذه التكاليف لتُحسب ضمن مركز التكلفة الخاص بالمؤسسة المالكة للمستودع البرمجي، مما يمنع استنزاف حصص المطورين الشخصية.
يوفر النظام الجديد خيارين رئيسيين لإدارة هذه العملية؛ الأول هو الخيار الافتراضي Member الذي يخصم التكلفة من رخص الأعضاء الشخصية وفي حال نفاد الحصة تفشل العملية. أما الخيار الثاني Organization فيقوم بفوترة المؤسسة مباشرة، شريطة تفعيل استخدام رصيد الذكاء الاصطناعي المدفوع AI Credits مع إمكانية ضبط ميزانية مخصصة لهذا الغرض من خلال إعدادات المؤسسة تحت قسم السياسات.
ضبط صلاحيات الطلبات باستخدام التراخيص الخارجية
إلى جانب الفوترة، يتيح التحديث للمسؤوليين التحكم فيما إذا كان بإمكان الأشخاص الذين يمتلكون تراخيص خارجية طلب مراجعة للشيفرات البرمجية. وبشكل افتراضي، يمكن لأي شخص لديه رخصة مدفوعة استخدامها لطلب المراجعة في المستودعات التي تتوفر لديه صلاحية الوصول إليها.
ولكن مع الإعدادات الجديدة، يمكن لمالكي المؤسسات ومشرفي المستودعات تفعيل خيار قصر طلبات المراجعة على المستخدمين المصرح لهم فقط. وعند تفعيل هذا الخيار، يُشترط أن تكون رخصة كوبايلوت صادرة عن نفس المؤسسة أو الشركة، مما يمنع استخدام التراخيص الشخصية الخارجية، ويمكن الاطلاع على تفاصيل إضافية حول هذا الموضوع عبر صفحة [Reviews requested with an external Copilot license](https://docs.github.blog/copilot/concepts/agents/code-review#reviews-requested-with-an-external-copilot-license).
حوكمة المنصة وإدارة المستودعات البرمجية
تمنح هذه الضوابط الجديدة مديري الأنظمة قدرة أكبر على حوكمة العمليات البرمجية ومنع الثغرات التنظيمية الناتجة عن تداخل التراخيص الخارجية مع البيئات المؤسسية المغلقة. فعندما يتم تفعيل سياسة تقييد المستخدمين على مستوى المؤسسة، لا يمكن لمشرفي المستودعات الفرعية إلغاء هذا القرار، مما يضمن التزاماً كاملاً بالمعايير الأمنية المعتمدة في الشركة.
وتسعى المنصة من خلال هذه الأدوات إلى تقديم بيئة عمل متكاملة تحافظ على أمان الشيفرات وتتيح للفرق التقنية تتبع الاستهلاك بدقة، ويمكن للمهتمين بمتابعة أحدث الإصدارات زيارة صفحة [Back to changelog](https://github.blog/changelog/) للاطلاع على التحديثات اليومية المتنوعة.
المصادر
- GitHub ChangelogCopilot code review: New organization billing options and controls
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
تحديثات GitHub Copilot في Slack وMicrosoft Teams
أطلقت GitHub تحديثات لـ Copilot في Slack وTeams تمنح سياقاً أوسع وتحكماً أكبر، مع تحسين ربط المحادثات بالمهام البرمجية وتسهيل إدارة المشاريع.
GitHub يطلق أتمتة Copilot المشتركة لفريق العمل
تتيح ميزة Copilot Automations المشتركة لفرق التطوير بناء مسارات عمل بالذكاء الاصطناعي، مع احتساب التكاليف على المالك وليس المستخدم.
GitHub Enterprise يضم Copilot لكل مستخدم مرخّص
أعلنت GitHub عن دمج Copilot في باقة Enterprise، مما يلغي الحاجة لإدارة مقاعد إضافية. أصبح الاستخدام يعتمد على ميزانية الشركة، مع الحفاظ على الميزات الأساسية.
GitHub يطلق ميزة AI Scan لفحص طلبات الدمج بشكل عام
أعلنت GitHub عن توفر ميزة AI Scan لفحص طلبات الدمج بشكل عام، مما يعزز أمان الكود عبر اكتشاف الثغرات في لغات وبرمجيات لا تغطيها أدوات CodeQL التقليدية.