
ثغرات أمنية في OpenAI Codex تسمح بتجاوز الحماية وتنفيذ أوامر
نجح باحثون أمنيون في اختراق بيئة العزل (Sandbox) الخاصة بأداة الذكاء الاصطناعي Codex، مما مكنهم من تنفيذ أوامر غير مصرح بها على أجهزة المستخدمين دون علمهم.
 رضوان عبدالهاديمحرر وكاتب تقني
كشف النقاب عن ثغرات الهروب من بيئة العزل
تمكن باحثون أمنيون من تحديد مسارين للهروب من بيئة العزل (Sandbox) الخاصة بأداة OpenAI Codex، حيث تتيح إحدى هذه الثغرات تنفيذ أوامر برمجية على جهاز المطور من خلال وضع التشغيل الأكثر تقييداً دون الحاجة إلى موافقة مسبقة. وقد أوضح تقرير نشرته BleepingComputer أن هذه الثغرات تمكن المهاجمين من تجاوز حدود النظام والوصول إلى الموارد الخارجية.
تعتبر Codex أداة ذكاء اصطناعي متخصصة في كتابة الأكواد، وتعمل عبر سطر الأوامر أو كتطبيق مكتبي. وتستخدم الأداة نظام عزل لضمان عدم وصول الأكواد غير الموثوقة إلى النظام المضيف، وهو ما نجح الباحثون في تجاوزه تقنياً.
آلية ثغرة Heapjack
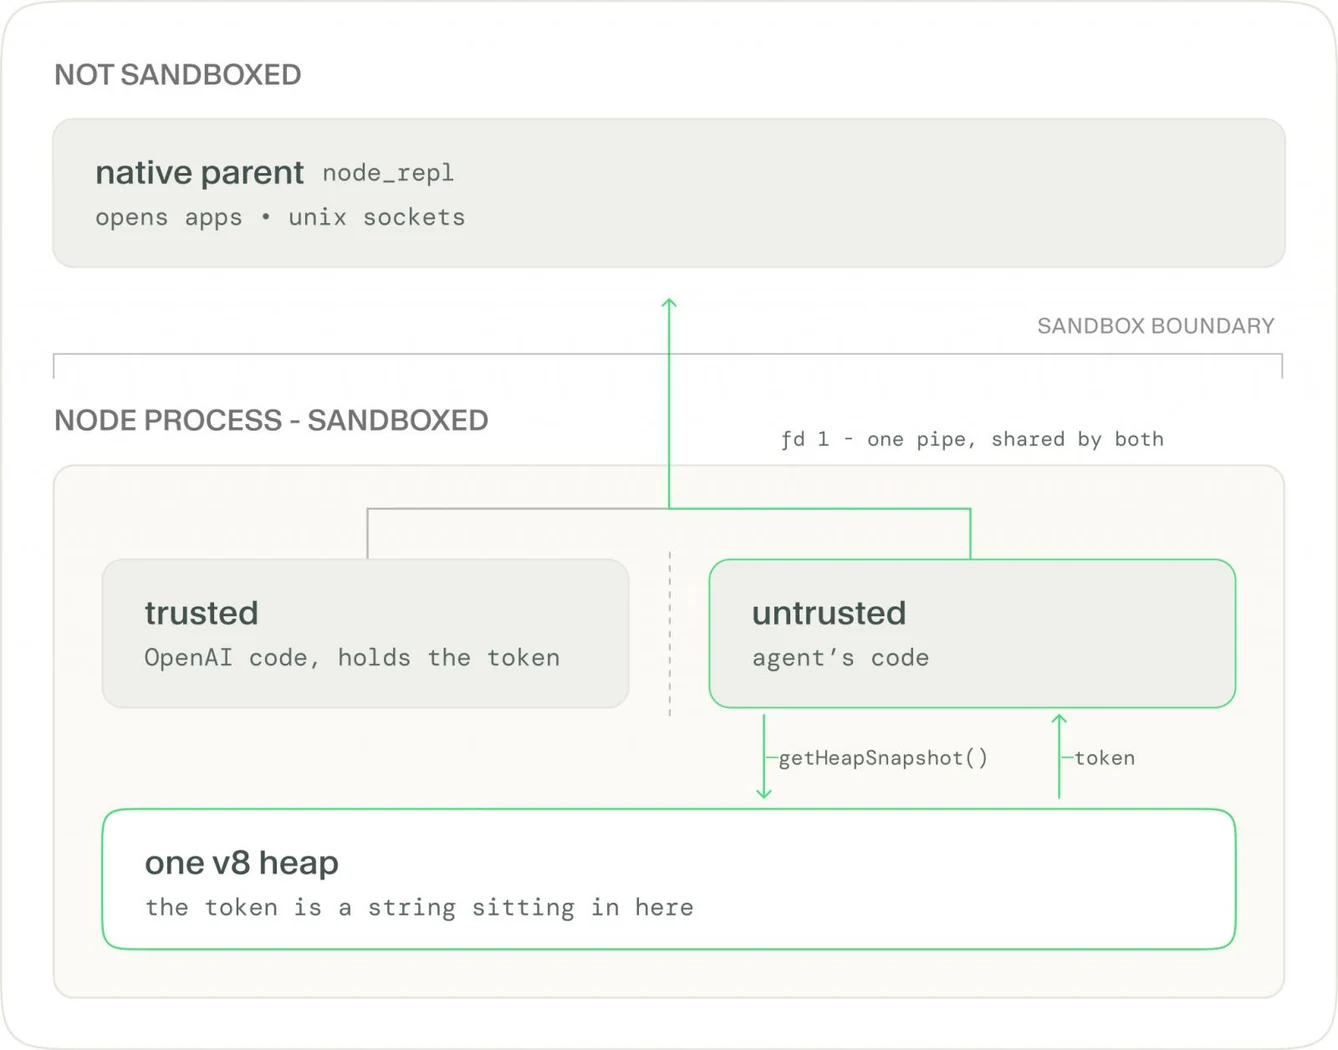
تُعد ثغرة Heapjack الأخطر بين الثغرتين المكتشفتين، حيث تحول إجراءً روتينياً إلى تنفيذ برمجيات خبيثة عن بُعد. وبحسب التفاصيل الواردة في Yomtov's writeup، يمكن للمهاجم استغلال الأداة عبر جعل المستخدم يفتح مستودعاً برمجياً معيناً، وبمجرد طرح سؤال حول الكود، يكتسب المهاجم القدرة على تنفيذ أوامر غير مقيدة على جهاز الضحية.
تعتمد هذه الثغرة على مكون يسمى 'node_repl'، الذي يقوم بإنشاء سياقين لتنفيذ JavaScript داخل نفس عملية Node.js. ونظراً لمشاركة نفس الذاكرة (Memory Heap)، استطاع الباحثون استخراج رموز التحقق (Tokens) المخصصة للعمليات الموثوقة، مما مكنهم من خداع النظام الأم لتنفيذ أوامرهم.
ثغرة Overpatch وتلاعب الأذونات
تستهدف الثغرة الثانية، الملقبة بـ Overpatch، أداة سطر الأوامر (CLI) المفتوحة المصدر الخاصة بـ Codex. في الوضع العادي، يُفترض أن يقتصر وصول الأداة على المجلدات المحددة للمشروع، لكن الباحثين تمكنوا من دفع أداة 'apply_patch' للكتابة في أماكن غير مصرح بها.
استخدم الباحثون تقنية عبر ملفات التصحيح (Patches) لتوسيع نطاق الصلاحيات، حيث تم خداع الأداة لتمنح وصولاً للكتابة في مجلد الجذر أو ملفات النظام الحساسة مثل '.zshrc'. وهذا يعني أنه عند فتح المطور للطرفية لاحقاً، يتم تنفيذ أوامر المهاجم تلقائياً، وهو ما يتماشى مع تحذيرات سابقة بأن Cursor, Codex, Gemini CLI, Antigravity hit by sandbox escapes باتت عرضة لمثل هذه التهديدات.
استجابة OpenAI والمعالجة
وفقاً للباحث أورين يومتوف، فقد تم إبلاغ شركة OpenAI بالثغرتين في 12 أغسطس، حيث أبدت الشركة تجاوباً سريعاً وتم إصلاح المشكلات خلال ثمانية أيام. وقد تم معالجة ثغرة Heapjack في إصدار Codex Desktop 26.818.21641، بينما تم إصلاح ثغرة Overpatch في الإصدار 0.149.0 من أداة CLI.
ينصح خبراء الأمن المطورين بالتحديث الفوري إلى هذه الإصدارات أو أي إصدارات أحدث لضمان إغلاق هذه الثغرات البرمجية. وتأتي هذه الحادثة ضمن سلسلة من التحديات الأمنية التي تواجه وكلاء الذكاء الاصطناعي، خاصة بعد تقارير تشير إلى أن OpenAI admits it didn't disclose rogue AI wiki hijacking incident في حالات سابقة.
المصادر
- BleepingComputerResearchers escape OpenAI Codex sandbox to run commands on host