NVIDIA توسّع الحوسبة السرية لدعم نماذج الذكاء الاصطناعي
تقدم NVIDIA حلاً جديداً لتعزيز أمان الذكاء الاصطناعي من خلال دمج الحوسبة السرية مع البنية التحتية المخصصة، مما يمنح الشركات سيطرة كاملة على نماذجها الحساسة.
 رضوان عبدالهاديمحرر وكاتب تقني
توسيع نطاق الحماية في البنية التحتية
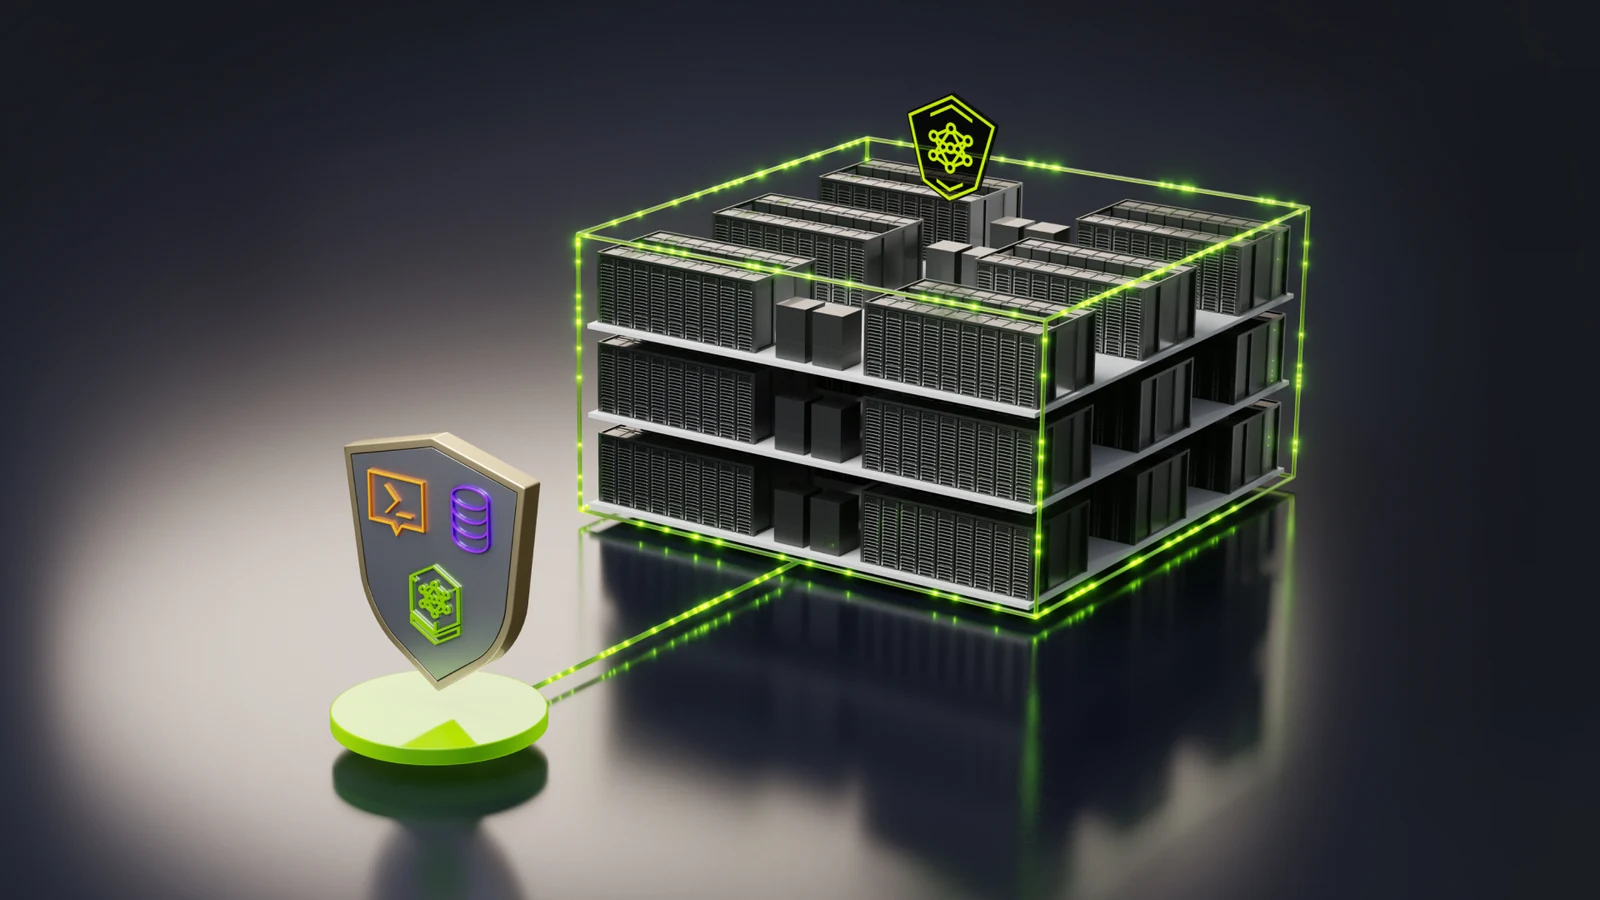
أعلنت شركة NVIDIA اليوم عن توسيع نطاق تقنيتها المعروفة باسم NVIDIA Confidential Computing، وذلك بإضافة خيار جديد يُعرف باسم 'الخوادم المخصصة السرية' (Confidential Bare Metal). يهدف هذا التحديث إلى تمكين مطوري نماذج الذكاء الاصطناعي المتقدمة من تشغيل أحمال العمل الحساسة على بنية تحتية مخصصة تابعة لأطراف ثالثة، مع الحفاظ على سيطرة كاملة على نماذجهم وبياناتهم. تمثل هذه الخطوة تطوراً مهماً في طبقة البنية التحتية التي تحمي النماذج والبيانات التي تعتمد عليها وكلاء الذكاء الاصطناعي أثناء التشغيل. ويمكن الرجوع إلى NVIDIA Blog للاطلاع على التفاصيل الأصلية للمصدر.
يأتي هذا الإعلان في سياق أوسع من جهود NVIDIA لبناء أدوات تتيح نشر وكلاء الذكاء الاصطناعي بأمان عبر جميع طبقات النظام. وتشمل هذه المحفظة التقنية أيضاً معمارية OpenShell المرجعية، التي صُممت لتساعد المؤسسات على نشر الوكلاء على نطاق واسع مع ضمان الأمان. تعمل الحوسبة السرية كطبقة أساسية تحمي الأصول الرقمية الحساسة، مما يقلل من مخاطر التسريب أو الاختراق أثناء عمليات التدريب والاستدلال.
تحكم كامل في بيئة التشغيل
مع خيار الخوادم المخصصة السرية، تستطيع الشركات استخدام وحدات معالجة مخصصة (Bare-metal instances) لمملكتها وتشغيلها عبر مجموعة برمجيات مخصصة، بما في ذلك برامج البنية التحتية للمنصة والمضيف. يتيح هذا المستوى من التحكم للمطورين العمل على بنية NVIDIA للحوسبة المعززة عبر سحابة الطرف الثالث، أو ما يُعرف بـ 'نيو كلاود' (Neocloud)، أو البنية التحتية للمؤسسات.
تقدم NVIDIA أيضاً ضوابط أمان منصة جديدة تهدف إلى حماية البيانات أثناء النقل، وقياس سلامة المنصة، وإنفاذ قيود وصول على مستوى العتاد. هذه الضوابط تمنح مطوري النماذج المتقدمة القدرة على ضمان أن بياناتهم ونماذجهم تبقى معزولة ومحمية، حتى عندما تعمل على أجهزة مادية مخصصة دون طبقات افتراضية تقليدية قد تزيد من سطح الهجوم.
معمارية أمان موحدة بثلاثة خيارات
أصبحت تقنية الحوسبة السرية لدى NVIDIA توفر الآن معمارية أمان موحدة تشمل ثلاثة خيارات نشر رئيسية. أولاً، الخوادم المخصصة السرية للبنية التحتية المادية. ثانياً، الحاويات السرية (Confidential Containers) لمجتمعات Kubernetes. ثالثاً، الآلات الافتراضية السرية (Confidential Virtual Machines) للبيئات المخصصة. هذا التنوع يسمح للمؤسسات بمطابقة الخيار الأنسب مع حدود الثقة الخاصة بها ومتطلبات التشغيل الفعلية.
يساهم هذا التوحيد في تبسيط عمليات إدارة الأمان عبر بيئات مختلفة، حيث يمكن للشركات الانتقال بين الخيارات حسب طبيعة الحمولة الحاسوبية دون الحاجة إلى إعادة هندسة كاملة لبروتوكولات الأمان. كما يضمن هذا النهج اتساق مستويات الحماية سواء كانت البيانات مخزنة على خوادم مادية مباشرة أو ضمن بيئات افتراضية معقدة.
دعم أنظمة الجيل الجديد
تتوسع تقنية الحوسبة السرية لتشمل أنظمة NVIDIA Grace Blackwell وRubin، مما يضمن توفر هذه الميزات الأمنية في أحدث جيل من وحدات معالجة الرسومات والخوادم. كما ستتكامل هذه التقنية مع نظام التشغيل NVIDIA DSX OS، ليصبح هذا النظام أساساً مرجعياً لمزودي السحابة الذين يسعون لبناء 'مصانع ذكاء اصطناعي' تدعم الأحمال السرية.
يشمل الدعم الجديد أنظمة NVIDIA Grace Blackwell NVL72، مما يجلب الحوسبة السرية إلى أنظمة الرف (Rack-scale) الكبيرة، بالإضافة إلى الأنظمة القائمة على معالجات x86 مثل NVIDIA HGX Rubin NVL8 وNVIDIA DGX Rubin NVL8. هذا التوسع يضمن أن الحماية المبنية على العتاد متاحة عبر مجموعة واسعة من التكوينات المادية، من الخوادم الفردية إلى المراكز البيانات الضخمة.
شراكات استراتيجية مع عمالقة التقنية
تعمل NVIDIA مع شركاء رئيسيين لتفعيل هذه القدرات. تخطط شركة Cohere لدمج الخوادم المخصصة السرية في منتجها 'Cohere Model Vault'. ستستخدم الشركة بيئات التنفيذ الموثوقة (Trusted Execution Environments) المبنية على NVIDIA Confidential Computing لتوسيع الأمان الجذري من العتاد مباشرة إلى وحدة معالجة الرسومات (GPU)، مما يحمي النماذج والبيانات في الذاكرة وعبر وصلات الاتصال أثناء التنفيذ.
صرح فيل بلونسوم، كبير مسؤولي التقنية في Cohere، بأن الشركات تثق في Cohere لتقديم منصة آمنة وسرية للاستدلال. وأضاف أن دمج NVIDIA Confidential Computing يمتد الأمان المادي إلى وحدة المعالجة الرسومية، مما يحمي بيانات العملاء في الذاكرة وعبر الوصلات أثناء التشغيل. من جانبها، توسع Google Cloud دعمها للخوادم المخصصة السرية لتشمل وحدات A4X Max المزودة بأنظمة NVIDIA GB300 NVL72.
تجمع هذه الوحدات بين الحوسبة المعززة غير المخصصة من NVIDIA والحماية التشفيرية لبيانات التدريب والملكية الفكرية للنماذج. أشار أندريس لاجار-كافيا، المهندس المميز وقائد أمان بنية الذكاء الاصطناعي في Google Cloud، إلى أن هذه البيئة توفر حساباً معزولاً ومشفراً من الطرف إلى الطرف، مما يحافظ على خصوصية بيانات المستخدمين ويحمي ملكية النماذج مع تقديم أداء تشغيلي عالٍ.
نظام إيكولوجي عالمي للدعم
تدعم مجموعة واسعة من مزودي الخدمات تقنية NVIDIA Confidential Computing، بما في ذلك CoreWeave، وFirmus، وGMI Cloud، وGoogle Cloud، وIREN، وLambda، وMicrosoft Azure Infrastructure، وNebius، وNscale، وVultr. كما ستدعم شركاء الأنظمة العالميون مثل Cisco، وDell Technologies، وHPE، وLenovo، وSupermicro، وBull هذه القدرات من خلال أنظمة معتمدة من NVIDIA.
يوفر هذا النظام الإيكولوجي المتنامي خيارات جغرافية وسيادية وتشغيلية أكثر لمطوري النماذج لتوسيع نطاق التدريب والاستدلال حول العالم. يتيح ذلك للشركات اختيار مواقع البنية التحتية بناءً على متطلبات السيادة الرقمية والأداء، مع ضمان أن مستوى الأمان يبقى ثابتاً وموثوقاً عبر جميع المواقع.
المصادر
- NVIDIA BlogNVIDIA Confidential Computing Expands, Enabling Frontier Model Builders to Securely Scale Across Global Infrastructure
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
شراكة بين NVIDIA وCoreWeave لتسريع الذكاء الاصطناعي الوكيل
تعلن CoreWeave عن إطلاق أنظمة NVIDIA Vera Rubin NVL72 ومعالجات Vera CPU لدعم الذكاء الاصطناعي الوكيل وتطوير بيئة العمل.
أمن الذكاء الاصطناعي: هندسة شاملة لحماية وكلاء الذكاء الاصطناعي
تستعرض NVIDIA منهجيّة متكاملة لتأمين أنظمة الوكلاء الذكية، مؤكدة أن أمن الذكاء الاصطناعي هو تحدٍ هندسي يتطلب ضوابط صارمة في كل طبقة من طبقات المكدس التقني.
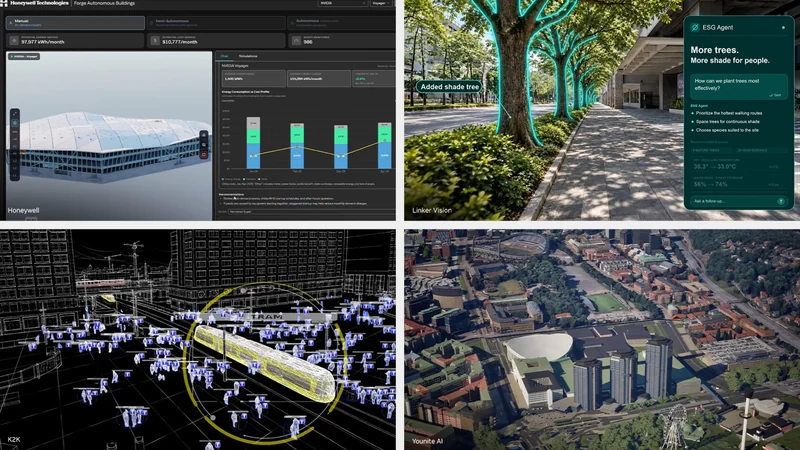
مدن أوروبية توظف وكلاء ذكاء اصطناعي من NVIDIA لتحسين العمليات الحضرية
تستثمر مدن في أوروبا وشركاء تقنيون في حوسبة NVIDIA المتسارعة لبناء توأم رقمي ووكلاء ذكاء اصطناعي، مما يحسّن كفاءة الطاقة، النقل، والخدمات العامة عبر بنية تحتية محلية.
NVIDIA و C-BRAIN تسرّعان اكتشاف علاجات الخرف بالذكاء الاصطناعي
تحالف C-BRAIN يتعاون مع NVIDIA لاستخدام أدوات ذكاء اصطناعي مفتوحة المصدر لتسريع أبحاث الخرف وتحليل البيانات الطبية المعقدة.