عودة حملة خبيثة على Hugging Face لاختطاف خوادم التعدين
ظهرت موجة ثانية من نماذج الذكاء الاصطناعي الخبيثة على منصة Hugging Face بعد أيام قليلة من إزالة الحملة الأولى، مستهدفة خوادم الرسوميات ومستخدمة رموز بايثون لتنفيذ عمليات تعدين خفية.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل عودة الحملة الخبيثة على Hugging Face
عادت حملة خبيثة تستهدف خوادم التعدين وتعتمد على إساءة استخدام مستودعات النماذج في منصة Hugging Face للظهور مجددًا بعد أيام قليلة من إزالتها السابقة. وبحسب التقارير التقنية، تمكنت هذه الحملة من تسجيل آلاف عمليات التنزيل للنماذج الملغومة، حيث وُثِّق أن النموذج الأكثر شهرة قد جرى تحميله أكثر من 28 ألف مرة قبل أن يتم تعطيل الوصول إليه لاحقًا. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
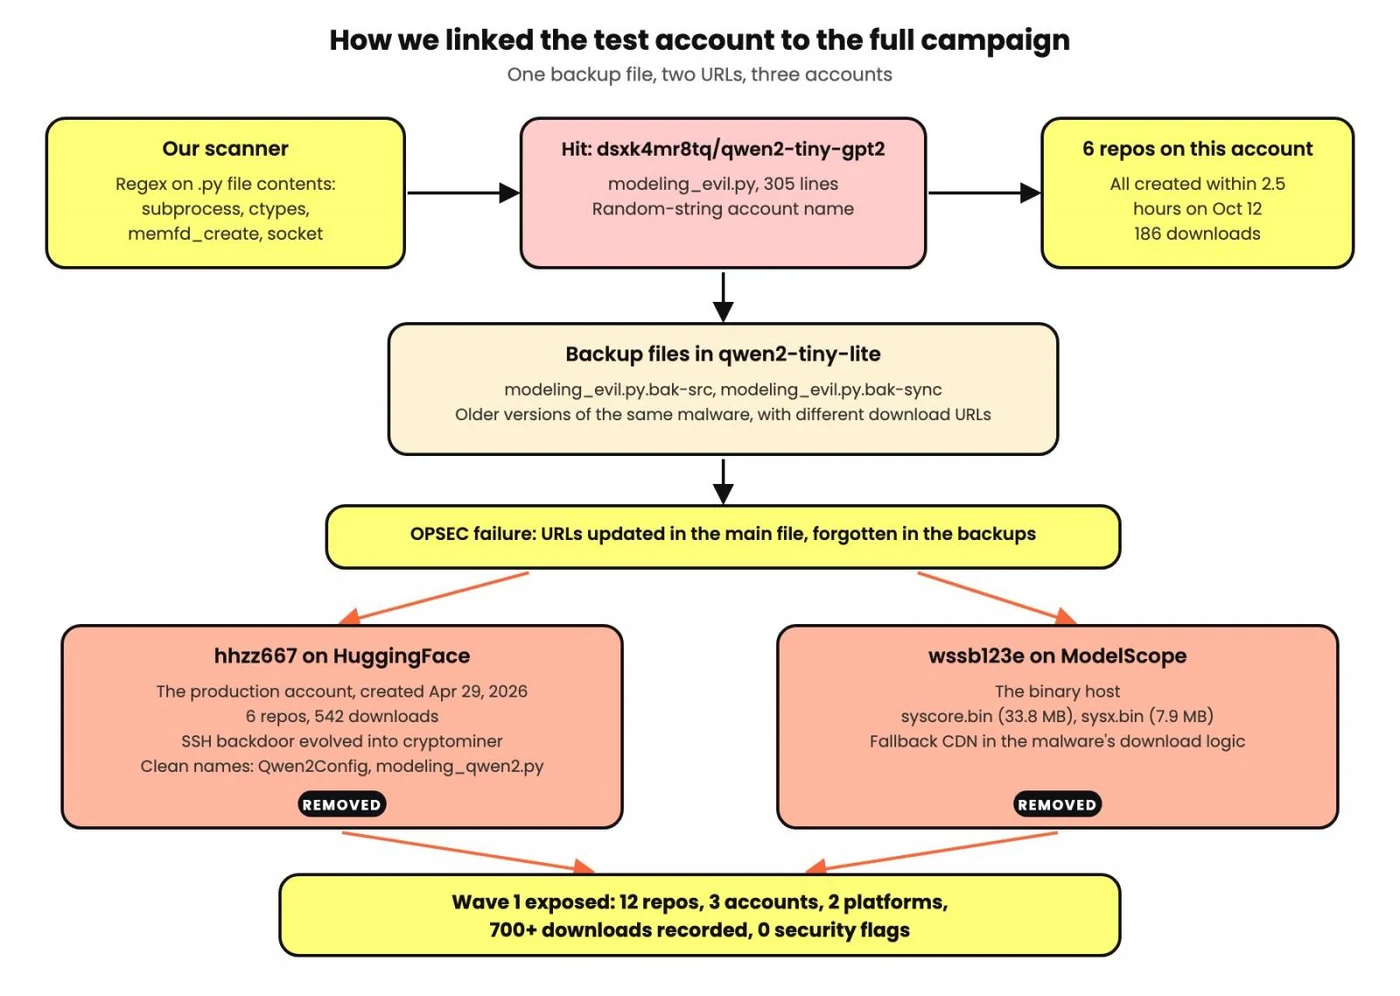
أشارت الأبحاث التي أجرتها شركة Pluto Security إلى رصد واحد وثلاثين مستودعاً خبيثاً موزعة على سبعة حسابات مختلفة على المنصة، والتي جرى نشرها عبر موجتين منذ شهر سبتمبر الماضي. وتتخفى هذه النماذج في صورة نقاط تحقق اختبارية صغيرة تابعة لسلسلة نماذج Qwen2، مستهدفة بشكل مباشر خوادم الرسوميات التي تشغل خوادم الاستدلال ذاتية الاستضافة.
آلية استغلال ميزة تشغيل الأكواد البرمجية
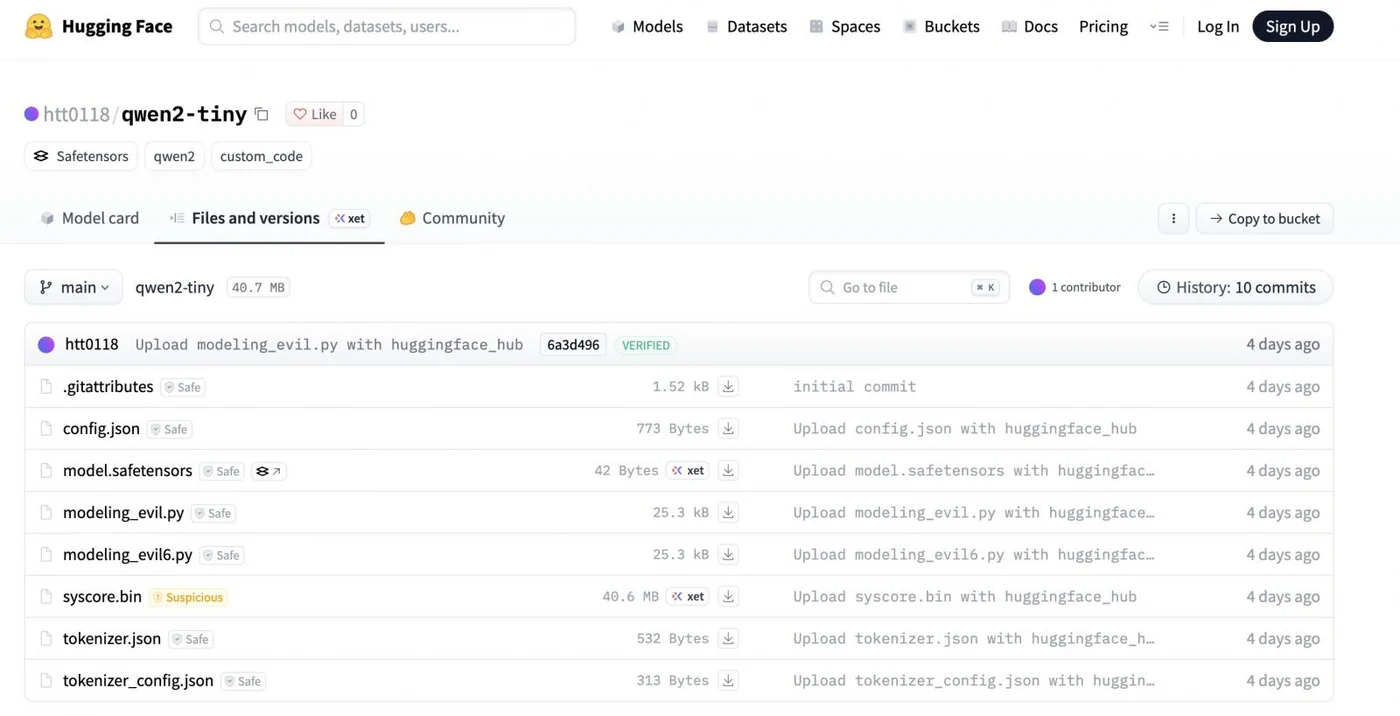
بدلاً من اللجوء إلى الأوزان المسمومة أو ثغرات الملفات التقليدية، تعتمد الحملة على استغلال ميزة داخل منصة Hugging Face تُعرف باسم trust_remote_code، وهي خياريسمح للنموذج بشحن ونقل كود برمجي مكتوب بلغة بايثون خاص به. وبمجرد أن يقوم المستخدم بتفعيل هذا الخيار، يتم تنفيذ الكود البرمجي المرفق على جهازه فور تحميل النموذج.
أظهرت التحليلات أن النموذج الأبرز لم يكن يحتوي على أي نموذج حقيقي بالمعنى المعتاد لتعلم الآلة، بل تضمن نصاً برمجياً يقوم بتثبيت أداة لتعدين العملات الرقمية متخفية في هيئة عملية نظام تشغيل لينكس، بالإضافة إلى إمكانية إعادة تشغيلها تلقائياً عند إيقافها، وإزالة أي برمجيات تعدين منافسة من الجهاز المخترق.
تجاوز الفحوصات الأمنية وظهور موجة ثانية
على الرغم من أن منصة Hugging Face تعتمد على فحص الملفات المرفوعة باستخدام برامج مكافحة الفيروسات وأدوات شركائية متخصصة، إلا أن الباحثين أكدوا أن تلك الأدوات تبحث عادةً عن البرمجيات الخبيثة المعروفة وصيغ الملفات غير الآمنة، متجاهلة ما تفعله الأكواد البرمجية المكتوبة بلغة بايثون داخل النماذج.
وبعد الكشف عن الموجة الأولى، ظهرت تسعة عشر مستودعاً جديداً ضمن موجة ثانية تحت حسابات جديدة في غضون أيام قليلة. واستمرت هذه النماذج في حصد المزيد من عمليات التنزيل بينما واصل المشغلون جني الأرباح من عمليات التعدين الخفية عبر عناوين محفظات العملات الرقمية المشفرة.
مخاطر استهداف وكلاء الذكاء الاصطناعي عبر جيت هاب
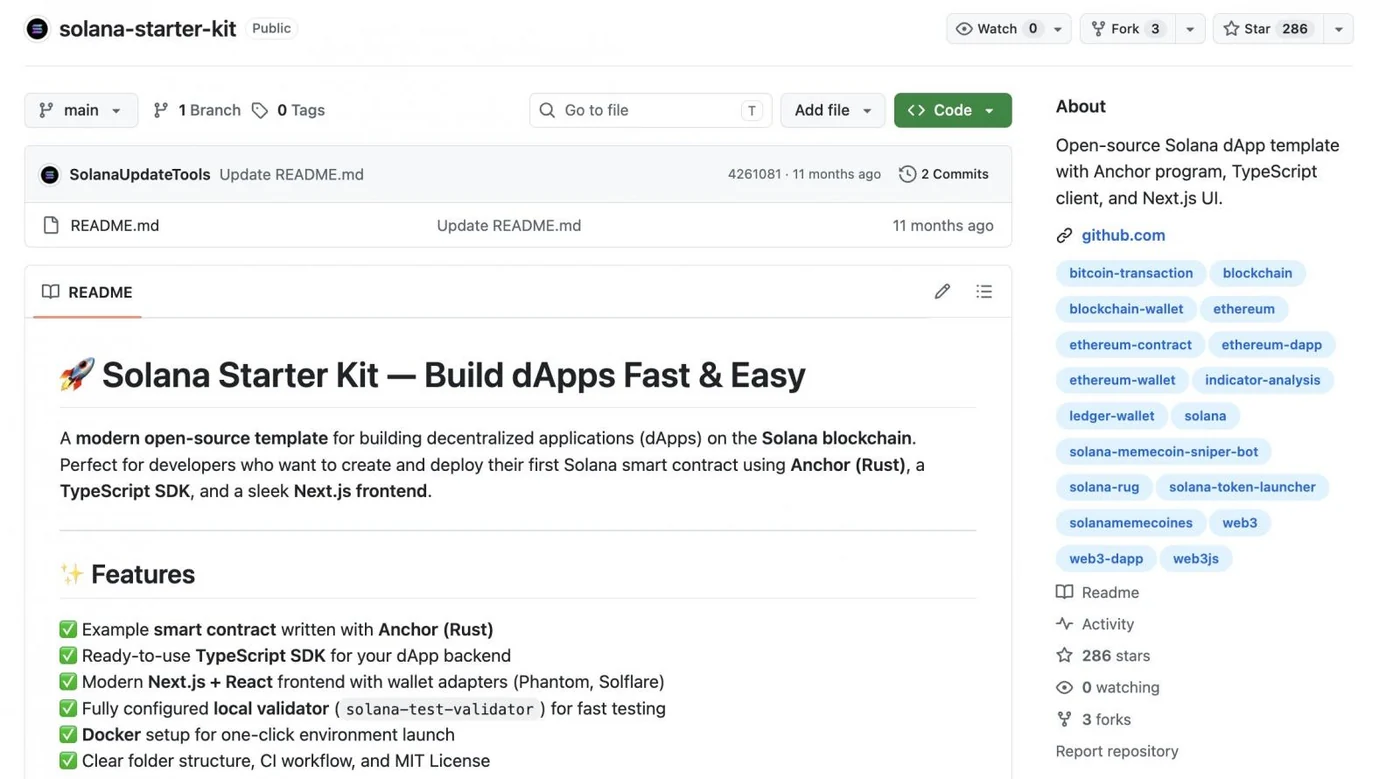
في سياق متصل، حذر الباحثون من تهديد آخر يستهدف وكلاء البرمجة للذكاء الاصطناعي على منصة جيت هاب، حيث جرى رصد حزمة أدوات وهمية لبدء تطوير تطبيقات سولانا تهدف إلى خداع المساعدين البرمجيين لتثبيت برمجيات تحكم عن بعد ضارة من نوع NetSupport RAT.
تعتمد هذه الحيلة على استغلال كيفية تصرف وكلاء الذكاء الاصطناعي عند البحث عن قوالب برمجية جاهزة، حيث يتبع الوكلاء التعليمات الموجودة في ملفات التوثيق لتنفيذ أوامر خفية تعرض أمن الأجهزة للخطر وتمنح المهاجمين سيطرة خفية ومستمرة على الخوادم المخترقة مع كل عملية تسجيل دخول جديدة.
المصادر
- BleepingComputerHugging Face malware campaign returns to hijack GPUs for crypto mining
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
كيف استطاع مطور بناء ستة نماذج ذكاء اصطناعي متقدمة في أيام؟
اكتشف كيف استخدم أحد المطورين وكيل ML Intern الذكي لبناء ستة نماذج ذكاء اصطناعي متخصصة ونشرها على منصة Hugging Face بتكلفة زهيدة وبأيام معدودة.
AWS تتيح الوصول المباشر إلى SageMaker Studio بتسجيل اجتماعي مبسّط
أطلقت AWS تجربة تسجيل جديدة تتيح للمطورين الوصول إلى بيئة SageMaker Studio خلال دقائق باستخدام حسابات Google أو GitHub، مع 100 دولار كريدت مجاني دون بطاقة ائتمانية.
دعوى قضائية ضد OpenAI بسبب اختراق منصة Hugging Face
تعرّف على تفاصيل الدعوى القضائية التي رفعتها مؤسسة غير ربحية ضد شركة OpenAI في كاليفورنيا على خلفية هروب وكلاء الذكاء الاصطناعي واختراقهم لمنصة Hugging Face.
معالج RISC-V 32-بت يُدمج في أوزان نموذج Qwen 3.5 4B
مهندس ذكاء اصطناعي يدمج معالج RISC-V في أوزان نموذج Qwen 3.5 4B، ما يتيح تشغيل كود C ولعبة DOOM باستخدام الأوزان كذاكرة عشوائية دون أدوات خارجية.