إيون توحّد تحقيقات السحابة عبر بوابة MCP على AWS
اعتمدت شركة إيون بنية مركزية للتحقيق في أعطال الإنتاج عبر السحابات المتعددة، مستبدلةً بيانات اعتماد الأدوات وخوادم MCP المحلية ببوابة موحّدة.
 رضوان عبدالهاديمحرر وكاتب تقني
مشكلة التحقيق عبر ثلاث سحابات
نشرت AWS تفاصيل تجربة إيون في مقال على AWS Machine Learning Blog، موضحةً كيف أعادت الشركة تنظيم وصول المطورين والوكلاء المستقلين إلى أدوات التشغيل والتحقيق. تعمل إيون على بناء منصة تكتشف موارد السحابة وتصنفها عبر AWS وAzure وGCP، وتوفر نسخاً احتياطية مستمرة ومزالة التكرار، إلى جانب رصد أضرار برمجيات الفدية أو الوكلاء غير المصرح لهم.
كان فريقها الهندسي يحقق في حوادث الإنتاج عبر عشرات الأنظمة التشغيلية الممتدة على أكثر من سحابة. فعند تعطل وحدة Kubernetes، قد يحتاج المهندس في الجلسة نفسها إلى مراجعة سجلات الحاوية، ومقاييس Grafana، وطلب السحب البرمجية المرتبط بالنشر على GitHub، إضافةً إلى حالة خدمات مزود السحابة. هذا النوع من العمل جعل توحيد الوصول والصلاحيات تحدياً عملياً متزايداً.
من الاعتمادات المحلية إلى بوابة واحدة
أضاف كل نظام جديد عبئاً خاصاً من بيانات الاعتماد وإجراءات الإعداد والتأمين والتدوير. كما كان كل مطور يشغل عدة خوادم MCP محلياً، ما صعّب توحيد الإصدارات والحفاظ على جاهزيتها. وفي الوقت نفسه، احتاج المهندسون إلى صلاحيات مرتبطة بأدوارهم، بينما احتاج وكيل SRE المستقل لدى إيون، الذي يشغل Claude على Amazon Bedrock، إلى الوصول إلى الأدوات نفسها لكن بهوية وصلاحيات مختلفة.
واجهت الشركة أيضاً كلفة تشغيلية عند استضافة خوادم MCP في حسابات AWS متعددة، إذ كان الربط بين الحسابات يتطلب ترتيبات مثل ربط شبكات VPC أو استخدام AWS PrivateLink لكل حساب. ونتيجة لذلك، كان المهندس الجديد يستغرق قرابة يومين لإعداد بيانات الاعتماد والخوادم المحلية قبل أن يبدأ التحقيق في أول حادثة.
قيّمت إيون خيارين رئيسيين. الأول كان استخدام إعدادات وكيلة منفصلة لكل بيئة، أو بناء وكيل عكسي يجمع الأدوات مع طبقة مصادقة مخصصة. ورغم أن هذا المسار يعالج تجميع الاعتمادات، فإنه كان يتطلب تطوير إدارة البروتوكول والجلسات ومنطق التفويض وصيانتها داخلياً. أما الخيار الثاني فكان Amazon Bedrock AgentCore Gateway، الذي يوفر بوابة مُدارة مع اتحاد هويات، وسياسات تفويض مبنية على Cedar، واستضافة تحول خوادم MCP المحلية إلى نقاط وصول HTTP بعيدة.
معمارية مركزية للوصول
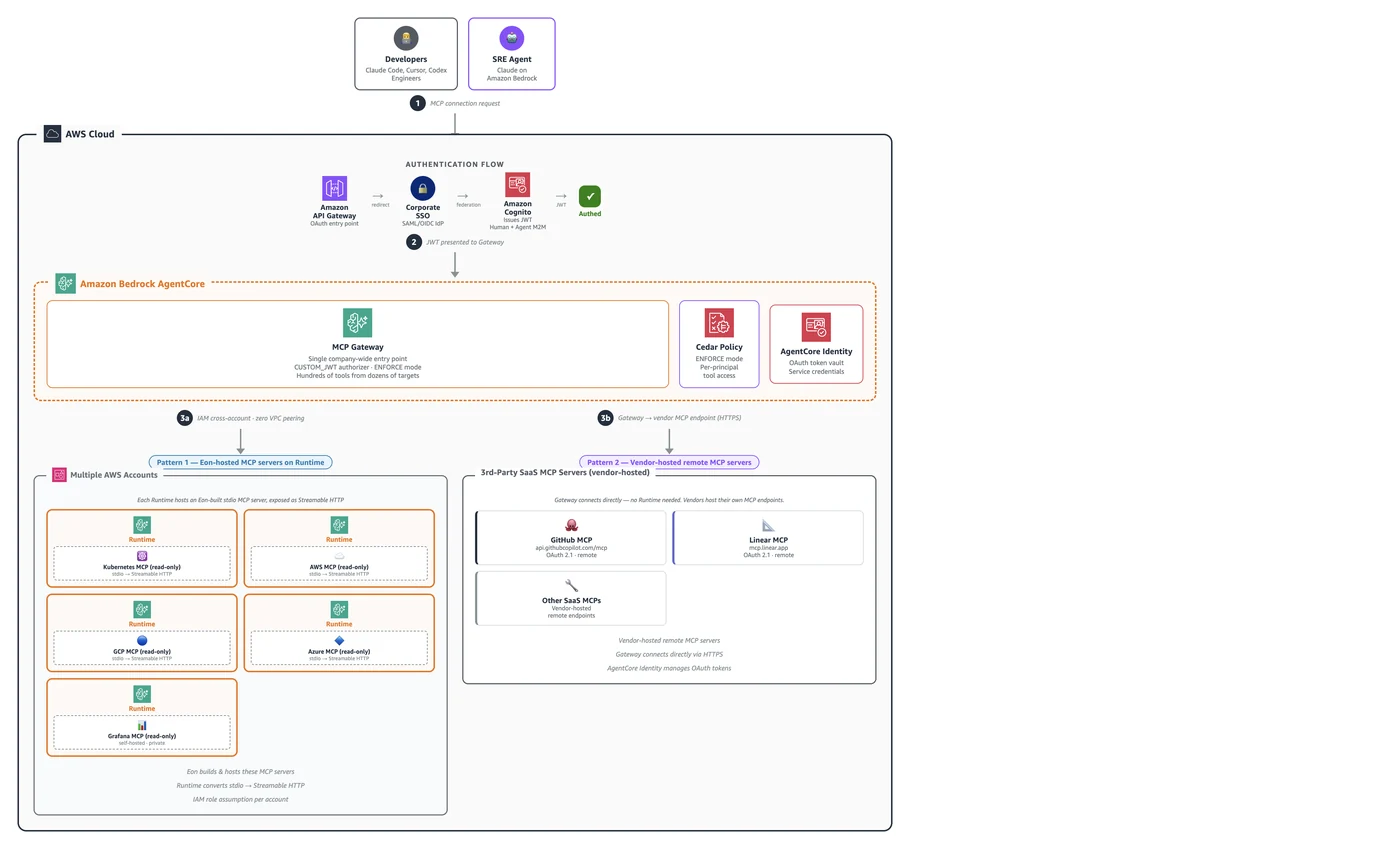
اختارت إيون الخيار المُدار ونشرت مكونات Amazon Bedrock AgentCore Gateway والسياسات وAgentCore Runtime وAgentCore Identity. وتعمل البوابة باعتبارها المدخل الموحد لطلبات الأدوات؛ إذ تمر الطلبات عبر طبقة المصادقة، ثم تُوجَّه الاستدعاءات المسموح بها إلى أهداف مستضافة على بيئات Runtime موزعة بين حسابات AWS متعددة.
يتصل المطورون الذين يستخدمون Claude Code أو Cursor أو OpenAI Codex بعنوان MCP واحد، بينما يتصل وكيل SRE المستقل بالبوابة نفسها باستخدام هوية مختلفة. ويمر تسجيل الدخول الموحد للشركة عبر Amazon Cognito، الذي يصدر رمز JWT ويسلمه إلى البوابة، في حين تستخدم الوكلاء منح client_credentials للمصادقة مباشرةً.
تستضيف عشرات خوادم MCP المستهدفة مئات الأدوات خلف البوابة، وتعمل هذه الخوادم عبر AgentCore Runtimes موزعة على حسابات مختلفة. ويحوّل كل Runtime خادم MCP محلياً يعتمد على stdio إلى نقطة وصول Streamable HTTP يمكن للبوابة الوصول إليها. وبذلك يكتفي المطور بضبط عنوان MCP واحد بدلاً من إعداد كل خادم وأداة على جهازه.
عند اتصال العميل، تجمع البوابة الأدوات المتاحة في استجابة tools/list واحدة. ووفق وصف إيون، يتيح ذلك الوصول إلى أدوات التحقيق من دون إعداد محلي أو رموز منفصلة لكل أداة، مع إبقاء الاتصال بالأنظمة التشغيلية خلف نقطة دخول مركزية.
سياسات Cedar تفصل الصلاحيات
كان القرار الأمني المحوري هو فرض حدود القراءة والكتابة على مستوى البوابة. تقبل المنظومة رموز JWT للمستخدمين الذين يدخلون عبر تسجيل الدخول الموحد وCognito، كما تقبل رموز client_credentials للوكلاء. بعد ذلك تحدد سياسات Cedar ما يمكن لكل هوية فعله، بدلاً من ترك التفويض موزعاً بين أدوات وخوادم مستقلة.
تمنح السياسات مجموعات معتمدة من المهندسين صلاحيات القراءة، ولا يحصل كل مستخدم موثق تلقائياً على جميع الأدوات. أما عمليات الكتابة فتحتاج إلى سماح صريح، وتقتصر على إجراءات تعاون منخفضة التأثير مثل إضافة تعليق على طلب سحب برمجي أو تذكرة. وتظل أدوات الإنتاج للقراءة فقط، بينما يمكن منح هويات وكلاء محددة صلاحيات كتابة عند الحاجة.
تُدار سياسات Cedar بصفتها شيفرة من خلال طلبات السحب على GitHub، مع مراجعات وتعليقات تحفظ مسار التدقيق لكل تغيير في الصلاحيات. كما تربط السياسات الوصول بمجموعات تسجيل الدخول الموحد، وتربط المجموعات بالأدوار الوظيفية، بما يسمح بتحديد نطاق الأدوات وفق هوية المستخدم أو الوكيل.
نتائج التشغيل والتوسّع
تقول إيون إن البوابة المركزية وفّرت مدخلاً موحداً لأكثر من 100 مطور ووكلاء مستقلين إلى أدوات التحقيق عبر AWS وGCP وAzure. وأصبح المهندس الجديد قادراً على الوصول إلى الأدوات خلال نحو دقيقتين، بدلاً من قضاء قرابة يومين في إعداد بيانات الاعتماد وخوادم MCP المحلية.
تمنح هذه البنية البشر والوكلاء مجموعة الأدوات نفسها من خلال نقطة وصول واحدة، مع الحفاظ على اختلاف الهويات والصلاحيات. كما تنقل إدارة الاتصال بين الحسابات، وتحويل الخوادم المحلية، وتقييم السياسات إلى مكونات مُدارة ضمن AgentCore، بدلاً من بناء طبقة مخصصة لكل أداة أو سحابة.
بحسب العرض المنشور، يمثل هذا النهج استجابة لتوسع فريق إيون وتزايد عدد أدوات الذكاء الاصطناعي وخوادم MCP التي تحتاج إلى صيانة. وتوفر وثائق AgentCore Runtime شرحاً لاستضافة الأدوات والخدمات التي تعتمد عليها هذه البنية، بينما يوضح Amazon Bedrock AgentCore Gateway آلية تقديم الأدوات خلف بوابة موحدة.
المصادر
- AWS Machine Learning BlogHow Eon built multi-cloud investigation with an MCP Gateway on Amazon Bedrock AgentCore
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
مويانجيتش تحوّل 400 واجهة برمجية إلى أدوات ذكاء اصطناعي آمنة
تجاوزت مويانجيتش تحدي دمج 400 واجهة برمجية داخلية مع وكلاء الذكاء الاصطناعي عبر بوابة AgentCore Gateway، مما وفر 6 أشهر من العمل الهندسي وضمان خصوصية البيانات.
أمازون تطلق AWS Agent Registry لاكتشاف أدوات الذكاء الاصطناعي ديناميكياً
تقدم أمازون ويب سيرفيسز حلاً جديداً يزيل الحاجة للتكامل الثابت للأدوات، مما يتيح للوكلاء اكتشاف الخوادم والوكلاء الفرعيين عبر البحث الدلالي في الوقت الفعلي، مما يعزز مرونة الأنظمة المؤسسية.
أمازون تتيح ترقية موارد Quick تلقائياً عبر حسابات AWS
تقدّم أمازون حلاً جديداً لأتمتة ترقية موارد Amazon Quick من بيئات التطوير إلى الإنتاج، مع الحفاظ على أمان الصلاحيات وسجل التدقيق الكامل.
أمازون تبني مساعداً هندسياً ينظم تقييم المكونات الفضائية
استعرضت مدونة AWS طريقة بناء مساعد هندسي متعدد الوكلاء يعتمد على Amazon Bedrock AgentCore وNova Multimodal Embeddings لتسريع تقييم القطع الفضائية.