
Benchling تعزز أمان وكلاء الذكاء الاصطناعي عبر Amazon Bedrock AgentCore
اعتمدت Benchling بنية أمنية متعددة الطبقات لحماية بيئاتها السحابية، مما يتيح تشغيل أكواد برمجية غير موثوقة في بيئة معزولة لآلاف المستخدمين بكفاءة وأمان.
 رضوان عبدالهاديمحرر وكاتب تقني
تحدي الأمان في بيئات العمل متعددة المستأجرين
تواجه الشركات التي تعتمد على الذكاء الاصطناعي التوليدي تحدياً تقنياً كبيراً يتمثل في كيفية تنفيذ الأكواد البرمجية التي ينشئها الوكلاء في بيئات متعددة المستأجرين (Multi-tenant) بشكل آمن. واجهت شركة Benchling هذا التحدي عند سعيها لتشغيل أكواد علمية معقدة عبر آلاف الحسابات لقطاع علوم الحياة، حيث لم تعد طرق الحماية التقليدية كافية لمواجهة المخاطر المحتملة. وقد دفع هذا الفريق الهندسي في الشركة إلى ابتكار بنية دفاعية عميقة باستخدام منصة Amazon Bedrock AgentCore التي توفر أدوات متطورة لبناء وتشغيل الوكلاء على نطاق واسع.
من الناحية التشغيلية، كان الهدف هو عزل الأكواد البرمجية غير الموثوقة عن البنية التحتية الرئيسية، مع ضمان عدم تداخل البيانات بين المستأجرين. وبحسب توثيق العمليات في مدونة AWS Machine Learning Blog، فإن البنية الجديدة تتيح معالجة مئات الجلسات يومياً دون أي حوادث أمنية، وذلك عبر الانتقال من قيود الشبكة العامة إلى سياسات تحكم صارمة يمتلك فيها فريق الأمن السيطرة الكاملة على نقاط الوصول والبيانات.
البنية التحتية والعزل الشبكي
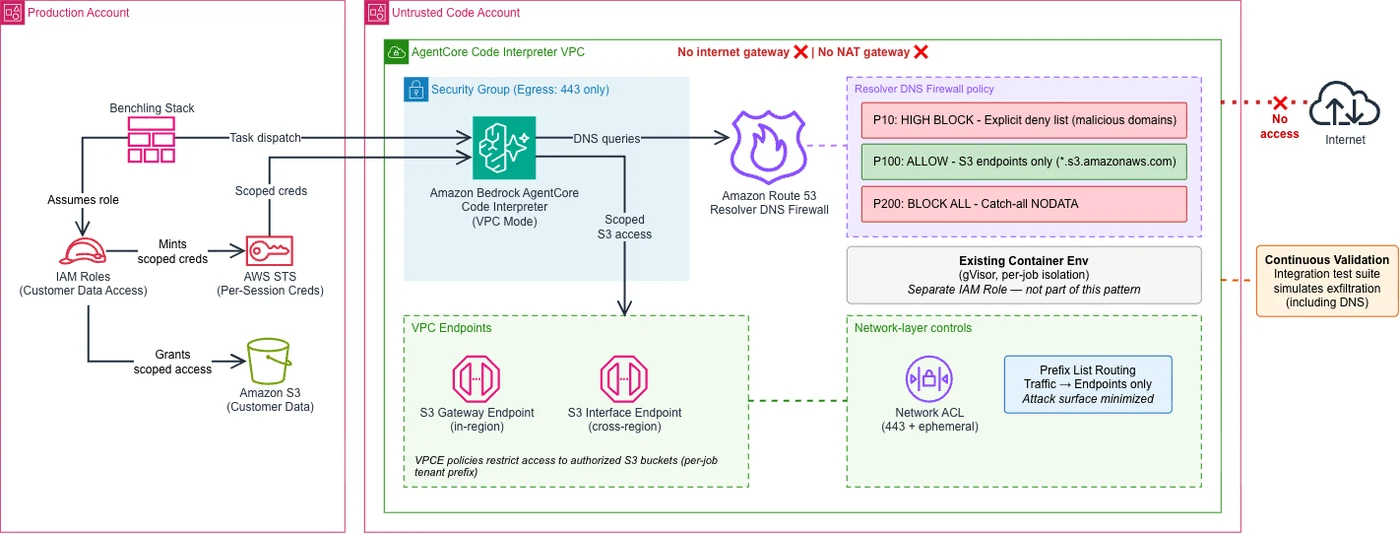
تعتمد Benchling على استخدام ميزة Code Interpreter ضمن بيئة سحابية خاصة (Amazon Virtual Private Cloud). لقد صممت الشركة بنية شبكية تعتمد فلسفة «المنع افتراضياً ما لم يُسمح صراحةً»، حيث لا تحتوي البيئة المخصصة لتنفيذ الأكواد على بوابات إنترنت أو بوابات NAT، مما يقطع أي طريق للاتصال المباشر بالعالم الخارجي. هذا العزل يضمن أن أي محاولة اتصال خارج نطاق المصرح به سيتم رصدها وإحباطها فوراً.
تعتبر هذه الطبقة الأمنية حاسمة لمنع تسريب البيانات، حيث لا يقتصر الأمر على حظر منافذ الخروج، بل يمتد ليشمل فحص استعلامات نظام أسماء النطاقات (DNS). ومن خلال الدمج بين سياسات نقاط النهاية (VPC endpoint policies) واستراتيجيات الفحص المتقدمة، استطاعت الشركة ضمان أن كل عملية تنفيذ لأكود الذكاء الاصطناعي تبقى ضمن نطاق عملها المحدد، دون المساس بسلامة البيانات المخزنة في Amazon Simple Storage Service.
استراتيجية الدفاع ضد تسريب البيانات عبر DNS
تمثل استعلامات DNS ثغرة أمنية خفية في معظم البيئات السحابية؛ فهي غالباً ما تكون مسموحاً بها وتصعب مراقبتها. لمعالجة هذا الأمر، استخدمت Benchling نظام Amazon Route 53 Resolver DNS Firewall لتطبيق سياسة دقيقة تعتمد على ثلاث أولويات: حظر النطاقات الخبيثة المعروفة، السماح فقط بنقاط النهاية المدرجة في القائمة البيضاء، ثم حظر كافة الاستعلامات الأخرى افتراضياً. هذه الآلية تمنع الوكلاء من إجراء اتصالات غير مصرح بها حتى في حال محاولة تجاوز القيود التقليدية.
علاوة على ذلك، توفر هذه الطبقة الدفاعية قدرات مراقبة عالية، حيث يتم تسجيل أي محاولة لاستعلام نطاق محظور، مما يتيح للفريق الأمني تحليل التهديدات بفعالية. وبحسب المعلومات الواردة في دليل Code Interpreter documentation، فإن هذا النهج يقلل من مخاطر الهجمات التي تستهدف استغلال بروتوكولات الشبكة لنقل البيانات خارج البيئة المحمية.
إدارة الصلاحيات والتحجيم الديناميكي
من أكبر التحديات في الأنظمة متعددة المستأجرين هو تجنب "تضخم الأدوار" (Role Sprawl) عند محاولة منح كل مستخدم صلاحيات IAM خاصة به. لقد تجاوزت الشركة هذا العائق عبر حقن صلاحيات مؤقتة لكل مهمة تنفيذ بشكل ديناميكي باستخدام AWS Security Token Service (STS). هذه العملية تضمن أن الكود البرمجي الذي يتم تنفيذه يمتلك صلاحية الوصول إلى بيانات المستأجر المعني فقط، ولا يمكنه الوصول إلى بيانات مستأجرين آخرين، مما يحقق مبدأ الحد الأدنى من الامتيازات (Principle of Least Privilege).
بالإضافة إلى ذلك، توفر منصة Benchling AI بيئة متكاملة تدمج أدوات التنفيذ هذه مع سير عمل الباحثين. ومن خلال الاستعانة بـ VPC configuration guide، استطاعت الشركة بناء بيئة توازن بين سهولة الاستخدام للمطورين وبين القيود الأمنية الصارمة المطلوبة في قطاع الأدوية والعلوم الحيوية، حيث تخضع كل عملية تنفيذ لاختبارات تحقق مستمرة تحاكي محاولات تسريب البيانات للتأكد من صمود النظام.
المصادر
- AWS Machine Learning BlogHow Benchling secured multi-tenant AI agents with Amazon Bedrock AgentCore