مخاطر استخدام ChatGPT الشخصي في العمل: دليل إداري تقني
حتى مع توفر اشتراكات المؤسسات، قد يلجأ الموظفون لحساباتهم الشخصية، مما يعرض بيانات الشركة للخطر.
 رضوان عبدالهاديمحرر وكاتب تقني
تحدي الهوية المزدوجة في بيئات العمل
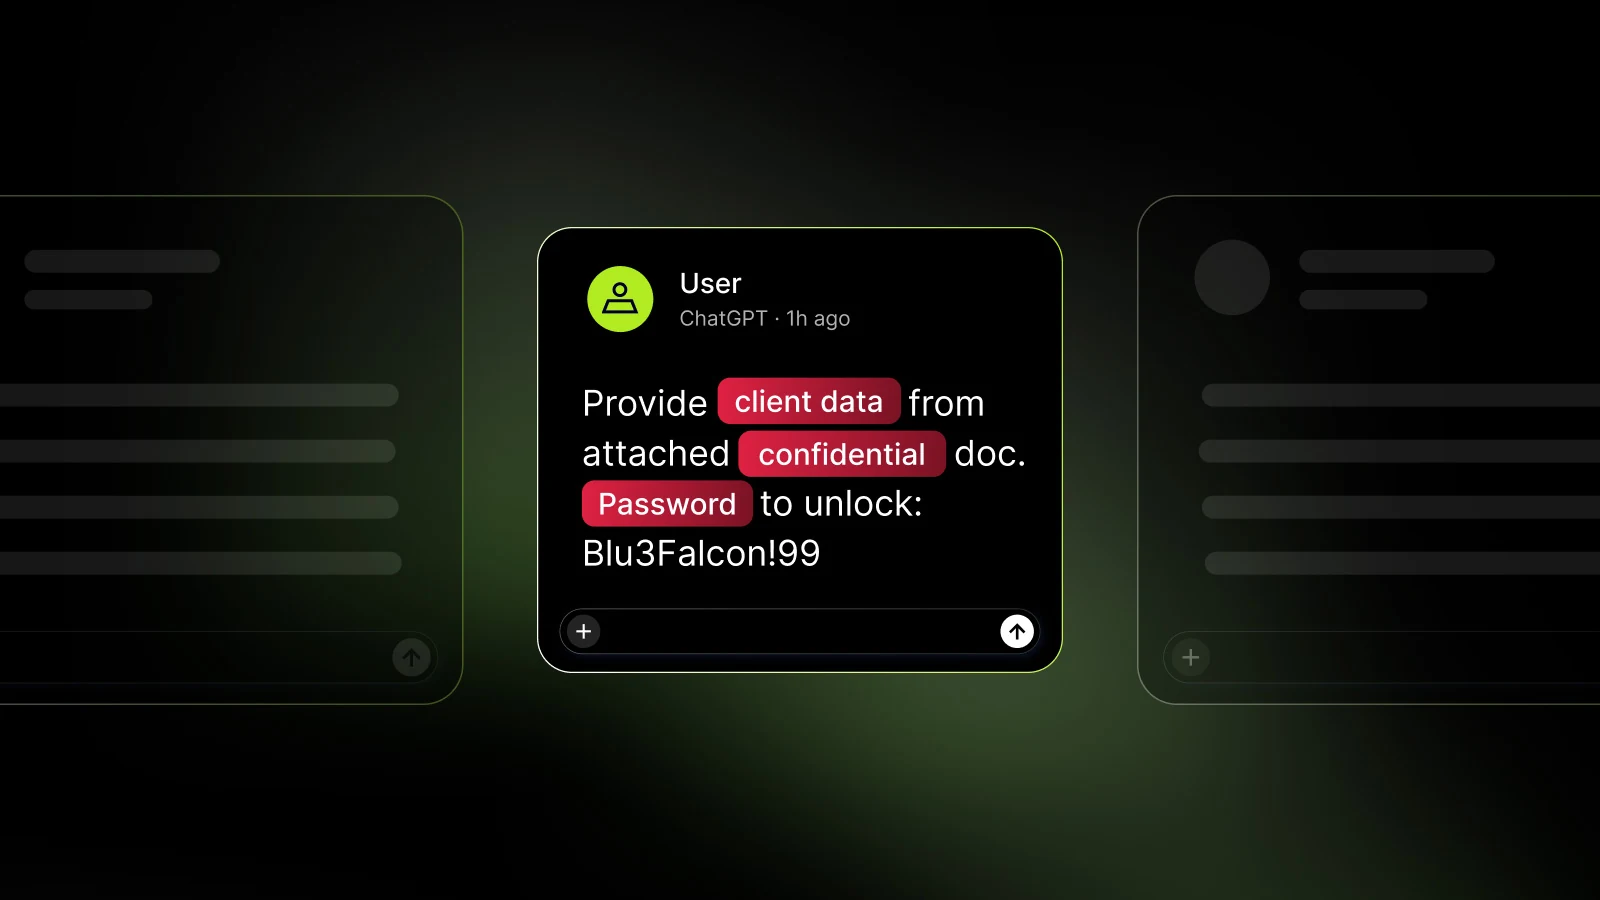
تواجه فرق الأمن المعلوماتي تحدياً متزايداً مع انتشار أدوات الذكاء الاصطناعي التوليدي، حيث قد يستخدم الموظفون حسابات ChatGPT الشخصية على أجهزة العمل حتى لو كانت مؤسستهم تملك اشتراكات Enterprise معتمدة. هذا السلوك، الذي قد يبدو بريئاً، يفتح ثغرة أمنية خطيرة تسمح بمرور بيانات حساسة خارج نطاق التحكم المؤسسي. وفقاً لتقرير نشرته BleepingComputer، فإن المشكلة لا تكمن فقط في استخدام الأداة، بل في غياب الرقابة على المحتوى الذي يُدخل في هذه الحسابات الشخصية. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
تتجلى الصعوبة التقنية في الفصل بين هويتين: هوية الموظف داخل نظام إدارة الأجهزة (MDM) وهوية الحساب الشخصي المستخدم في المتصفح. قد يظهر تسجيل الدخول في أدوات الأمان باسم البريد الإلكتروني المؤسسي، بينما يكون حساب ChatGPT الفعلي حساباً شخصياً على Gmail. هذا التباين يجعل من الصعب على الإداريين تحديد ما إذا كانت البيانات التي تم إرسالها تخص العمل أم لا، مما يستدعي تدخلات يدوية قد تكون بطيئة أو غير دقيقة.
أدوات الرصد الذكي: NordLayer AI Scout
لمعالجة هذه الفجوة، تقدم شركة NordLayer حلاً تقنياً عبر منتجها AI Scout، الذي يعمل كطبقة إضافية من الحماية على المتصفح المدار. يتيح هذا الأداة ربط نشاط الذكاء الاصطناعي بهوية الموظف الفعلية من خلال مزامنة الدليل مع أنظمة مثل Entra ID أو Okta، مما يضيف معلومات حول القسم والوظيفة إلى كل تفاعل. كما يصنف الأداة المحادثات تلقائياً إلى شخصية أو مؤسسية، مما يوفر سياقاً أمنياً واضحاً للإداريين.
تتميز هذه المنصة بقدرتها على فحص الطلبات (Prompts) على مستوى الجهاز قبل إرسالها إلى الخادم. بدلاً من الاعتماد على السجلات اللاحقة التي قد لا تحتوي على نص المحادثة، تقوم AI Scout بمطابقة البيانات الحساسة مع قواعد محددة مسبقاً. إذا تم رصد نمط مطابق لبيانات حساسة، مثل أرقام حسابات العملاء، يمكن للأداة تنفيذ إجراء فوري، مما يمنع التسريب من المصدر بدلاً من الاكتشاف بعد وقوعه.
سيناريوهات الحظر والاستجابة
توضح NordLayer الفرق الجوهري بين بيئتين: الأولى تعتمد على الرصد السلبي حيث لا يتم فحص محتوى الطلبات، والثانية تستخدم AI Scout مع إعدادات الحظر. في السيناريو الأول، إذا اكتشف الإداري استخداماً شخصياً، فإن السجل لن يحتوي على نص المحادثة، مما يضطره لطلب عرض المحادثة من الموظف، وهو إجراء قد يكون محرجاً أو غير دقيق. أما في السيناريو الثاني، فإن الأداة تمنع الإرسال تلقائياً وتعرض إشعاراً للموظف، دون الحاجة لقراءة المحتوى الحساس من قبل فريق الأمن.
يُظهر هذا النهج أهمية التحكم على مستوى الطلب (Prompt-level controls). فعندما يتم ضبط الكاشف على وضع "Block"، يتم إيقاف العملية فوراً إذا تم رصد بيانات محظورة. هذا يمنع وصول معلومات العملاء إلى الخدمة الخارجية، ويوفر دليلاً قاطعاً على محاولة انتهاك السياسة دون الحاجة إلى تحقيق معقد حول ما تم إرساله فعلياً.
سياسات مرنة: من التحذير إلى الحجب
لا تقتصر الحلول التقنية على الحظر فقط، بل توفر خيارات متعددة تناسب طبيعة البيانات. يوضح التقرير أن أدوات مثل AI Scout تتيح ثلاث مستويات رئيسية: "Warn" الذي يوقف الإرسال مؤقتاً للسماح للموظف بمراجعة النص، و"Redact" الذي يحذف القيم الحساسة المرصودة ويرسل الباقي، و"Block" الذي يمنع الإرسال بالكامل. يسمح هذا التنوع للمؤسسات بتطبيق سياسات دقيقة تعكس حساسية كل فئة من البيانات.
تساعد هذه المرونة في تقليل الاحتكاك مع الموظفين، خاصة في الحالات التي تكون فيها البيانات غير حساسة تماماً. بدلاً من فرض قيود صارمة قد تعيق الإنتاجية، يمكن للإداريين ضبط الإجراءات بناءً على نوع البيانات، مما يعزز الامتثال دون إعاقة سير العمل اليومي.
إدارة الحوادث وتقييم المخاطر
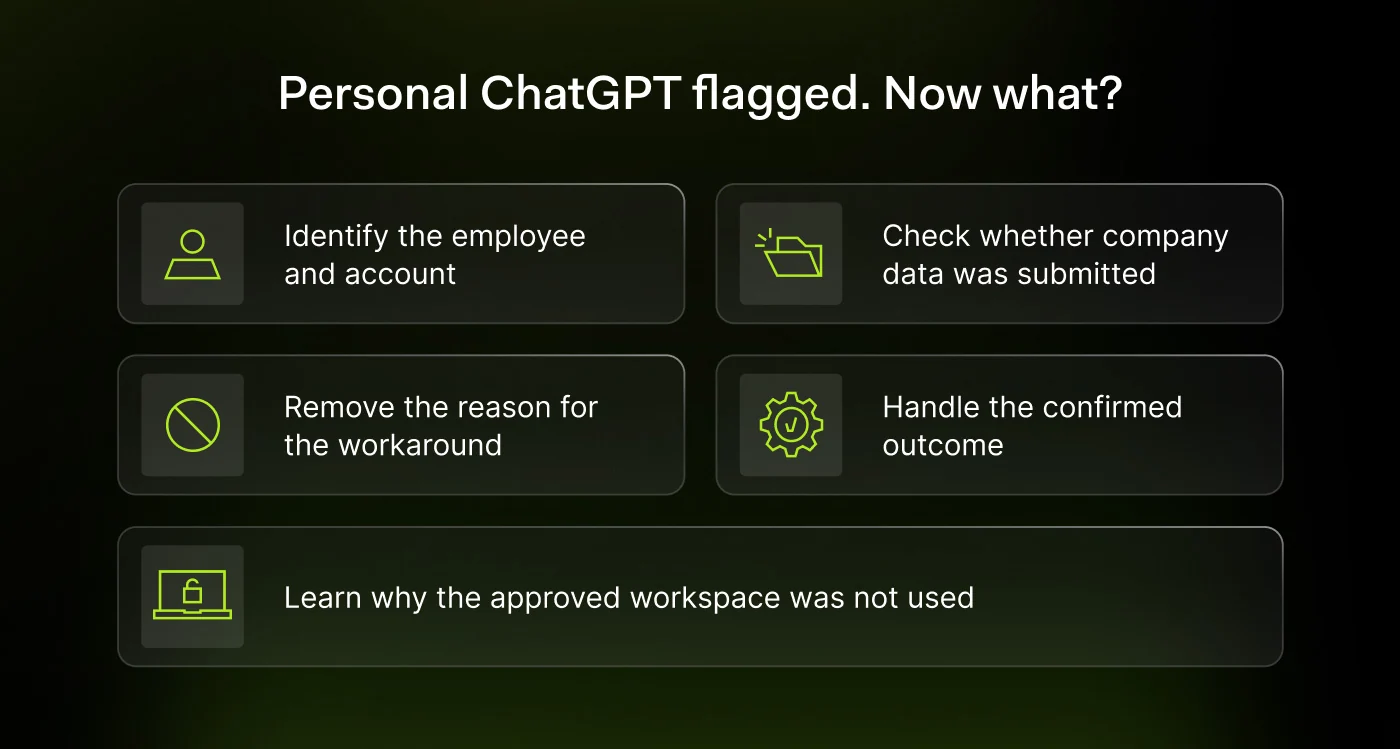
عند اكتشاف استخدام حساب شخصي، يجب على فرق الأمن اتباع إجراءات محددة. إذا تم تأكيد وصول بيانات حساسة، مثل بيانات الاعتماد أو سجلات العملاء، يجب تقييم الحادثة من منظور الخصوصية وقد تتطلب ذلك إشعارات قانونية أو تدوير المفاتيح. أما إذا كانت البيانات عامة، فقد تكون المشكلة إدارية بحتة تتعلق بفهم الموظف للسياسات، مما يستدعي تذكيراً بالاشتراك المؤسسي المعتمد.
من المهم التأكيد على أن استخدام حساب شخصي لا يعني بالضرورة أن البيانات دخلت في تدريب النماذج أو أصبحت عامة، لكن مجرد خروج البيانات من النطاق المعتمد يعتبر انتهاكاً جدياً. يجب توثيق الحادثة بدقة، بما في ذلك الحساب، الجهاز، والمحتوى المؤكد، وتحديد المسؤول عن الاستجابة، مع جدولة مراجعات دورية لمنع تكرار مثل هذه الأحداث.
تصحيح سير العمل المؤسسي
غالباً ما يكون السبب وراء استخدام الحسابات الشخصية هو عوائق تقنية بسيطة، مثل انتهاء صلاحية الجلسة المؤسسية أو بطء التحقق بخطوتين (2FA). لذلك، يجب على الإداريين ضمان سلاسة الوصول إلى مساحة العمل المؤسسية (Enterprise Workspace). إذا كان الوصول صعباً، فإن الموظف سيبحث عن بدائل، وغالباً ما تكون حساباته الشخصية هي الخيار الأسهل والأسرع.
يتضمن تصحيح سير العمل مراجعة قيود النسخ الشخصية وقواعد منع تسرب البيانات (DLP). يجب التأكد من أن سياسات المتصفح المدار متسقة مع سياسات الأمان العامة، وأن الموظف قادر على إكمال مهامه داخل النطاق المعتمد دون عوائق. هذا النهج الشامل يجمع بين الحماية التقنية والتسهيل التشغيلي، مما يقلل من الدوافع وراء استخدام الأدوات غير المصرح بها.
المصادر
- BleepingComputerEmployees using personal ChatGPT at work? Here's what IT admins need to do
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
أوبن إيه آي تختبر إعلانات بصرية في تشات جي بي تي
تستعد شركة أوبن إيه آي لإطلاق اختبارات لتنسيق إعلانات بصرية جديدة أثناء توليد الصور في تشات جي بي تي، مع أدوات قياس متطورة للمعلنين.
أوبن إيه آي تختبر المساعد الذكي "o" للعمل باستمرار
تختبر شركة أوبن إيه آي مساعداً ذكياً جديداً باسم o يعمل باستمرار، مع إشارات تؤكد قدرته المحتملة على التعامل مع البريد الإلكتروني وخيارات متقدمة.
استغلال ثغرة حرجة في منصة GitLab بهجمات فعلية بالشبكات
أعلنت وكالة CISA الأمريكية عن استغلال هجمات فعلية لثغرة أمنية حرجة جداً في منصة GitLab، مما يهدد الخوادم المستهدفة بتنفيذ تعليمة برمجية عشوائية.

أوبن إيه آي تضيف علامات مائية غير مرئية للنصوص بالاتحاد الأوروبي
تستعد شركة أوبن إيه آي لإضافة علامات مائية غير مرئية لنصوص شات جي بي تي وكودكس في الاتحاد الأوروبي امتثالاً لقواعد الشفافية الجديدة.