كلودفلير تتيح مزايا المؤسسات لكافة المستخدمين
تواصل منصة كلودفلير جهودها لإلغاء الفوارق بين خطط المؤسسات والخطط العادية عبر إتاحة أدوات متقدمة مثل Logpush وإدارة الحسابات المتعددة لجميع المستخدمين.
 رضوان عبدالهاديمحرر وكاتب تقني
تطور استراتيجية إتاحة المزايا للجميع
مرّ عام كامل منذ أن أعلن دان نيششت، كبير مسؤولي التكنولوجيا في شركة كلودفلير، عن نية الشركة إتاحة كل ميزة توفرها المنصة لكافة المستخدمين بلا استثناء. تاريخياً، قامت الشركة بتطوير خطة المؤسسات خصيصاً لتلبية احتياجات العملاء الكبار الذين يتطلّعون إلى خيارات شراء تتجاوز بطاقات الائتمان العادية، مثل الفواتير والعقود المخصصة والدعم المخصص. ورغم أن هذه العروض قدّمت حلولاً فورية، إلا أن مرور الوقت ساهم في ظهور نظام ذي مستويين، حيث أصبحت بعض أقوى المزايا المتقدمة حكراً حصرياً على عملاء خطط المؤسسات فقط، وهو الفارق الذي تسعى الشركة اليوم إلى جسره تماماً عبر تحديثات خططها.
تستهدف الفلسفة الكامنة وراء هذه الخطوة تقديم منتجات تتناسب مع متطلبات العملاء الأكثر تطلببة، ثم إتاحة تلك القدرات لكل مستخدم على حدة. سواء كان العميل مؤسسة ضخمة أو شركة ناشئة أو مشروع مفتوح المصدر، فإن الهدف الأساسي هو بناء منتجات تتميز بسهولة الشراء والضبط والاستخدام، مما يسهم في زيادة الاعتماد عليها والاقتراب خطوة إضافية نحو تحقيق إنترنت أفضل للجميع. ووفقاً للتوجه الحالي، فإن أي ميزة عامة يتم إطلاقها وتتوفر ضمن خطط المؤسسات، ستكون متاحة أيضاً لعملاء الدفع الفوري، بل إن أغلبها سيجد طريقه إلى الخطط المجانية أيضاً دون عوائق رئيسية.
توسيع نطاق أدوات Logpush وTransformers
شهد هذا الأسبوع تحولاً جذرياً يتمثل في إتاحة المرونة الكاملة لتوجيه السجلات إلى الأطراف الثالثة وتنسيقها للجميع، بعد أن كانت مقتصرة في السابق على عملاء المؤسسات حصرياً. تتيح أداة Logpush نقل سجلات المنصة بسلاسة نحو وجهات التخزين والأمن والتحليلات، مما يساعد العملاء على مراقبة حركة المرور والتحقيق في المشكلات وتحليل البيانات باستخدام أدواتهم الحالية المتاحة. ومع التوسع المستمر في مجموعات البيانات المدعومة، جرى مؤخراً إضافة أحداث جدار الحماية على مستوى الحساب، وتحليلات شبكات WebSocket، ورؤى ما بعد الكم لكل منطقة على حدة لتوفير قدرات مراقبة أشمل.
إلى جانب ذلك، أصبحت أداة Transformers متاحة بشكل عام لكافة العملاء عبر المنصة. تتيح هذه الأداة للمستخدمين الاعتماد على لغة الاستعلامات البنيوية SQL لتصفية السجلات غير الضرورية، وحجب المعلومات الحساسة، وإثراء الأحداث، فضلاً عن إعادة تنسيق السجلات قبل إرسالها للوجهة النهائية، وذلك دون الحاجة لتشغيل خطوط استخراج وتحويل وتحميل منفصلة. وبفضل هذا التكامل المباشر، تمنح الأداتان معاً كل عميل قدرة أكبر وأعمق على التحكم في كيفية إعداد بياناته وتوصيلها بالشكل الذي يلبي احتياجاته التشغيلية بدقة تامة وبأقل جهد تقني ممكن.
التحكم بالوصول واللوحات المخصصة
في سياق متصل، أصبحت اللوحات المخصصة التي تتيح للعملاء إمكانية إنشاء واجهات عرض شخصية تسلط الضوء على المقاييس الأكثر أهمية وحساسية بالنسبة لهم، متاحة الآن لجميع المستخدمين بلا استثناء. يتماشى هذا التطور مع الجهود المكثفة التي بذلتها المنصة خلال العام الماضي لتوسيع نطاق توفر نظام التحكم في الوصول القائم على الأدوار RBAC ليشمل كافة منتجات الشركة ودون أي استثناءات، مما يمنح الشركات والمطورين مرونة أكبر في تنظيم صلاحيات العمل ومتابعة الأنشطة اليومية بكفاءة عالية.
تتوفر أدوار نظام التحكم في الوصول اليوم على مستوى الحساب والمناطق لتقريباً كافة المنتجات المتاحة. ومؤخراً، انضمت بيئة Workers إلى جانبي خدمة التخزين R2 وخدمة Access لتوفير أدوار تفصيلية على مستوى الموارد الفردية أيضاً، وهو ما يتيح للمسؤولين اتخاذ قرارات دقيقة وصارمة بشأن تحديد الأشخاص المخولين بالوصول إلى موارد Workers معينة ضمن فرق العمل الخاصة بهم، مما يعزز مستويات الأمان المؤسسي ويقلل من المخاطر المرتبطة بصلاحيات الوصول الواسعة.
إدارة الحسابات المتعددة وميزة إنشاء حساب جديد
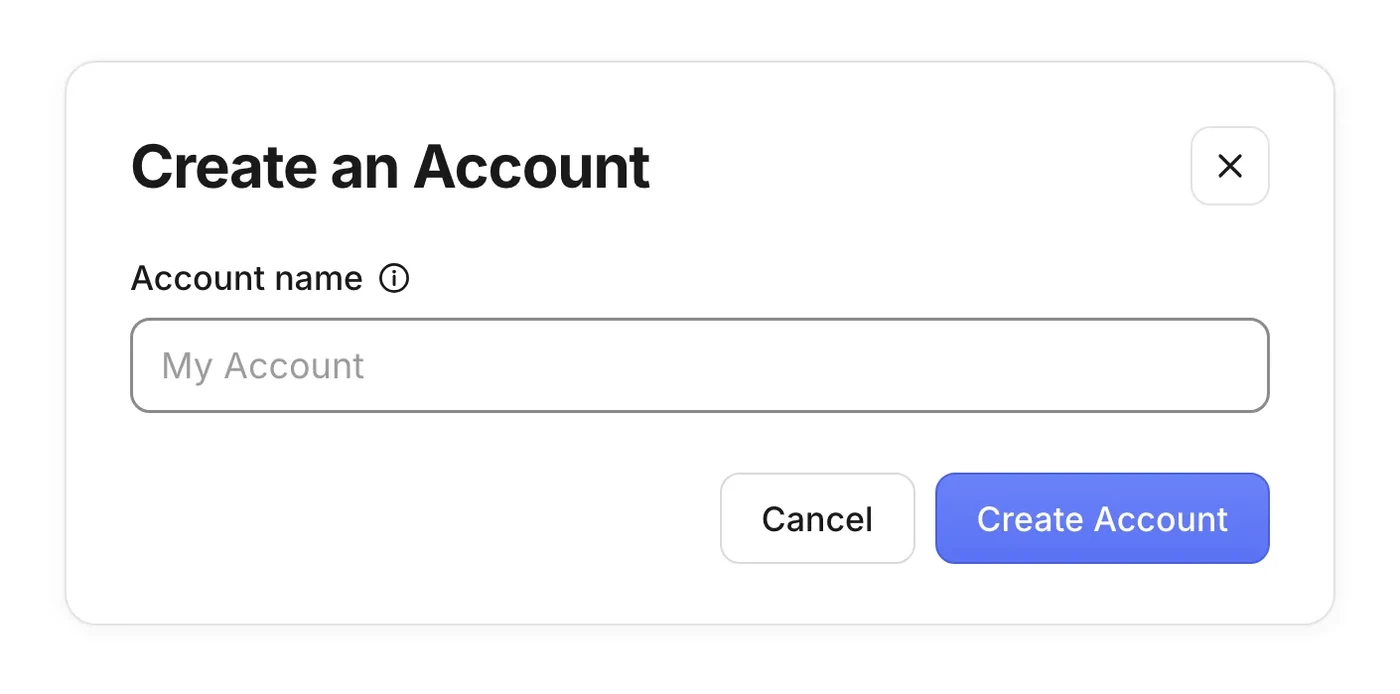
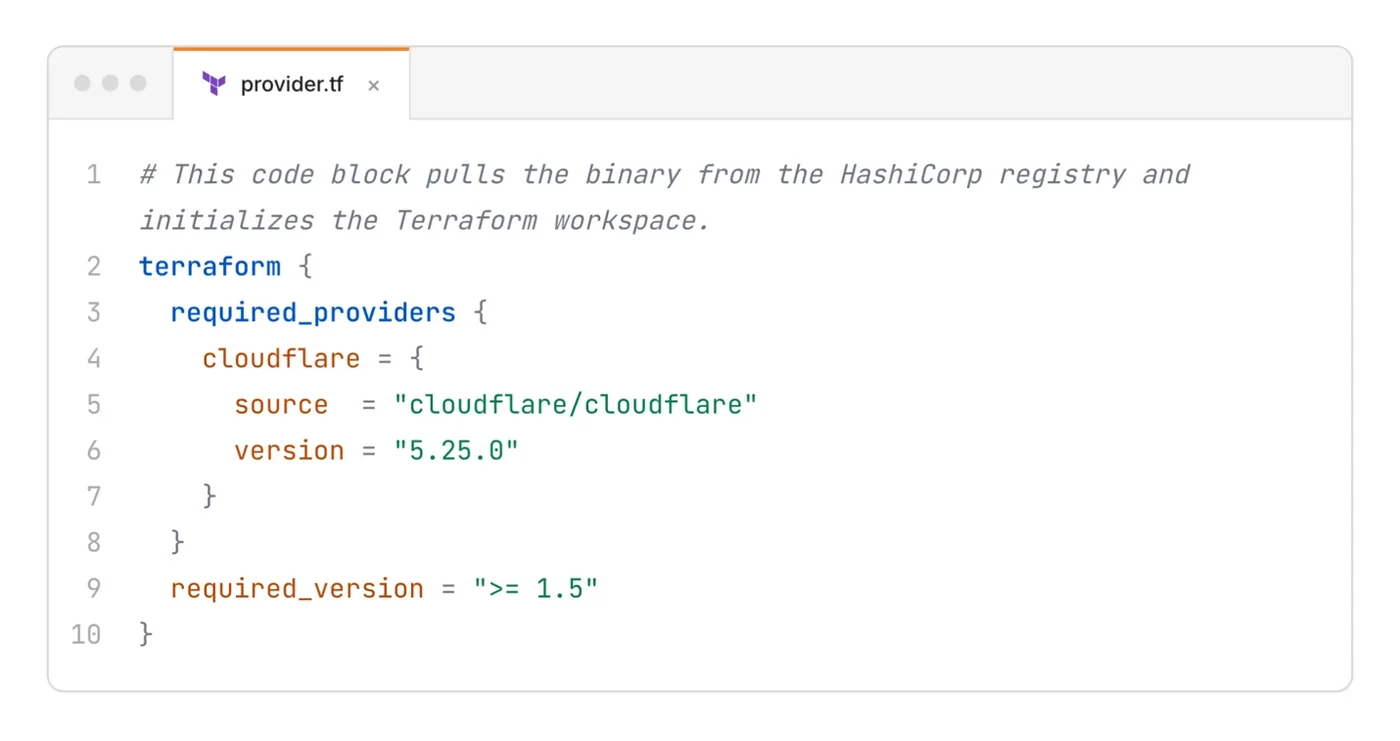
رغم المزايا الكبيرة التي توفرها نماذج الحساب الواحد من حيث البساطة وسهولة الإدارة، إلا أنها قد تبدو مزدحمة بعض الشيء للعملاء الذين يديرون مئات أو ربما آلاف المناطق وبيئات التشغيل ومنتجات التخزين المختلفة. ولحل هذه المشكلة التنظيمية، عملت الشركة على توسيع قدراتها المتعلقة بإدارة الحسابات المتعددة لتمكين الفرق الكبيرة والمطورين من تنظيم أعمالهم بشكل أفضل وأكثر مرونة. وفي هذا السياق، جرى إطلاق زر الحساب الجديد بهدوء داخل لوحة التحكم، ليتاح للمستخدمين وللأول مرة إنشاء حسابات إضافية بصورة مباشرة ومستقلة تماماً.
لاقى هذا الإطلاق استجابة إيجابية واسعة النطاق، حيث يسجل آلاف العملاء تفرعاً نحو حسابات إضافية جديدة بشكل أسبوعي. يعمل هذا الزر على إنشاء حساب مجاني جديد يمكن الاستفادة منه في فصل مشاريع المصادر المفتوحة عن بعضها، أو تقسيم المهام بين فرق متعددة داخل المؤسسة الواحدة. وتتم فوترة كل حساب من هذه الحسابات بشكل مستقل تماماً، مما يتيح للشركات إمكانية توزيع النفقات المالية بدقة عبر مراكز التكلفة المختلفة، مع وجود تدابير حماية صارمة لمنع عمليات الاحتيال وسوء الاستخدام المحتملة على المنصة.
تنظيم الحسابات عبر نظام Organizations
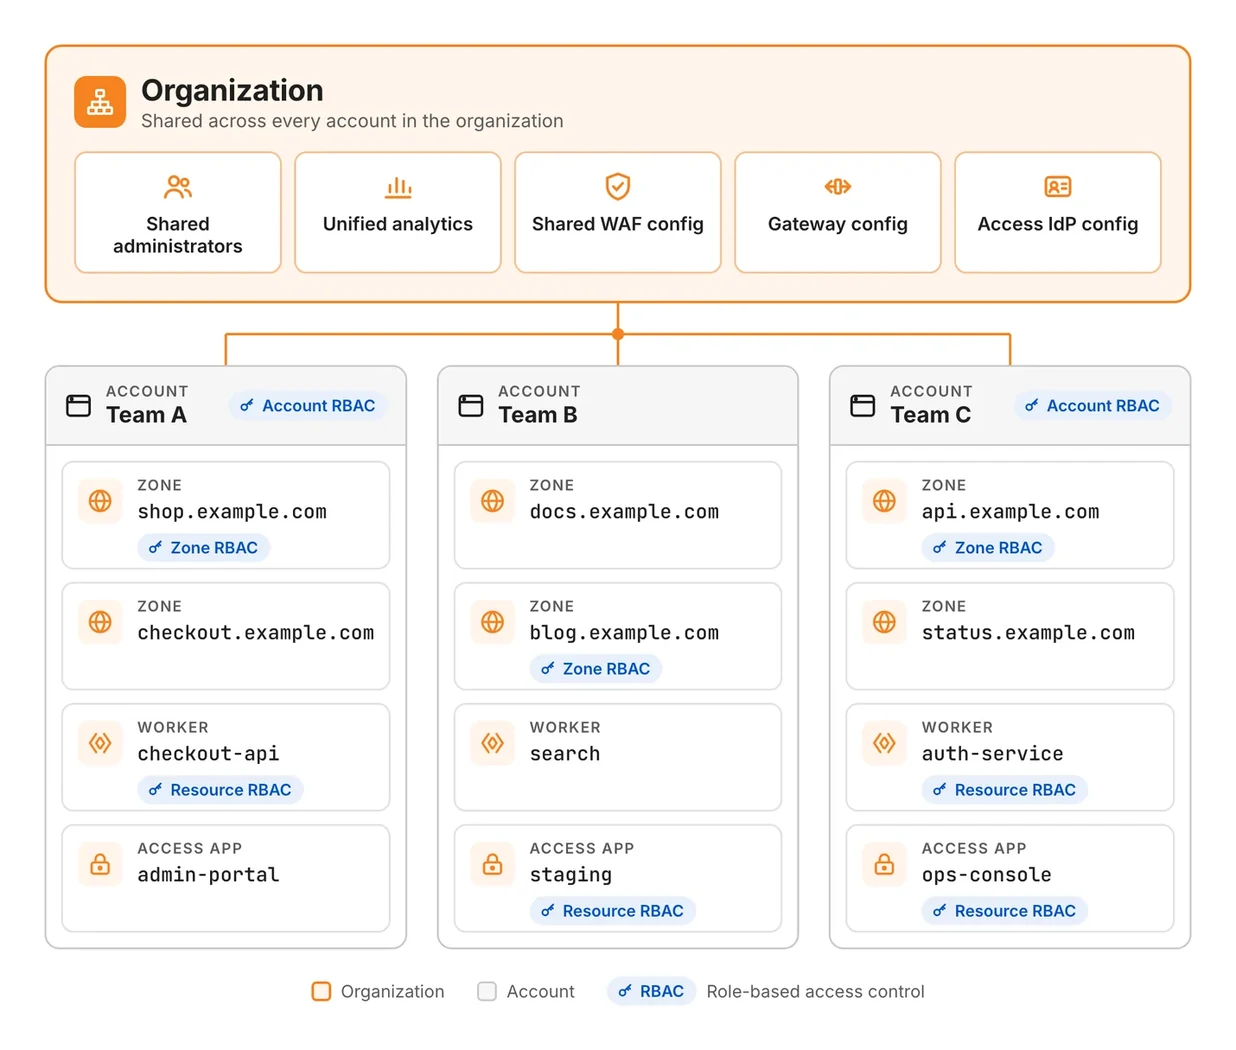
بمجرد قيام المستخدمين بإنشاء عدة حسابات وتوزيع المشاريع عليها، تبرز الحاجة الملحة إلى تنظيمها وتتبعها بطريقة مركزية قابلة للمراجعة والتكرار. وهنا يبرز دور نظام Organizations الذي يسمح للعملاء بتجميع عدة حسابات معاً تحت مظلة واحدة توفر واجهة مشتركة للتحليلات والإعدادات الموحدة. يتوفر هذا النظام حالياً في مرحلة الإصدار التجريبي لعملاء خطط المؤسسات، ومن المقرر أن يتم إطلاقه رسمياً في شهر أكتوبر الجاري، على أن يتم تعميمه لاحقاً ليصل إلى الحسابات المجانية مع مطلع العام المقبل 2027.
يؤدي دمج حسابات متعددة في منظومة واحدة إلى تبسيط الإدارة الشاملة من خلال توفير واجهة موحدة للرؤية والمتابعة، فضلاً عن تقديم تحليلات مركزية وسجلات تدقيق مشتركة لمديري المنظومة، بالإضافة إلى إعدادات موحدة لجدار حماية التطبيقات وبوابات الوصول. تقتصر أهلية المؤسسات على منظومة واحدة فقط لضمان وجود نافذة رؤية مركزية تجمع كافة أصول الشركة في مكان واحد، مما يسهل دعوة المديرين التنفيذيين وأصحاب المصلحة لمراقبة الأداء العام بكفاءة غير مسبوقة تضمن دقة وسلاسة العمليات التشغيلية.
المصادر
- Cloudflare BlogUpdates on our pledge to make Cloudflare features accessible to everyone
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
كلودفلير تطلق ثمانية تحديثات كبرى لمنصة المراقبة الموحدة
أعلنت كلودفلير عن ثمانية تحديثات كبرى تدمج السجلات والتتبعات والتحليلات والتنبيهات في منصة مراقبة واحدة مع نموذج تسعير موحد وبسيط.
Cloudflare تطلق Turnstile Spin لتفعيل حماية المواقع عبر وكلاء الذكاء الاصطناعي
أعلنت Cloudflare عن إطلاق Turnstile Spin، أداة جديدة تتيح لوكلاء البرمجة بالذكاء الاصطناعي إكمال إعدادات الحماية الخلفية للمواقع تلقائياً، مما يعزز الأمان ضد الروبوتات.
كلودفلير تطلق ميزة Application Profiles لتعزيز الأمان
أعلنت شركة كلودفلير عن إطلاق ميزة Application Profiles لتطبيق الأمان الإيجابي عبر تحليل هيكل وتنسيق طلبات HTTP واكتشاف الانحرافات.
كلودفلير الأسرع عالمياً في 74% من أبرز الشبكات
أعلنت كلودفلير عن تصدرها كأسرع مزود خدمة في 74% من أكبر ألف شبكة عالمياً، مع اعتماد منهجية قياس جديدة عبر صفحات التحدي.