تغيير مفاتيح الإنترنت: التحول إلى KSK-2024 في 11 أكتوبر
تشهد البنية التحتية للإنترنت تغييراً جذرياً في مفاتيح الأمان، مما يتطلب من مشغلي أنظمة التحقق من صحة DNS التأكد من تحديث مفاتيح الثقة لديهم.
 رضوان عبدالهاديمحرر وكاتب تقني
حدث تاريخي في أمان الإنترنت
في الحادي عشر من أكتوبر 2026، سيقوم جذر نظام أسماء النطاقات (DNS) بتغيير مفتاح التوقيع الرئيسي (KSK) للمرة الثانية فقط في تاريخه. هذا المفتاح هو حجر الأساس لسلسلة الثقة في بروتوكول DNSSEC، الذي يتيح لحلال DNS التحقق من صحة الإجابات باستخدام التواقيع التشفيرية. يُعرف هذا الإجراء باسم تبديل مفتاح التوقيع (KSK rollover).
يؤكد خبراء الأمان على ضرورة أن تثق حلال DNS التي تقوم بالتحقق من صحة البيانات بالمفتاح الجديد قبل موعد التبديل، وإلا فقد تصبح المواقع السليمة غير قابلة للوصول للمستخدمين. هذا التحول ليس مجرد تحديث برمجي، بل هو تغيير في نقطة البداية التي تعتمد عليها الأنظمة للتحقق من هوية النطاقات.
دروس مستفادة من تجربة 2018
عندما كتب فريق Cloudflare عن أول تبديل لمفتاح جذر DNS في عام 2018، لاحظوا أن بعض الحلال كانت تفقد الثقة المكتسبة بالمفتاح الجديد أثناء ترقية البرمجيات أو عند نقلها بين الأجهزة. كان نشر المفتاح مبكراً جزءاً من الحل فقط، لكن المشكلة كانت في كيفية التأكد من أن الحلال لا تزال تحتفظ به.
أظهرت الحوادث السابقة، مثل مشاكل النطاقات .de و .al، أن فشل فحوصات DNSSEC قد يؤدي إلى عدم وصول المستخدمين إلى مواقع تعمل بشكل طبيعي تماماً. لذلك، يهدف هذا التبديل الحالي إلى ضمان أن نقطة البداية لفحوصات الأمان آمنة ومحدثة لدى جميع الأطراف.
ما الذي يجب عليك فعله؟
لا يحتاج معظم مشغلي مواقع الويب إلى إجراء أي تغييرات لهذا التبديل. ومع ذلك، إذا كنت تشغل حلال DNS يقوم بالتحقق من صحة DNSSEC، فيجب عليك التأكد من أنه يثق بالمفتاح الجديد KSK-2024. إذا كان المفتاح مفقوداً، يجب اتباع تعليمات مزود البرمجيات لتحديث نقاط الثقة.
إذا كنت تستخدم خدمات Cloudflare لنظام أسماء النطاقات الخاص بموقعك، أو تعتمد على خدمة 1.1.1.1 أو Gateway DNS، فلا حاجة لاتخاذ أي إجراء. أنظمة Cloudflare تثق بالفعل بالمفتاح الجديد KSK-2024، مما يضمن استمرارية الوصول الآمن لمستخدميها دون تدخل يدوي.
آلية عمل المفتاح الجديد
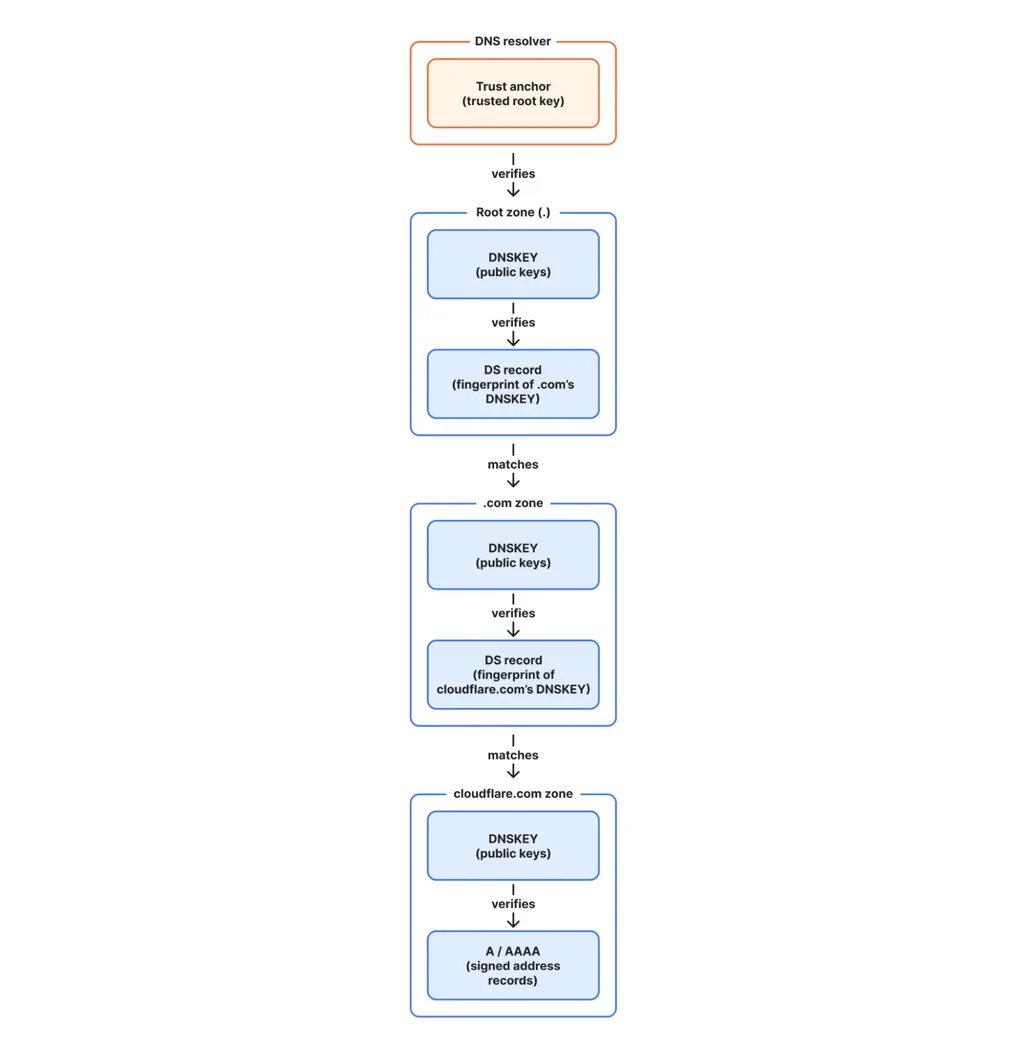
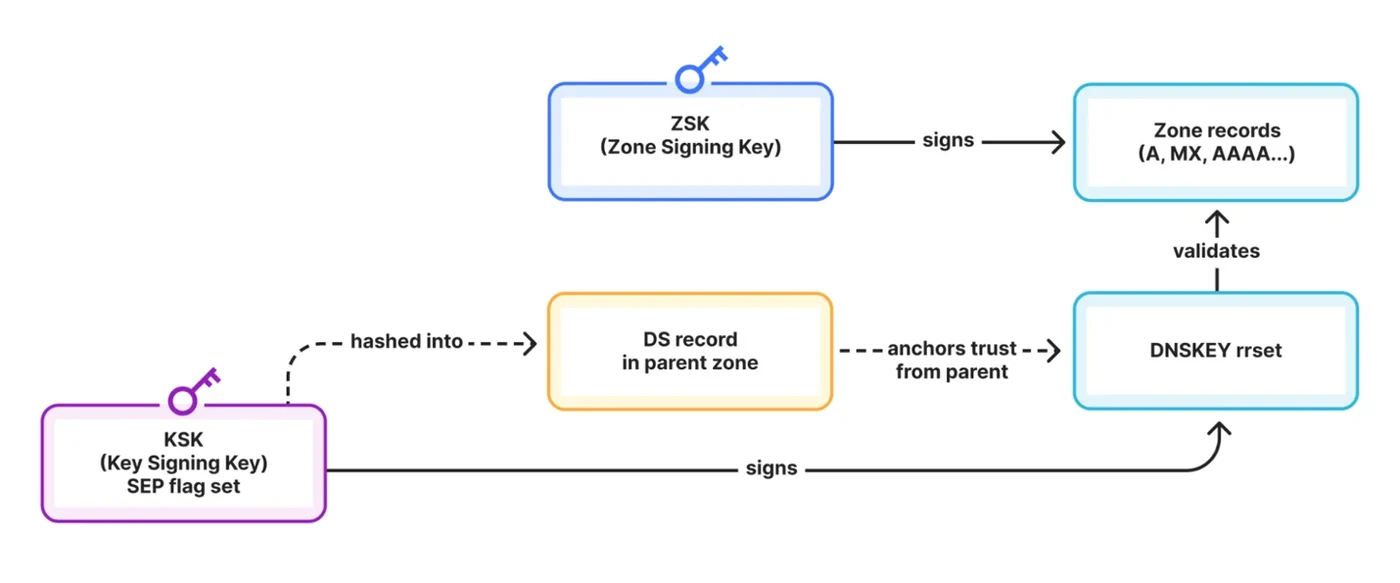
يتمتع مفتاح التوقيع الرئيسي (KSK) بدور محدد في سلسلة الأمان. بينما يقوم مفتاح توقيع المنطقة (ZSK) بتوقيع سجلات DNS في الجذر، يقوم KSK بتوقيع قائمة المفاتيح العامة المنشورة من قبل الجذر، والتي تُعرف بمجموعة سجلات DNSKEY. يستخدم الحلال المفتاح الموثوق به للتحقق من هذه القائمة أولاً، ثم يستخدم ZSK للتحقق من بقية السجلات.
المفتاح الجديد يحمل اسم KSK-2024 ومعرّف مفتاح (key tag) رقم 38696. سيحل محل المفتاح القديم KSK-2017 (معرّف 20326) كموقع لمجموعة DNSKEY في الجذر. يجب على حلال التحقق من صحة البيانات أن تثق بالمفتاح الجديد قبل أن يتم التبديل الفعلي في التوقيع.
التحقق التلقائي ونشر المفتاح
يسمح معيار RFC 5011 للحلال بتعلم نقطة ثقة جديدة تلقائياً. ينشر الجذر المفتاح الجديد KSK-2024 جنباً إلى جنب مع المفتاح الحالي في مجموعة DNSKEY الخاصة به. يستمر المفتاح الحالي في توقيع هذه المجموعة، مما يتيح للحلال استخدام المفتاح الذي تثق به بالفعل للتحقق من السجلات التي تحتوي على المفتاح البديل.
قبل قبول المفتاح الجديد كنقطة ثقة، ينتظر الحلال لمدة 30 يوماً على الأقل ويستمر في فحص سجلات DNS الموقعة من الجذر. يجب أن يبقى المفتاح الجديد موجوداً في السجلات التي يفحصها خلال هذه الفترة. بعد انتهاء فترة الانتظار، يجب على الحلال التحقق بنجاح من السجلات التي تحتوي على المفتاح الجديد مرة أخرى قبل قبوله رسمياً.
تم نشر KSK-2024 في مجموعة DNSKEY الخاصة بالجذر منذ الحادي عشر من يناير 2025. أعطى هذا الحلال التي تدعم التحديث التلقائي لنقاط الثقة الوقت الكافي لاكتشاف المفتاح وقبوله قبل موعد التغيير المجدول في أكتوبر 2026. تبدأ فترة الانتظار لكل حلال عندما يرى المفتاح الجديد ويتحقق منه لأول مرة.
أدوات الاختبار والجاهزية
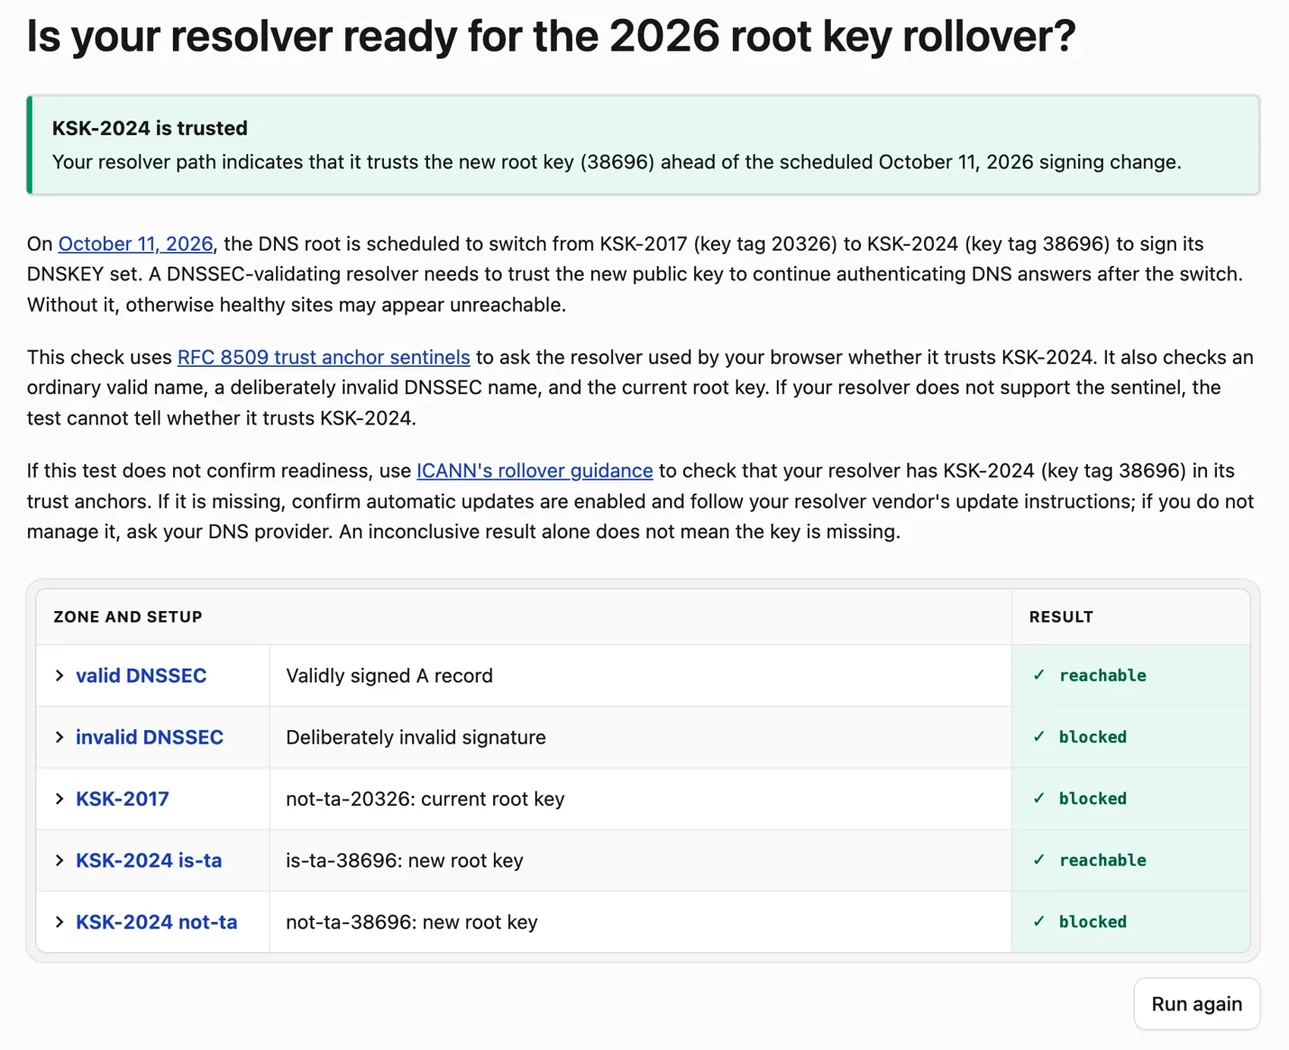
على الرغم من أن Cloudflare أضافت KSK-2024 إلى نقاط الثقة المدمجة في برمجياتها في يوليو 2024، إلا أن المستخدمين لم يكن لديهم طريقة مباشرة للتحقق من أن الحلال الذي يجيب على استفساراتهم يثق بالفعل بالمفتاح الجديد. لسد هذه الفجوة، تم تطوير أداة اختبار جاهزية مخصصة.
تعتمد الأداة على معيار RFC 8509 الذي يعرّف بـ 'حارس نقطة ثقة مفتاح الجذر'. تتيح هذه الآلية الاستفسار من حلال يدعمها عما إذا كانت تثق بمفتاح جذر معين باستخدام استعلامات DNS عادية بأسماء نطاقات خاصة. يستخدم موقع الاختبار هذا البروتوكول للتحقق من KSK-2024.
يمكن للمستخدمين زيارة اختبار الجاهزية للتحقق من حالة حلال المتصفح الخاص بهم. يطرح الاختبار أسئلة معاكسة: يسأل اسم واحد عما إذا كان المفتاح موثوقاً به، ويسأل الآخر عما إذا كان غير موثوق به. يعتمد المتصفح على الحلال الذي يستخدمه، والذي قد يتأثر بإعدادات DNS الآمن أو شبكات VPN.
المصادر
- Cloudflare BlogThe keys to the Internet change on October 11. Are you ready?
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
Cloudflare تطلق لوحة تحكم جديدة لكشف إساءة استخدام الحسابات
أطلقت Cloudflare لوحة تحكم Account Abuse Protection التي تعتمد على التحليلات ذات الحالة وHashed User IDs لمساعدة فرق الأمن على تتبع ومنع إساءة استخدام الحسابات.
Cloudflare تطلق واجهة برمجية للبحث في الويب عبر بوابة الذكاء الاصطناعي
أعلنت Cloudflare عن دمج البحث في الويب مباشرةً في AI Gateway بالتعاون مع Exa وCeramic.ai وLinkup، مما يتيح للوكلاء الوصول إلى معلومات حية وموثوقة.
Cloudflare تخطط لإصدار شهادات TLS آمنة ضد الحواسيب الكمومية
تعتزم Cloudflare إطلاق شهادات تشفير هجينة تعتمد على أشجار ميركل لحماية بنية الويب من هجمات الحواسيب الكمومية، مع بدء الإصدار في الربع الأول من 2027.
Cloudflare تطلق K2: خدمة تدفق أحداث سحابية بلا خادم
أعلنت Cloudflare عن K2، خدمة تدفق أحداث خفيفة الوزن مبنية على R2، تتيح تخزيناً دائماً وترتيباً دقيقاً للبيانات دون تعقيد أنظمة الوساطة التقليدية.