حلول أمازون المتقدمة للتحكم في الوصول لتقنية RAG
تستعرض أمازون أسلوباً هجيناً يجمع بين البحث الدلالي والتحقق الفوري من الصلاحيات عبر المصادر الموثوقة لحماية بيانات المؤسسات الحساسة.
 رضوان عبدالهاديمحرر وكاتب تقني
تحديات الأمان في أنظمة RAG المؤسسية
تتجه المنظمات الكبرى نحو اعتماد تقنية توليد الاسترجاع المعزز المعروفة اختصاراً بـ RAG بهدف استخلاص الرؤى والمعلومات من مصادر المعرفة الداخلية المتاحة عبر منصات مثل مايكروسوفت شيربوينت وجوجل درايف وأتلاسيان كونفلونس. غير أن هذه المصادر المعرفية تتضمن معلومات بالغة الحساسية تخضع لقواعد وهياكل أذونات معقدة للغاية، مما يجعل ضمان توافق الإجابات المولدة عبر الذكاء الاصطناعي مع تلك الصلاحيات أحد أبرز التحديات التي تواجه قطاع الذكاء الاصطناعي المؤسسي. ويمكن الرجوع إلى AWS Machine Learning Blog للاطلاع على التفاصيل الأصلية للمصدر.
تكمن المشكلة الحقيقية في أن ظهور مستند غير مصرح به في رد من أرقام الذكاء الاصطناعي قد يؤدي إلى تسريب وثائق استراتيجية سرية، أو بيانات مالية غير معلنة، أو معلومات حساسة تخص الموارد البشرية. ولهذا السبب، سلطت شركة أمازون عبر المدونات التقنية الرسمية الضوء على هذه المعضلة، موضحة كيف تقدم حلولاً مبتكرة عبر منصاتها المتقدمة مثل أمازون كويك وقواعد معارف أمازون بيدروك لمعالجة هذه الثغرات الأمنية. ويمكن الرجوع إلى Artificial Intelligence للاطلاع على التفاصيل الأصلية للمصدر.
تتطلب السيناريوهات التشغيلية المعتادة في الشركات الكبرى أن يحصل كل مستخدم على رؤى دقيقة من المستندات المصرح له بالاطلاع عليها فقط، بغض النظر عن الأقسام التي ينتمي إليها. ويتطلب ذلك فهماً عميقاً لكيفية التعامل مع قوائم التحكم في الوصول المرتبطة بكل وثيقة.
تسعى المنظمات إلى إتاحة الوصول إلى الرؤى المدعومة بالذكاء الاصطناعي لجميع الموظفين من دون الإخلال بالمستوى الأمني القائم لديها، وهو ما دفع المطورين للتفكير في آليات جديدة كلياً تتجاوز الأساليب التقليدية المتبعة في التصفية والنسخ المسبق للأذونات.
العيوب الجوهرية لأساليب التصفية التقليدية
اعتمدت النهج الشائعة سابقاً للتحكم في الوصول في أنظمة RAG على أسلوب النسخ والتصفية لفرض الأذونات على مستوى المستند الواحد. وغالباً ما تبدأ هذه العملية بقيام موصل بيانات محدد بسحب قوائم التحكم في الوصول خلال عمليات مزامنة دورية، ليتم تخزينها لاحقاً كخصائص داخل فهرس البيانات لاستخدامها لاحقاً في تصفية النتائج أثناء الاستعلام.
على الرغم من أن هذا النهج يبدو عملياً للوهلة الأولى، إلا أنه يعاني من ثلاث نقاط ضعف أساسية تجعله عرضة للمخاطر الأمنية. تتمثل المشكلة الأولى في أن نظام الذكاء الاصطناعي لا يمثل المصدر الموثوق والحقيقي للصلاحيات، بل يتحمل وحدها مسؤولية التنفيذ دون أن يمتلك سلطة الإصدار الأصلي لتلك الأذونات، مما يستدعي من موصلات البيانات مطابقة قواعد معقدة تختلف من مصدر لآخر.
أما المشكلة الثانية فتتعلق بأن الأذونات القديمة تخلق فجوات أمنية خطيرة؛ نظراً لأن موصلات البيانات تعتمد على عمليات مزامنة مجدولة أو تُجرى عند الطلب، مما يعني أن قوائم التحكم في الوصول تمثل لقطة زمنية قديمة تعود لآخر عملية مزامنة، ولا تتحدث فورياً عند تغيير العضويات.
علاوة على ذلك، فإن بعض مصادر البيانات مثل كونفلونس لا تُصدر تنبيهات فورية عند تعديل العضويات والمجموعات، مما قد يسمح لمستخدم سُحبت صلاحياته بالاستمرار في رؤية معلومات لم يعد مسموحاً له بالاطلاع عليها لفترات متفاوتة بين دورات المزامنة.
النهج الهجين والتحقق الفوري من الأذونات
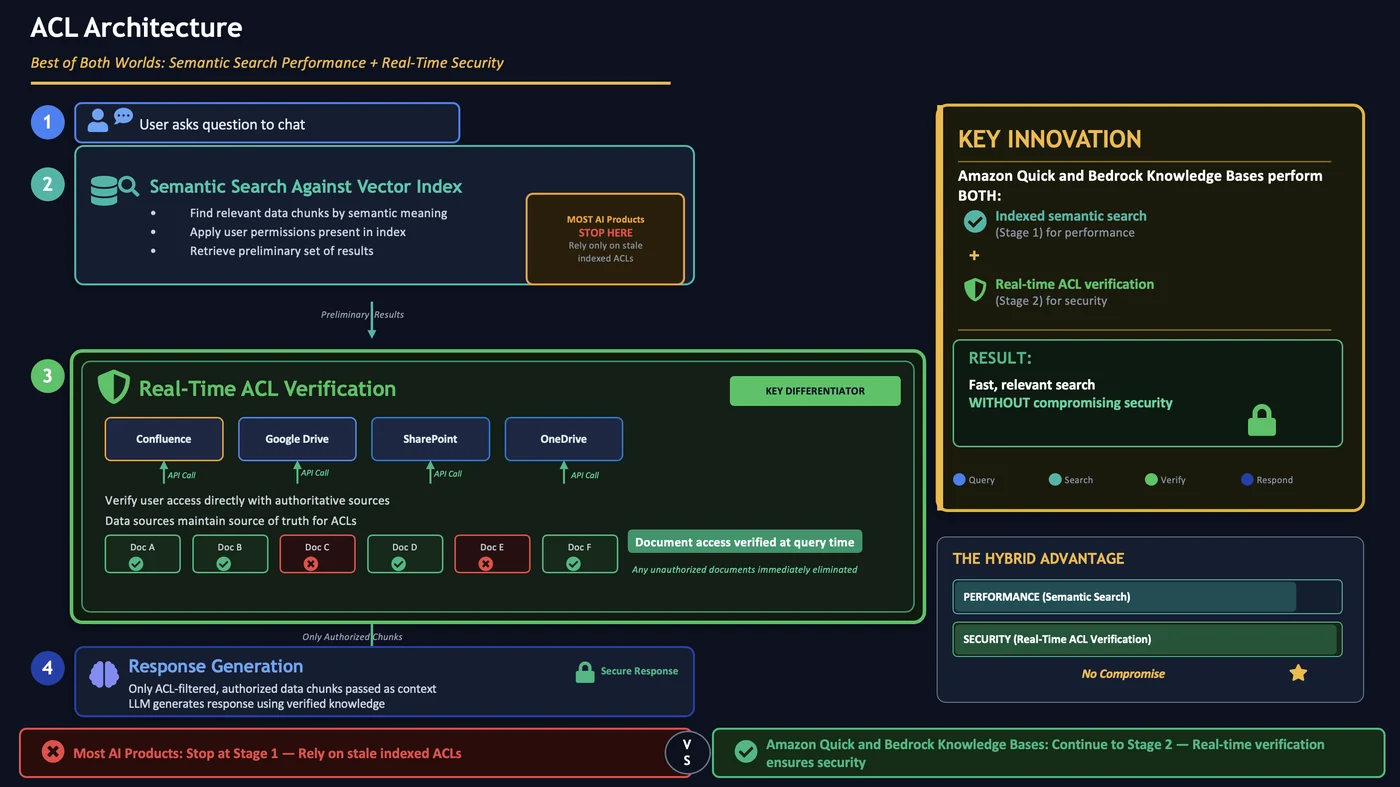
لمعالجة هذه التحديات التنظيمية والأمنية المعقدة، طوّرت أداة أمازون كويك وقواعد معارف أمازون بيدروك طبقة أمان إضافية تعتمد على التحقق الفوري من قوائم التحكم في الوصول، وذلك بالتكامل مع التصفية السابقة للاسترجاع لضمان تطبيق أحدث معايير الأمان المتاحة.
يعتمد هذا الحل الهجين المبتكر على مرحلتين أساسيتين؛ الأولى هي مرحلة البحث الدلالي المبدئي ضد الفهرس المتجه لتحديد المستندات الأكثر صلة باستخدام القوائم المخزنة مؤقتاً، والثانية هي مرحلة التحقق الفعلي والمباشر ضد المصادر الموثوقة لحظة إجراء الاستعلام.
عندما يقوم المستخدم بإرسال استعلام عبر وكيل ذكي يعتمد على قاعدة معارف مرتبطة بجوجل درايف، يقوم النظام بتنفيذ البحث الدلالي لاستخراج مجموعة مرشحة من الوثائق، ثم يتحقق منها فورياً عبر استدعاء واجهات برمجة التطبيقات للمصدر الموثوق لضمان استبعاد أي مستندات غير مصرح بها قبل تمرير المحتوى للنموذج اللغوي.
تساعد هذه الهندسة ثنائية المراحل في تحقيق التوازن المثالي بين كفاءة الأداء وسرعة الاستجابة من جهة، وبين دقة المعايير الأمنية وحماية السرية من جهة أخرى، مما يقلل من الأعباء التشغيلية الملقاة على عاتق فرق تقنية المعلومات وتأمين البيانات.
التجارب العملية وآراء المؤسسات الكبرى
حظيت هذه الحلول التقنية المتقدمة بتقدير واسع من قبل الشركات الكبرى التي تبحث عن حوكمة موثوقة للذكاء الاصطناعي، حيث أشارت شركة مونديليز إنترناشيونال إلى أن مراجعات فرق الأمان والامتثال لديها وضعت ضمان رؤية الموظفين للمعلومات المصرح بها فقط كأولوية قصوى لا غنى عنها.
وأوضح جاماهل ويجينز، الاختصاصي الأول لابتكار منصة إم 365 في شركة مونديليز إنترناشيونال، أن أسلوب منصة أمازون كويك في التعامل مع آليات التحكم في الوصول بشكل فوري قد أجاب عن التحديات الأمنية بثقة عالية، مما منح لجنة المراجعة الداخلية القدرة على المضي قدماً في نشر التقنية لأكثر من 35 ألف موظف موزعين عبر أربع مناطق جغرافية مختلفة.
تُظهر هذه التجارب العملية الواقعية قدرة المنصات التقنية الحديثة على تلبية المتطلبات التنظيمية الصارمة للمؤسسات الضخمة، وتفتح آفاقاً جديدة لتطوير تطبيقات الذكاء الاصطناعي التوليدي بصورة آمنة ومستدامة.
وفي السياق ذاته، يمكن للمهتمين بمتابعة أحدث الابتكارات في مجالات الذكاء الاصطناعي التعرف على المزيد من التفاصيل عبر زيارة صفحة المدونات التقنية المتخصصة.
المصادر
- AWS Machine Learning BlogRethinking access control for RAG with Amazon Quick and Amazon Bedrock
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
أبرز عروض تخفيضات أمازون برايم دي لشهر أكتوبر 2026
تعرف على أهم عروض تخفيضات أمازون برايم دي لشهر أكتوبر 2026 وأبرز خصومات الأجهزة التقنية ومنتجات الحيوانات الأليفة.
عروض تخفيضات أمازون برايم دي للحواسيب والعتاد التقني
استعراض لأبرز عروض عتاد الحواسيب واللوحات والبطاقات الرسومية وأجهزة الألعاب في اليوم الأخير من فعالية تخفيضات أمازون برايم دي الكبرى لعام 2026.
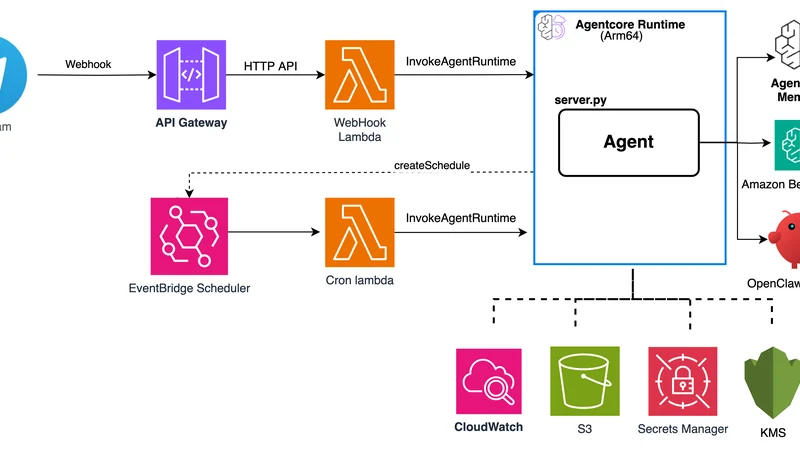
أمازون تتيح بناء مساعد ذكاء اصطناعي ذاكرته ممتدة عبر المحادثات
تقدم أمازون حلاً جديداً عبر AgentCore وOpenClaw لتحويل المحادثات العابرة إلى معرفة دائمة، مما يتيح بناء مساعدين شخصيين يتذكرون سياق المستخدم وتفاصيله دون الحاجة لإعادة الشرح.
أبرز عروض الحواسيب في تخفيضات أكتوبر الكبرى من أمازون
اكتشف أفضل عروض الحواسيب والأجهزة التقنية في فعالية Prime Big Deal Days من أمازون، والتي تمهد الطريق لمواسم التخفيضات الكبرى القادمة.