
OVHcloud يكشف عن ثغرة أمنية في أداة CLI على GitHub
أصدرت شركة OVHcloud تحذيراً عاجلاً لمستخدميها بعد اكتشاف برمجيات خبيثة مدمجة في إصدارات متعددة من واجهة سطر الأوامر الخاصة بها على منصة GitHub.
 رضوان عبدالهاديمحرر وكاتب تقني
تحذير عاجل من OVHcloud
أصدرت شركة OVHcloud الفرنسية المزودة لخدمات السحابة والاستضافة تحذيراً رسمياً لمستخدميها، مؤكدة أن مهاجمين اختراقوا أداة سطر الأوامر (CLI) مفتوحة المصدر الخاصة بها. الهدف من هذا الاختراق كان توزيع برمجيات خبيثة مصممة لسرقة المعلومات الحساسة من أجهزة المطورين ومديري الأنظمة.
آلية الاختراق والإصدارات المتأثرة
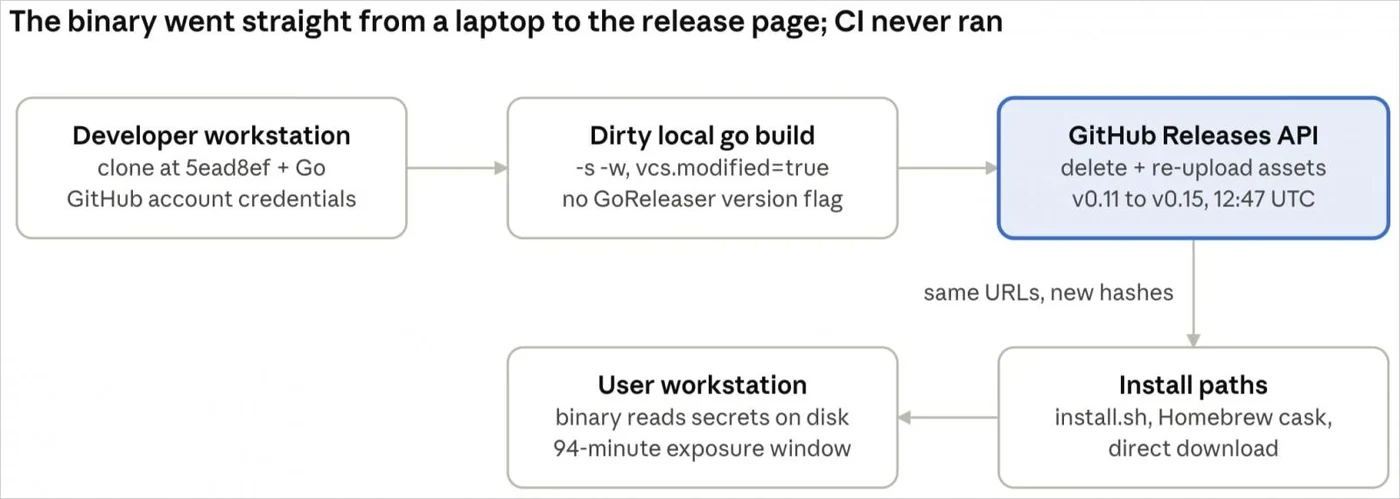
وفقاً للمعلومات المتوفرة، نجح المهاجمون في اختراق حساب GitHub لمطور للوصول إلى مستودع أداة CLI. تم تعديل الإصدارات من 0.11.0 إلى 0.15.0 لإدخال الكود الخبيث. أوضح الرئيس التنفيذي للشركة، Octave Klaba، أن الإصدار المخترق ظهر في الساعة 14:47 من يوم 19 أكتوبر، وتم رصده ومنعه في الساعة 16:21 بعد بلاغ من أحد العملاء.
أكد Klaba أن الإصدارات الأقدم (0.10.0) والأحدث (0.16.0) نظيفة ولا تحتوي على أي ثغرات. رغم ضعف جودة البرمجيات الخبيثة، إلا أن غرضها الأساسي كان استرجاع الأسرار المخزنة على القرص الصلب للأجهزة المتأثرة.
تفاصيل تقنية حول الاختراق
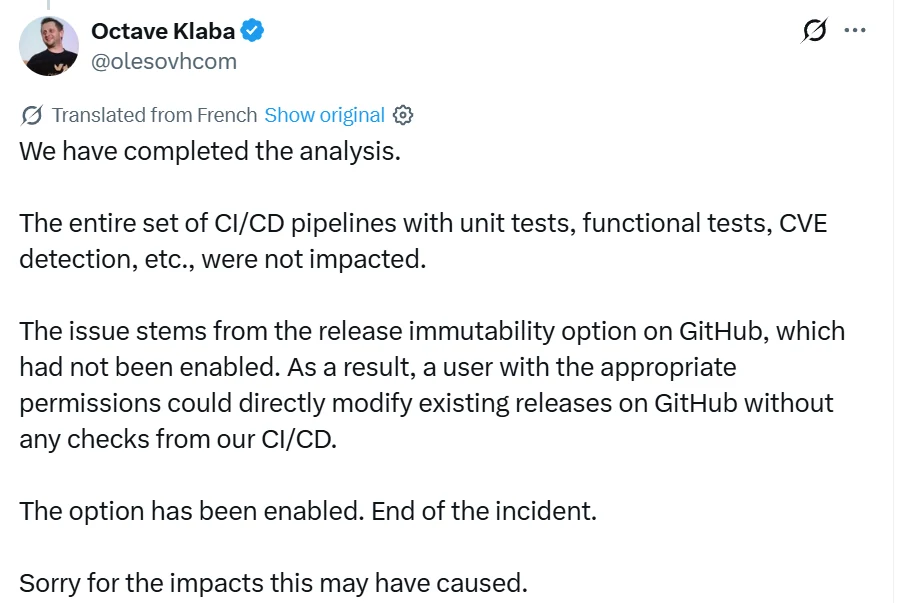
في تحديث لاحق، كشف Klaba عن أن إعداد عدم قابلية تغيير الإصدارات (release immutability) على GitHub كان معطلاً، مما سمح للحساب المخترق بتعديل الإصدارات الحالية دون المرور بفحوصات CI/CD. ومع ذلك، أكد أن خطوط CI/CD الكاملة بما في ذلك الاختبارات الوظيفية وكشف الثغرات لم تتأثر بالهجوم.
قامت OVHcloud بتفعيل خاصية عدم قابلية تغيير الإصدارات على GitHub واعتبرت الحادث محلولاً من الناحية التقنية. ومع ذلك، يوصي Klaba بشدة المستخدمين الذين قاموا بتنزيل الحزم المتأثرة بإجراء تنظيف شامل للنظام وسحب جميع الأسرار والمفاتيح الحساسة.
ارتباط بحملة GlassWorm
أشارت منصة OpenSourceMalware، وهي منصة استخبارات تهديدات مجتمعية، إلى أن الهجوم كان على الأرجح جزءاً من عملية GlassWorm الجديدة. هذه الحملة معروفة منذ أواخر 2025 باستهداف بيئات تطوير البرمجيات مثل VSCode وOpenVSX وGitHub وnpm.
أكد الباحثون أن المهاجم لم يتلاعب بخطوط CI/CD، بل قام برفع حزم مصابة بالبرمجيات الخبيثة تم بناؤها محلياً. لوحظ أن حساب GitHub المستخدم في الهجوم كان مخترقاً لأكثر من ستة أشهر، حيث أظهرت مستودعاته العامة إعادة كتابة مبرمجة للتاريخ في 5 مارس 2026.
المنصات المتأثرة والإجراءات المطلوبة
وفقاً لتقرير OpenSourceMalware، تشمل المنصات المتأثرة أنظمة macOS (Intel وARM)، وLinux (x86_64 وARM64)، وWindows x86-64. في المقابل، لم تتأثر الحزم المبنية من المصدر أو صور Docker. ينصح الخبراء بأن يعامل أي شخص قام بتشغيل أحد الثنائيات المتأثرة جميع الأسرار على جهازه كمخترقة بالكامل.
يُظهر تقرير Blue Report 2026 أن درجات الوقاية الإجمالية قد تخفي ما يحدث بعد الوصول الأولي. بمجرد استخدام المهاجمين لبيانات اعتماد صالحة، تنخفض نسبة الحظر بشكل حاد، حيث يتم حظر 37% فقط من إجراءاتهم.
المصادر
- BleepingComputerOVHcloud CLI releases backdoored on GitHub to steal developer secrets
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
GitHub يتيح معرفة مركز تكلفة الموارد عبر REST API
أضافت GitHub نقطة نهاية جديدة إلى REST API لمعرفة مركز تكلفة المستخدمين والمنظمات والمستودعات وفرق المؤسسات مباشرة.
GitHub يضيف أدوات فرز وتنبيهات ذكية لمراقبة التسريبات العامة
أضافت GitHub قدرات جديدة لمراقبة التسريبات العامة تشمل التحقق التلقائي من صلاحية المفاتيح، وإدارة التنبيهات عبر واجهة برمجية، مما يسهل معالجة الاختراقات على نطاق واسع.
GitHub يوسّع واجهة مقاييس Copilot لتشمل أدوات مثل OpenCode
أضافت GitHub حقل totals_by_client لواجهة مقاييس Copilot، لتتبع استهلاك النماذج من أدوات مثل OpenCode وClaude Code بدقة، مما يوفر رؤية أعمق للمؤسسات.
GitHub يطلق جدار حماية للحزم في معاينة عامة
أعلنت GitHub عن ميزة جدار حماية للحزم في معاينة عامة، تهدف لحماية أنظمة CI/CD من برمجيات خبيثة تستغل لحظة تثبيت الحزم لسرقة البيانات.