استغلال ثغرات PHP2Shell الحرجة بنجاح في العالم الحقيقي
تحوّلت ثغرات PHP2Shell من تهديد نظري إلى هجوم فعلي بعد رصد أدلة قاطعة على تنفيذ أكواد خبيثة، مما يستدعي تدخلاً فورياً من مسؤولي الأنظمة.
 رضوان عبدالهاديمحرر وكاتب تقني
تأكيد الاستغلال الفعلي
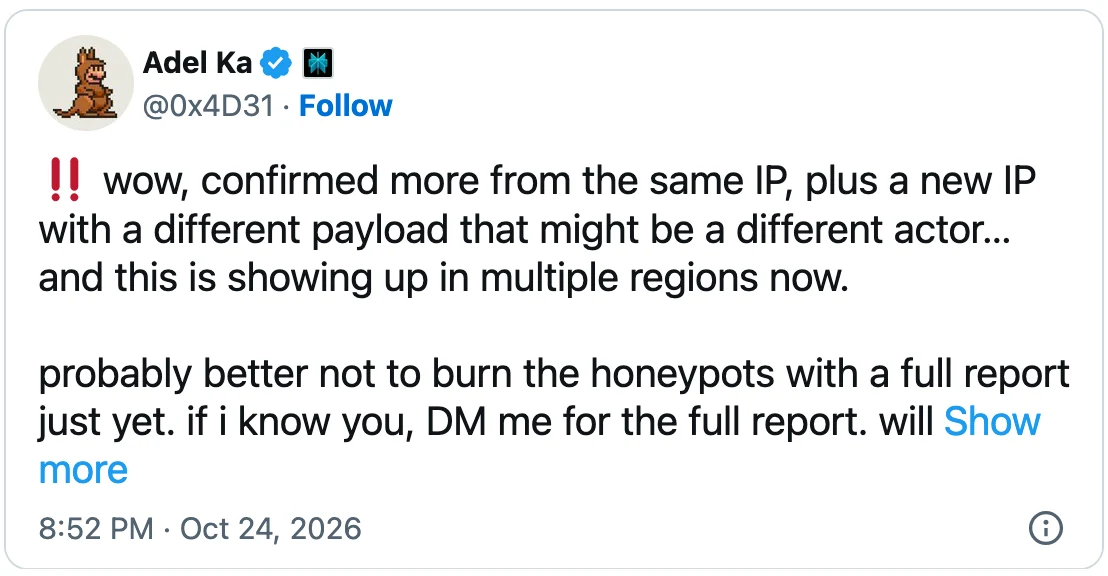
شهدت الساحة الأمنية تطوراً حاسماً مع تأكيد استغلال ثغرتين حرجتين في لغة PHP، تُعرفان مجتمعين باسم PHP2Shell، في بيئات حقيقية. التقطت أجهزة الطُعم التي يديرها عادل كريمي، رئيس فريق الكشف والاستجابة في Perplexity، أدلة قاطعة على تنفيذ أكواد عن بُعد (RCE) ناجح. استهدف الهجوم تثبيت Apache mod_php الذي يعمل بإصدار PHP 8.4.26، حيث لم يقتصر الأمر على مجرد انهيار النظام، بل تضمن تسريب ذاكرة قابل للاستخدام. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
أوضح كريمي أن الاستجابة الخبيثة سلّمت ملف كوكيز مفكك بحجم 800 كيلوبايت، وظهر عنوان دالة مشتق من هذا التسريب ضمن حمولة التنفيذ اللاحقة. كما لاحظ أن العميل اعترف بالاستجابة الكاملة، بينما نُفّذ أمر shell بعد 1.6 مللي ثانية فقط من آخر بايت مسجل في طلب التنفيذ، مما يؤكد نجاح العملية بالكامل. ويمكن الرجوع إلى Sergiu Gatlan للاطلاع على التفاصيل الأصلية للمصدر.
تقييم الخبراء والمراقبة المستمرة
لم يبقَ هذا الاكتشاف محصوراً في نطاق واحد، إذ أكد ماركو هاتشينز، باحث التهديدات في شركة Expel، صحة نتائج كريمي. أشار هاتشينز، الذي كان يتتبع سلسلة من التقارير المزعومة عن استغلال PHP2Shell، إلى أن هذا التوثيق الفني العميق يمثل أعلى جودة تأكيد للاستغلال في العالم الحقيقي حتى الآن.
وأضاف هاتشينز أن التحليل التقني العميق لمحاولة الاستغلال الناجحة ضد تثبيت Apache mod_php يعزز مصداقية البيانات المسجلة. هذا التأكيد المتقاطع بين باحث مستقل وشركة أمنية كبرى يرفع من مستوى الخطورة المصنفة لهذه الثغرات، محولاً المخاوف النظرية إلى واقع تشغيلي يتطلب استجابة فورية.
التصحيحات العاجلة والتسريب المسبق
استجاب فريق أمان PHP للتهديد بإصدار تصحيحات لثغرات PHP2Shell يوم الأربعاء 21 أكتوبر، بعد يوم واحد فقط من طلبه من المسؤولين الاستعداد لتثبيت التحديثات الأمنية فور توفرها. ومع ذلك، واجه الفريق تحدياً كبيراً حيث تسربت تفاصيل الثغرات، بما في ذلك معرّفات CVE ونصائح التخفيف المقدمة لبعض مزودي البنية التحتية الحرجة، إلى الإنترنت قبل إطلاق التصحيحات الرسمية.
رغم تسرب المعلومات ونشر بعض استغلالات البرهان على المفهوم (PoC) قبل التصحيح، صرّح فريق أمان PHP بأن هذه الاستغلالات لم تكن فعالة. هذا التمييز مهم لفهم طبيعة التهديد؛ فبينما كانت الأدوات المتاحة للمهاجمين في تلك المرحلة محدودة، فإن التسريب أتاح لهم الوقت لتحسين أساليبهم، وهو ما يبدو أنه حدث لاحقاً بناءً على الأدلة الجديدة.
رصد المحاولات السابقة
قبل الكشف العام، رصدت عدة شركات أمنية، بما في ذلك Cloudflare وHadrian وwatchTowr وPrevidian وPatchstack، محاولات استغلال لهذه الثغرات. ومع ذلك، صنفت جميع هذه الشركات المحاولات على أنها غير ناجحة. هذا التباين بين الرصد السابق والتأكيد اللاحق يسلط الضوء على صعوبة تمييز المحاولات الفاشلة عن الناجحة في الوقت الفعلي دون تحليل عميق للبيانات.
من جهتها، لاحظ فريق استخبارات التهديدات في Amazon مهاجمين يستهدفون ثغرات PHP2Shell قبل أربعة أيام من إصدار التصحيحات. ومع ذلك، أشار فريق TRACE في Dataminr إلى أن النشاط الخبيث كان محدوداً بالمسح وتحديد البصمة واستخدام استغلالات غير فعالة، دون أي اختراقات معروفة حتى ظهور نتائج كريمي. هذا يؤكد أن النافذة الزمنية بين الرصد والاستغلال الفعلي كانت قصيرة لكنها حاسمة.
إجراءات التخفيف الجديدة
في يوم الجمعة، شارك فريق أمان PHP أيضاً تدابير تخفيف لثغرة تنفيذ أكواد عن بُعد جديدة (تُتتبع كـ CVE-2026-115560) لا يوجد لها تصحيح رسمي بعد. لا يمكن استغلال هذه الثغرة إلا عند استهداف أنظمة تتميز بمزيج غير معتاد من إعدادات التكوين ورمز التطبيق، مما يقلل من نطاقها المحتمل لكنه لا يلغي خطورتها.
نصح المطورون المسؤولين بإعداد session.upload_progress.enabled=0 لحظر الهجمات المحتملة حتى يتم إصدار تصحيح أمني. يُعد هذا الإجراء تدبيراً احترازياً كان قد تم التوصية به بالفعل قبل إصدار تصحيحات PHP2Shell، مما يعكس نهجاً دفاعياً متعدد الطبقات لحماية البنية التحتية من الثغرات المستجدة.
السياق الواسع للتهديد
تكتسب هذه التطورات أهمية مضاعفة نظراً للانتشار الواسع للغة PHP، التي تُستخدم في تطوير الويب وتشكل نحو 70% من جميع مواقع الإنترنت. تشير تقديرات VirusTotal الأخيرة إلى وجود أكثر من 5.1 مليون مضيف PHP مكشوف على الإنترنت، ومن بينها حوالي 3.8 مليون مضيف لديها على الأقل منفذ واحد مفتوح للهجمات.
هذا الحجم الهائل من السطح الهجومي يجعل أي ثغرة حرجة في PHP تهديداً عالمياً. مع توثيق استغلال ناجح، يتحول التركيز من مجرد التحديث الوقائي إلى التحقيق في الاختراقات المحتملة. على المؤسسات مراجعة سجلات الوصول وتحليل أي نشاط غير عادي حول تاريخ 21 أكتوبر، خاصة تلك المرتبطة بتسريب الذاكرة أو تنفيذ أوامر shell غير متوقعة.
المصادر
- BleepingComputerPHP2Shell security flaws now sucessfully exploited in the wild
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
CISA تؤكد استغلال ثغرات PHP2Shell في هجمات نشطة
أدرجت وكالة الأمن السيبراني الأمريكية ثغرتي PHP2Shell في قائمة الاستغلال النشط، وأمرت الوكالات الفيدرالية بتطبيق التحديثات العاجلة قبل الخميس.

فريق PHP يكشف إجراءات مؤقتة لثغرة تنفيذ عن بُعد حرجة
أصدر فريق أمن PHP توصيات لتخفيف ثغرة CVE-2026-115560 التي تتيح تنفيذ أكواد عن بُعد في أنظمة محددة، مع تأكيد عدم توفر تصحيح برمجي فوري.
أمازون: استغلال ثغرات PHP2Shell بدأ قبل 4 أيام من التصحيح
كشف باحثو أمني أمازون أن مهاجمين استغلوا ثغرات PHP2Shell الحرجة قبل 4 أيام من إصدار التصحيحات، وسط تحذيرات من استغلال واسع وشيك في البرمجيات.

PHP تحذر من إصدار 3 تصحيحات أمنية طارئة خلال ساعات
فريق تطوير PHP يعلن عن إصدار تصحيحات عاجلة لثمن ثغرات حرجة تسمح بالتنفيذ عن بُعد. خبراء أمنيون يحذرون من هجمات واسعة النطاق فور توفر التحديثات.