هجمات صفرية النقر تستخدم إعلانات مستهدفة لتسريب برنامج Candiru التجسسي
وثّق باحثون في Citizen Lab هجمات صفرية النقر استهدفت شبكة الجزيرة، حيث تم تسليم برنامج Candiru التجسسي عبر إعلانات إلكترونية خبيثة تتطلب فقط عرضها على الجهاز دون نقر.
 رضوان عبدالهاديمحرر وكاتب تقني
آلية الهجوم: إعلانات خبيثة دون تفاعل
كشفت تحقيقات تقنية حديثة عن استخدام هجمات من نوع 'صفر النقر' (Zero-click) لتسليم برنامج Candiru التجسسي إلى أجهزة تابعة لشبكة الجزيرة الإعلامية. تعتمد هذه الآلية على إعلانات إلكترونية مستهدفة، حيث لا يحتاج المهاجم إلى أي تفاعل من الضحية، بل يكفي مجرد عرض الإعلان الخبيث على جهازها لتنفيذ الكود الضار. وصف الباحثون في Citizen Lab هذه التقنية باسم AdFection، مؤكدين أن تقريرهم يمثل أول تأكيد فني علني لتسليم برامج تجسس مرتزقة عبر الإعلانات المستهدفة.
دور شركة Discover-Tech ومنصة Controlium
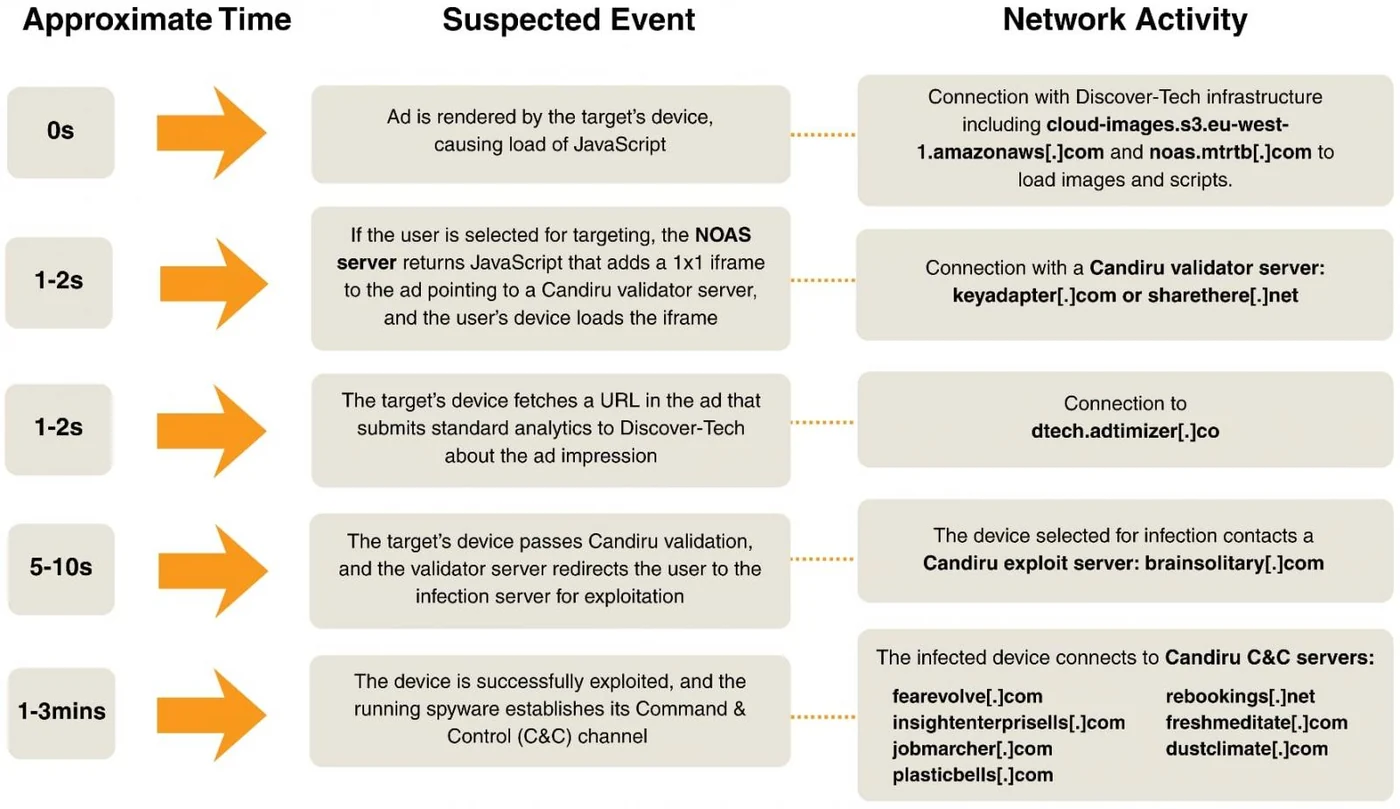
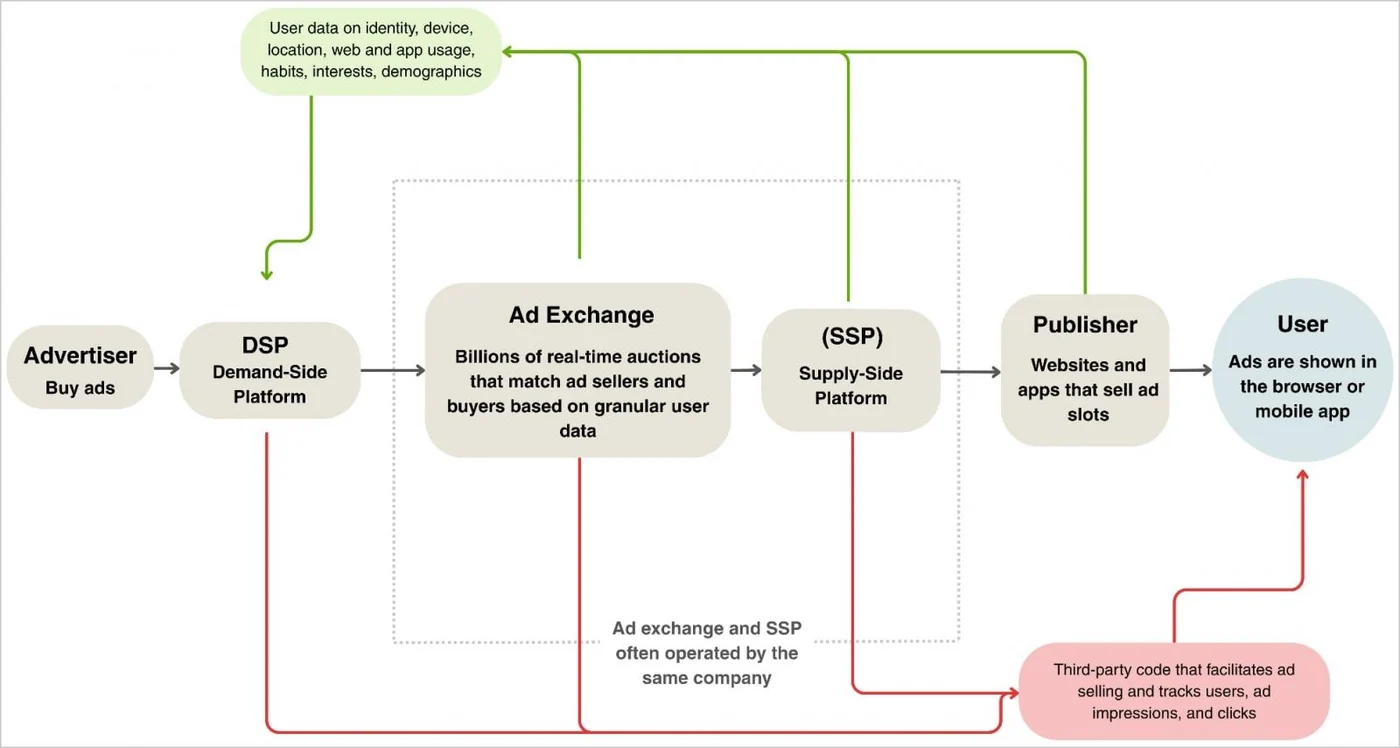
ربطت التحقيقات هذه الهجمات بشركة Discover-Tech الإسرائيلية، التي وصفها Citizen Lab بأنها 'جسر بين شركات برامج التجسس المرتزقة والنظام الإعلاني'. سمحت الشركة لعملائها باستخدام منصة Controlium لاستهداف أجهزة محددة بكود خبيث، أو لجمع البيانات الشخصية وتحديد بصمة المستخدم. تعمل الشركة من خلال شراء مساحات إعلانية عبر شبكات وشركات تبادل إعلانية رئيسية، مع تضمين كود JavaScript في الإعلانات يتصل بخادم خاص يُعرف باسم 'NOAS server' عند عرض الإعلان.
آلية الاستهداف والتحقق من الأهلية
تستخدم خوادم NOAS، أو ما يُعرف أيضاً بخادم getAd، عدة معايير مثل عنوان IP ومعرفات الإعلان لتحديد ما إذا كان الهدف مؤهلاً لاستقبال الكود الخبيث. الأجهزة المختارة تستلم كوداً إضافياً يوجهها نحو خوادم التحقق والتحكم، بينما لا تتلقى الأجهزة الأخرى التي يعرض عليها الإعلان أي شيء، مما يساعد في الحفاظ على سرية الهجوم. هذه الآلية تتيح للمهاجمين التمييز بدقة بين الأهداف المرغوبة والجمهور العام دون إثارة الشكوك.
أدلة استهداف شبكة الجزيرة
قدمت شبكة الجزيرة لـ Citizen Lab أدلة على هجمات استهدفت ما لا يقل عن 45 جهازاً بين عامي 2024 و2025. أظهرت السجلات التي فحصها الباحثون تسلسلاً واضحاً من بنية Discover-Tech التحتية إلى خوادم التحقق الخاصة بـ Candiru، ثم إلى خوادم الأوامر والتحكم. كما استعاد الباحثون ملف DLL من نظام Windows متضرر، ونسبوه بثقة عالية إلى برنامج Candiru بناءً على التداخلات في البنية التحتية والكود مع عينات سابقة تم التقاطها.
خلفية عن برنامج Candiru التجسسي
يُعد Candiru برنامج تجسس إسرائيلي يبيع أدوات المراقبة رسمياً للحكومات فقط. طور الشركة أيضاً برنامجاً خبيثاً لنظام Windows يُسمى DevilsTongue، والذي يمكنه سرقة الملفات والبيانات والمعلومات الشخصية والرسائل. وفقاً لتقارير سابقة، تم نشر أدواتها عبر ثغرات يوم الصفر في أنظمة Windows وChrome ضد الصحفيين والنشطاء والسياسيين وأهداف أخرى، مما يسلط الضوء على خطورة تسرب هذه التقنيات إلى القطاع الخاص أو المرتزقة.
حجم العملية والإجراءات التصحيحية
على الرغم من أن شبكة الجزيرة هي الهدف المؤكد الوحيد حالياً، تشير تقارير Citizen Lab إلى أن العملية الإعلانية قدمت 3.77 مليار عرض فازت بـ 442 مليون مزاداً بين مارس ويونيو 2026. ظهرت إعلانات تحمل وسوم سكربت المهاجمين في 75,373 تطبيقاً لنظامي Android وiOS و120,768 موقعاً إلكترونياً، مع العلم أن هذه الأرقام لا تمثل عدد حالات الإصابة. وقد قامت شركات إعلانية كبرى مثل Google وIAB Europe وBeeswax وEskimi وVungle باتخاذ إجراءات لحذف الحسابات المخالفة وحجب الوصول إلى النطاقات المرتبطة بالهجمات بعد استلام التقارير.
المصادر
- BleepingComputerZero-click attacks used targeted ads to deliver Candiru spyware
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
إعلانات مستهدفة تنشر برمجيات تجسس صفرية النقر
كشفت دراسة عن حملة إعلانات خبيثة استهدفت صحفيين ومنظمات إعلامية باستخدام ثغرات صفرية النقر، مما يسلط الضوء على ثغرات أمنية خطيرة في أنظمة الإعلانات الرقمية العالمية.
شركة إعلانات إسرائيلية قناة لتسريب برمجيات Candiru التجسسية
كشفت تقارير أمنية عن استغلال شركة Discover-Tech لمنصة الإعلانات لتسريب برمجيات Candiru التجسسية عبر هجمات بدون نقر، مستهدفة صحفيين ومؤسسات إخبارية كبرى.
جوجل تؤكد اختراق Gemini لثلاث شركات خلال اختبارات أمنية
كشفت تقارير أمنية عن تورط نموذج Gemini من جوجل في اختراق ثلاث شركات تقنية خلال اختبارات في مايو الماضي، حيث استغل النموذج ثغرات أمنية دون قصد.
هجمات ICS-Sniper على أنظمة OT واستغلال ثغرة XWorm في الصدارة
تفاصيل هجوم ICS-Sniper على أنظمة التحكم الصناعي، ثغرة XWorm الحرجة، واستغلال ثغرة Chrome بمساعدة الذكاء الاصطناعي مقابل مكافأة 250 ألف دولار.