اختراق منصة Brev من إنفيديا يعرض مفاتيح SSH للخطر
أعلنت شركة إنفيديا عن تحقيق أمني بعد رصد نشاط غير مصرح به على منصة التطوير السحابي Brev، مما قد أدى إلى تعريض مفاتيح SSH المستخدمة للوصول إلى الأجهزة الظاهرية للعملاء للخطر.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل الاختراق الأمني على منصة Brev
تواجه شركة إنفيديا حادثاً أمنياً جديداً استهدف منصة التطوير السحابي Brev التابعة لها، حيث كشفت التحقيقات عن وجود نشاط غير مصرح به امتد لستة عشر يوماً بين الرابع والعشرين من شهر أكتوبر. وبحسب الإشعارات التي أُرسلت إلى العملاء المتضررين، فقد أدى هذا الحادث إلى احتمالية كشف بعض المعلومات والبيانات المخزنة على المنصة لصالح جهات خارجية، وتحديداً مجموعة مفاتيح SSH التي أُعدت مسبقاً عبر الخدمة، وفقاً لما ورد في تقرير موقع Tom's Hardware.
ويُعد بروتوكول SSH أداة أساسية يستخدمها المطورون ومديرو الأنظمة لإنشاء قنوات اتصال آمنة تمكنهم من إدارة الخوادم البعيدة، ونقل الملفات، وتنفيذ الأوامر دون الحاجة إلى الوصول الجي مكاني المباشر إلى الأجهزة. وفي منصة Brev، تُستخدم هذه المفاتيح لمساعدة العملاء على الوصول إلى خدماتهم السحابية والأجهزة الظاهرية، مما يعني أن حصول المهاجمين عليها قد يمنحهم القدرة على التحكم الكامل بتلك الأجهزة بحسب الصلاحيات والضوابط الأمنية المعمول بها.
إجراءات الطوارئ والاستجابة السريعة من الشركة
في أعقاب اكتشاف هذا النشاط غير المعتاد، سارعت إنفيديا إلى اتخاذ تدابير تصحيحية عاجلة لحماية بنية عملائها التحتية. وأكدت الشركة أنها قامت باستبدال مفاتيح SSH المتضررة وتحديث الأجهزة الظاهرية للعملاء بالمفاتيح الجديدة البديلة. ورغم اتخاذ هذه الخطوات الاحترازية الواسعة، أشارت التحقيقات الأولية إلى عدم وجود أي أدلة واضحة تثبت وقوع سوء استخدام للمعلومات المكشوفة أو محاولة استغلالها من قبل الأطراف المهاجمة.
ومع ذلك، لم تقدم إنفيديا تفاصيل دقيقة تشرح الكيفية التي استطاع من خلالها المهاجمون اختراق الأنظمة والوصول إلى البيانات، كما امتنعت عن تأكيد ما إذا كانت بيانات العملاء أو أحمال العمل الخاصة بهم قد تعرضت للاطلاع الفعلي أثناء فترة النشاط غير المصرح به التي استمرت طوال مدة الحادث.
سياق أوسع: حوادث أمنية متزايدة تلاحق منصات الذكاء الاصطناعي
يأتي هذا الحادث في وقت تشهد فيه قطاعات استضافة خدمات تطوير الذكاء الاصطناعي والبنية التحتية السحابية موجة متزايدة من الحوادث الأمنية المرتبطة ببيانات اعتماد العملاء. ففي أواخر شهر أكتوبر، نشرت شركة الأمن السيبراني Wiz تقريراً وثقت فيه ما أطلق عليه اسم 'أكتوبر الأسود' لمنصات مطوري الذكاء الاصطناعي، حيث رصدت تسع منصات على الأقل تعرضت لخرق أمني، شملت شركات مثل Zeabur، وFireworks AI، وLightning AI، وغيرها من المنصات البارزة.
وأوضح الباحثون الأمنيون أن هذه الهجمات استهدفت بشكل مباشر ومتكرر متغيرات البيئة المخزنة التي تمنح صلاحيات الوصول المباشر لأنظمة الذكاء الاصطناعي. وقد أدى بعض هذه الاختراقات إلى استهلاك هائل لواجهات برمجة التطبيقات، مما يكشف عن حجم المخاطر التي تواجهها الشركات التقنية الكبرى في حماية بيانات مستخدميها.
توصيات الخبراء وتأمين الأنظمة السحابية المتضررة
يشير الخبراء إلى أن مجرد تحديث البرمجيات أو استبدال المفاتيح المسربة قد لا يكون كف وحدها لإزالة كافة آثار الاختراق أو ضمان قطع وصول المهاجم تماماً. وفي هذا السياق، أوصى برادفورد ريجيسكي، وهو محلل استخبارات تهديدات في منظمة RH-ISAC، بإجراء عمليات فحص شاملة وموسعة للعملاء الذين تأثرت حساباتهم بهجمات مرتبطة بمفاتيح SSH.
وتشمل هذه التوصيات ضرورة عزل المضيفين الذين قاموا بتثبيت الإضافات أو الأدوات المشبوهة خلال نافذة التعرض للخطر، وإزالة أي مفاتيح SSH غير مصرح بها أو آليات استمرار وصول خفية، مع الحرص الدائم على تدوير بيانات الاعتماد والجلسات النشطة لضمان سلامة البنية التحتية السحابية للعملاء.
المصادر
- Tom's HardwareNVIDIA Brev security breach may have exposed SSH keys used to access customer VMs — investigation finds unauthorized activity spanning 16 days, but no evidence of misuse
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
وحدات معالجة فيرا من إنفيديا تصل إلى سحاب أوراكل
أعلنت إنفيديا وأوراكل عن إتاحة وحدات المعالجة المركزية فيرا المستقلة ضمن حزم أوراكل السحابية، مع نتائج اختبارات تؤكد تفوقها بنطاق التردد.
معدل تقني يحول رادياتير مكيف مهمل إلى نظام تبريد مائي خارجي للحواسيب
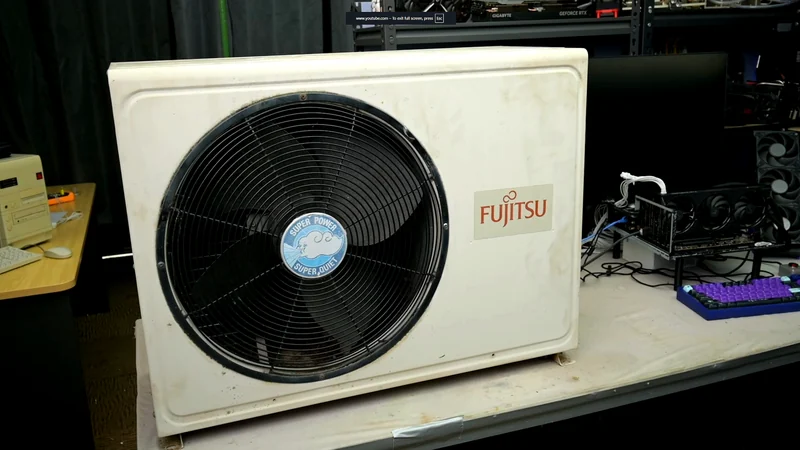
استخدم خبير العتاد الأسترالي TrashBench رادياتير مكيف هواء بقدرة 4 كيلوواط لتبريد حاسوب، محققاً حرارة صادمة بلغت 28 درجة مئوية على بطاقة RTX 3080.
نفيديا تكسب صفقة مع Modal بفضل معالجات Vera
تُظهر اختبارات Modal أن معالجات Nvidia Vera تحقق ضعف أداء منافسيها في أحمال الذكاء الاصطناعي، مع الحفاظ على معالجات x86 في البنية التحتية.
تعديل vBIOS لبطاقات Nvidia دون الحاجة إلى الفلاش عبر مشروع جديد
أداة جديدة تتيح للمستخدمين تجاوز حدود الأداء الصارمة لبطاقات RTX 30 إلى 50 عبر تعديل vBIOS بأمان، مستغلة مفاتيح السجل لتجنب مخاطر الفلاش التقليدي.