اختراق أمني ضخم يسرب بيانات أكثر من 41 ألف موظف بوزارة الأمن الداخلي
نجح مخترق في الاستيلاء على سجلات شخصية حساسة تعود لأكثر من 41 ألف موظف في وزارة الأمن الداخلي الأمريكية، مِمَّا كشف عن معلومات تفصيلية تخص عناصر وكالتي الهجرة والجمارك.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل الاختراق الأمني في وزارة الأمن الداخلي
شهدت وزارة الأمن الداخلي الأمريكية خرقاً أمنياً ضخماً أسفر عن تسريب كنز من المعلومات الشخصية لأكثر من 41 ألف موظف وعامل داخل الوزارة، وذلك وفقاً لما ورد في تقارير نشرتها وسائل إعلام تقنية بارزة مثل <a href="https://techcrunch.com/2026/10/28/hacker-stole-personnel-data-about-thousands-of-homeland-security-employees-including-cbp-and-ice-agents/">TechCrunch</a> و<a href="https://www.wired.com/story/massive-leak-exposes-41000-homeland-security-workers-including-undercover-ice-agents/">Wired</a>.
شملت البيانات المكشوفة الأسماء الحقيقية، والمسميات الوظيفية، وأرقام الهواتف الشخصية، وعناوين البريد الإلكتروني، إضافة إلى مواقع المكاتب الرسمية. وقد طال هذا التسريب الخطير موظفين وعاملين في وكالات حكومية متعددة تابعة للوزارة، وعلى رأسها وكالة الجمارك والحماية على الحدود الأمريكية ووكالة الهجرة والجمارك.
كيف تم الوصول إلى البيانات عبر Okta؟
أفادت التقارير الصحفية بأن مخترقاً يطلق على نفسه لقب «Department of Peace» تمكن من الولوج إلى هذه السجلات الحساسة من خلال الاستفادة من ثغرة أو مدخل في خدمة «Okta»، وهي منصة متخصصة في إدارة الهوية والوصول تستخدمها وزارة الأمن الداخلي.
وتُظهر الإحصائيات الأولية المرتبطة بهذا الخرق أن نحو 21 ألف سجل تخص موظفي وكالة الجمارك والحماية على الحدود، بينما ينتمي ما يقارب 7 آلاف سجل إلى طاقم العمل في وكالة الهجرة والجمارك. ولم يقتصر الأمر عليها فحسب، بل امتد ليشمل سجلات من وكالة الأمن السيبراني وأمن البنية التحتية، وخدمات المواطنة والهجرة الأمريكية، فضلاً عن تحقيقات الأمن الداخلي.
دوافع المخترق وتداعيات كشف الهويات
اعتادت وزارة الأمن الداخلي على العمل بجد لـ <a href="https://www.theguardian.com/us-news/2025/jun/25/immigration-officers-wearing-masks">conceal the identities of CBP and ICE agents</a> الذين شاركوا في تنفيذ <a href="https://www.theverge.com/policy/877106/minneapolis-ice-cbp-occupation-immigration-raid-mutual-aid">anti-immigration raids</a> في مختلف أنحاء الولايات المتحدة، إضافة إلى جهود الوزارة المستمرة في <a href="https://www.theverge.com/report/963106/ice-doxxing-office-of-professional-responsibility-free-speech">tracking down online critics</a>.
ونقلت منصة <a href="https://www.theverge.com/tech/1021528/ice-cbp-data-leak">The Verge</a> عن المخترق قوله: «لديهم معلوماتنا، لذا فمن العدل فقط أن يكون لدينا معلوماتهم». ويأتي هذا الخرق الأמים بعد أسابيع قليلة من وقوع هجوم إلكتروني آخر تمكن خلاله مخترقون من سرقة بيانات تخص موظفي ومتقدمي وظائف مكتب التحقيقات الفيدرالي، وذلك على غرار ما حدث <a href="https://www.theverge.com/policy/998966/shinyhunters-fbi-hack">after hackers stole data</a>.
أدوات التجسس ومصير البيانات المسربة
بحسب المعطيات المتوفرة، تم تسليم البيانات المسربة الخاصة بوزارة الأمن الداخلي إلى باحثة الأمن السيبراني «maia arson crimew»، والتي قامت بدورها بمشاركتها مع منظمة «Distributed Denial ofSecrets» غير الربحية، حيث تتولى المنظمة حالياً استضافة مجموعة البيانات المعروفة باسم «Icepick».
إلى جانب ذلك، كشف التسريب عن معلومات تفصيلية تتعلق بمدى ارتباط وكالات الأمن الداخلي بأدوات مراقبة متقدمة؛ مثل تطبيق التعرف على الوجه <a href="https://www.404media.co/ice-is-using-a-new-facial-recognition-app-to-identify-people-leaked-emails-show/">facial recognition app Mobile Fortify</a>، إلى جانب أدوات أخرى مثل «PenLink» القادرة على جمع وتحليل البيانات الواردة من الهواتف والخدمات عبر الإنترنت.
وحتى لحظة إعداد هذا التقرير، لم يصدر أي تعليق رسمي فوري من قبل وزارة الأمن الداخلي الأمريكية رداً على الاستفسارات التي وجهتها المنصات الإخبارية التقنية حول الحادث.
المصادر
- The VergeA hacker stole more than 40,000 DHS employee records
تابع التسلسل الزمني
أخبار مرتبطة
تسريب ضخم يكشف بيانات 41 ألف موظف في الأمن الداخلي الأمريكي
تسريب غير مسبوق يكشف هويات وأرقام هواتف أكثر من 41 ألف موظف في الأمن الداخلي الأمريكي، بما في ذلك عملاء سريين وأدوات مراقبة متقدمة.
استخدام نظام Palantir لتخزين ملفات المتظاهرين من قبل ICE
كشفت وثائق قضائية عن استخدام وكالة الهجرة والجمارك الأمريكية قاعدة بيانات Palantir لجمع معلومات حساسة عن المتظاهرين والمراقبين.
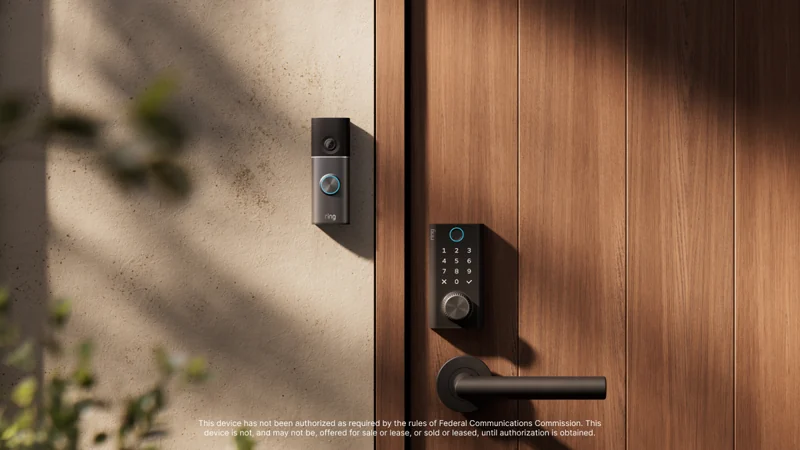
قفل Ring الذكي الأول يحل أزمة البطارية بآلية تدوير يدوية مبتكرة
كشفت شركة Ring التابعة لـ Amazon عن أول قفل ذكي مزود بمقبض تدوير يدوي لتوليد الطاقة عند نفاد البطارية، مع باقة كاميرات 4K جديدة.
وثائق محكمة: ICE يخزّن صور المتظاهرين في قاعدة بيانات Palantir
كشفت ملفات قضائية حديثة أن سلطات الهجرة الأمريكية استخدمت نظام Palantir لتتبع مراقبي النشاط في مين، مما أثار مخاوف حول انتهاك الحريات المدنية.