بينانس تحقق في اختراق محتمل بقيمة 5.8 مليار دولار
تشير التحليلات الأولية إلى تحويلات ضخمة من محافظ ساخنة تابعة لبينانس إلى عنوان إيثريوم جديد، مما دفع جهات إصدار العملات المستقرة لتجميد الأصول المرتبطة بالحادثة.
 رضوان عبدالهاديمحرر وكاتب تقني
تحقيق عاجل في أكبر سرقة عملات رقمية محتملة
تواجه منصة تداول العملات الرقمية بينانس (Binance) تحدياً أمنياً غير مسبوق، حيث كشفت التحقيقات الأولية عن ثغرة أمنية محتملة قد تكون أدت إلى سرقة أصول رقمية بقيمة تصل إلى 5.8 مليار دولار. إذا تأكدت هذه الأرقام، فإن الحادثة ستتجاوز بكثير الرقم القياسي السابق المسجل في فبراير 2025، عندما سرق قراصنة كوريون شماليون 1.5 مليار دولار من منصة بايت (Bybit)، مما يجعلها أكبر عملية سطو على عملات رقمية موثقة في التاريخ. وقد أثار هذا الحدث قلقاً واسعاً في مجتمع العملات الرقمية، خاصة مع عدم وجود تأكيد نهائي بعد من إدارة المنصة حول حجم الخسائر الفعلية. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
تجميد مليارات الدولارات من الأصول المستقرة
في استجابة سريعة للتحركات المشبوهة على شبكة البلوكتشين، سارعت جهات إصدار العملات المستقرة إلى تجميد الأصول المرتبطة بالحادثة. وأعلن باولو أردوينو، الرئيس التنفيذي لشركة تيثر (Tether)، عبر منصة إكس، أن الشركة جمّدت أكثر من 1.567 مليار دولار من عملات USDT التي تم ربطها بالاختراق المحتمل في بينانس. كما أكد جيريمي ألير، الرئيس التنفيذي لشركة سيركل (Circle)، تجميد أكثر من 800 مليون دولار من عملات USDC المرتبطة بالحدث، مشيراً إلى أن شركته تنسق بشكل وثيق مع أجهزة إنفاذ القانون وستواصل دعم جهود التحقيق. بلغ إجمالي الأصول المجمدة حتى الآن أكثر من 2.3 مليار دولار، في محاولة لمنع القراصنة من غسل الأموال أو تحويلها إلى عملات تقليدية. ويمكن الرجوع إلى Lawrence Abrams للاطلاع على التفاصيل الأصلية للمصدر.
تحويلات ضخمة من المحافظ الساخنة
تشير بيانات تحليل المعاملات على البلوكتشين إلى نمط محدد من التحويلات التي جرت من محافظ بينانس الساخنة (Hot Wallets) إلى عنوان إيثريوم جديد تم إنشاؤه خصيصاً لهذه العملية. وكشف الصحفي المتخصص في العملات الرقمية ستار بلاتينوم (StarPlatinum) عن تفاصيل هذه التحويلات، حيث قام محفظة بينانس المعروفة باسم "بينانس 14" بتحويل ما يقارب 2.53 مليار دولار موزعة على 64 رمزاً للعملات الرقمية. وبعد 24 ثانية فقط، تبع ذلك تحويل إضافي بقيمة 174.4 مليون دولار من محفظة بينانس ثانية. وفي تحديث لاحق، تم رصد تحويل ثالث بقيمة 780 مليون دولار من عملات USDC إلى نفس العنوان، مما رفع الإجمالي المبلغ عنه إلى حوالي 3.48 مليار دولار. هذا التسلسل السريع والدقيق في التحويلات يشير إلى عملية منسقة ومخططة مسبقاً.
تتبع الأصول عبر منصات الاستخبارات
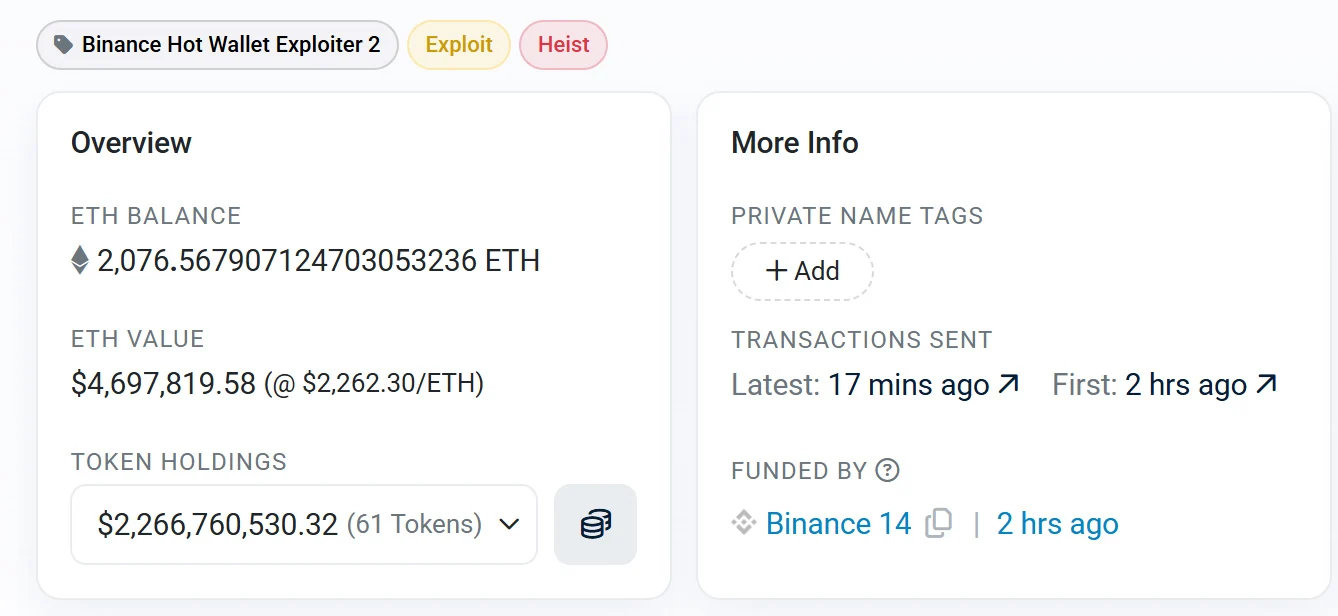
تعمل منصات استخبارات البلوكتشين على تتبع مسار الأصول المسروقة بدقة. وتتبع منصة أركهام إنتليجنس (Arkham Intelligence) حالياً 55 عنواناً للعملات الرقمية تحت كيان يحمل التسمية "binance-hacker-1029". وتقدر القيمة الإجمالية للأصول المملوكة لهذه العناوين بحوالي 5.78 مليار دولار. وتشمل هذه الأصول 1.77 مليار دولار من عملات USDT، و1.44 مليار دولار من البيتكوين، و876 مليون دولار من الإيثريوم، و823 مليون دولار من عملات USDC. من جهة أخرى، وصف مستكشف البلوكتشين إيثرسكان (Etherscan) العنوان الاستقبالي الأول بـ "مستغل محفظة بينانس الساخنة 2"، وقام بتعيين وسمي "استغلال" و"سطو" له. ومن المهم التوضيح أن الرقم الذي تذكره أركهام يمثل قيمة الأصول المحتجزة في المحافظ المتتبع، وليس بالضرورة المبلغ النهائي المسروق من بينانس، حيث قد تكون بعض الأصول قد تم نقلها أو تحويلها.
ردود الفعل الرسمية من بينانس وقائدها
أكد متحدث رسمي باسم بينانس في بيان صحفي أن المنصة على علم بالتقارير المتعلقة بمشكلة أمنية محتملة، وأن فرقها تعمل بنشاط على التحقيق في الأمر. وطمأن المتحدث المستخدمين بأن أموالهم "آمنة تماماً"، مشدداً على أن فرق الأمن تراجع جميع المعلومات ذات الصلة بجدية، وسيتم تقديم التحديثات عبر القنوات الرسمية للمنصة بمجرد التحقق من المعلومات. كما حذرت بينانس عملاءها من الوقوع في فخ عمليات الاحتيال التي قد تستغل هذا الحدث، داعيةً إياهم إلى تجنب الروابط غير الرسمية والرسائل التي تطلب معلومات الحسابات. من جانبه، صرح تشانغ بينغ تشاو (CZ)، مؤسس بينانس، عبر منصة إكس أن الحادثة تبدو كاختراق، مذكراً بأنه لم يعد يدير المنصة حالياً، لكنه يتوقع أن يتم تغطية جميع أموال المستخدمين بالكامل.
أوجه القصور في الدفاعات التقنية
تسلط هذه الحادثة الضوء على التحديات المستمرة في حماية الأصول الرقمية، خاصة عندما ينجح المهاجمون في تجاوز خطوط الدفاع الأولى. تشير التقارير الأمنية الحديثة إلى أن درجات المنع الإجمالية قد تخفي ما يحدث بعد الوصول الأولي؛ فبمجرد أن يمتلك المهاجمون بيانات اعتماد صالحة، تنخفض نسبة الإجراءات التي يتم حظرها بشكل حاد، حيث لا يتم حظر سوى 37% من أفعالهم. هذا الواقع يؤكد الحاجة إلى طبقات أمان متعددة وأنظمة كشف متقدمة، وليس الاعتماد فقط على الحواجز الأولى. ولم تؤكد بينانس بعد ما إذا كانت التحويلات غير مصرح بها، أو كيف حدث الاختراق المشتبه به، أو القيمة الإجمالية للأصول المسروقة، وتبقى القصة قيد التطور مع توفر المزيد من المعلومات.
المصادر
- BleepingComputerBinance probes potential $5.8 billion crypto-theft hack
تابع التسلسل الزمني
أخبار مرتبطة
بنانس: اختراق بقيمة 6.3 مليارات دولار يحمل بصمات هاكرز كوريا الشمالية
كشفت تحقيقات TRM Labs وChainalysis أن هجوم بنانس الضخم نفذه فصيل TraderTraitor الكوري الشمالي، مستغلاً ثغرة في نظام التوقيع عبر 10 سلاسل بلوكشين.
اختراق قياسي يسرق 6.3 مليار دولار من باينانس
سرق قراصنة أصولاً بقيمة 6.3 مليار دولار من باينانس في أكبر اختراق للعملات المشفرة، بينما جمدت المنصة مليارات وتعهدت بتغطية الخسائر.
بينانس تستأنف عمليات السحب بعد اختراق بقيمة 6.3 مليار دولار
أعلنت منصة بينانس استئناف عمليات سحب العملات الرقمية تدريجياً بعد اختراق ضخم. الشركة أكدت تغطية 95% من الأصول المسروقة، مع استمرار التحقيقات الأمنية.
اختراق قياسي لمنصة باينناس وسرقة 6.3 مليارات دولار
تعرضت منصة باينناس لأكبر اختراق في تاريخ العملات المشفرة، حيث سرق قراصنة نحو 6.3 مليارات دولار، وسط جهود لتجميد الأموال وتغطية كافة الخسائر.