تخلي Microsoft Authenticator عن النسخ الاحتياطي لصالح Google One
تستعد شركة Microsoft لتغيير جذري في آلية عمل تطبيق المصادقة الشهير الخاص بها على نظام أندرويد، حيث ستتخلى عن ميزة النسخ الاحتياطي الخاصة بها لصالح خدمة غوغل.
 رضوان عبدالهاديمحرر وكاتب تقني
تغيير جوهرية في آلية النسخ الاحتياطي لأجهزة أندرويد
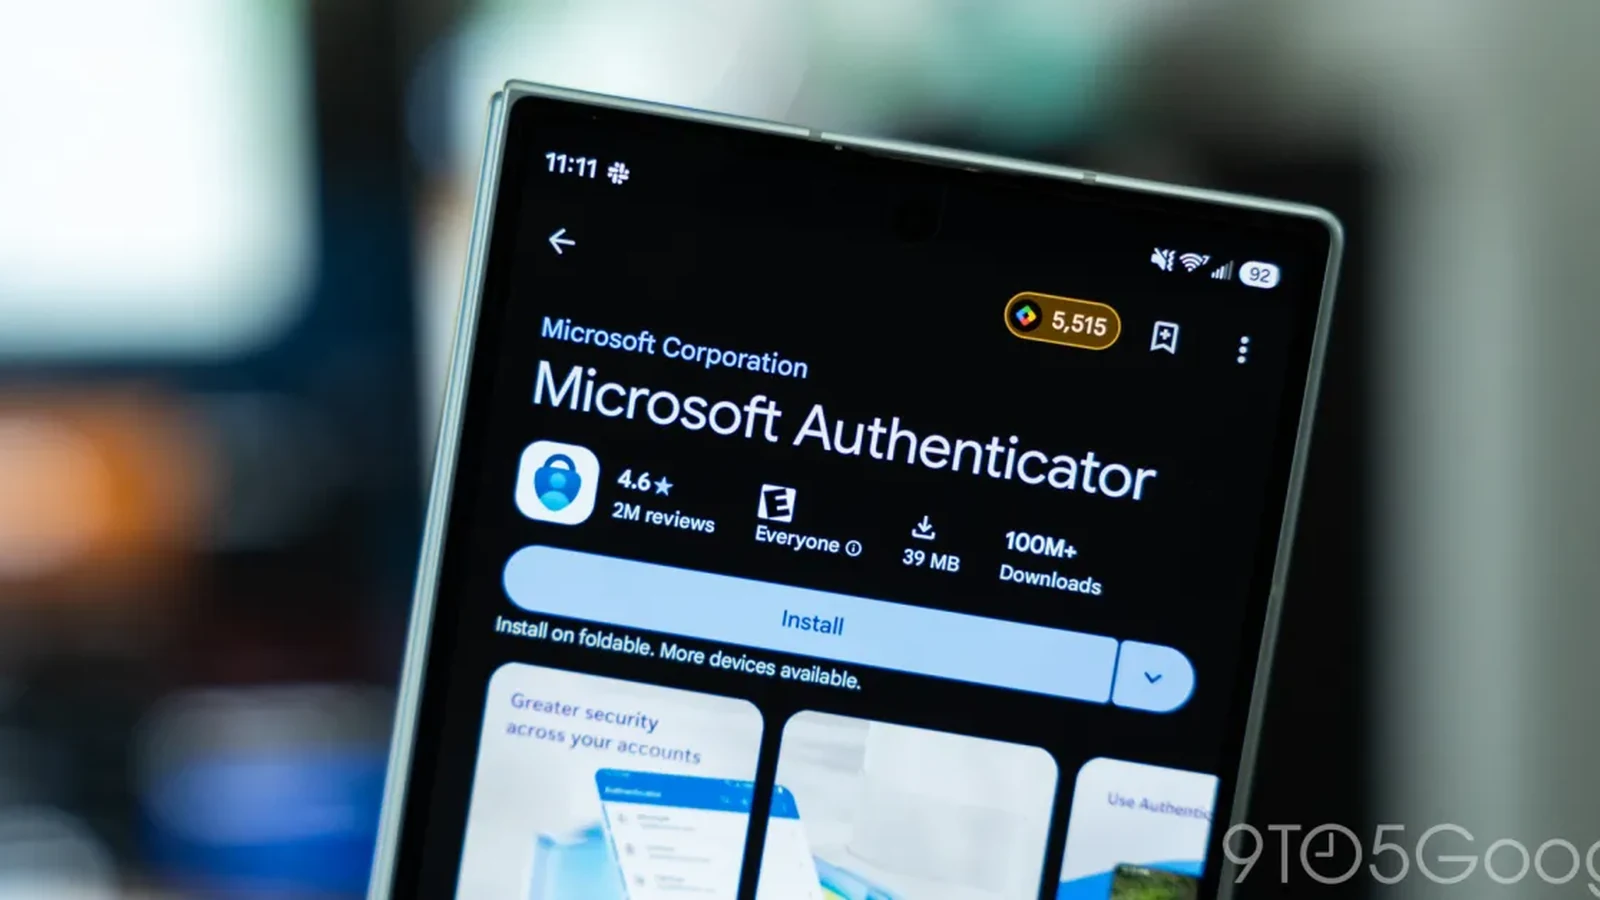
أعلنت شركة مايكروسوفت عن خطوة جديدة ومهمة تخص تطبيق المصادقة الشهير الخاص بها والمخصص للأجهزة الذكية العاملة بنظام أندرويد. ووفقاً للتفاصيل التي نشرتها المنصات التقنية ومنها تقرير أخرجه موقع [9to5Google](https://9to5google.com/2026/11/03/microsoft-authenticator-google-one-backup-change/)، فإن التطبيق يعتزم الاستغناء بصورة كاملة عن خيار النسخ الاحتياطي الخاص بكلمات المرور والحسابات والذي كان يعتمد طوال الفترة الماضية على حسابات المستخدمين الشخصية في النظام البيئي لشركة [Microsoft](https://9to5google.com/guides/microsoft/).
يأتي هذا القرار ليغير بشكل ملحوظ طريقة تعامل المستخدمين مع حفظ بيانات الاعتماد الخاصة بهم، حيث كان التطبيق يعتمد في السابق على خوادم وحسابات الشركة ذاتها لحفظ بيانات المصادقة الثنائية وكلمات المرور المؤقتة. ومع التحديث القادم، سيتم تحويل مسار حفظ وتأمين هذه البيانات الحساسة ليعمل بصورة كاملة عبر البنية التحتية لخدمة [Google One](https://9to5google.com/guides/google-one/) على أجهزة أندرويد.
تعتبر هذه الخطوة تحولاً تقنياً كبيراً في استراتيجية الشركة لإدارة التطبيقات الأمنية والخدمات المرتبطة بالمصادقة الثنائية، وهو ما يفرض على مستخدمي النظام المذكور الانتباه لتلك التغييرات القادمة لضمان استمرارية حفظ حساباتهم وحمايتها من أي فقدان محتمل للبيانات.
تفاصيل الانتقال إلى نظام غوغل الجديد للنسخ الاحتياطي
بحسب التوضيحات الرسمية التي تم رصدها [on a support page](https://support.microsoft.com/en-us/authenticator/back-up-your-accounts-in-microsoft-authenticator)، فإن عملية الانتقال هذه ستبدأ فعلياً خلال شهر يناير المقبل، وهو موعد قريب للغاية يفصلنا عنه أسابيع معدودة فقط. هذا التحديث يعني أن اعتماد المستخدمين على حساباتهم الشخصية في مايكروسوفت لتمكين النسخ الاحتياطي لعمليات المصادقة لمرة واحدة سيصل إلى خط النهاية تماماً.
بدلاً من الطريقة القديمة، سيتعين على الأفراد توفير الحماية لبياناتهم وحساباتهم عبر تفعيل خيار خاص داخل إعدادات التخزين السحابي لغوغل. وتحديداً، سيتطلب الأمر من المستخدمين الدخول إلى إعدادات النسخ الاحتياطي في أجهزة أندرويد والقيام بتفعيل خيار تطبيق المصادقة يدوياً لضمان استمرار عملية رفع وتأمين البيانات بصورة منتظمة ودون أي انقطاع قد يؤثر على تسجيل الدخول.
إن هذا التحول التنظيمي والتقني يوضح مدى رغبة الشركة في تبسيط الآليات البرمجية المعقدة، والاعتماد على الحلول المدمجة والجاهزة داخل أنظمة التشغيل الأساسية بدلاً من تطوير وصيانة أنظمة نسخ احتياطي مستقلة لكل تطبيق على حدة.
خطوات عملية يجب على المستخدمين اتخاذها قريباً
مع اقتراب موعد تطبيق التغييرات الجديدة في مطلع عام 2027، سيكون لزاماً على كافة مستخدمي تطبيق المصادقة على الهواتف الذكية العاملة بنظام أندرويد مراجعة إعدادات هواتفهم بدقة. فالاعتماد على حساب مايكروسوفت الشخصي سيصبح من الماضي، ولن تتمكن الحسابات من حفظ رموز التحقق المؤقتة عبر الطريقة التقليدية بعد حلول الموعد المحدد.
ولضمان عدم فقدان أي من رموز الدخول المرשمة لحساباتهم المتعددة عبر الإنترنت، توجب التوجيهات الفنية للمستخدمين تفعيل خدمة الحفظ السحابي عبر الخيار المخصص في النظام. إن عدم اتخاذ هذه الخطوة قد يضع المستخدمين في مواقف حرجة عند محاولة استعادة حساباتهم على أجهزة جديدة في حال تعرض هواتفهم الحالية لأي عطل مفاجئ.
تؤكد هذه الإجراءات على أهمية المتابعة الدورية للإشعارات والتحديثات التي تنشرها الشركات التقنية الكبرى بشأن تطبيقات الأمان، خصوصاً تلك التي تتعلق بكلمات المرور والمصادقة الثنائية التي تمثل خط الدفاع الأول عن البيانات الشخصية والمهنية للمستخدمين.
سوابق تقنية وتوجهات مشابهة لأنظمة التشغيل المختلفة
على الرغم من أن هذا القرار قد يبدو مفاجئاً لبعض المستخدمين المعتدلين على خدمات مايكروسوفت المتكاملة، إلا أنه ليس بالأمر غير المسبوق في عالم تقنيات الأمان وتطبيقات المصادقة. فقد سبق لتطبيق المصادقة أن اعتمد بشكل أساسي على خدمة الحفظ السحابي التابعة لشركة آبل في نظام آي أو إس والمعروفة باسم خدمات آي كلاود، وذلك لضمان تخزين حسابات وكلمات المرور المؤقتة لمستخدمي آيفون.
من خلال هذه الخطوة على أندرويد، تحذو الشركة حذو تلك السياسة المتبعة سابقاً، لتصبح خيارات النسخ الاحتياطي متوافقة وموحدة إلى حد ما مع طبيعة أنظمة التشغيل المحمولة الأساسية في السوق. فبدلاً من تطوير حل سحابي مستقل ومنافس لخدمات أنظمة التشغيل، تختار الشركة الاستفادة من البنية التحتية الجاهزة التي توفرها كل من غوغل وآبل.
إن توحيد طريقة التعامل مع أنظمة التشغيل يقلل من الأعباء التشغيلية على فرق التطوير داخل الشركة، وفي الوقت ذاته يمنح المستخدمين تجربة أكثر سلاسة ومألوفة لديهم بحكم اعتيادهم على استخدام حلول التخزين السحابي الرسمية للهواتف التي يحملونها.
آثار هذا التحديث على أمان وحماية حسابات الأفراد
تعتبر تطبيقات المصادقة الثنائية وكلمات المرور لمرة واحدة الركيزة الأساسية لحماية الحسابات الرقمية اليوم ضد عمليات الاختراق والوصول غير المصرح به. ومع انتقال عمليات النسخ الاحتياطي لتلك الرموز الحساسة نحو البنية السحابية لخدمة غوغل، تتغير ملامح بروتوكولات الأمان والحفظ المتبعة، مما يضع على عاتق مزودي الخدمات مسؤولية مضاعفة لتأمين تلك البيانات من أي اختراقات محتملة.
يُتوقع أن يتعامل المستخدمون بحذر مع هذا التغيير، خصوصاً المهتمين بالخصوصية المطلقة الذين يفضلون فصل بيانات شركات التكنولوجيا الكبرى عن بعضها البعض. ومع ذلك، فإن الاعتماد على حلول التخزين السحابي الموثوقة يظل الخيار الأكثر عملية للأغلبية العظمى من الأفراد لضمان عدم ضياع كلمات المرور والرموز.
ستبقى الأسابيع القادمة محط أنظار المراقبين التقنيين للتعرف عن قرب على ردود فعل المستخدمين، وكيفية تطبيق هذا التحديث البرمجي الضخم على ملايين الأجهزة الناشطة حول العالم، مع التأكيد على ضرورة التزام الجميع بالتعليمات الجديدة لتجنب أي مشاكل تقنية محتملة.
المصادر
- 9to5GoogleMicrosoft Authenticator is ditching its own password backup for Google One
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
إكس بوكس يحجز حقوق بث لعبة GTA 6 الحصرية على سحابة مايكروسوفت
أعلنت مايكروسوفت عن صفقة حصرية تمنح منصة إكس بوكس كلاود غيمنغ حق بث لعبة جراند ثفت أوتو 6 عند إطلاقها، في خطوة استراتيجية تهدف لجذب اللاعبين عبر الحوسبة السحابية.
Microsoft Surface Laptop Ultra: أقوى منافس لويندوز أمام MacBook Pro
مراجعة Surface Laptop Ultra تكشف حاسوب ويندوز قوياً للذكاء الاصطناعي والألعاب وصناعة المحتوى، لكن عمر البطارية وتجربة الذكاء المحلي يحدّان من اكتماله.
تحديث صور جوجل يعالج مشكلة إخفاء الصور المعدلة
أطلقت جوجل تحديثاً جديداً لتطبيق صور جوجل يعالج مشكلة مزعجة أدت إلى إخفاء الصور المعدلة عن التطبيقات الأخرى لنظام أندرويد.
تحديث جديد لتطبيق صور جوجل يتيح تخصيص تبويب المجموعات بالكامل
بدأت جوجل إرسال تحديث واسع النطاق لتطبيق صور جوجل على أجهزة أندرويد يعيد تصميم تبويب المجموعات ليمنح المستخدمين حرية كاملة في تخصيصه وترتيبه.