أمن برمجيات الذكاء الاصطناعي يتطلب النضج لا السرعة
تؤكد التطورات المتلاحقة في تطوير البرمجيات المدعومة بالذكاء الاصطناعي أن السرعة وحدها لا تكفي، بل إن فهم مراحل النضج واعتماد الحوكمة هما المفتاح الأساسي لتجنب المخاطر الأمنية المتزايدة.
 رضوان عبدالهاديمحرر وكاتب تقني
تسارع الإنتاجية مقابل المخاطر الأمنية
يشهد قطاع تطوير البرمجيات المعزز بالوكلاء الذكيين قفزات هائلة في مستويات الإنتاجية، إلا أن التداعيات الأمنية تثير مخاوف حقيقية لدى فرق العمل وأقسام العمليات الأمنية. إن الانتشار الواسع لنماذج اللغة الكبيرة، سواء عبر الأدوات المصرح بها أو ما يُعرف بالذكاء الاصطناعي الخفي الذي يجلبه الموظفون، يؤدي إلى توسيع مساحة الهجوم بشكل يسبق قدرة الضوابط التقليدية على المتابعة. وتتجسد هذه المخاطر المتصاعدة في التوقعات التي تشير إلى أن تكاليف الحوادث المرتبطة بوكلاء الذكاء الاصطناعي ستشهد ارتفاعا ملحوظا بواقع أربعة أضعاف خلال السنوات القادمة، وفقا لتقديرات Gartner المنشورة في تقارير الصناعة عبر روابط مثل increase fourfold.
وفي السياق ذاته، يبرز التحدي المتمثل في الطبيعة المزدوجة لهذه التقنيات؛ حيث أكدت تحليلات صادرة عن SonarSource أن النماذج اللغوية الرائدة القادرة على كتابة شيفرات برمجية عالية الكفاءة والوظائف، هي نفسها التي تنتج غالبا أخطر الثغرات الأمنية وأكثرها شدة، مما يحتم على المؤسسات الانتباه الدقيق لجودة الكواد المنتجة ومراقبتها المستمرة.
أهمية الحوكمة والتحكم في دورة التطوير
تدرك المؤسسات تماما الحاجة الملحة للسيطرة على عوامل الخطر المرتبطة بانتشار تقنيات الذكاء الاصطناعي، غير أن التدابير الوقائية الحالية قد لا تكون كافية وحدها لدرء المخاطر. وتُعد الحوكمة عنصرا محوريا لضبط عمليات التطوير البرمجي الموجهة بالذكاء الاصطناعي، نظرا لدورها الحاسم في تحديد صلاحيات وكلاء الذكاء الاصطناعي وما يمكنهم تنفيذه وما يُمنعون عنه. وإلى جانب تحسين قدرات الرصد والمراقبة لعمليات استخدام الأدوات والتعديلات البرمجية، يمكن للمؤسسات تقليص المستويات الخطرة مع جني ثمار الإنتاجية العالية.
ومع ذلك، تظل الحوكمة وحدها غير كافية طالما بقيت المؤسسات تفتقر للوضوح بشأن ضوابطها الأمنية، وتجهل موقعها الحقيقي على مقياس اعتماد الذكاء الاصطناعي المتصاعد. وبدون هذا الإدراك الدقيق لمستوى المشاريع الحالية والمهارات المطلوبة لإدارتها، قد تقصر المؤسسات في تطبيق أفضل الممارسات الأمنية المطلوبة للتصدّي للتحديات المستجدة في بيئة العمل.
مراحل اعتماد الذكاء الاصطناعي ونضج الممارسات
تستطيع المؤسسات التعامل مع تعقيدات تطبيق الذكاء الاصطناعي وإدارتها بفعالية من خلال الاستعانة بنموذج اعتماد مكون من ثلاث مراحل وثماني مراحل فرعية تعكس رحلة التطوير برمتها. تبدأ هذه الرحلة من المساعدين البسيطين الذين يؤدون مهام روتينية، وصولا إلى وكلاء قادرين على بدء المهام وإنهائها بشكل مستقل تماما.
تغطي المرحلة الأولى (المساعد المدعوم بالذكاء الاصطناعي) الاستخدام البسيط والمساعدات الخاضعة للإشراف، وهي بيئة منخفضة إلى متوسطة المخاطر وتمثل التوقيت المثالي لإرساء سياسات الحوكمة وتدريب المطورين على البرمجة الآمنة ومراجعة الشيفرات. أما المرحلة الثانية (الذكاء الاصطناعي الأصلي) فتشمل المساعدة غير الخاضعة للإشراف والتطوير الذي يقوده الذكاء الاصطناعي، حيث ترتفع الإنتاجية مع استغلال معايير مشاركة المعلومات مثل بروتوكول سياق النماذج، غير أن مستويات الخطر ترتفع نتيجة الاعتماد المفرط على النماذج.
التحول نحو التطوير المعتمد على الوكلاء المستقلين
تمثل المرحلة الثالثة والأخيرة (مرحلة الوكلاء) الغاية التي تسعى إليها المؤسسات، ورغم مزاياها الكبيرة فإنها تحمل مستويات خطورة تتراوح بين العالية جدا والحرجة والقصوى. تبدأ هذه المرحلة من الوكلاء الفرديين الذين يعملون عبر واجهة سطر الأوامر لتنفيذ العمليات من البداية للنهاية، مرورا بالوكلاء المتعددين المتوازيين وصولا إلى مرحلة التنسيق المستقل بالكامل.
ومع تزايد تعقيد واستقلالية هذه العمليات، يصبح تأسيس ركائز الحوكمة وبرامج التعليم الشاملة مبكرا أمرا لا غنى عنه لتجنب خروج المخاطر عن السيطرة. وحيث إن أغلب المطورين يتواجدون حاليا ضمن المراحل المتوسطة، فإن الفرصة لا تزال متاحة أمام المؤسسات لتطبيق الضوابط والإشراف اللازمين لضمان بيئة عمل آمنة.
الخطوات العملية نحو أمن برمجيات مستدام
تواجه العديد من المؤسسات تحدي التبني السريع للتقنية الذي يسبق قدرتها على تأمينها، متأثرة بدخول موظفين غير مدربين يعتمدون على نماذج لغوية خاصة بهم دون وعي كاف بإجراءات الأمان والتقييمات السياقية. ولتجاوز حالة العمى التشغيلي وفياب الرؤية الواضحة حول مستخدمي هذه الأدوات وتأثيراتها، يجب على المؤسسات أولا معرفة موقعها الحالي بدقة.
إن فهم المرحلة الحالية من الاعتماد يتيح للشركات تحديد الضوابط الأمنية ومهارات المطورين اللازمة لكل مرحلة، والاستعداد للمستوى التالي الذي قد يصل أسرع من المتوقع. ويمكن للمهتمين بمتابعة تحليلات هذا المجال الاطلاع على المقالات المتخصصة التي ينشرها خبراء مثل Matias Madou عبر المنصات التقنية المعنية.
المصادر
- SecurityWeekThe Key to AI Software Security Isn’t Speed, It’s Maturity
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
متى يجب استخدام الذكاء الاصطناعي للبحث في الويب ومتى تجنّبه؟
توضح دراسة جديدة من جامعة ستانفورد حدود قدرات روبوتات الدردشة مثل ChatGPT وClaude في البحث، وتحدد الحالات التي يتفوق فيها محرك البحث التقليدي لضمان دقة المعلومات.
إضافة وتخصيص أدوات CarPlay في سياراتك خطوة بخطوة
تعرف على كيفية إضافة وتخصيص أدوات CarPlay في نظام iOS 26 و27، من إدارة المنزل الذكي إلى متابعة الطقس، مع نصائح لاختيار الأدوات الأنسب أثناء القيادة.
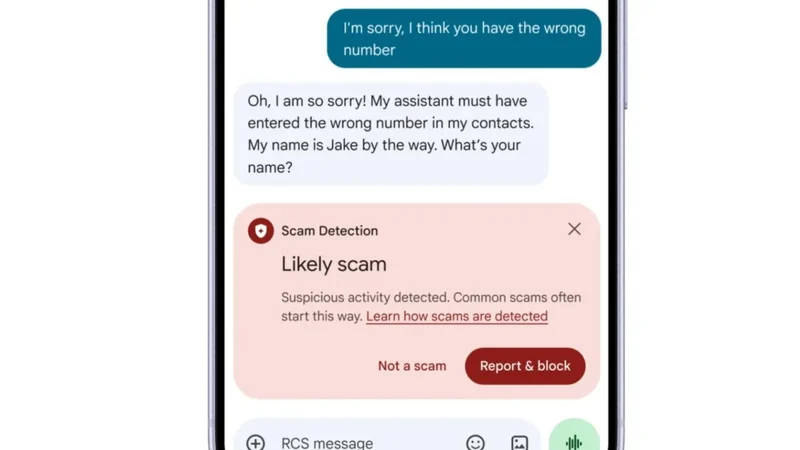
أندرويد يعزز حماية الرسائل من الاحتيال بالذكاء الاصطناعي Gemini
أعلنت جوجل عن ميزة حماية متقدمة في تطبيق رسائل جوجل تستخدم نماذج Gemini السحابية لتقييم نية المرسلين المجهولين وكشف محاولات الاحتيال المالي.
عصابة CyberCartel تستخدم وكلاء Claude وGrok لأتمتة هجمات بنوك أمريكا اللاتينية
كشفت شركة Straiker أن عصابة CyberCartel تستغل وكلاء الذكاء الاصطناعي Claude وGrok لسرقة بيانات أكثر من 400 مؤسسة مالية في أمريكا اللاتينية، مما يرفع مستوى التهديد السيبراني.