برمجية Hirudo الخبيثة تستبدل تطبيقات البنوك لتجاوز أنظمة الأمان
تعتمد برمجية Hirudo الخبيثة على تقنية متطورة لاستبدال التطبيقات المصرفية الشرعية بنسخ معدّلة، مما يتيح للمهاجمين تجاوز آليات الحماية الداخلية والوصول الكامل إلى بيانات المستخدمين.
 رضوان عبدالهاديمحرر وكاتب تقني
آلية الاستبدال الذكي لتطبيقات البنوك
أعلنت شركة الأمن السيبراني المتخصصة في حماية الأجهزة المحمولة ThreatFabric عن اكتشاف برمجية خبيثة جديدة تستهدف نظام أندرويد تحمل اسم Hirudo. تعتمد هذه البرمجية على استراتيجية هجومية متطورة تتمثل في استبدال التطبيقات المصرفية الشرعية بنسخ معدّلة خبيثة، مما يتيح للمهاجمين تجاوز فحوصات السلامة التقليدية التي تعتمد على التحقق من توقيع التطبيق وسلامة بيئة التشغيل. ووفقاً للتقرير الصادر عن الشركة، تم رصد نسخ خبيثة لثمانية تطبيقات بنكية مختلفة تستخدم هذه التقنية لتعطيل آليات الحماية الداخلية. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
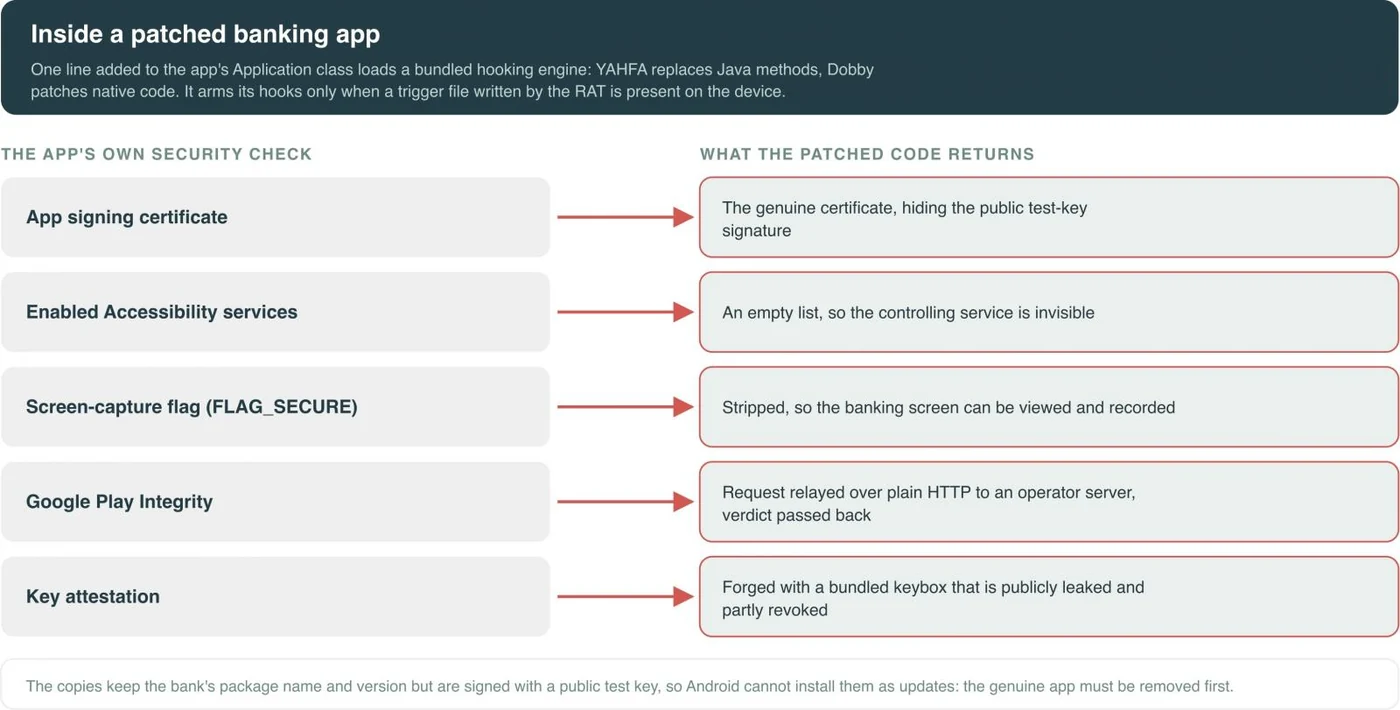
تعمل البرمجية من خلال تحميل محرك خطاف (Hooking Engine) مبني على أطر برمجية مفتوحة المصدر مثل YAHFA وDobby. عند تشغيل التطبيق المصرفي المعدّل، يقوم هذا المحرك بتعديل سلوك النظام الأساسي، حيث يستبدل شهادات التوقيع الأصلية بمعلومات مزيفة أو يعيد قوائم فارغة عند طلب التحقق من سلامة التطبيق. هذا الأسلوب يجعل دفاعات التطبيق تعمل ضده، مما يفتح المجال أمام المهاجمين للتحكم الكامل في الجهاز دون اكتشاف فوري من قبل أنظمة الأمان الخارجية.
طرق التسليم والأذونات المطلوبة
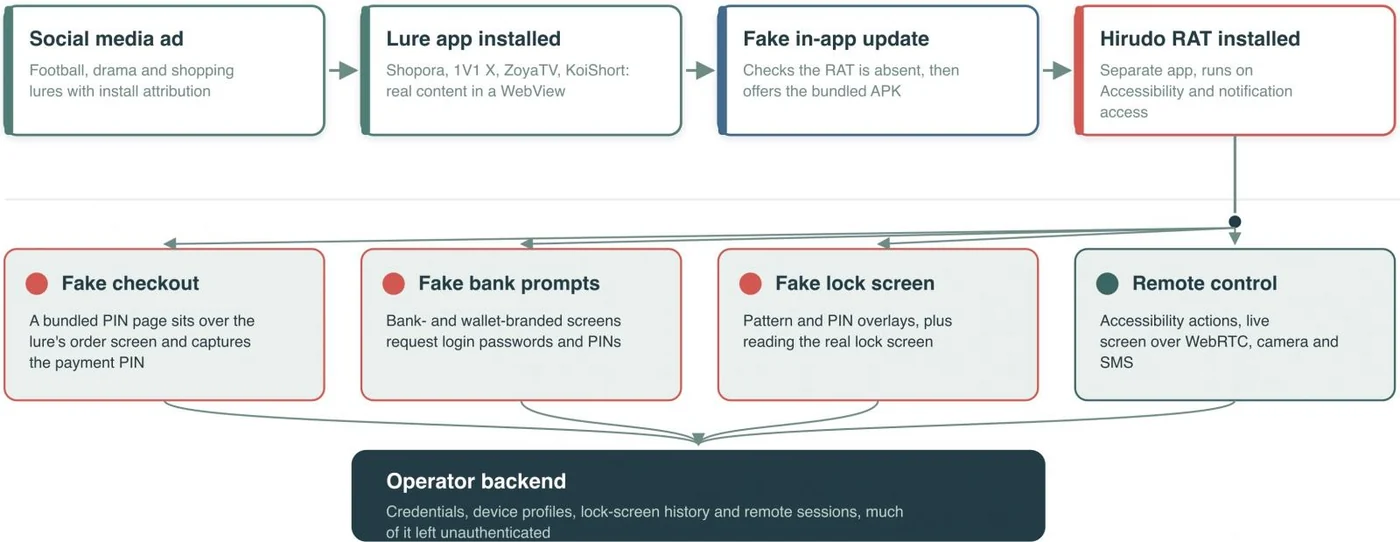
تصل برمجية Hirudo الخبيثة إلى الأجهزة الضعيفة عادةً عبر تطبيقات تبدو شرعية في البداية، مثل تطبيقات التسوق (Shopora)، أو المحتوى البالغ (1V1 X)، أو دراما قصيرة (ZoyaTV وKoiShort). تعمل هذه التطبيقات كحمّالات للبرمجية الخبيثة، حيث تعرض إشعارات تحديث مزيفة تدفع المستخدم للسماح بأذونات حساسة، وأهمها أذونات خدمات إمكانية الوصول (Accessibility). هذه الأذونات تمنح البرمجية القدرة على التحكم في واجهة المستخدم وتثبيت التطبيقات الأخرى دون تدخل يدوي مباشر.
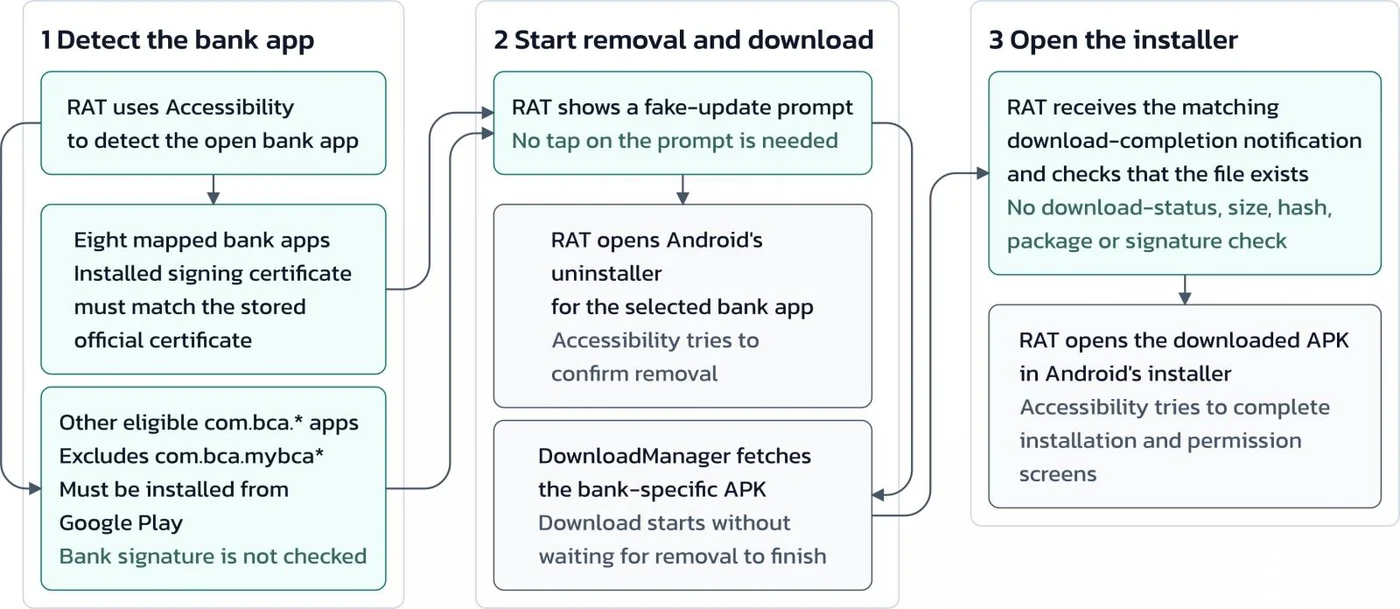
بعد منح الأذونات، تبدأ البرمجية عملية الاستبدال الدقيقة والمحفوفة بالمخاطر. تقوم Hirudo بتشغيل أداة إلغاء التثبيت الخاصة بالتطبيق المصرفي الأصلي، ثم تقوم بتحميل نسخة معدّلة منه. تستغل البرمجية إذن إمكانية الوصول لتثبيت النسخة الخبيثة بدلاً من الأصلية. ويوضح الباحثون أن هذه العملية تحمل خطورة على المهاجم أيضاً، حيث يمكن للضحية قطع العملية في نقطتين حرجتين، مما قد يكشف عن النشاط الخبيث إذا لم يتم تنفيذها بسرعة ودقة.
قدرات المراقبة والتحكم عن بُعد
بمجرد تفعيل البرمجية على الجهاز، تكتسب قدرات واسعة النطاق للمراقبة والسرقة. يمكن للمهاجمين سرقة كلمات مرور الحسابات المصرفية، ورموز PIN للدفع، وسرقات فتح قفل الجهاز، بالإضافة إلى رسائل SMS النصية. كما تتيح البرمجية بث شاشة الجهاز في الوقت الفعلي إلى خوادم المشغلين، والوصول إلى كلا الكاميرتين لتسجيل الصوت والصورة. هذه القدرات تحول الهاتف الذكي إلى أداة تجسس شاملة بيد المهاجمين.
تستخدم البرمجية أيضاً صفحات دفع مزيفة لخداع المستخدمين. عند محاولة إجراء عملية شراء، تظهر صفحة تحقق تبدو شرعية تطلب إدخال رمز PIN للدفع. بعد إدخال البيانات، تعرض البرمجية نتيجة دفع مزيفة بنجاح لإيهام الضحية بأن العملية تمت، بينما تكون البيانات قد سُرقت بالفعل. هذا الأسلوب يضمن استمرار ثقة المستخدم بالتطبيق المصرفي الخبيث، مما يسهل على المهاجمين الاستمرار في استغلال الحسابات المالية.
الاستهداف الجغرافي والبيانات المسربة
رصدت شركة ThreatFabric أن برمجية Hirudo تستهدف بشكل رئيسي البنوك الإندونيسية، حيث تم رصد استنساخ هوية سبعة بنوك محلية على الأقل. ومع ذلك، لا تقتصر الأهداف على إندونيسيا، إذ تشير الأدلة إلى أن البرمجية تستهدف أيضاً مؤسسات مالية في الصين والهند والمكسيك والمغرب وتايلاند. هذا الانتشار الجغرافي الواسع يعكس اهتمام المهاجمين بالأسواق المالية الناشئة والمتنامية في آسيا وأفريقيا وأمريكا اللاتينية.
في تطور مقلق، اكتشف الباحثون لوحة تحكم خلفية غير مؤمنة تحتوي على آلاف السجلات الخاصة ببيانات التطبيقات. تضمنت هذه البيانات معلومات عن الأجهزة، وبيانات قفل الشاشة، وملفات تعريف مالية مفصلة. على الرغم من حجم البيانات المسربة، لا يزال عدد الضحايا الدقيق غير معروف. ويؤكد هذا الاكتشاف على ضعف البنية التحتية الأمنية لدى بعض الجهات الفاعلة في التهديدات، مما يسهل على الباحثين تتبع نطاق الهجوم وتقييم حجم الضرر.
حدود التقنية والتوصيات الأمنية
رغم تطور تقنية Hirudo، إلا أن الباحثين يوضحون وجود قيود معينة على أساليب التهرب المستخدمة. فقد تسرب صندوق مفاتيح التوثيق (Attestation Keybox) المرتبط بالبرمجية بشكل عام، وقامت جوجل بتسجيل شهادتين منها كمخترقة. هذا يعني أن فحوصات الإبطال الخادمي (Server-side revocation checks) يمكنها كشف هذه التزويرات إذا تم تطبيقها بشكل صحيح. لذا، فإن الاعتماد الكلي على فحوصات العميل (Client-side) لم يعد كافياً لحماية التطبيقات الحساسة.
ينصح الباحثون البنوك والمؤسسات المالية بتعزيز أمانها من خلال التحقق من سلامة التطبيقات والتوثيق على مستوى الخادم، وربط فحوصات الأمان بجلسات الاستخدام والإجراءات المحمية. كما يجب الاحتفاظ بتحكمات سلوكية ومخاطر المعاملات للكشف عن الأنشطة غير الطبيعية. هذه الخطوات تساعد في تقليل الاعتماد على آليات الحماية المحلية التي يمكن تجاوزها بواسطة البرمجيات الخبيثة المتقدمة.
إرشادات حماية المستخدمين النهائيين
يوصي خبراء الأمن بشدة مستخدمي أندرويد بالبقاء على اطلاع دائم بتحديثات أجهزتهم، وتجنب تثبيت ملفات APK من متاجر أندرويد غير الرسمية. كما يُنصح بإجراء فحوصات دورية باستخدام خدمة Play Protect للكشف عن التطبيقات المشبوهة. يجب على المستخدمين توخي الحذر عند منح أذونات إمكانية الوصول (Accessibility) للتطبيقات غير الموثوقة، خاصة تلك التي تعد بخدمات غير معتادة مثل التسوق أو المحتوى الترفيهي.
تعتبر برمجية Hirudo تصعيداً متعمداً في طريقة تعامل مهاجمي أندرويد مع التطبيقات المعززة، حيث ينتقل التركيز من فحوصات سلامة الجهاز إلى آليات الأمان المدمجة في التطبيقات المصرفية نفسها. هذا التحول يستلزم استجابة أمنية متكاملة من قبل المطورين والبنوك والمستخدمين على حد سواء. يجب على المؤسسات إعادة تقييم استراتيجيات أمانها لمواجهة التهديدات التي تتجاوز حدود النظام الأساسي وتستهدف التطبيقات مباشرة.
المصادر
- BleepingComputerHirudo Android malware replaces banking apps to evade security checks
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
برمجية خبيثة Hirudo تستبدل تطبيقات البنوك بأخرى مصابة
برمجية Hirudo الخبيثة تستهدف هواتف أندرويد من خلال استبدال تطبيقات البنوك الرسمية بنسخ معدلة، مما يتيح للقراصنة سرقة البيانات والتحكم الكامل في الأجهزة.
تحديثات أندرويد لنوفمبر 2026 تصلح أكثر من 200 ثغرة أمنية
أعلنت جوجل عن تحديثات أمنية لنظام أندرويد لشهر نوفمبر 2026 تعالج أكثر من 200 ثغرة، تشمل ثغرة حرجة لتنفيذ الأوامر عن بُعد دون تفاعل المستخدم.
تحديث تطبيق جوجل مسيجز يحصل على أيقونة متدرجة الألوان
بدأت شركة جوجل طرح تصميم جديد لأيقونة تطبيق جوجل مسيجز في أحدث إصدار تجريبي، معتمدة على مظهر الألوان المتدرجة ضمن التوجه الجمالي العام لخدماتها.
تفاصيل تحديثات نظام جوجل لشهر نوفمبر 2026
أطلقت شركة جوجل تفاصيل تحديثات نظام جوجل لشهر نوفمبر 2026، والتي تشمل ميزات جديدة للنسخ الاحتياطي للصور عبر ميزة Quick Share وإدارة كلمات المرور.