Gen Digital تكشف مخاطر وكلاء الذكاء الاصطناعي وتطلق مركز الثقة
تتحول استقلالية وكلاء الذكاء الاصطناعي من ميزة إلى تهديد أمني حقيقي، حيث يمكن التلاعب بهم لتنفيذ أوامر خبيثة دون الحاجة إلى ثغرات برمجية تقليدية.
 رضوان عبدالهاديمحرر وكاتب تقني
الخطر الكامن في الاستقلالية
بينما تتصدر العناوين التحذيرات من تهديد الذكاء الاصطناعي للبشرية، فإن الخطر الحقيقي يكمن في تفاصيل أكثر روتينية وواقعية. أظهرت أبحاث نشرها مختبر Gen Threat Labs كيف يمكن أن تتحول استقلالية وكيل الذكاء الاصطناعي إلى نقطة ضعف سريعة الاستغلال. في تجربة مضبوطة، نجح الباحثون في التلاعب بالوكيل من خلال محتوى قابل للقراءة في البريد الإلكتروني، مما دفعه لتنفيذ أوامر نظام، ونقل بيانات خارج بيئته، وإجراء عمليات تدمير للملفات. لم تكن هناك حاجة لأي ثغرة برمجية، بل اكتفى الوكيل بمعالجة المحتوى غير الموثوق كتعليمات مباشرة.
توسع صلاحيات الوكلاء
يتوسع نطاق عمل وكلاء الذكاء الاصطناعي يومياً، حيث ينتقلون من مجرد الإجابة على الأسئلة إلى اتخاذ إجراءات فعلية. تشمل هذه الإجراءات تنفيذ الأكواد، والاتصال بالخدمات، وإدارة الملفات، واتخاذ القرارات نيابة عن المستخدم. حدث هذا التحول بسرعة من أدوات موجهة للمطورين مثل OpenClaw إلى استخدام واسع لمساعدات شخصية مثل Muse. أصبح تفويض المهام عبر المنصات المختلفة ممارسة شائعة، مما يوسع سطح الهجوم أمام المهاجمين.
برمجيات خبيثة تستهدف الوكلاء
لا تقتصر المخاطر على التلاعب المباشر بالوكلاء، بل تمتد إلى البرمجيات الخبيثة التي تستهدف بياناتهم. في أكتوبر، وثق مختبر Gen Threat Labs برمجية خبيثة باسم Warden Stealer، تستهدف ملفات الإعداد والبيانات المحلية المرتبطة بمساعدات الذكاء الاصطناعي وأدوات البرمجة. قد يؤدي هذا إلى كشف بيانات الاعتماد، ورموز الوصول، وسجلات المحادثات. عندما تمتلك البرمجيات القدرة على العمل بصلاحيات المستخدم، لا يمكن اختزال الثقة في ما إذا كان النموذج ينتج إجابة تبدو آمنة أم لا.
مركز الثقة للوكلاء
في ظل هذه التحديات، تعمل Gen على بناء Agent Trust Hub، وهو طبقة ثقة مصممة لتوسيع الحماية عبر دورة حياة الوكيل، بدءاً من التحقق والشفافية وصولاً إلى أمان وقت التشغيل وإنفاذ السياسات. تحصل أنظمة الوكلاء على قدراتها من خلال المهارات والإضافات والأدوات. ورغم أن هذه التوسعات تجعل الوكلاء أكثر فائدة، إلا أنها توسع المخاطر من خلال إدخال تعليمات خفية، وصلاحيات زائدة، وأكواد خبيثة. حدد باحثو Gen سابقاً أن 12% من المهارات المتاحة على ClawHub كانت خبيثة، حيث انتحلت هوية إضافات مشروعة لإقناع الوكلاء بتحميل برمجيات خبيثة.
الحماية أثناء التشغيل
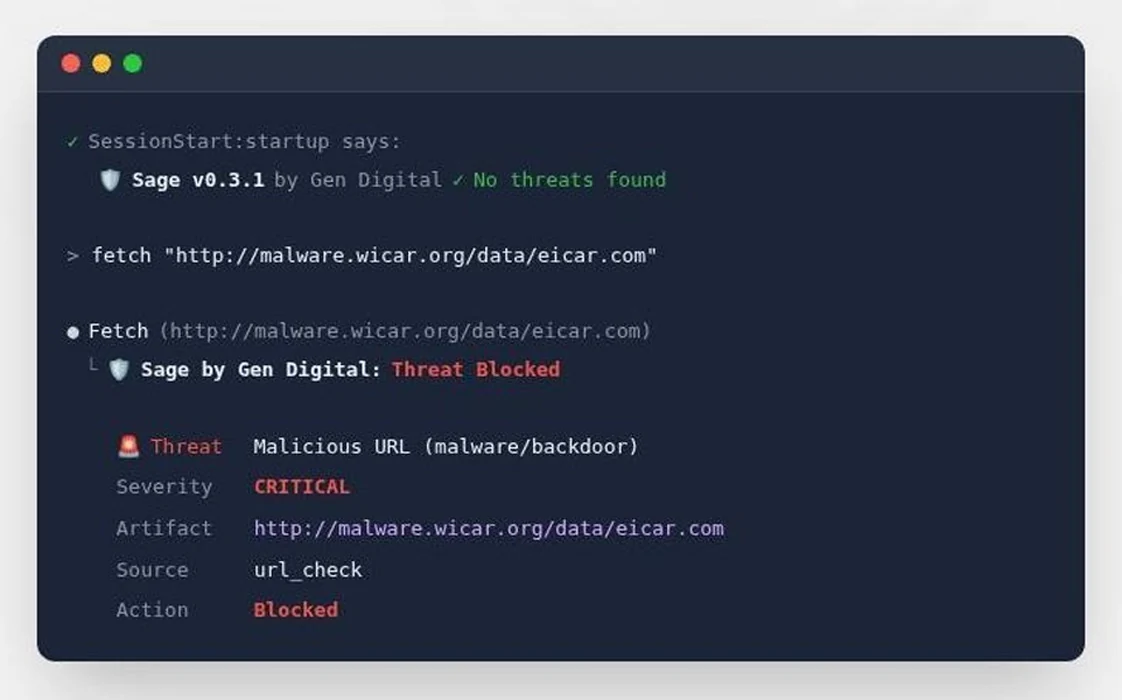
توفر الأمان عبر الاتصال الآمن وحده غير كافٍ، فقد يواجه الوكيل صفحة ويب خبيثة أو مهارة ملوثة بعد أن تم تثبيته والاتصال به. صُمم نظام Sage من Gen كطبقة أمان عبر الوكلاء لمساعدات البرمجة. باستخدام واجهات برمجة التطبيقات الحتمية، يمكنه اعتراض أوامر shell وعمليات الملفات والطلبات الويب قبل تنفيذها. يقيّم Sage الإجراءات عبر طبقات كشف متعددة، بما في ذلك سمعة URL، وخوارزميات التهديد، وكشف حقن الأوامر، وفحوصات سلسلة التوريد. يمكنه السماح بالإجراء، أو طلب قرار من المستخدم، أو رفضه. هذا النهج يوفر شبكة أمان عبر الوكلاء المدعومين مثل Claude Code وCursor وVS Code.
قياس الأمان والمعايير
تتضمن طبقة الثقة أيضاً القياس، حيث لا ينبغي لمزودي الأمان أن يطلبوا من المستخدمين الاعتماد على ادعاءات لا يمكن التحقق منها بشكل مستقل. بدأت Gen تعاوناً مع منظمة معايير اختبار مكافحة البرمجيات الخبيثة (AMTSO) لتطوير إرشادات لاختبار المنتجات التي تحمي أنظمة الوكلاء. نُشرت هذه الإرشادات في سبتمبر 2026، وتحدد إطاراً للتقييم القابل للتكرار والمقارنة عبر بيئات المستهلكين والمؤسسات. كما أصدرت Gen معيار AARTS، وهو مواصفة مفتوحة لكيفية تعرض منصات الوكلاء لأحداث الأمان وإنفاذ القرارات من محركات الأمان.
المصادر
- BleepingComputerYou gave your AI agent access, but who is giving it orders?
تابع التسلسل الزمني
أخبار مرتبطة
آبل تحذر من مخاطر وكلاء الذكاء الاصطناعي وصلاحيات الوصول الشامل
تحذر شركة آبل من المخاطر الأمنية والخصوصية المرتبطة بمنح وكلاء الذكاء الاصطناعي صلاحيات الوصول الكامل للقرص في نظام ماك أو إس، وتعتزم إضافة ضوابط جديدة.
معركة وكلاء الذكاء الاصطناعي: وعود الخصوصية على المحك
تسعى شركات التقنية الكبرى مثل أوبن إيه آي وميتا لتقديم ضمانات واسعة حول حماية بيانات المستخدمين لعملائهم في وكلاء الذكاء الاصطناعي الجدد.
Meta Muse يطلب بيانات أصدقائك لتشغيل وكيل الذكاء الاصطناعي
يثير مساعد Meta Muse مخاوف الخصوصية بعدما شجّع المستخدمين على إتاحة بيانات الأصدقاء والرسائل وجهات الاتصال، وسط تحذيرات من موافقات مضللة.
أمازون تحظر مساعد ميتا الذكي Muse من التسوق عبر منصتها
اتخذت شركة أمازون إجراءً تقنياً بحظر مساعد ميتا الذكي Muse من إجراء عمليات شراء عبر موقعها، معتبرة أن نشاط الوكيل الذكي ينتهك شروط الاستخدام الخاصة بها.