هجمات انتحال النطاقات لا تزال فعالة رغم تدابير الحماية المتقدمة
رغم وجود أنظمة حماية متطورة في المتصفحات، لا تزال هجمات انتحال النطاقات (Typosquatting) تمثل خطراً حقيقياً بفضل ثغرات دقيقة في معالجة الأحرف السيريلية.
 رضوان عبدالهاديمحرر وكاتب تقني
تحدي الأحرف المتشابهة في النطاقات
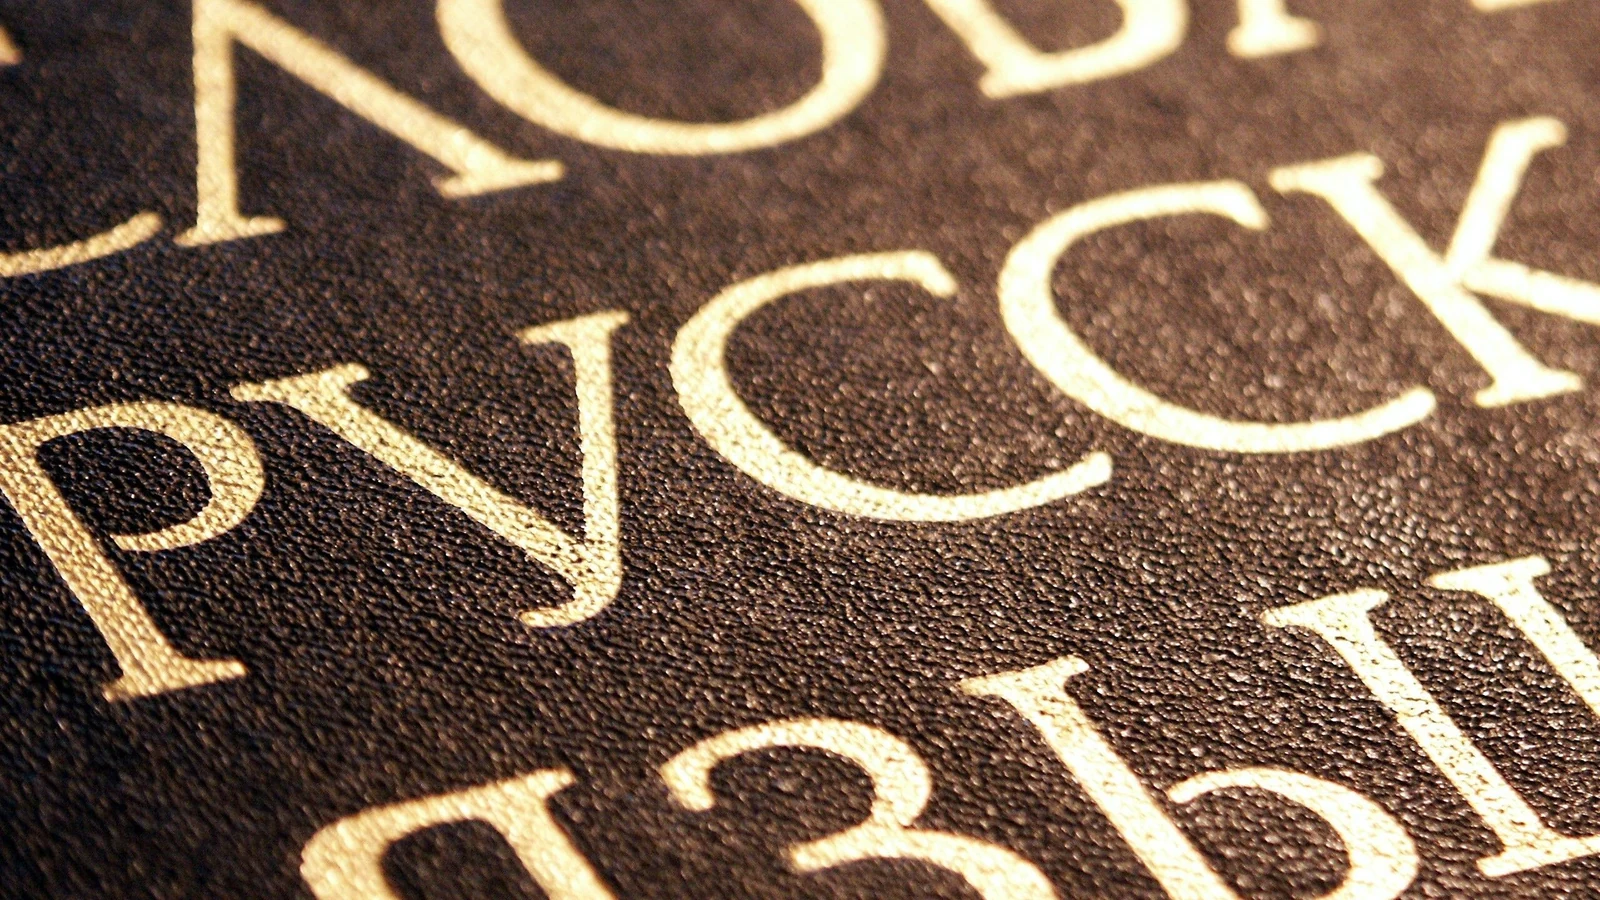
عندما قررت مجموعة IETF السماح باستخدام أحرف يونيكود في أسماء النطاقات، رأى العديد من الخبراء التقنيين هذا القرار خطوة إيجابية، لكنهم حذروا في الوقت نفسه من المخاطر الأمنية الكامنة. فوجود مئات الأحرف الفريدة التي قد تبدو متشابهة أو متطابقة عبر الأبجديات المختلفة يفتح الباب أمام هجمات انتحال النطاقات. في هذه الهجمات، يقوم المهاجمون بإنشاء مواقع ويب تعمل بشكل كامل باستخدام عناوين ويب خاطئة عمداً، لكنها تبدو مطابقة تماماً للعنوان الحقيقي. وبذلك، يتمكنون من استهداف الزوار غير الحذقين الذين يصلون إلى هذه المواقع الخبيثة نتيجة أخطاء في كتابة العناوين أو من خلال نتائج البحث.
قواعد حماية متصفحات Chromium
يُعد متصفح Chromium، الذي يعتمد عليه كل من Chrome وEdge وBrave، الأكثر تقدماً في قواعد اكتشاف ومنع النطاقات الخبيثة التي تتنكر في ثوب مواقع شرعية. وقد أظهرت دراسة أجريت عام 2020 أن Chromium تمكّن من رصد 64.1% من محاولات انتحال النطاقات، متفوقاً على متصفحات Firefox وSafari. ومع ذلك، كما يوضح تقرير مفصل من Have I Been Squatted، فإن حتى أفضل أنظمة الحماية تحتوي على حالات استثنائية غريبة يمكن استغلالها.
استغلال الحروف السيريلية
يستخدم الباحثون نطاق "аррӏө.com" كمثال توضيحي، وهو ليس مطابقاً تماماً للنطاق الحقيقي "apple.com". يوضح التقرير كيف يمكن لجمعيات معينة من الأحرف أن تتجاوز عدة طبقات من الحماية بفضل الظروف الخاصة المحيطة باستخدام حروف سيريلية محددة. تتضمن الأبجدية السيريلية أحرفاً مشابهة للعديد من الحروف اللاتينية، مثل: а (تشبه a)، е (تشبه e)، о (تشبه o)، р (تشبه p)، و с (تشبه c). قد يصعب على المستخدم العادي ملاحظة هذه الفروق الدقيقة.
كيف تتجاوز الثغرات أنظمة الحماية؟
عند محاولة إدخال حرف سيريلي واحد متشابه في وسط حروف لاتينية قياسية، تطلق أنظمة حماية Chromium إجراءاتها وتعرض اسم النطاق بصيغة Punycode. على سبيل المثال، استخدام الحرف السيريلي "а" مع "pple.com" سيظهر للمستخدم على شكل "xn--pple-43d.com". وبشكل عام، لا تمر النطاقات التي تحتوي على أحرف غير لاتينية وتنتهي بـ .com الفحص إلا إذا كانت جميع أحرفها من الأبجدية نفسها، باستثناء حالات نادرة.
قوائم الحروف المحظورة
إذا حاول المهاجم استخدام "аррӏе.com" معتمداً على حروف سيريلية متشابهة بالكامل، فإن المحاولة ستفشل أيضاً. يحتفظ Chromium بقائمة تضم 29 حرفاً سيريلياً تتنكر بشكل روتيني في ثوب نظيراتها اللاتينية، ويُمنع تكوين أسماء نطاقات باستخدام أحرف من هذه القائمة فقط. لكن السؤال المطروح هو: كيف يمر نطاق "аррӏө.com"؟ الإجابة تكمن في الحرف الأخير "ө"، وهو حرف سيريلي على شكل بيضاوي مع خط عابر، وهو ليس مدرجاً في القائمة الخاصة المكونة من 29 حرفاً.
التحدي المستمر في اكتشاف الانتحال
على الرغم من أن الإصدارات الأحدث من Chromium قد تضيف هذا الحرف إلى القائمة قريباً، إلا أن هذا يكشف عن صعوبة المشكلة الجوهرية: لا يوجد حل شامل وموحد لاكتشاف هجمات انتحال النطاقات، وبالتالي فإن أفضل مجموعة قواعد ستجد نفسها عاجلاً أم آجلاً في الجانب الخاطئ من حالة استثنائية. يتطلب الأمر عيوناً حريصة كثيرة للعب لعبة "يونيكود بوكيمون" والقبض على جميع الأحرف، خاصة وأن مجموعة الأحرف تتطور باستمرار وتحتوي الآن على ما يقرب من 173,000 إدخال، على الرغم من أن جزءاً فقط منها مؤهل للاستخدام كأسماء نطاقات أو نطاقات علوية (TLDs) في الممارسة العملية.
التوصيات الأمنية للشركات
بالإضافة إلى العديد من القواعد والتحقق لكل أبجدية، يحتفظ Chromium بقائمة تضم أكثر من 8,000 نطاق شائع معرض لخطر انتحال النطاقات، وينفذ فحوصات أقوى ضد 836 منها. وبالمثل، تبذل سجلات النطاقات جهوداً معقولة لمنع انتحال النطاقات، مثل وضع قواعد صارمة حول الأحرف المسموح بها في كل نطاق علوي، لكن هذا لا يكفي لحل المشكلة بالكامل. في هذا السياق، يوصي فريق Have I Been Squatted الشركات التي تخشى من الانتحال بتسجيل أي نطاقات مشابهة، ومحاولة تشجيع المستخدمين على استخدام مفاتيح المرور (Passkeys). ترتبط مفاتيح المرور دائماً بنطاق محدد، مما يعني أنه لن يتمكن المستخدم من تسجيل الدخول إلى موقع خبيث باستخدامها.
المصادر
- Tom's HardwareTypo-squatting attacks with major domains are still viable
تابع التسلسل الزمني
أخبار مرتبطة
باحثون يكشفون ثغرة خطرة تخترق وكلاء البرمجة عبر ملفات AGENTS.md
اكتشف باحثون في Forever Security هجوماً يستغل ملفات AGENTS.md في مجلد التنزيلات لتضليل وكلاء الذكاء الاصطناعي، مما يؤدي إلى تثبيت حزم خبيثة وسرقة بيانات الاعتماد.
نهاية متصفح Arc تبحث عن بدائل جديدة في عالم الويب
مع اقتراب توقف متصفح Arc عن العمل بشكل نهائي، يبحث المستخدمون عن أفضل البدائل المتاحة بين المتصفحات الحالية لتجربتها على أجهزة الكمبيوتر والهواتف.
Cloudflare تعلن عن نيتها لتصبح سلطة شهادات عامة
بعد 12 عاماً من إطلاق Universal SSL، تخطط Cloudflare لتأسيس سلطة شهادات عامة جديدة تعتمد على تقنيات ما بعد الكم ومعايير ACME لتعزيز أمان الويب.
Cloudflare تعزز حماية IPsec ضد هجمات التدهور الكمومية
تعاونت Cloudflare مع IETF لتطوير امتداد أمني يمنع المهاجمين من خفض مستوى تشفير IPsec إلى خوارزميات كلاسيكية ضعيفة أمام الحواسيب الكمومية.