GitHub يطلق إضافة أمان جديدة لتطبيق Copilot
تتيح الإضافة الجديدة للمستخدمين تصفح تنبيهات الأمان، طلب شرحها أو إصلاحها بواسطة الذكاء الاصطناعي، وإدارة عمليات الإغلاق من مكان واحد.
 رضوان عبدالهاديمحرر وكاتب تقني
إطلاق إضافة الأمان في معاينة عامة
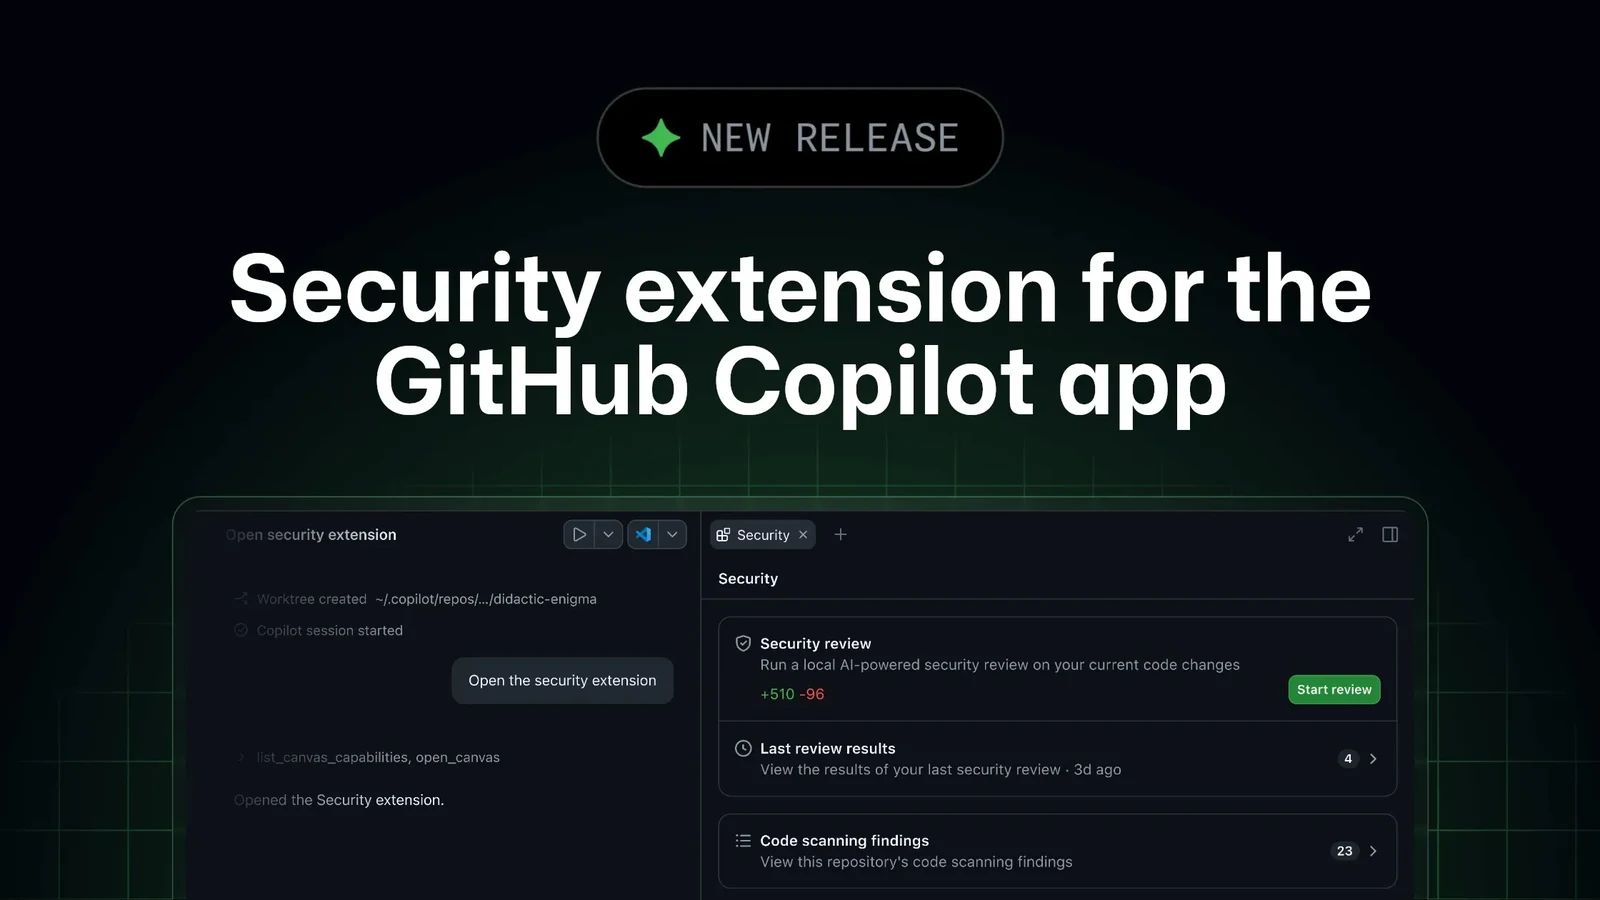
أعلنت شركة GitHub عن إطلاق إضافة أمان جديدة لتطبيق GitHub Copilot، وهي متاحة حالياً في مرحلة المعاينة العامة. تتيح هذه الإضافة للمطورين العمل على تنبيهات فحص الأكواد (Code Scanning) الخاصة بمستودعاتهم دون الحاجة إلى مغادرة بيئة العمل داخل التطبيق. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
تهدف الإضافة إلى تبسيط عملية اكتشاف الأخطاء الأمنية وإصلاحها، حيث تتيح للمستخدمين تحديد التنبيهات الأكثر أهمية وطلب مساعدة من Copilot في شرحها أو إصلاحها مباشرة.
تجاوز قيود التبديل بين المنصات
حتى وقت قريب، كان إصلاح تنبيهات فحص الأكواد يتطلب من المطورين التبديل المستمر بين صفحة التنبيه على موقع github.com وملف الكود داخل محرر الأكواد الخاص بهم. ومع إطلاق إضافة الأمان، أصبح بإمكان المستخدمين الانتقال من اكتشاف التنبيه إلى إصلاحه في مكان واحد، مما يقلل من التشتت ويزيد من كفاءة العمل.
إدارة التنبيهات وإصلاح الأكواد
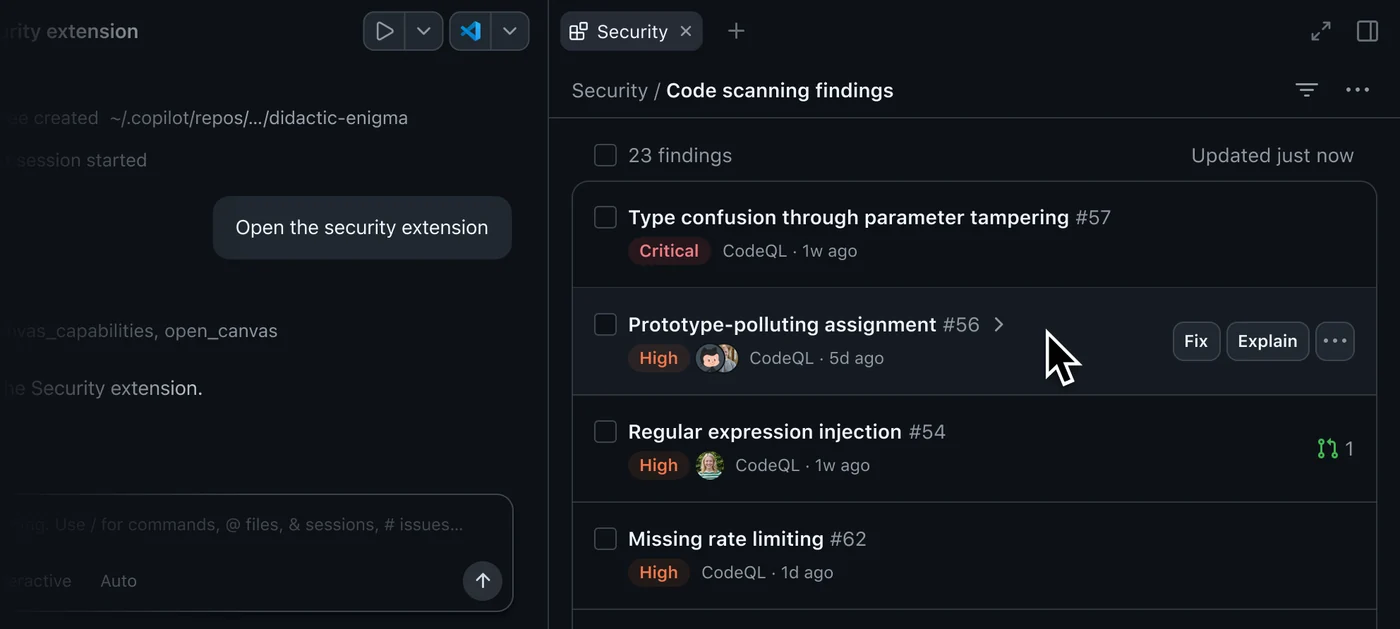
إذا كان مستخدمك ينفذ فحص الأكواد على مستودعه، ستعرض الإضافة التنبيهات المفتوحة مرتبة حسب درجة الخطورة. يمكن للمستخدمين استخدام أدوات البحث والتصفية لتضييق نطاق القائمة، وفتح التنبيه لعرض تفاصيله والأكواد المتأثرة. كما يمكن فتح صفحة التنبيه الكاملة على github.com عند الحاجة إلى سياق إضافي.
تتيح الإضافة تحديد تنبيه واحد أو أكثر وطلب شرح أو إصلاح من Copilot. تجدر الإشارة إلى أن Copilot يقوم بإجراء الإصلاحات فقط في النسخة المحلية من العمل (Local Working Copy) ولا يقوم بأي عمليات دفع (Commit أو Push) تلقائياً، مما يتيح للمستخدم مراجعة التغييرات والتعديل عليها قبل الدفع النهائي.
الفحص المسبق قبل طلبات الدمج
توفر الإضافة ميزة /security-review التي تتيح للمستخدمين فحص التغييرات الحالية في الكود وعرض النتائج بجانب التنبيهات الموجودة مسبقاً. كما تنبه الإضافة المستخدمين عندما يتغير الكود منذ آخر مراجعة، مما يوضح متى يجب إعادة تشغيل الفحص.
يمكن للمستخدمين أيضاً طرح أسئلة حول التنبيهات في نافذة الدردشة، حيث يستخدم Copilot أدوات الإضافة الأمنية بنفس الطريقة التي يستخدم بها أي أداة أخرى، مع الالتزام بإعدادات أذونات الأدوات المحددة.
طريقة التثبيت والتفعيل
لتثبيت الإضافة، يمكن للمستخدمين تنفيذ الأمر copilot plugin install github-security@awesome-copilot في الطرفية (Terminal). أما داخل تطبيق GitHub Copilot، فيمكن البحث عن github-security في قسم التخصيص (Customize) والنقر على زر التثبيت. يتم تفعيل الإضافة تلقائياً، ويمكن فتح لوحة الأمان (Security Canvas) من جلسة العمل الخاصة بالمستودع.
متطلبات الاستخدام واستهلاك الموارد
تستهلك إجراءات الشرح والإصلاح وفحص الأمان من نقاط الذكاء الاصطناعي (AI Credits) بنفس الطريقة التي تستهلكها أي أوامر أخرى، بينما لا تستهلك عمليات التصفح والإغلاق أي موارد ذكاء اصطناعي. تتوفر الإضافة في معاينة عامة على github.com و GitHub Enterprise Cloud مع دعم إقامة البيانات (Data Residency)، ولا تدعم حالياً GitHub Enterprise Server.
يتطلب استخدام الإضافة خطة Copilot، ويمكن لمستخدمي Copilot Business و Enterprise تفعيلها بعد موافقة المسؤول على سياسة تطبيق GitHub Copilot. كما يتطلب عرض وإغلاق التنبيهات تفعيل فحص الأكواد على المستودع، مع ضرورة توفر GitHub Code Security للمستودعات الخاصة.
المشاركة والمزيد من الموارد
دعت GitHub المطورين إلى الاطلاع على التوثيق الرسمي للإضافة الأمنية والمشاركة في النقاشات التقنية عبر مجتمع GitHub (GitHub Community) لتبادل الخبرات وأفضل الممارسات.
المصادر
- GitHub ChangelogSecurity extension for the GitHub Copilot app
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
جهاز كشف الأسرار المسربة بالذكاء الاصطناعي من GitHub
أعلنت GitHub عن نموذج مخصص لكشف الأسرار المسربة بوعي بالسياق، مشمولةً بالتنبيهات، والحماية الفورية للدفع، ومراجعات أمان Copilot.
تحديث سبتمبر لـ GitHub Copilot في Visual Studio 2026
أطلقت جيت هب تحديث سبتمبر 2026 لأداة GitHub Copilot في فيجوال ستوديو مع مزايا متقدمة لاستكشاف طلبات السحب وإصلاح ثغرات حزم نيو جيت.
إحالة نماذج محددة من GitHub Copilot للتقاعد منتصف نوفمبر
تستعد المنصة لإيقاف نماذج محددة عبر كافة تجارب المساعد الذكي في السادس عشر من نوفمبر 2026 مع توجيه المستخدمين لتحديث سير العمل.
Anthropic تطلق Claude Sonnet 5.5 في GitHub Copilot
أصبحت أحدث نماذج Anthropic متاحة الآن في GitHub Copilot، موجهة للمهام اليومية البرمجية مع كفاءة أعلى في استهلاك الموارد وسرعة إنجاز المهام.