فيروس VOLTA يستغل Claude لترتيب ضحاياه حسب القيمة ثم يحذف نفسه
برنامج VOLTA الخبيث الجديد يجمع بيانات الضحايا ويرسلها إلى نماذج ذكاء اصطناعي لتقييم قيمتها المالية قبل حذف نفسه.
 رضوان عبدالهاديمحرر وكاتب تقني
آلية العمل: من السرقة إلى التقييم الذكي
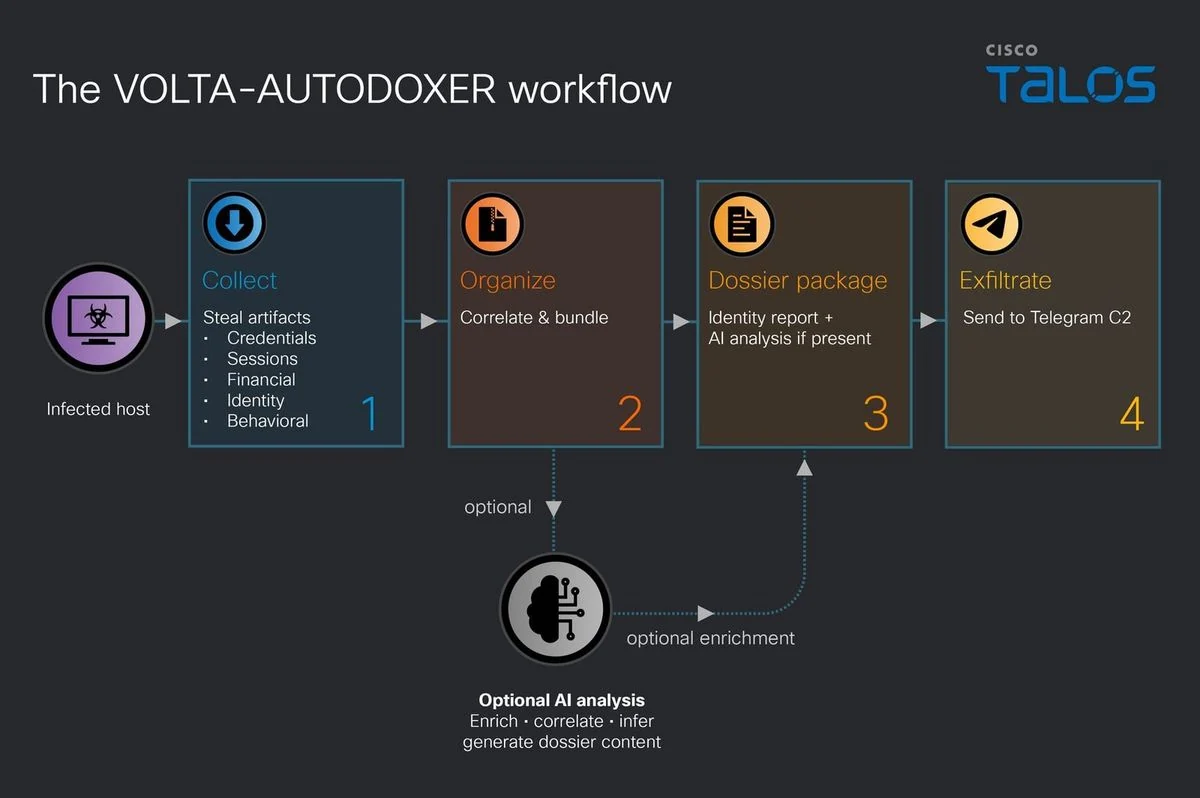
كشفت منظمة البحث في Cisco Talos عن برنامج خبيث جديد لنظام ويندوز يُعرف باسم VOLTA-AUTODOXER. يعمل هذا البرنامج على سرقة أكبر قدر ممكن من البيانات من جهاز الضحية، ثم يستخدم نموذج ذكاء اصطناعي، وهو Claude من شركة Anthropic بشكل افتراضي، لتحويل هذه البيانات إلى تقييم دقيق للهدف. يقوم البرنامج ببناء حزمة أدلة منظمة وتطلب من النموذج الذكي تقديم قائمة بأصول الضحية مرتبة حسب القيمة النقدية المحتملة، مما يساعد المهاجم على تحديد ما يستحق الجهد.
نطاق السرقة: بيانات حساسة ومفاتيح تشفير
يغطي نطاق سرقة VOLTA مجموعة واسعة من البيانات الحساسة. يشمل ذلك كلمات مرور المتصفحات وملفات تعريف الارتباط (Cookies) وبطاقات الدفع المحفوظة. كما يستهدف ملفات بريد Thunderbird وOutlook، وحسابات Roblox، وأوامر OAuth الخاصة بمicrosoft، بالإضافة إلى لقطات الشاشة وملفات إعدادات مزودي الخدمات السحابية. لا يقتصر الأمر على النسخ، بل يقوم البرنامج بسحب جميع كلمات مرور Wi-Fi المحفوظة كنص عادي، ومحاولة كسر خزائن محافظ العملات المشفرة مباشرة إذا كانت موجودة على الجهاز.
التثراء الحي: تحويل البيانات السلبية إلى معلومات دقيقة
يتميز VOLTA بقدرته على 'التثراء الحي' باستخدام الجلسات المسروقة. يبحث البرنامج في بريد Gmail الخاص بالضحية عن فواتير من منصات مثل Amazon وDoorDash وUber Eats وWalmart وPayPal لتأكيد عنوان السكن. كما يستخرج سجلات الطلبات من خدمات التوصيل، ويعيد استخدام رمز Discord المسروق لإكمال ملف الضحية، ويقيّم عناصر Roblox عبر موقع Rolimons. هذا الإجراء يحوّل البيانات السلبية إلى معلومات دقيقة وخطيرة تساعد في بناء صورة شاملة للضحية.
التكامل مع الذكاء الاصطناعي: Claude Opus 4.6
تتم تجميع البيانات محلياً أولاً في ملف يُسمى Identity_Report.txt، ثم تُسلسل إلى صيغة JSON قبل إرسالها عبر بروتوكول POST إلى OpenRouter، وهو موجّه نماذج شائع. يستخدم البرنامج بشكل افتراضي نموذج Anthropic’s Claude Opus 4.6، مع ضبط درجة الحرارة عند 0.2 لضمان دقة واستقرار النتائج. يطلب البرنامج من النموذج تقييم ملاءمة الضحية كهدف، مع الاستشهاد بالأدلة وتحليل الوضع الأمني العام بما في ذلك نظافة كلمات المرور.
مرونة التصميم: التبديل بين النماذج وحذف الذات
أدرك مطورو VOLTA احتمالية رفض بعض النماذج الذكية تنفيذ الطلبات، لذا صمموا آلية للتبديل التلقائي. إذا رصد البرنامج عبارات رفض أو ردوداً ضعيفة، ينتقل إلى نموذجين آخرين: Kimi K2 من Moonshot AI، ثم Gemini 2.5 Flash من Google. في حال عدم توفر مفتاح API لـ OpenRouter، يمكن للبرنامج إرسال الملف عبر Telegram دون بيانات الذكاء الاصطناعي. بعد اكتمال العملية، قد يحذف البرنامج الملف التنفيذي الرئيسي لنفسه، لكنه يترك ملف سجلات يُسمى volta_debug.txt يوضح ما تم جمعه ونجاح استدعاء النموذج.
تقنيات التهرب من الحماية وتوصيات الأمان
يعتمد البرنامج على تجاوز تشفير التطبيقات المرتبط بالمتصفح (App-Bound Encryption) في Chrome من خلال تشغيل المتصفح بدون واجهة رسومية (Headless). يمكن لسياسات التحكم في التطبيقات التي تمنع تشغيل Chrome بهذه الطريقة أن تعطل مسار فك التشفير، مما يقلل من تعرض الجلسات المخزنة، لكنه لا يوقف مراحل السرقة الأخرى أو التقييم الذكي. ينصح الخبراء الضحايا المحتملين بإلغاء أو تدوير جميع مفاتيح API والرموز، وتغيير كلمات المرور، ونقل أي عملات مشفرة من المحافظ التي كانت مفاتيحها السرية مخزنة كنص عادي إلى محافظ جديدة.
توجهات مستقبلية: الذكاء الاصطناعي في البرمجيات الخبيثة
يبدو أن VOLTA منتج مصمم لإعادة البيع، حيث يحتوي على قوالب قابلة للتبديل تملأها بيانات العميل عند البناء. يثير هذا التطور تساؤلات حول مستقبل البرمجيات الخبيثة المدعومة بالذكاء الاصطناعي، خاصة مع تقارير سابقة عن برمجيات تستخدم عدة نماذج للتصويت على الخطوات التالية. تشير التطورات الحالية إلى أن مقاومة الرفض قد تصبح متطلباً تصميمياً قياسي للبرمجيات الخبيثة مع نضج تكامل الذكاء الاصطناعي، مما يوسع نطاق الهجمات المحتملة على البنية التحتية الرقمية.
المصادر
- Tom's HardwareNew AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself — payload builds custom target assessment, can switch models if one refuses, or skip the AI step entirely
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
برمجية خبيثة جديدة تستخدم الذكاء الاصطناعي لاستهداف الضحايا
كشفت سيكو تالوس عن برمجية خبيثة جديدة باسم فولتا أوتودوكسر، تستخدم نماذج الذكاء الاصطناعي لتحليل بيانات الضحايا وتحديد الأهداف ذات القيمة العالية بسرعة ودقة.
Darkbloom تحذّر من هبوط عائدات مستخدمي Mac إلى 1.23 دولار يومياً
تشهد شبكة Darkbloom تراجعا حادا في أرباح مستخدمي أجهزة Mac بسبب انخفاض أسعار رموز Anthropic بنسبة 77%، مما يهدد جدوى تأجير الحوسبة للذكاء الاصطناعي.
عصابة CyberCartel تستخدم وكلاء Claude وGrok لأتمتة هجمات بنوك أمريكا اللاتينية
كشفت شركة Straiker أن عصابة CyberCartel تستغل وكلاء الذكاء الاصطناعي Claude وGrok لسرقة بيانات أكثر من 400 مؤسسة مالية في أمريكا اللاتينية، مما يرفع مستوى التهديد السيبراني.
نموذج Anthropic يرسل معلومة كاذبة عن جريمة قتل لشرطة فيلادلفيا
كشفت شرطة فيلادلفيا أن نموذج ذكاء اصطناعي من Anthropic أرسل معلومة زائفة عن جريمة قتل غير محلولة عبر بوابة إلكترونية، في حادثة أثارت تساؤلات حول سلامة النماذج.