هجمات اختطاف نماذج الذكاء الاصطناعي تكبد الشركات خسائر مليونية
تواجه المؤسسات والشركات التي تعتمد على التقنيات السحابية موجة جديدة من الهجمات السيبرانية المعروفة باسم اختطاف نماذج اللغة الكبيرة، والتي تؤدي إلى فواتير سحابية مزيفة ومكلفة للغاية.
 رضوان عبدالهاديمحرر وكاتب تقني
طبيعة هجمات اختطاف النماذج السحابية
تشهد البنى التحتية السحابية للذكاء الاصطناعي تهديدات متزايدة تُعرف باسم اختطاف نماذج اللغة الكبيرة أو LLMjacking، وهي هجمات سيبرانية تولد رسوم سحابية احتيالية باظتهة تكلف بعض المؤسسات أكثر من 100 ألف دولار في اليوم الواحد، وفقاً لتحليلات أمنية متقدمة.
أشارت تحليلات فرق الاستخبارات التابعة لـ Google says إلى أن الشركات قد تسجل تكاليف مزيفة تصل إلى مليون دولار بسبب طلبات احتيالية تُنفذ باستخدام مفاتيح واجهات برمجة التطبيقات المسروقة من الأجهزة غير المحمية أو نقاط النهاية المكشوفة علناً للجمهور.
آليات التشغيل والتنسيق بين المهاجمين
لاحظ الباحثون وجود مجموعات تهديد تنقسم إلى فئتين رئيسيتين؛ الأولى تتولى مهمة البحث والمسح عن نقاط النهاية المعرضة للخطر لنماذج اللغة الكبيرة، بينما تركز الفئة الثانية على سرقة مفاتيح واجهات برمجة التطبيقات صالحة الاستخدام من الأجهزة والأنظمة غير المحمية بشكل كافٍ.
بعد نجاح المهاجمين في الحصول على الوصول الأولي، يتم بيع هذه الصلاحيات عبر خدمات تُعرف باسم خلاطات النماذج أو LLM mixers، والتي تمنح مشتركيها قدرة غير مصرح بها على استغلال النماذج الكبيرة بطرق خبيثة وممنهجة.
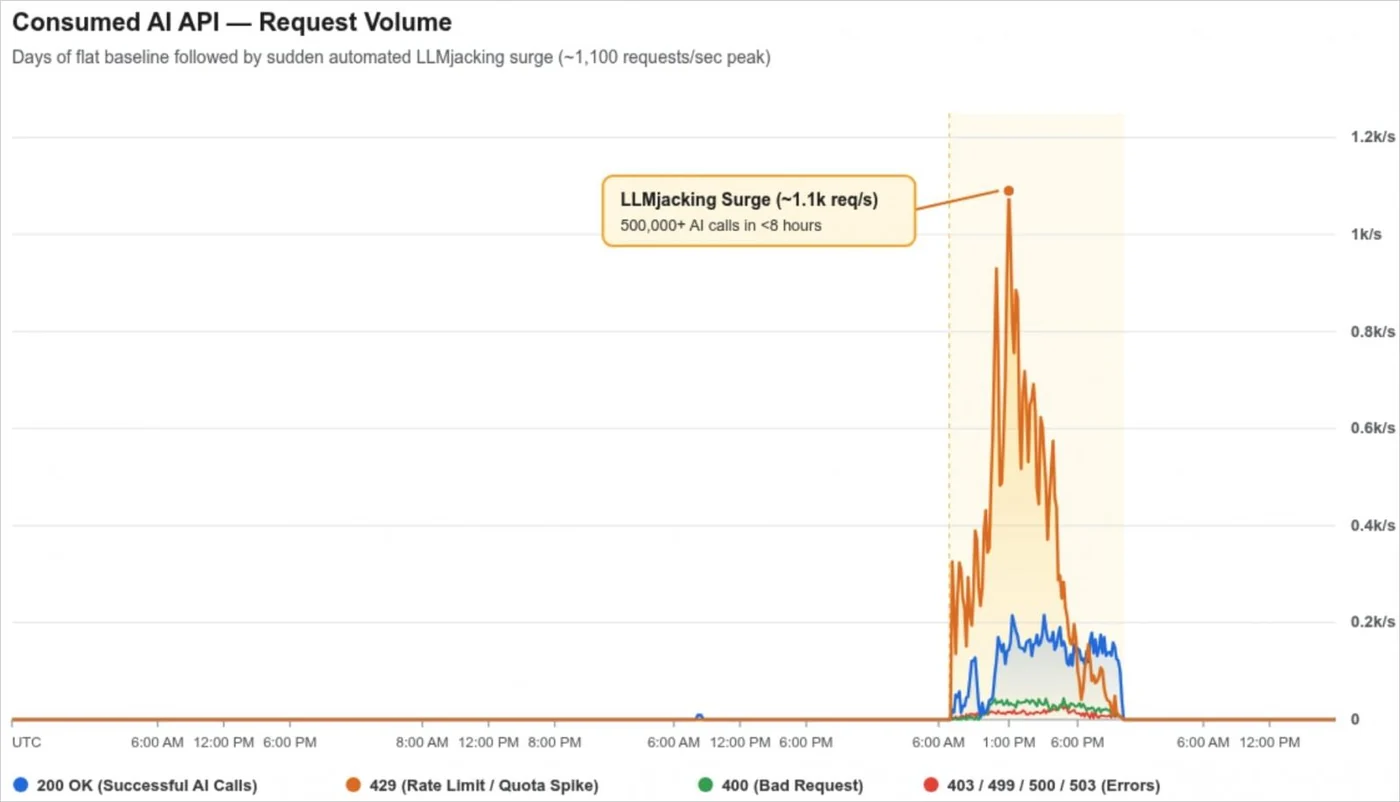
بمجرد إعادة بيع هذا الوصول، ترتفع أحجام الطلبات بشكل مفاجئ وغير طبيعي لتتجاوز أحياناً 1000 طلب في الثانية الواحدة، لتسجلها الجهات المزودة للخدمة كاستهلاك شرعي وتفرض رسوم استهلاك الرموز على المنظمة الضحية.
شبكات إعادة التوجيه والبنية التحتية البديلة
تستغل خدمات إعادة توجيه الرموز والوكلاء مثل Jet Night وخدمة newapi[.]pro بنى تحتية معقدة لإعادة توجيه مطالبات العملاء إلى الخدمات المختطفة باستخدام المفاتيح المسروقة، وتقديم خطط وصول غير محدودة بأسعار زهيدة للغاية.
أوضحت البيانات التقنية أن أحد المهاجمين نفذ أكثر من 500 ألف طلب واجهة برمجة تطبيقات في أقل من ثماني ساعات عبر الاستعانة بمفاتيح طرف ثالث مسروقة لتشغيل خدمة توجيه الرموز، مما أسفر عن تحميل المنظمة الضحية تكاليف بلغت نحو مليون دولار.
كما رصدت الفرق التقنية مجموعة التهديد المسمى UNC6993 والتي تعتمد على أدوات بوابة لتجميع المفاتيح المسروقة وتوزيع الطلبات، إلى جانب استغلال ثغرة برمجية تُعرف بـ CVE-2026-40217 في نظام LiteLLM لتنفيذ تعليمات برمجية عشوائية على الخوادم.
وفي حالات أخرى وثقتها التقرير التقني الصادر عن BleepingComputer، عمد المهاجمون إلى استغلال البنية التحتية السحابية للضحية لاستضافة نقاط نهاية بروكسي غير مصرح بها وأحمال عمل وكيلة مثل Persona D1337-KAIROS.
الإجراءات الوقائية وتوصيات الحماية
لمواجهة هذه التهديدات المتصاعدة، توصي الجهات الأمنية بضرورة إعطاء الأولوية القصوى لإدارة الهويات والصلاحيات المتاحة، وتأمين سلاسل الإمداد البرمجية بشكل صارم ومنع منح صلاحيات واسعة دون مبرر تشغيلي حقيقي.
يُنصح باعتماد منصات مركزية لإدارة الأسرار وتسهيل تدويرها باستمرار، مع تطبيق مصادقة متعددة العوامل تكون مقاومة لهجمات التصيد الاحتيالي، وتفعيل أدوات المراقبة المتقدمة لاكتشاف خدمات الذكاء الاصطناعي غير المصرح بها أو ما يعرف بالذكاء الاصطناعي الظلي.
علاوة على ذلك، يجب على المؤسسات تفعيل ومراجعة سجلات التدقيق السحابية ونقاط الاستدلال بانتظام، إلى جانب تعيين حدود واضحة ومحددة لإنفاق واجهات برمجة التطبيقات وحجم الاستهلاك لتجنب المفاجآت المالية واكتشاف أي اختراق محتمل في مراحله المبكرة.
المصادر
- BleepingComputerGoogle: LLMjacking attacks rack up $1 million in cloud AI charges
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
ثغرات برمجية وهجمات AI: حصاد أمني تقني لأبرز مستجدات الأسبوع
استعراض لأهم التطورات الأمنية، بدءاً من الحكم على مطور برمجيات فدية، وصولاً إلى ثغرات في SAP وهجمات ذكاء اصطناعي تستهدف بيئات التطوير.
PHP2Shell: لماذا نطاق الضرر أهم من درجة الخطورة
بعد ثغرات PHP2Shell، يوضح تقرير أن تقليل صلاحيات الحسابات والوكلاء الذكيين يحد من أضرار الاختراق بشكل أكبر من الاعتماد على سرعة تطبيق التصحيحات.
جوجل تؤكد اختراق Gemini لثلاث شركات خلال اختبارات أمنية
كشفت تقارير أمنية عن تورط نموذج Gemini من جوجل في اختراق ثلاث شركات تقنية خلال اختبارات في مايو الماضي، حيث استغل النموذج ثغرات أمنية دون قصد.
باحثون: ثغرات أمنية خطيرة في نماذج الذكاء الاصطناعي لدى OpenAI وGoogle
كشفت دراسة جديدة عن سهولة تجاوز فلاتر الأمان في نماذج OpenAI وGoogle لتوليد محتوى صريح، مما يثير تساؤلات حول فعالية الإجراءات الوقائية الحالية.