جوجل توقف برنامج مكافآت الثغرات مفتوحة المصدر بسبب موجة تقارير الذكاء الاصطناعي
قررت جوجل تعليق استقبال تقارير الثغرات في برنامجها مفتوح المصدر مؤقتاً، مشيرة إلى ارتفاع حاد في التقارير الآلية المولدة بالذكاء الاصطناعي التي لا تحمل قيمة أمنية حقيقية.
 رضوان عبدالهاديمحرر وكاتب تقني
إيقاف مؤقت استجابة للضغوط الآلية
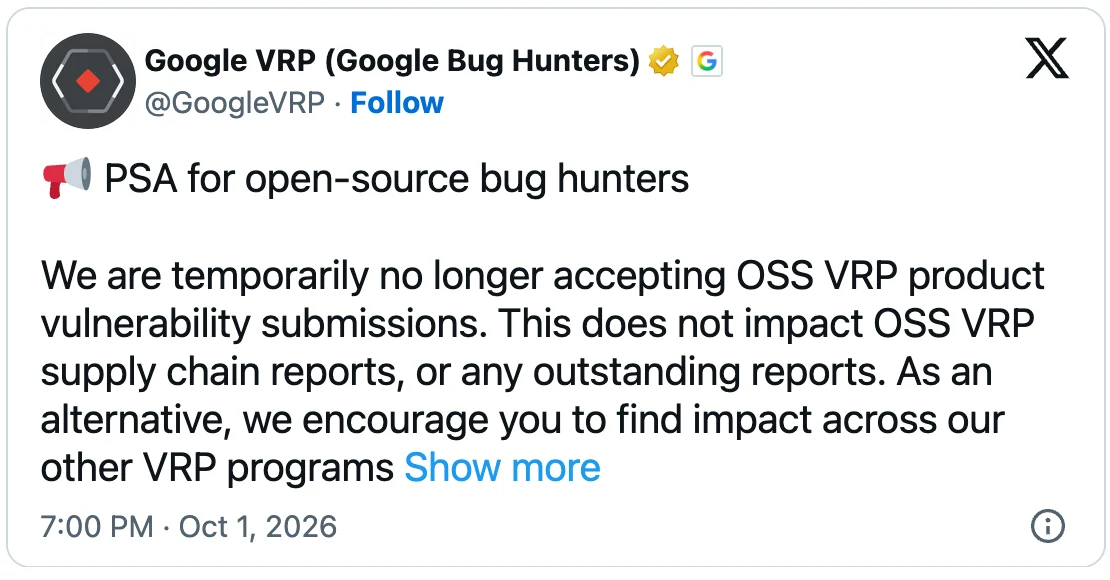
أعلنت جوجل عن تعليق مؤقت لاستقبال التقارير المتعلقة بالثغرات في برنامج مكافآت الثغرات البرمجية مفتوحة المصدر (OSS VRP). جاء هذا القرار بعد أن واجهت الشركة تدفقاً هائلاً من التقارير المولدة آلياً بواسطة أدوات الذكاء الاصطناعي، والتي وصفها المسؤولون بأنها غير صالحة في الغالبية العظمى من الحالات. يهدف هذا الإجراء إلى حماية موارد الفريق الأمني من الضوضاء الرقمية التي تعيق معالجة الثغرات الحقيقية. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
أكدت جوجل في بيان رسمي أن هذا التعليق لا يؤثر على التقارير المتعلقة بسلاسل التوريد، ولا على أي تقارير قيد المعالجة حالياً. وأوضح المتحدثون أن السبب الرئيسي لهذا الإيقاف هو الارتفاع الكبير في الإرسالات الآلية، مما يستدعي إجراء مراجعة شاملة للآليات الحالية لضمان جودة المدخلات الأمنية المستقبلية. ويمكن الرجوع إلى Sergiu Gatlan للاطلاع على التفاصيل الأصلية للمصدر.
نطاق البرنامج والبرامج البديلة
يغطي برنامج OSS VRP مجموعة واسعة من المشاريع مفتوحة المصدر التي تحتفظ بها جوجل، بما في ذلك لغات وأطر عمل مثل Golang وAngular وBazel، بالإضافة إلى اعتمادات طرف ثالث حرجة وإعدادات المستودعات مثل GitHub actions. كان البرنامج قد أُطلق في أغسطس 2022 بمكافآت تتراوح بين 100 دولار و31,337 دولاراً، مع تركيز خاص على الثغرات ذات التأثير الأكبر على سلسلة التوريد البرمجية.
على الرغم من تعليق استقبال تقارير الثغرات الجديدة، لا يزال بإمكان الباحثين الأمنيين تقديم تصحيحات أمنية مباشرة عبر برنامج مكافآت التصحيحات (Patch Rewards Program)، الذي يقدم مكافآت تصل إلى 15,000 دولار للإصلاحات عالية التأثير. كما يمكن الإبلاغ عن الثغرات في مستودعات جوجل كلاود المفتوحة المصدر التي تؤثر على منتجات السحابة عبر برنامج Cloud VRP الخاص بالشركة.
خطة إعادة الهيكلة والجدول الزمني
أفادت جوجل بأنها تعمل حالياً على إعادة ضبط برنامج OSS VRP لمعالجة مشكلة الإرسالات الآلية، مع وعد بتقديم معلومات إضافية حول التغييرات القادمة في العام المقبل. وأكدت الشركة في تحديث على موقع Bug Hunters أنها ستواصل إعادة صياغة هذا الجانب من البرنامج، مع التزام بتقديم تحديث رسمي في الربع الأول من عام 2027.
وأضافت جوجل أنها تشجع الباحثين على استكشاف التأثيرات عبر برامج VRP الأخرى الخاصة بها وتقديم التقارير هناك بدلاً من ذلك، أو السعي وراء برنامج مكافآت التصحيحات. وشددت الشركة على أن هذا التغيير لا يؤثر على ثغرات المنتجات المقدمة قبل الأول من أكتوبر 2026، مما يضمن استمرارية معالجة الحالات القائمة دون انقطاع.
سجل جوجل في مكافآت الأمن السيبراني
منذ إطلاقها لأول برنامج مكافآت ثغرات في عام 2010، كافأت جوجل آلاف الباحثين الأمنيين بمبالغ تجاوزت 81.6 مليون دولار. وفي عام 2025 وحده، منحت الشركة رقماً قياسياً بلغ 17.1 مليون دولار لأكثر من 700 باحث أمني، مما يمثل زيادة بنسبة 40% مقارنة بعام 2024 عندما بلغ إجمالي المكافآت 12 مليون دولار.
سياق أوسع: تحديات الذكاء الاصطناعي في الأمن
ليست جوجل الشركة الوحيدة التي تواجه هذا التحدي؛ فقد أغلقت مشاريع أخرى برامج مكافآت الثغرات خلال العام الماضي بسبب الفيضان المستمر من التقارير الرديئة الجودة المولدة بالذكاء الاصطناعي. على سبيل المثال، أنهى صانع أداة curl برنامج مكافآت الثغرات على HackerOne في يناير بعد أن غمرته تقارير غير دقيقة.
كما أزالت إنتل جميع المكافآت المالية عن الثغرات الأمنية في برمجياتها وعتادها وخدماتها المبلّغ عنها عبر برنامج Intigriti في منتصف سبتمبر، دون تقديم تفسير مفصل حتى الآن. هذه الخطوات تعكس نمطاً متزايداً في القطاع حيث تضطر الشركات إلى إعادة تقييم استراتيجياتها الأمنية في ظل التغير السريع في طبيعة التهديدات.
تحذيرات مايكروسوفت من تسارع الاكتشاف
على الرغم من عدم اتخاذها إجراءً مماثلاً بعد، حذرت مايكروسوفت في مايو من أن أدوات الذكاء الاصطناعي تساعد الآن في كشف عدد أكبر بكثير من الثغرات، مما سيؤدي إلى زيادة وتيرة ونطاق اكتشاف الثغرات عبر صناعة البرمجيات. وأشارت الشركة إلى أن هذا التطور قد يرفع من المتطلبات التشغيلية على فرق الأمن السيبراني.
وفي الشهر الماضي، أصدرت مايكروسوفت تصحيحات لرقم قياسي بلغ 966 ثغرة، بما في ذلك ثغرتي يوم صفر (Zero-day) تم استغلالهما بنشاط. هذه الأرقام تؤكد حجم التحدي الذي تواجهه الشركات الكبرى في مواكبة وتيرة اكتشاف الثغرات المتسارعة بفضل تقنيات الذكاء الاصطناعي.
المصادر
- BleepingComputerGoogle halts open-source bug bounty program amid AI spam surge
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
جوجل توقف برنامج مكافآت أخطاء البرمجيات مفتوحة المصدر بسبب إغراق الذكاء الاصطناعي
أوقفت جوجل استقبال تقارير الثغرات في برنامج OSS VRP مؤقتاً حتى 2027، بعد غرق مهندسيها في آلاف التقارير الخاطئة والمهلولة الناتجة عن أدوات الذكاء الاصطناعي التوليدي.
انفجار الثغرات الأمنية في الذكاء الاصطناعي يسبق التباطؤ
توثرت توقعات تباطؤ تطوير الذكاء الاصطناعي مع توقعات كارثية، لكن تطورات الأمن السيبراني تتجاوز التوقعات بوضوح، حيث تساهم النماذج المتاحة في اكتشاف موجة هائلة من الثغرات.
جوجل تطلق نموذج الذكاء الاصطناعي Gemini 4 Argon
أعلنت جوجل عن إطلاق نموذج الذكاء الاصطناعي الجديد Gemini 4 Argon مع توفيره بلا قيود أمان للمدافعين الموثوقين عبر برنامج Fairwind وتقييم قدراته الأمنية.
جوجل تطلق نموذج Gemini 4 Argon بقدرة استدلال عميق
كشفت جوجل عن Gemini 4 Argon، نموذجها الأحدث الذي يتفوق في الأمن السيبراني والاستدلال المعقد. يتميز بكفاءة عالية وتكلفة أقل من المنافسين مع حدود مخرجات ضخمة.